

ゼロトラスト アーキテクチャーで組織を強化

保護
サイバー脅威対策や情報漏洩の防止によりビジネス リスクを最小化

簡素化
ポイント ソリューションの排除とオーバーヘッドの削減により、コストと複雑さを軽減

変革
ユーザー、ワークロード、拠点向けのクラウド ネイティブなゼロトラスト ネットワークによりビジネス アジリティーを向上
アーキテクチャーの重要性
変化したビジネスの世界
従来のネットワーク モデルとセキュリティ モデルは、現在の革新的なテクノロジーが登場する以前に構築されたものです。以下のようなツールは、デジタル トランスフォーメーションを推進し、組織のアジリティーと競争力の向上を実現するものの、適切に利用するにはネットワークとセキュリティに対する新しいアプローチが必要です。

モビリティー

クラウド

IoT/OT

AI/ML
デジタル トランスフォーメーションにはゼロトラスト アーキテクチャーが不可欠

変革を妨げる、従来のネットワークとファイアウォールのアーキテクチャー
信頼されたネットワークでユーザー、サイト、アプリを接続し、セキュリティ境界によって保護します。ネットワーク境界を拡張してクラウド サービスやその他のトレンドに対応しようとするとリスクを伴い、コストがかさむうえ、ユーザー エクスペリエンスに悪影響を及ぼします。
変革を可能にするゼロトラスト アーキテクチャー
ゼロトラストとは、ネットワーク中心のアプローチからの決別を意味します。専用のクラウドがインテリジェントな交換機として機能し、接続元の場所やネットワークを問わず、ビジネス ポリシーを使用して誰が何にアクセスできるかを決定します。このアプローチによって、セキュリティの強化、コストの削減、ユーザー エクスペリエンスの向上が実現します。
課題
ファイアウォールとVPNを使ったアーキテクチャーによるリスクの増大
世界中の組織がファイアウォールとVPNに多額の資金を費やしていますが、セキュリティ侵害件数は依然として増加傾向にあります。問題はシンプルです。境界ベースのセキュリティ ツールでハブ&スポーク ネットワークを保護しようとしても、攻撃チェーンの4段階すべてで侵害を阻止できないのです。
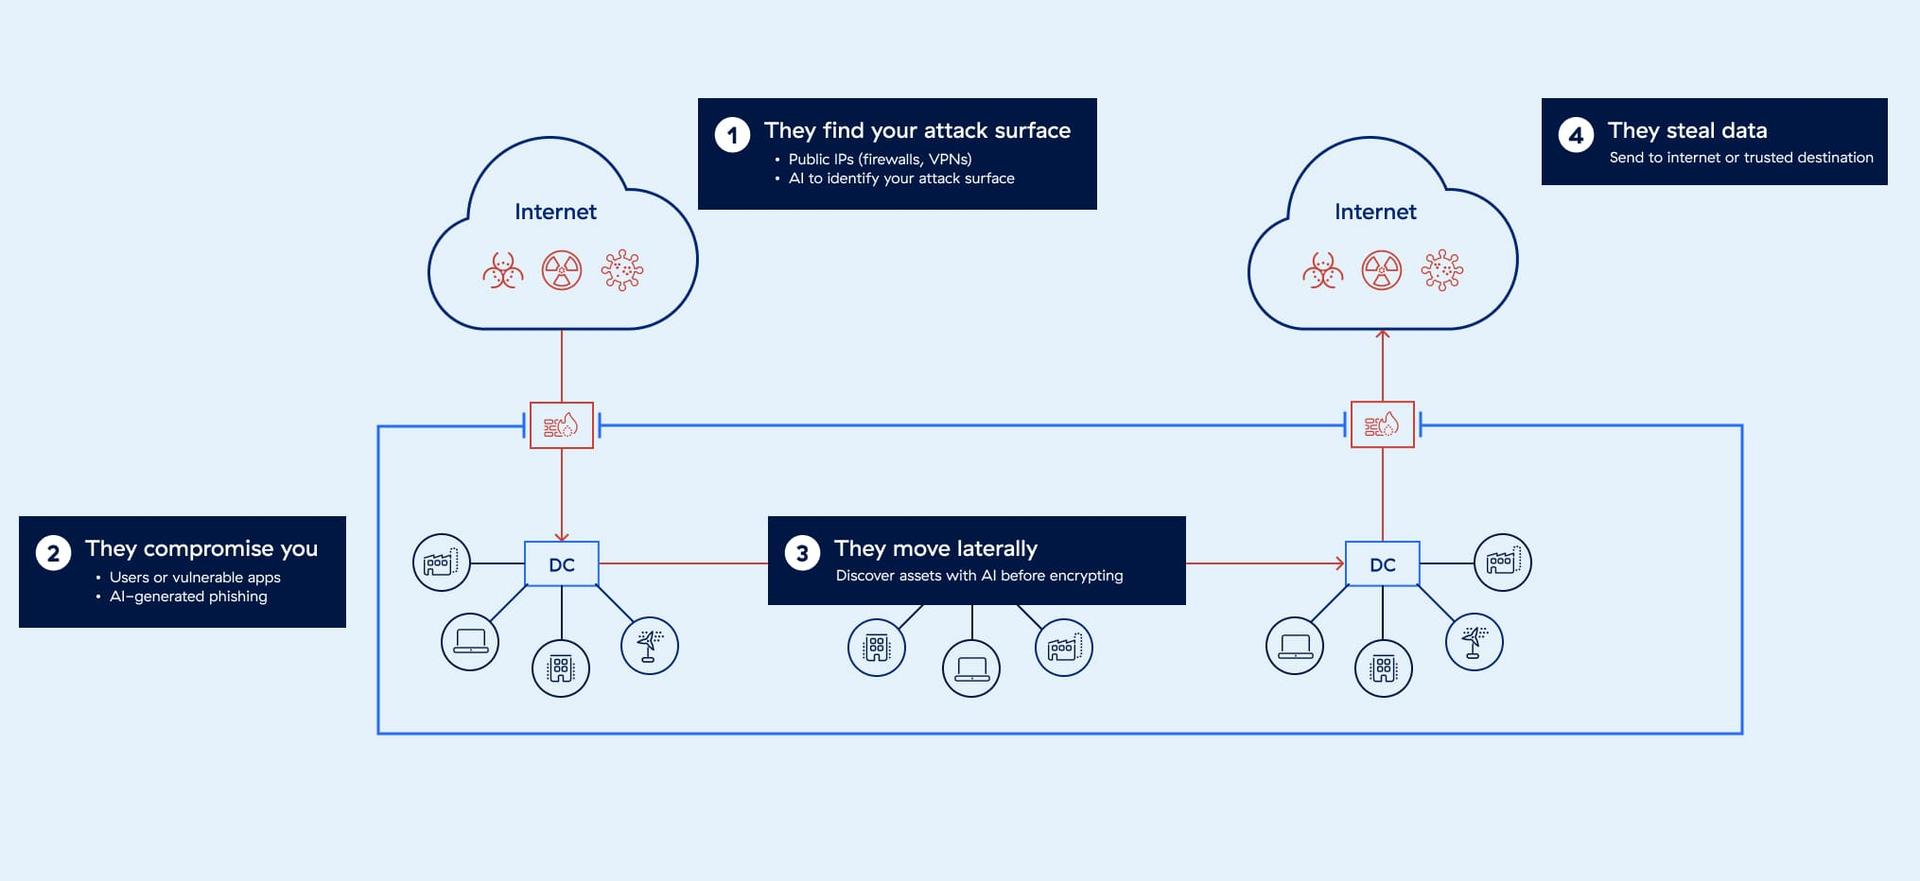
攻撃者が見つける
すべてのIPは脆弱であり、保護を目的とするファイアウォールでさえも例外ではありません。
侵入する
攻撃者は脆弱性を悪用してネットワークに足がかりを築きます。
水平に移動する
1台の感染したマシンからネットワーク全体に危険が及びます。
データを盗む
アプリケーション、サーバー、ネットワーク全体の機密データが漏洩します。
プラットフォームの概要
Zscaler Zero Trust Exchange™は、すべてのユーザー、ワークロード、IoT/OT、B2Bパートナーのゼロトラスト セキュリティとネットワーク トランスフォーメーションを可能にする、包括的な統合型プラットフォームです。
Zscalerのプロキシ アーキテクチャーは、ゼロトラストの原則に基づく最小特権アクセスを実現するとともに、大規模かつ完全なTLS/SSLインスペクションを実行します。アイデンティティー、コンテキスト、ビジネス ポリシーに基づいて、ユーザーとアプリケーション間で1対1の接続を仲介します。

メリット
攻撃チェーンの4段階すべてにわたってリスクを軽減

攻撃対象領域の最小化
アプリケーションをZero Trust Exchangeの背後に隠し、インターネットに対して不可視化

不正侵入の防止
暗号化されたトラフィックを含むすべてのトラフィックをリアルタイムで検査して脅威をブロック

ラテラル ムーブメントの排除
承認されたエンティティー(ユーザーなど)をネットワークではなくアプリに直接接続

情報漏洩の阻止
機密性の高い転送中データ、保存データ、使用中データを自動的に識別して保護
Zscalerのゼロトラスト アプローチ
アイデンティティーの検証
アクセスを試みている人物またはエンティティーについて検証します。Zscalerのプラットフォームは、サードパーティーのアイデンティティー プロバイダーとの統合を通じて、ユーザー、デバイス、ワークロードのアイデンティティーを確認します。

接続先の確認
接続先(Webページ、SaaSアプリ、プライベート アプリなど)を特定し、内容が把握された既知のものであることを確認します。
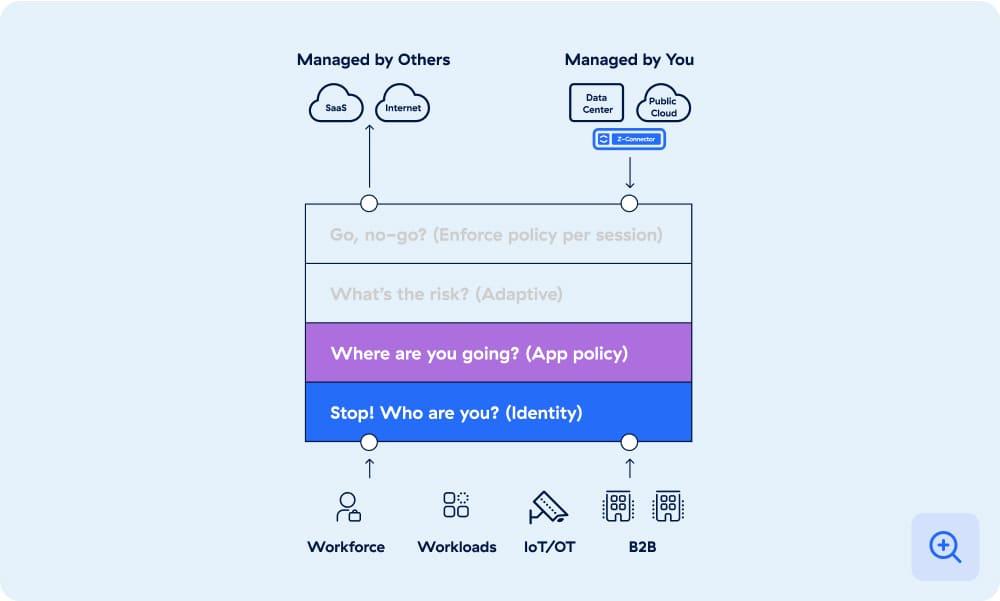
リスクの評価
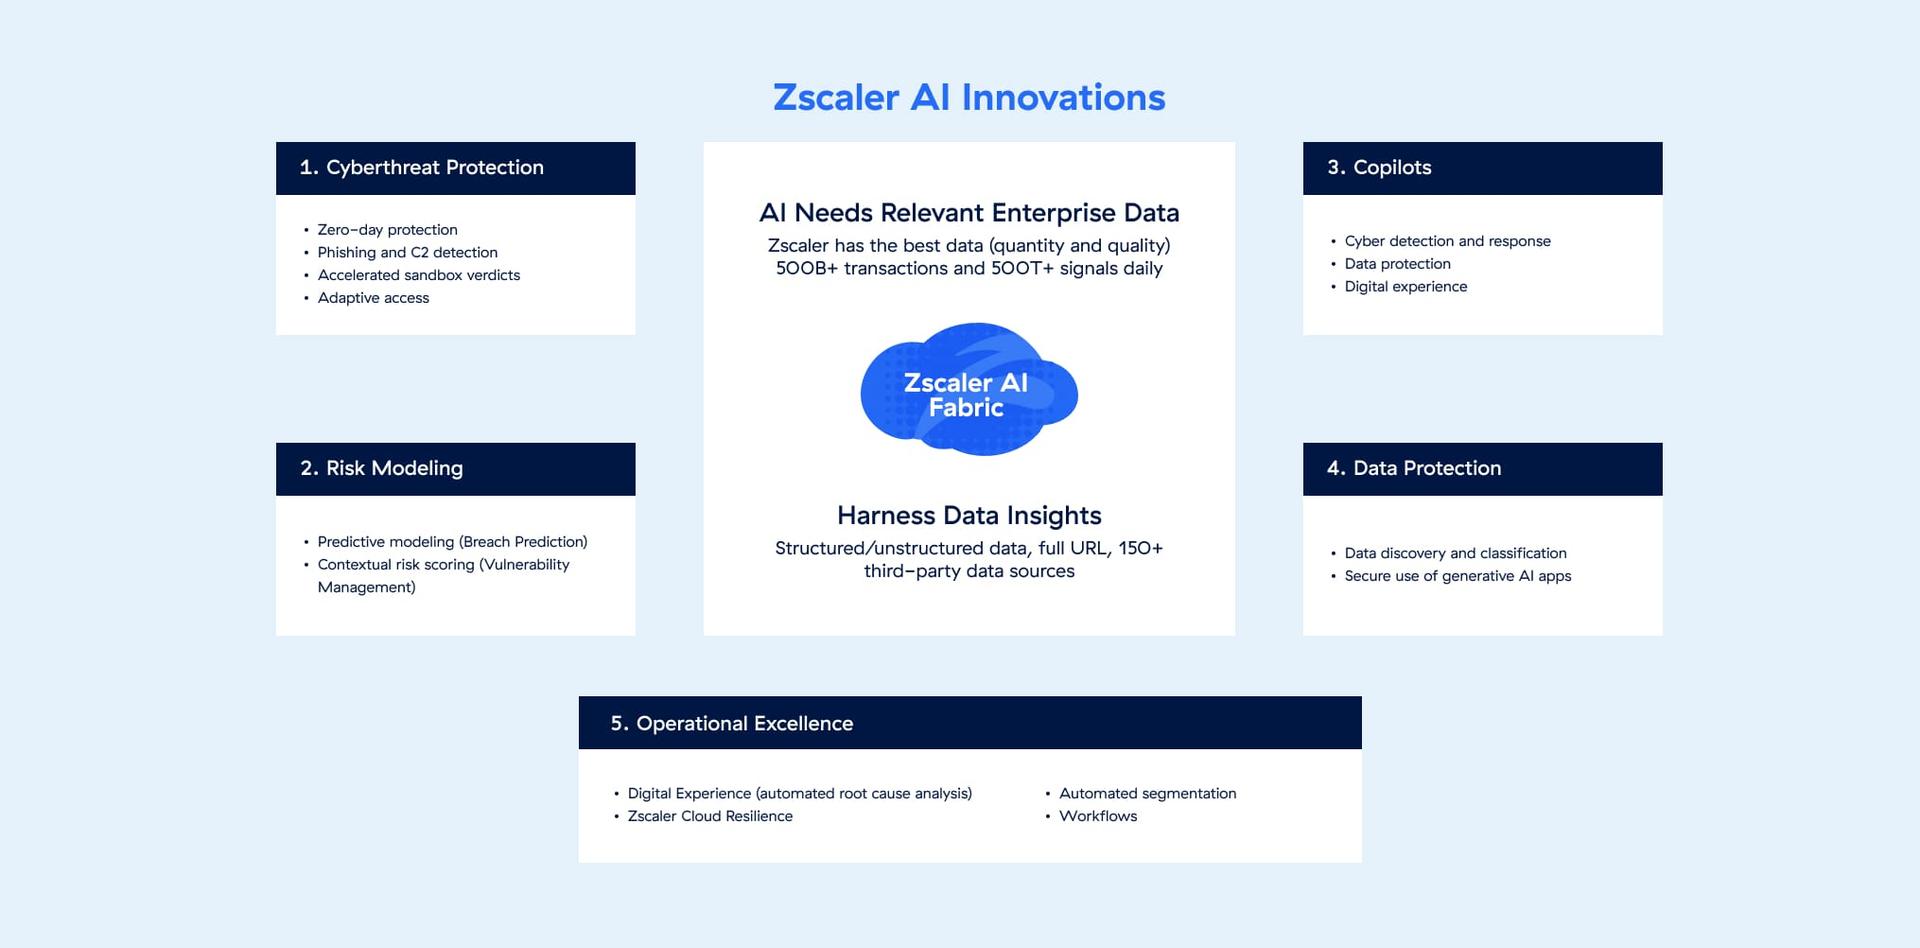
ユーザー行動、デバイス ポスチャー、接続先とコンテンツ、サードパーティーのインテリジェンス、1日あたり500兆を超えるシグナルなどを基に、AIを活用してコンテキストによるリスク評価を行います。

ポリシーの適用
アクセス許可、ブロック、隔離、デセプションなど、どのような処理を行うかを決定します。Zscalerのプラットフォームは、各リクエストにセッションごとにリアル タイムでポリシーを適用します。

3部構成のウェビナー シリーズ「Zero Trust, from Theory to Practice」
ゼロトラスト モデルを徹底的に理解し、組織のゼロトラスト化を推進できる存在に
ユース ケース
トランスフォーメーション ジャーニーのあらゆる段階を保護


Zscalerプラットフォーム
AI時代のサイバーセキュリティ プラットフォームは、ゼロトラストに基づいて構築されており、世界最大のインライン セキュリティ クラウドを通じてユーザー、ワークロード、拠点、デバイスを保護します。

お客様の成功事例
ユナイテッド航空における脅威の検出とブロック
60か国、27,000人の従業員のアクセスを保護したNOV
エンタープライズ データ セキュリティを約90%改善したBaker & Baker
場所を問わない安全な業務環境を確立し、グローバルな人材活用を実現したCareem

高い認知度
世界的に認知されたゼロトラストのリーダー
7,500億超
200以上のデータ センター
70以上のネット プロモーター スコア
90億以上
500T+
950以上
50%以上
リーダー
NASDAQ100