개요
VDI나 네트워크 통합 없이 원활한 애플리케이션 액세스를 제공합니다
계약업체, 파트너 및 기타 제3자는 업무 수행을 위해 SaaS 및 프라이빗 앱 액세스가 필요합니다. VDI, VPN, 기업용 브라우저 또는 네트워크 액세스 확장과 같은 옵션은 어렵고 비용이 많이 들며 데이터를 보호하도록 설계되지 않았습니다. 타사에게 데이터 보안이 포함된 안전한 에이전트리스 앱 액세스 권한을 제공합니다. 기존에 사용 중인 브라우저를 통해 액세스할 수 있습니다.

생산성을 향상시키세요 관리되지 않는 장치
브라우저 기반 앱 액세스 포함

데이터 유출 및 위험한 사용자 행동 방지
강력한 데이터 보안 제어

VPN 없이 제공되는 사용자와 앱 간 직접 액세스
내장된 앱 세분화
문제점
일반적으로 타사 사용자는 속도가 느리고 비용이 많이 드는 VDI 또는 기기에 설치된 VPN 에이전트를 통해 앱에 액세스합니다. 두 접근 방식 모두 세 가지 주요 과제를 안고 있습니다.
VPN을 통해 제3자에게 광범위한 네트워크 접근 권한을 제공하면 제3자가 다른 민감한 정보에 접근할 수 있게 됩니다. VDI는 데이터 유출을 방지하기 위한 통합 데이터 보호 기능이 부족합니다.
VDI 지연 시간은 생산성을 저해하고, VPN 에이전트는 사용자가 개인 장치를 회사에서 관리하는 엔드포인트로 전환하도록 강요하여 불편함을 초래합니다.
VDI는 "비용이 많이 드는" 것을 의미하며, 라이선스, 인프라 및 운영 비용으로 사용자당 연간 1,000달러 이상이 소요될 수 있습니다.

솔루션 개요
Zscaler를 사용하면 제3자 위험을 손쉽게 최소화할 수 있습니다
Zscaler 타사 액세스를 통해 사용자 및 애플리케이션 중심의 보안 접근 방식을 구현하세요. 승인된 사용자에게만 특정 앱에 대한 액세스 권한을 부여하여 뛰어난 사용자 경험, 통합 데이터 보안 및 프라이빗 AppProtection을 제공합니다. 소프트웨어 에이전트, 새로운 전용 브라우저 또는 VDI가 필요 없으며, 네트워크 액세스 권한 부여 없이 모든 기능을 이용할 수 있습니다.
이 솔루션은 사용자가 선호하는 브라우저에서 BYOD(Bring Your Own Device)를 포함한 모든 기기와 원활하게 작동하며, IT 팀은 세부적인 제어 권한을 유지할 수 있습니다. 승인된 사용자는 필요한 앱과 데이터에만 안전하게 접근할 수 있으며, 그 외의 다른 기능에는 접근할 수 없습니다.

보안
사용자와 앱 간의 직접 연결을 통해 애플리케이션 접근 권한을 분할하여, 측면 이동을 방지합니다. 웹 기반 위험으로부터 보호하고 데이터 유출을 차단하려면 복사/붙여넣기 또는 문서 다운로드와 같은 위험한 작업을 관리되지 않는 장치로 제한합니다.

간단함
사용자가 어떤 기기에서든 자신의 웹 브라우저를 통해 승인된 애플리케이션에 원활하게 액세스할 수 있도록 지원합니다. 기업 환경에서 사용하기 위해 에이전트를 설치하거나 별도의 브라우저를 배포할 필요가 없습니다.

통합과 가치
단일 통합 플랫폼에서 일관된 정책 유지와 간편한 관리를 실현하세요. VDI와 같은 고비용 기술을 제거하여 비용을 획기적으로 절감하세요.
이점
몇 분 만에 안전한 앱 접근 권한을 활성화하세요

원활한 경험을 제공
제3자 및 내부 사용자 대상

안전한 에이전트리스 액세스 제공
현재 IdP를 활용한 BYOD에서 앱으로의 액세스

SaaS 및 프라이빗 앱에 대한 접근을 지원합니다
온프레미스 및 클라우드 환경

비용 절감
VDI 대비 비용 효율적인 앱 액세스
솔루션 세부 정보
근본적으로 다른 접근 방식
대부분의 접근 제어 솔루션에는 한계가 있습니다. VPN은 네트워크 중심적입니다. VDI는 속도가 느리고 비용이 많이 듭니다. 기업용 브라우저는 비용과 위험을 증가시키고 관리해야 할 도구를 하나 더 추가합니다.
Zscaler는 다른 방식으로 일을 처리합니다. VPN이나 VDI와 달리 Zscaler Third Party Access는 클라우드 네이티브 제로 트러스트 아키텍처를 통해 사용자를 엔터프라이즈 애플리케이션에 직접 원활하게 연결하여 과도한 권한 접근으로 인한 위험을 줄입니다.
브라우저 기반 액세스
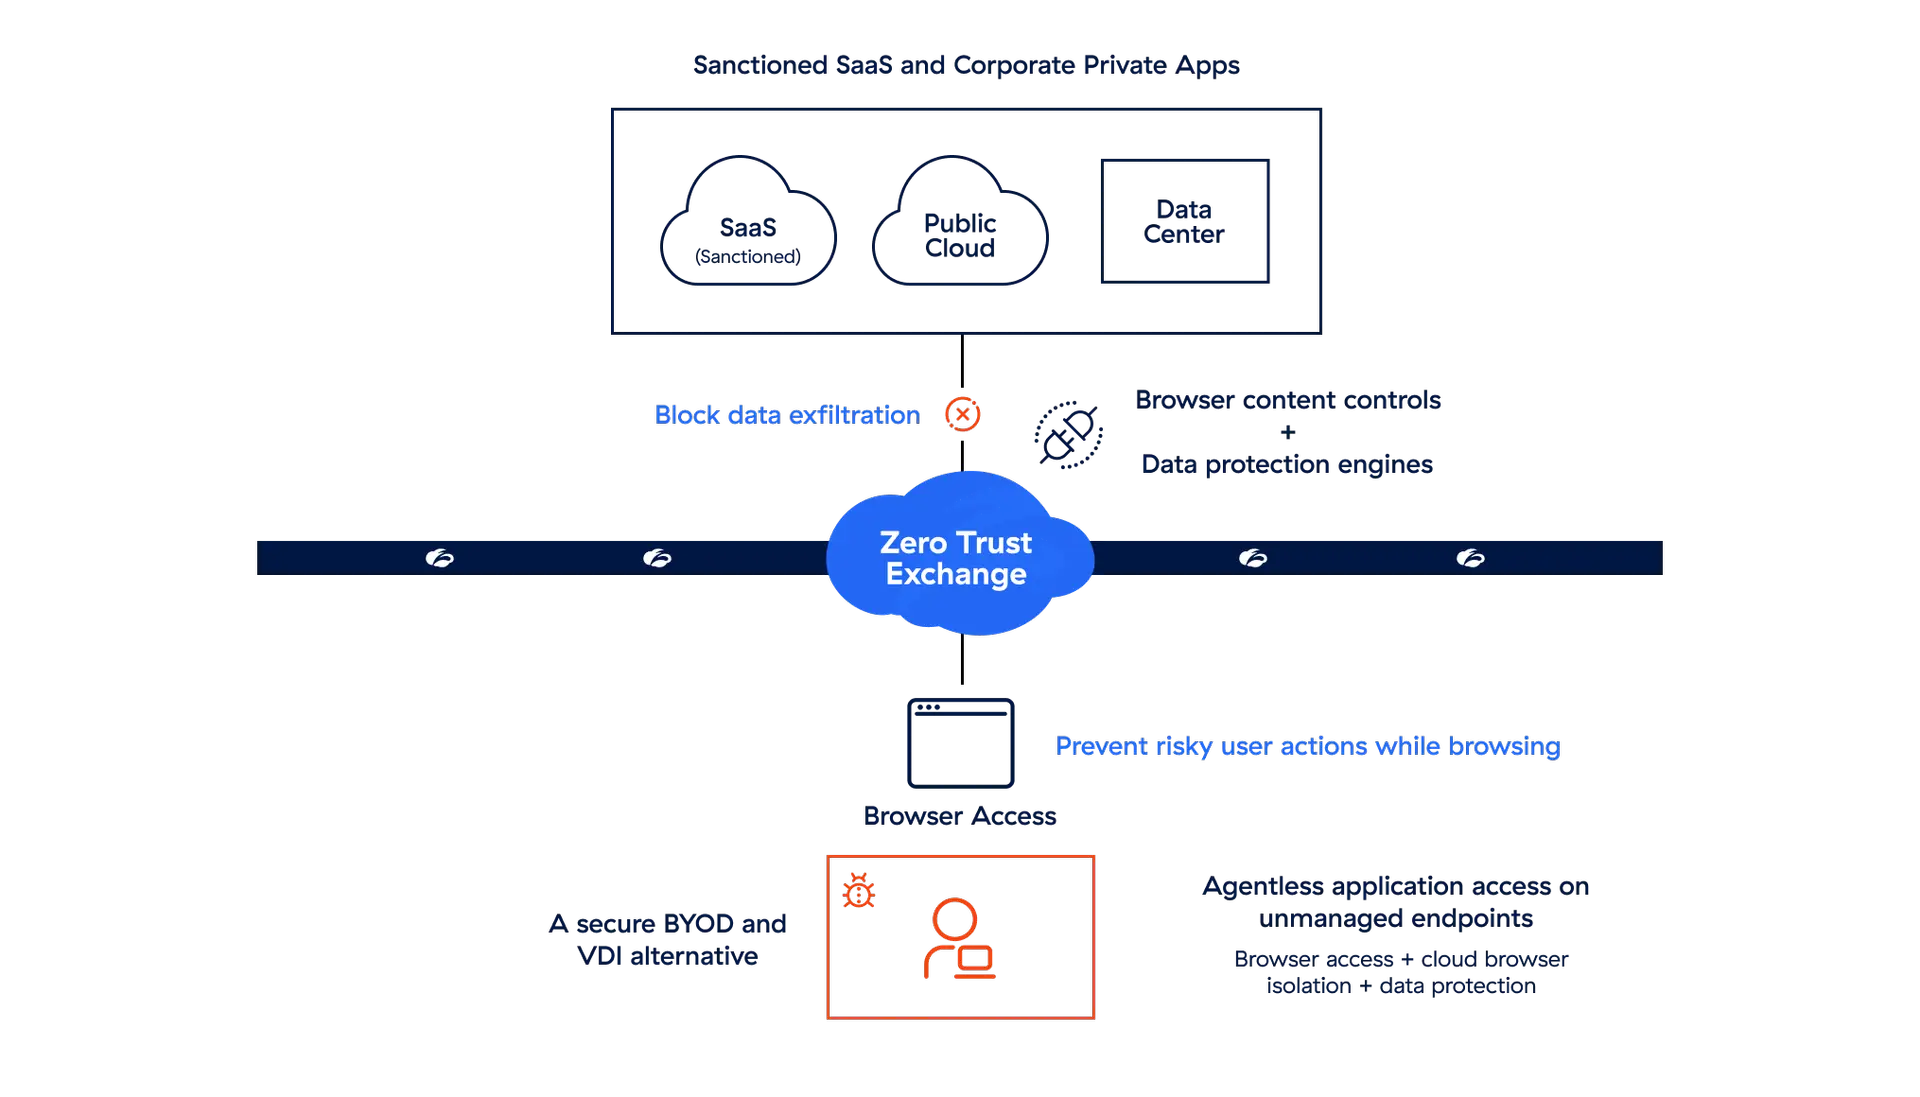
Zscaler를 통해 관리되지 않는 장치에서 SaaS 및 프라이빗 앱에 대한 에이전트리스 액세스를 제공합니다.
클라우드 브라우저 격리
업로드, 다운로드, 인쇄, 복사/붙여넣기 등과 같은 위험한 사용자 작업을 차단하기 위해 강력한 최종 단계 데이터 제어 기능을 적용합니다.
Zscaler Data Security
모든 사용자 세션에서 실행되는 완벽하게 통합된 세부적인 데이터 보안을 통해 데이터 유출을 방지합니다.
Zscaler AppProtection
사용자 브라우저 활동을 통해 고위험 사용자를 식별하여 제로데이 공격 및 브라우저 기반 취약점으로부터 보호합니다.

고객 사례 연구
NOV, 내부 앱에 원활하고 간편한 액세스할 수 있도록 제공
Liberty Mutual, 브라우저 격리 기술로 인수합병 가속화