

방화벽이나 VPN의 복잡성 없이 지점과 공장을 안전하게 연결하세요
기존 지점 아키텍처는 조직을 랜섬웨어 공격, 측면 위협 이동 및 운영 복잡성에 노출시킵니다. 제로 트러스트 SD-WAN은 OT 및 IoT 장치를 분리하면서 캠퍼스, 공장 및 지점을 연결하는 간단하고 비용 효율적이며 안전한 아키텍처를 제공합니다.

배포 속도 향상 및 복잡성 완화

성능, 민첩성 및 사용자 경험ㅇ 향상

비용 및 비즈니스 위험 최소화
문제점
기존 SD-WAN은 랜섬웨어 확산을 용이하게 합니다
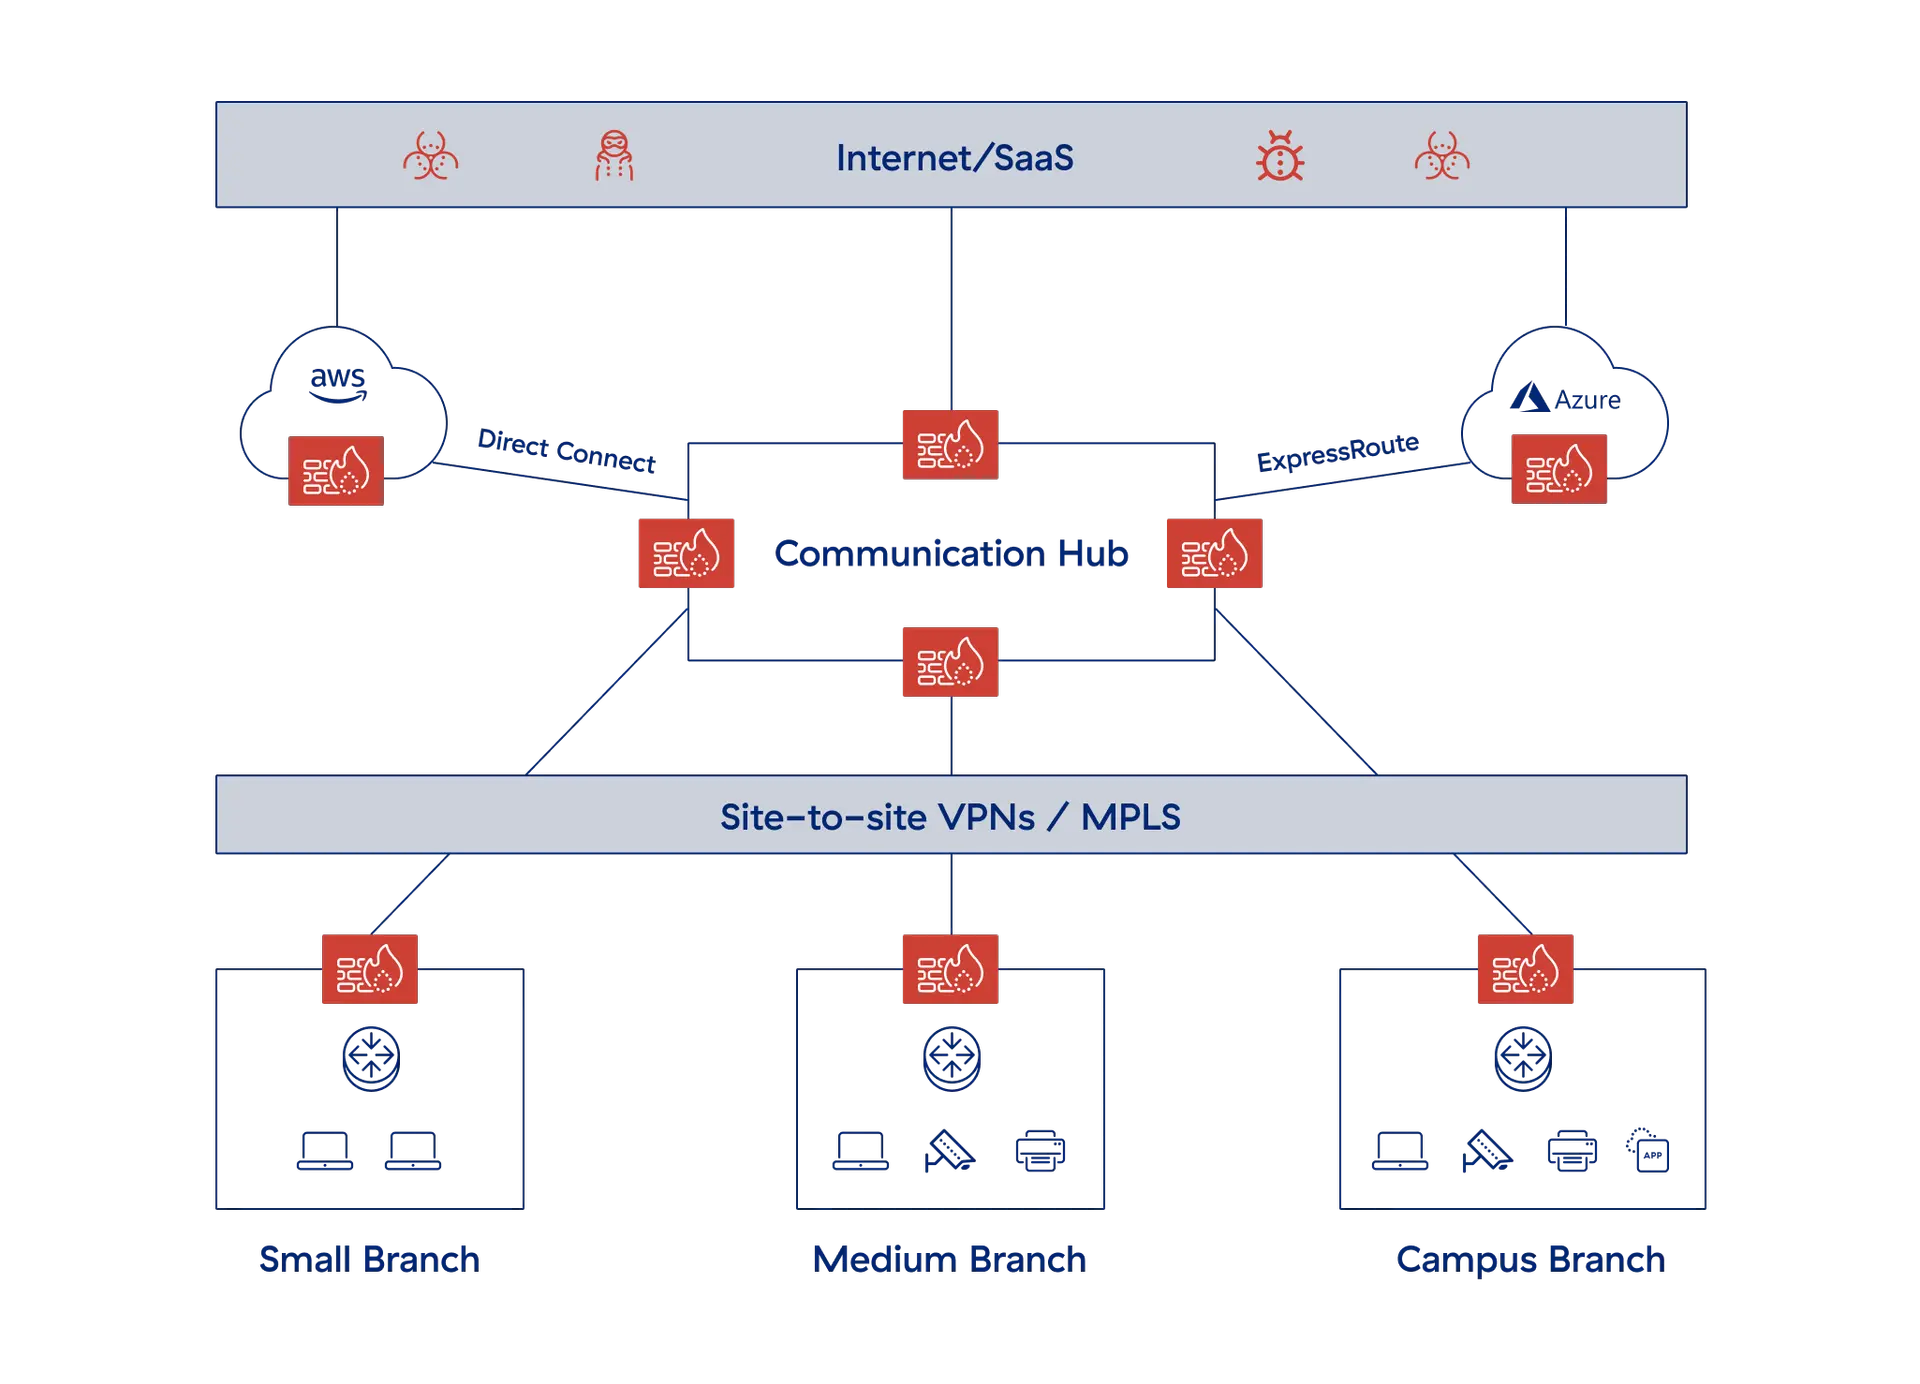
사용자와 기기는 웹, 공용 클라우드 및 사설 데이터 센터 전반에 걸쳐 중요한 애플리케이션에 안전하게 액세스할 수 있어야 합니다. 기존의 소프트웨어 정의 광역 네트워크(SD-WAN) 솔루션은 네트워크를 모든 곳으로 확장함으로써 이를 달성합니다. 하지만 안타깝게도 이러한 기능은 공격자가 네트워크에 자유롭게 침입하고 이동할 수 있도록 허용합니다.

공격 표면 확장
원격 지점은 더 많은 침입 경로를 만들어 방화벽과 VPN 게이트웨이를 제로데이 위협의 잠재적 공격 수단으로 만들 수 있습니다.

측면 이동 위험
감염된 지점의 기기는 네트워크 전체에 랜섬웨어를 확산시켜 한 시간 이내에 서비스 중단을 초래할 수 있습니다.

높은 비용 및 복잡성
방화벽, 프록시 및 IP 기반 정책을 관리하면 운영 비용이 증가하고 민첩성이 저하됩니다.

사용자 경험 저하
트래픽 백홀링과 중복 보안 검사는 애플리케이션 성능을 저하시키고 사용자에게 불편함을 초래합니다.
제품 개요
Zscaler Zero Trust SD-WAN은 지점, 데이터 센터 및 클라우드 전반에 걸쳐 사용자, 장치 및 워크로드를 안전하게 연결합니다. 기존 아키텍처와 달리 지점은 카페처럼 분리되고 보안이 강화되며, 모든 광대역 연결을 통해 트래픽이 Zscaler 플랫폼으로 안전하게 전달되므로 VPN 및 오버레이 라우팅의 복잡성이 사라집니다.
업계 최고 수준의 Zscaler Zero Trust Exchange™를 기반으로 구축된 Zero Trust SD-WAN은 세분화되고 상황 인식이 가능한 정책을 적용하여 안전한 액세스를 보장하고 사이버 위협으로부터 보호하며 데이터 손실을 방지합니다. 지점 트래픽은 실시간으로 검사되어 강력한 보안과 원활한 사용자 경험을 제공합니다.

이점
생태계 전체를 연결하고 보호합니다

지점 배포 가속화
내장된 세그멘테이션 기능을 통해 측면 이동을 방지하고 기존 OT 시스템을 보호하여 빠르고 안전한 연결을 보장함으로써 지점을 신속하게 구축할 수 있습니다.

레거시 방화벽이 없는 세그먼트
동서 방화벽의 필요성을 없애고 VPN, 프록시, NAC 스위치 및 불필요한 라우팅 복잡성을 제거하여 IT 인프라를 간소화합니다.

측면 위협 이동 방지
사이트 간 VPN 아키텍처에 내재된 개방형 공격 표면과 달리, 네트워크가 아닌 애플리케이션에 직접 액세스할 수 있도록 합니다.

사용자 경험 및 생산성 향상
복잡한 사이트 간 VPN을 애플리케이션 트래픽 흐름과 성능을 향상하는 클라우드 직접 연결 아키텍처로 대체하세요.
제품 상세 정보
VPN이나 오버레이 라우팅의 복잡성 없이 지점, 공장 및 데이터 센터와의 연결 속도를 향상시키세요. 물리적 또는 가상 Zscaler Edge 어플라이언스를 게이트웨이 또는 단일 암 모드로 배포하면 ISP 연결을 관리하고 트래픽을 Zero Trust Exchange로 전달할 수 있습니다.
- 사전 정의된 템플릿을 사용한 제로 터치 프로비저닝
- 유연한 트래픽 포워딩 정책 및 선택 기준
- 사용자-앱, IoT 기기-앱, 서버-서버 간 통합 제로 트러스트 정책
- 동적 애플리케이션 인식 경로 선택
- 에이전트리스 제로 트러스트 기기 세그멘테이션

사용 사례
제로 트러스트 SD-WAN 실제 적용 사례

복잡한 사이트 간 VPN이나 허브 앤 스포크 네트워크를 제거하고 클라우드 직접 연결 아키텍처를 도입하여 성능을 향상합니다.

네트워크 통합 없이, 제로 터치 프로비저닝으로 한 IT 환경의 지점들이 다른 IT 환경의 비공개 앱에 신속하게 연결할 수 있도록 지원합니다.

타사에서 OT 자산의 SSH/RDP 포트에 클라이언트 없이 브라우저 기반으로 액세스할 수 있도록 지원하는 동시에 노출된 포트 또는 VPN 엔드포인트를 제거하여 공격 표면을 없앱니다.

지점 내 IoT 기기에 대한 더욱 심층적인 가시성과 인사이트를 확보하세요. 트래픽 프로필을 기반으로 장치를 자동으로 분류하고 IoT 트래픽에 대한 정책 제어를 손쉽게 관리할 수 있습니다.

고객 성공 사례


Cushman & Wakefield, 비용을 절감하고 인수 합병을 첫날부터 통합합니다
Graphic Packaging, 제로 트러스트 방식으로 측면 이동 차단
Siemens, 지사와 공장을 위한 제로 트러스트 연결 구현
Gray Television은 제로 트러스트 SD-WAN을 통해 지점 간 연결을 간소화합니다


FAQ
자주 묻는 질문
SD-WAN은 대부분의 경우 MPLS를 대체할 수 있지만, 특정 규정 준수 또는 개인정보 보호 요건이 있는 조직은 두 가지 모두를 사용할 수 있습니다. MPLS 회로는 필요에 따라 SD-WAN 경로로도 사용할 수 있습니다. 따라서 MPLS 회로는 마이그레이션 중에 유지될 수 있으며, 추후 적절한 시기에 단계적으로 제거될 수 있습니다.
Zero Trust SD-WAN은 기존 SD-WAN이 남긴 중요한 네트워크 보안 취약점을 해결합니다. 이는 환경 전반에 걸쳐 제로 트러스트를 확장하여 사용자, IoT/OT 장치 및 애플리케이션에 대해 일관된 정책을 시행합니다. 제로 트러스트 네트워크 오버레이를 통해 사용자와 기기를 앱에 연결함으로써 네트워크 관리 복잡성을 줄이고 측면 위협 이동을 차단합니다.
예, SD-WAN은 지점이 자주 바뀌거나 임시로 운영되는 조직에 매우 적합합니다. 이 기술은 공용 인터넷을 사용하여 빠른 설치, 간편한 관리 및 비용 효율적인 연결을 가능하게 하므로 MPLS와 같은 기존 옵션보다 유연성이 뛰어납니다.
데모 요청하기
Zero Trust Branch가 어떻게 측면 이동을 차단하고 모든 사용자, 장치 및 서버에 대한 제로 트러스트 액세스를 어디서든 확장하는 데 도움이 되는지 알아보세요.