
Zscaler Data Fabric for Security
보유한 모든 보안 데이터와 고유한 비즈니스 로직 및 프로세스를 활용하여 비교할 수 없는 수준의 위험 분석 정보를 얻으세요.


보다 효과적인 노출 관리를 위해 서로 다른 데이터를 연관시켜 분석하세요
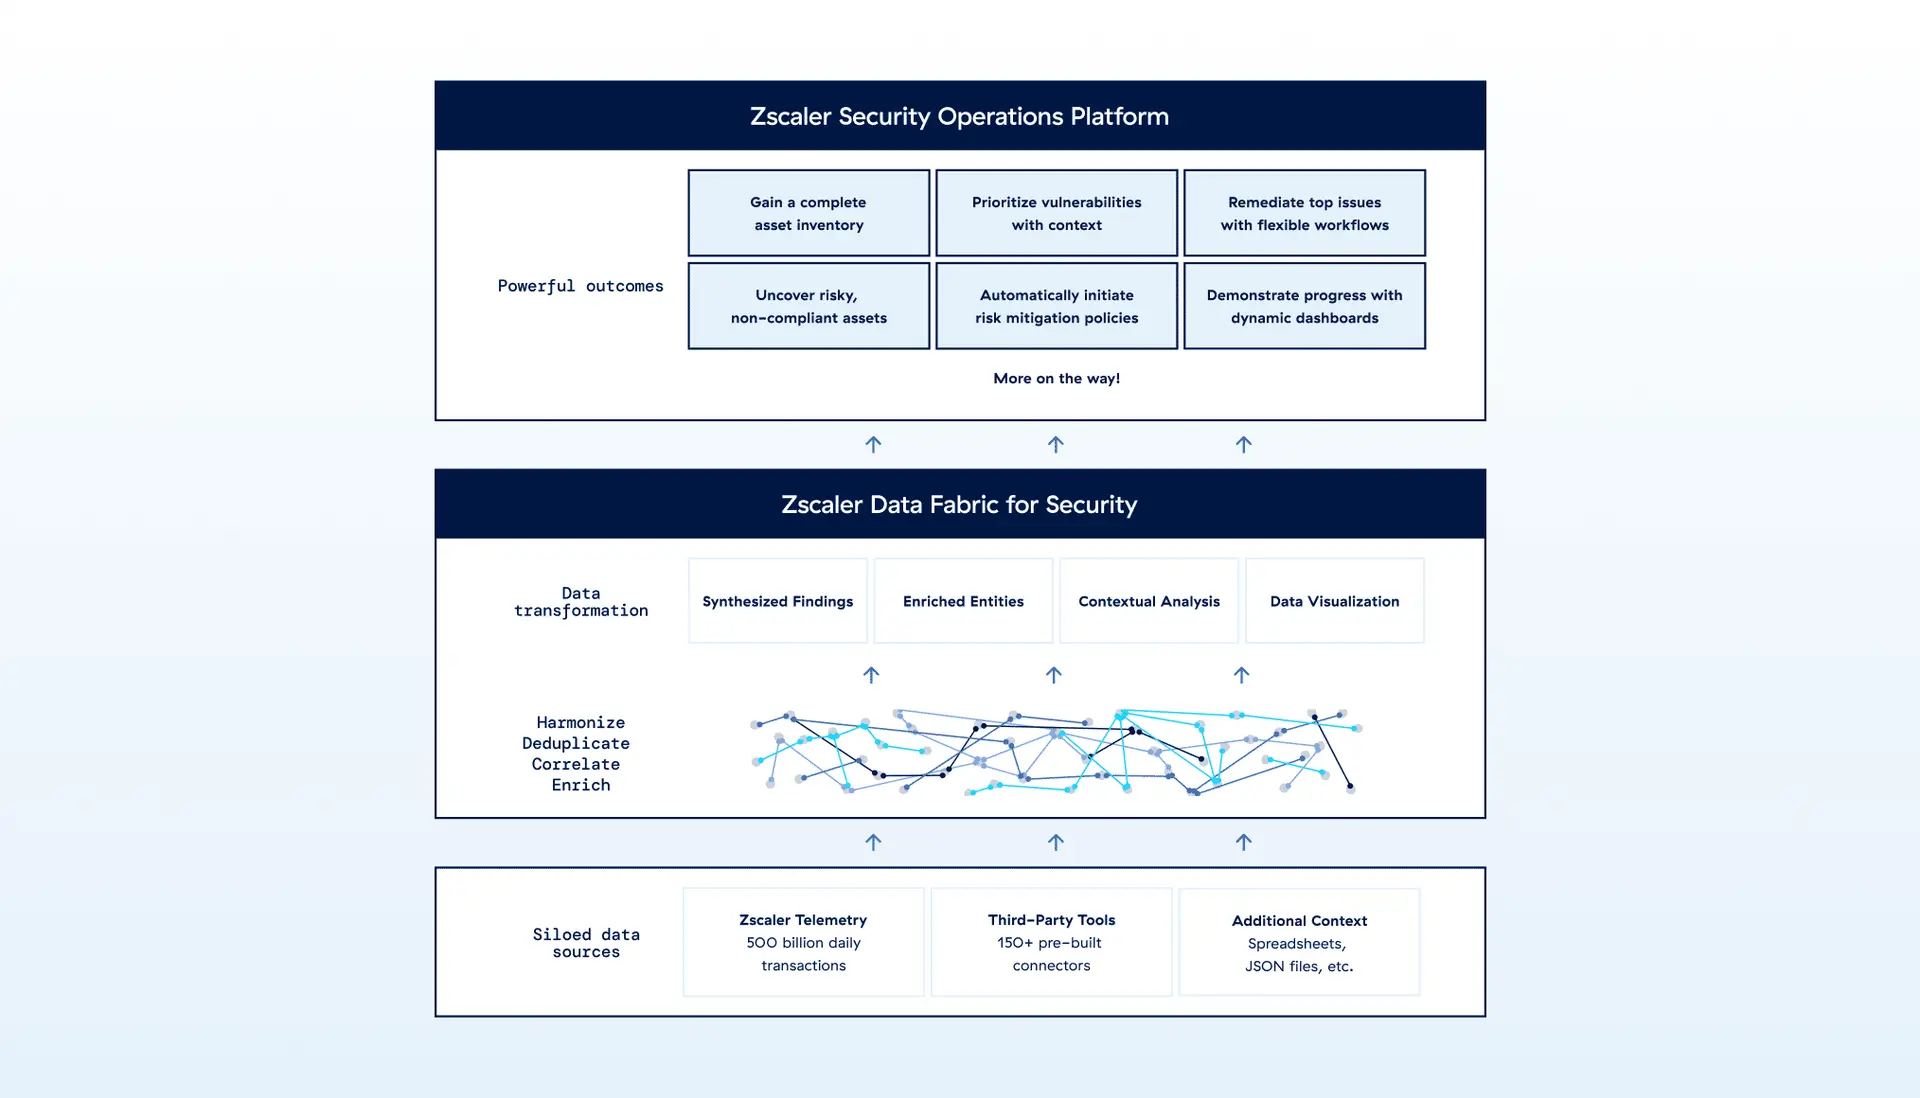
Zscaler Data Security는 모든 보안 도구와 비즈니스 시스템의 데이터를 집계하고 통합합니다. 이처럼 다양한 보안 데이터의 기준 정보는 Zscaler Exposure Management 포트폴리오의 토대가 되며, 제품 간 피드백 루프를 통해 더욱 심층적인 인사이트를 도출합니다.
문제점
보안 책임자들은 각각 특정 영역의 위험에 대한 관점을 제공하는 수십 가지의 보안 도구 때문에 어려움을 겪고 있습니다. 이러한 도구들은 서로 다른 형식의 데이터를 생성하고, 각기 다른 팀에서 관리합니다. 이처럼 부서별로 분리된 접근 방식으로는 조직 전체의 위험을 종합적으로 파악하는 것이 거의 불가능합니다.

Data Fabric for Security
유연하고 확장 가능한 보안 데이터 패브릭으로 위험 관리 프로그램을 운영하세요
Zscaler Data Security는 현재 및 미래의 Zscaler 애플리케이션에 필요한 기본 기능을 제공합니다. 보안 데이터의 복잡한 특성을 고려하여 설계된 당사의 맞춤형 데이터 모델은 모든 데이터 소스를 추가하고, 고급 자동화 워크플로를 생성하며, 모든 요소에 대한 동적 보고서를 구축할 수 있는 고유한 기능을 제공합니다.
이점
우수한 위험 관리 성과를 달성하세요

모든 보안 데이터 소스 연결
모든 소스의 데이터를 원활하게 연결하고, 데이터를 조화시키고, 중복을 제거하고, 상관관계를 분석하고, 보강하여 환경 전반에 걸친 위험에 대한 통합적인 시각을 구축하세요.

비즈니스 로직 적용
고유한 비즈니스 프로세스와 조직 구조를 반영하는 맞춤형 점수 계산, 자동화된 워크플로 및 그룹화 규칙을 신속하게 생성할 수 있습니다.

주요 지표에 대한 보고서 작성
몇 번의 클릭만으로 동적 대시보드를 생성하여 패브릭의 다양한 데이터를 원하는 요소나 측정 기준에 따라 조합해 필요한 뷰를 구성할 수 있습니다.

Zscaler 투자 가치 극대화
데이터 패브릭과 배포된 Zscaler 솔루션 간의 강력한 피드백 루프를 활용하여 더욱 심층적인 위험 노출 분석 및 자동화된 위험 감소 기능을 활용하세요.
상세 정보
수집
JSON, JSONL, CSV, ZIP, XML, ZST, ZSTD 형식을 지원하여 모든 소스에서 데이터를 가져올 수 있습니다. 150개 이상의 사전 구축된 인바운드 및 아웃바운드 통합 기능을 통해 원활하게 연결할 수 있습니다. 고객 요청 시 1~2주 내에 새로운 커넥터를 개발할 수 있습니다.

통합 및 매핑
같은 유형이지만 이름이 다른 엔터티들을 정규화하고, 소스 데이터를 데이터 모델의 엔터티 이름에 매핑합니다. 고객은 언제든지 모델에 원하는 엔터티를 추가할 수 있습니다.

중복 제거
여러 도구가 동일한 자산, 취약점, 사용자 등에 대해 보고할 때 중복된 결과를 식별하고 제거합니다. 이를 통해 자산 수, CVE 수 및 기타 요소를 정확하게 파악할 수 있으며, 여러 개선 사항을 단일 작업 항목으로 통합할 수 있습니다.

연관 분석 및 보강
여러 도구가 동일한 엔터티와 관련된 세부 정보를 공유하는 경우 이를 인식하고 연관 지어 해당 엔터티에 대한 종합적인 이해를 보강합니다. 예를 들어, EDR 도구가 장치의 OS 버전을 공유하고 자산 관리 도구가 장치 이름을 공유하는 경우입니다.

사용 사례
데이터 우선 접근 방식으로 위험을 줄이세요

환경 내 모든 데이터를 통합하여 정확하고 중복이 제거된, 콘텍스트에 맞는 완벽한 위협 노출 현황을 파악하여 지속적인 위협 노출 관리 프로그램을 운영하세요.

완벽하고 정확하며 맥락이 풍부한 자산 목록을 확보하여 잘못된 구성과 누락된 제어 기능을 정확히 파악하고 자동화된 워크플로를 활용하여 격차를 해소하세요.


FAQ
데이터 패브릭은 기업 전체에 걸쳐 분석 및 운영 워크로드를 지원하도록 설계된 통합 기술 세트입니다. 이는 데이터 통합, 조화, 보강 및 운영화를 결합하여 복잡한 사용 사례를 지원하며, 일반적으로 핵심 데이터 인프라 위에 구축된 별도의 애플리케이션으로 제공됩니다. 이러한 접근 방식을 통해 보안 책임자들은 수십 년 동안 해결하지 못했던 보안 문제를 해결할 수 있게 되었습니다.
보안 패브릭은 다양한 보안 도구에 걸쳐 모든 유형의 보안 데이터를 통합하고 관리하여 단일 정보 소스를 생성합니다. 보안 정보 및 이벤트 관리(SIEM) 솔루션은 이벤트 관련 로그 데이터의 수집, 분석 및 대응에 중점을 둡니다(따라서 보안 데이터 패브릭에 유용한 데이터 소스가 됩니다). 이들은 보안을 개선할 때 서로 다른 수준의 가시성을 제공하고 서로 다른 사용 사례를 다룹니다.
Zscaler Data Fabric for Security는 Asset Exposure Management 및 Unified Exposure Management를 비롯한 여러 노출 관리 포트폴리오 제품에 적용되고 있으며, 가까운 미래에 더 많은 제품의 기반이 될 것입니다. 150개 이상의 커넥터를 통해 인바운드 및 아웃바운드 통합이 가능하며, 이러한 제품 간에 풍부한 피드백 루프를 제공하여 여러 위험 영역 전반에서 다층적 위험 인사이트를 제공합니다.