
OT/IoT Segmentation을 통한 측면 이동 차단
강제적인 업그레이드나 시스템 중단 없이 공장과 병원 내부에 제로 트러스트를 확장하세요.

측면 이동 없음. 공격 표면 없음.
에이전트리스 제로 트러스트 세그멘테이션은 소프트웨어 추가 없이 생산 라인과 개별 엔드포인트를 격리하여 공장 내부의 측면 이동 위험을 제거합니다.

IT, OT 및 IoT를 손쉽게 구분

이스트-웨스트 방화벽 및 NAC 제거

다운타임, 에이전트 또는 VLAN 재지정 없이 몇 시간 내에 배포 가능

레거시 인프라와 최신 시스템의 혼합
수십 년 된 OT 장비는 패치나 업그레이드가 불가능하여 심각한 취약점을 안고 있습니다.

제3자 접근 권한 확대
파트너, 벤더 및 아웃소싱 지원에는 안전하고 원활한 통신이 필요합니다.

수평적이고 복잡한 네트워크
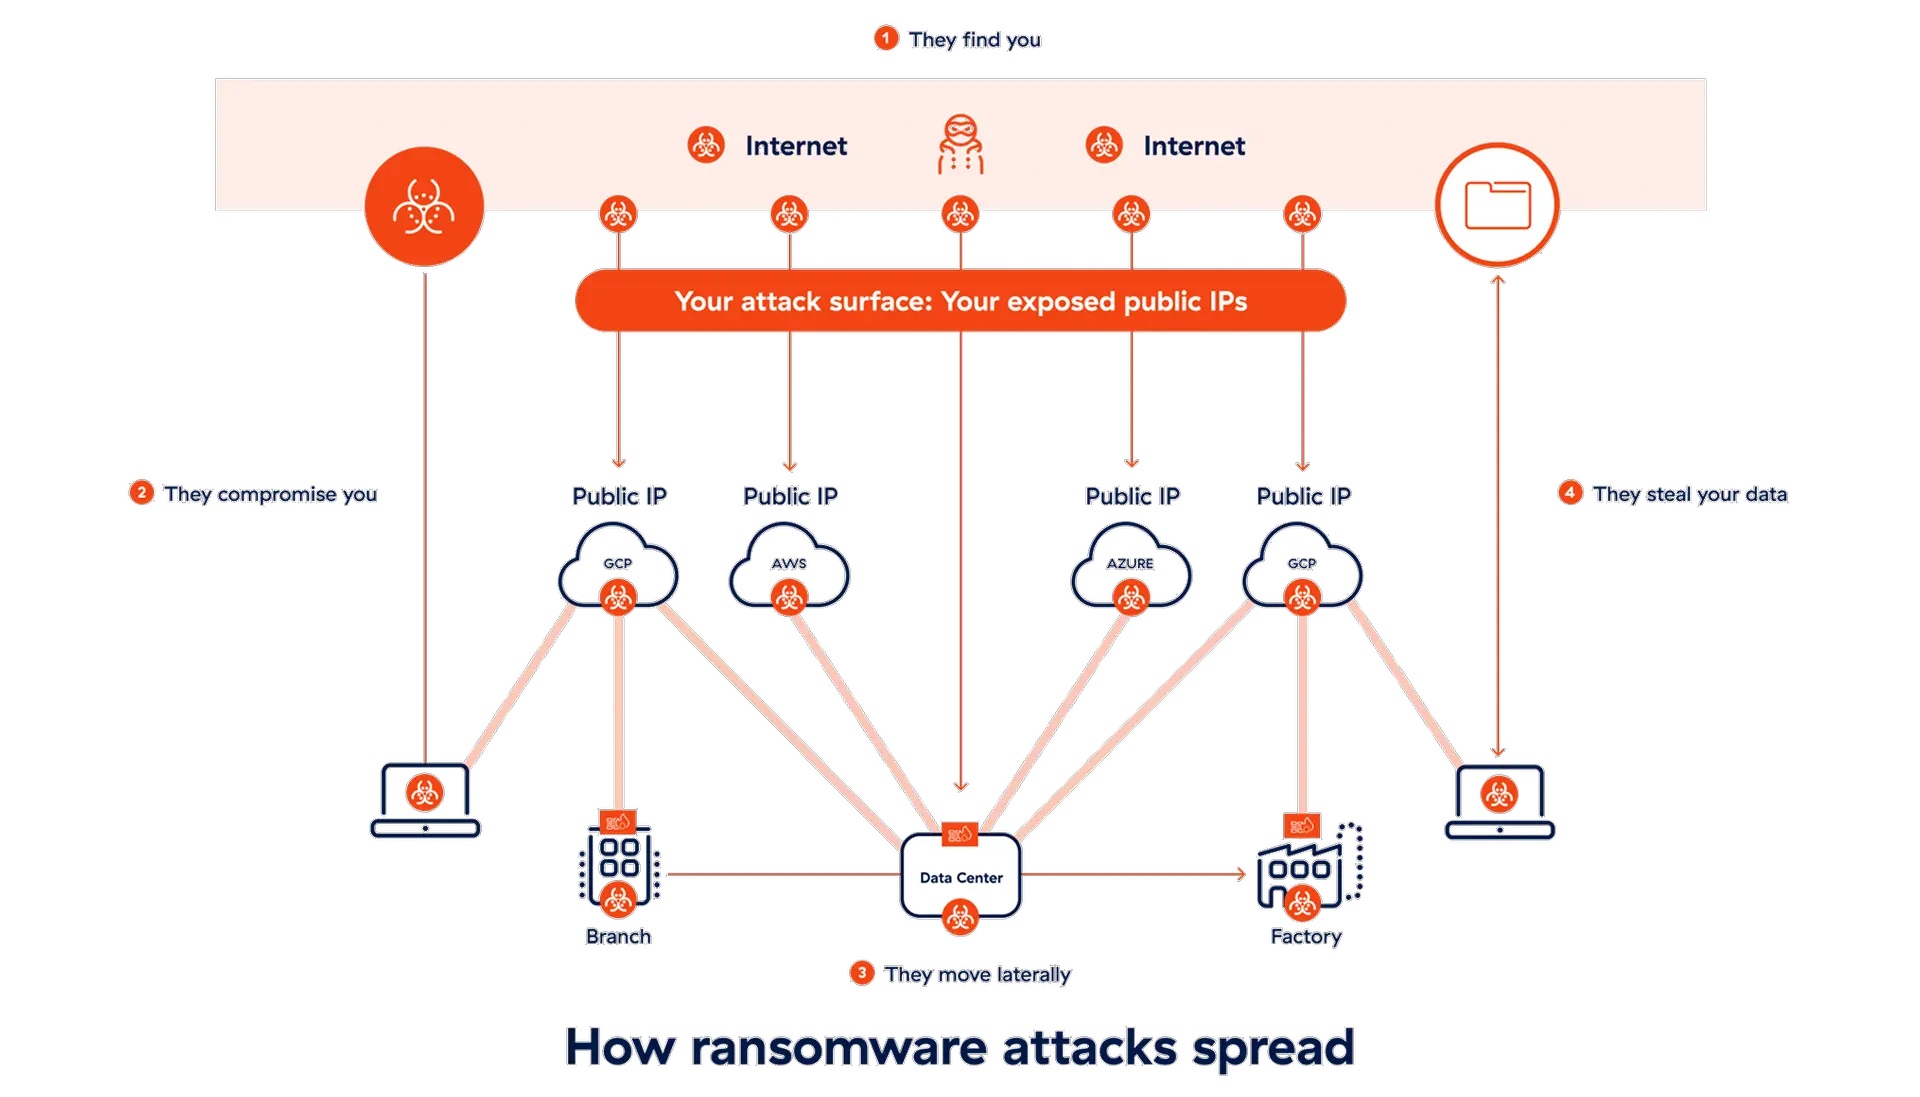
기존 아키텍처는 위협이 내부에 침투한 후 쉽게 확산될 수 있는 구조입니다.

솔루션 개요
Zscaler OT/IoT Segmentation은 방화벽, NAC 및 수동 VLAN을 대체하는 에이전트리스 솔루션입니다. 에이전트, 업그레이드 또는 다운타임 없이 장치를 완벽하게 격리하세요. 레거시 장비와 헤드리스 시스템을 안전하게 유지하고 계속 작동하도록 관리하세요. 자동화된 정책을 사용하면 생산성을 저하시키지 않으면서 간단하고 원활하게 작동하는 보안을 확보할 수 있습니다.

솔루션 세부 정보
가동 시간 향상 및 운영 간소화
수동 설정 오류를 제거하세요. 일상적인 문제는 현지 OT 팀이 처리할 수 있도록 권한을 부여하여 IT 팀의 문제 해결 부담을 줄입니다.

기능
모든 기기를 하나의 세그먼트로 격리합니다(/32 사용).
기기, 사용자 및 앱을 그룹화하여 정책을 자동으로 적용합니다.
이스트-웨스트 트래픽 및 IT/OT, 퍼듀 레이어 분리에 대한 동적 정책을 시행하세요.
이스트-웨스트 방화벽, NAC 장비 및 에이전트 기반 소프트웨어를 제거하세요.
랜섬웨어 킬 스위치
간단하고 사용자가 선택할 수 있는 공격 표면 축소 기능을 통해 사고 대응을 자동화하세요. 미리 설정된 심각도 수준을 선택하여 알려진 취약한 프로토콜과 포트를 단계적으로 차단하세요.

기능
위험 심각도에 따라 선택 가능한 네 가지 정책 수준을 통해 실시간 위험에 맞춘 보호 수준을 제공합니다.
중요 인프라 시설에 대한 접근은 알려진 MAC 주소로만 제한합니다.
기존 SIEM 및 SOAR 시스템과 원활하게 통합하여 자동화된 대응을 구현하세요.
랜섬웨어가 가장 선호하는 프로토콜인 RDP/SMB 및 SSH를 즉시 차단합니다.
모든 OT 기기를 식별하는 것부터 시작하세요
모든 장치 자산을 실시간으로 검색하고 분류하며, 이스트-웨스트 방향으로 완벽한 가시성과 제어 기능을 제공합니다. 엔드포인트 에이전트를 배포하거나 관리할 필요 없이 제어권을 되찾으세요.

기능
이스트-웨스트 LAN 트래픽에서 장치를 자동으로 검색하고 분류합니다.
트래픽 패턴과 기기 동작을 분석하여 승인된 액세스와 승인되지 않은 액세스를 식별하세요.
정확한 네트워크 분석 정보를 확보하여 성능 관리 및 위협 매핑을 지원하세요.
제3자 통합 기능을 활용하여 쿼리, 태깅 및 알림 모니터링을 수행하세요.
이점
당사의 OT/IoT 세그멘테이션 솔루션이 다른 솔루션과 차별화되는 점은 무엇일까요?

엔드포인트 에이전트 없음
에이전트를 수용할 수 없는 레거시 서버, 헤드리스 머신 및 IoT/IoMT 장치를 완전히 분리하세요.

통합 솔루션
OT/IoT Segmentation, Zero Trust SD-WAN 및 Privileged Remote Access(PRA)를 원활하게 통합 배포하세요.

최대 가동 시간
신속하게 배포할 수 있으며 하드웨어 업그레이드나 VLAN 재지정이 필요하지 않습니다. 레거시 장비의 수명을 연장하세요.
고객 성공 사례


Kingston Technology, OT/IoT 세그멘테이션을 통해 전반적인 위험 완


Tillys, OT/IoT 세그멘테이션 솔루션을 4일 만에 전국적으로 배포


데모 요청하기
Zero Trust Device Segmentation을 통해 핵심 OT/IoT Segmentation 전체를 확인하고 보호하세요. 저희 전문가들이 방법을 알려드리겠습니다.