
FedRAMP 인증을 획득한 미국 연방 보안
클라우드의 강력한 성능과 확장성을 활용하여 연방 정부 기관의 보안을 강화합니다.


민감 데이터를 안전하고 원활하게 교환할 수 있는 제로 트러스트 아키텍처를 통해 클라우드를 자신 있게 도입하세요.

연방 민간 기관
당사의 FedRAMP High JAB 및 Moderate Agency Authorized 솔루션으로 정부 기관 및 시민 데이터를 보호하세요. 이 솔루션은 미국 내 15개 내각급 기관 중 14개 기관에 서비스를 제공합니다.

국방부/정보 기관
DoW IL5 인증 획득. 테스트 연구실에서 전술 에지에 이르기까지, 직원, 계약자 및 동맹국이 모든 장치 또는 위치에서 데이터와 애플리케이션에 안전하게 액세스할 수 있도록 지원합니다.

Public Sector Summit 2026
Missed the Zscaler Public Sector Summit 2026? Watch the on-demand sessions now!

솔루션 개요
Zscaler Zero Trust Exchange™ 플랫폼은 기관들이 운영을 안전하게 간소화하고 혁신할 수 있도록 지원합니다. 전 세계 160개 이상의 PoP에서 제공되는 클라우드 네이티브 아키텍처를 통해 당사는 미국을 보호하는 임무를 수행하는 민간 기관, 국방부, 정보 기관 및 계약업체를 지원합니다.
- 빠르고 안전하며 안정적인 액세스를 통해 사용자를 보호하고 활용하세요.
- 정교한 위협과 데이터 손실로부터 워크로드를 보호하세요.
- OT/IoT 기기 보안을 강화하여 도입률과 생산성을 높이세요.

이점
기관의 효율성과 보안을 유지하세요

비용 및 복잡성 최소화
기존 VPN, 방화벽 등을 클라우드 네이티브 제로 트러스트 아키텍처로 대체

사용자 경험 향상
어디서든 빠르고 안전한 접속을 제공하는 동시에 보안상의 병목 현상을 없앱니다

규정 준수 간소화
연방 규정의 최고 수준의 승인과 인증을 획득한 통합 플랫폼
사용 사례
제로 트러스트 아키텍처로 자신 있게 현대화하세요


CISA, DISA, NIST, IPv6 및 TIC 3.0의 지침을 준수하여 사용자와 기기에 인터넷 및 클라우드 애플리케이션에 대한 안전한 액세스를 제공합니다.

단일 통합 플랫폼을 통해 인라인, 저장 데이터, BYOD, SaaS 및 퍼블릭 클라우드를 포함한 모든 클라우드 채널에서 데이터를 안전하게 보호하고 사이버 공격을 차단하세요.

DoW 및 군 구성 요소에 인터넷, 내부 애플리케이션 및 컴퓨팅 리소스에 대한 안전한 액세스를 제공합니다. 전투원과 임무 파트너에게 기본 아키텍처의 보안을 손상시키지 않고 핵심 데이터에 대한 접근 권한을 제공합니다.

CMMC 2.0에 완벽하게 부합하는 통제를 적용하세요. 당사의 플랫폼은 CMMC 레벨 3 관리 및 NIST 800-172를 지원하며, FedRAMP Moderate, FedRAMP High, DoW IL5 및 기타 인증을 획득했습니다.

고객 성공 사례


FCC, TIC를 제로 트러스트로 대체하여 비용 70% 절감


미국 정부 민간 기관, VPN 및 MPLS 대체


규정 준수 성과
정부 규정 준수의 최고 기준을 충족하면서 안전하게 혁신하세요
미국 연방 보안 분야에서 세계에서 가장 많은 인증을 획득한 클라우드 플랫폼

FedRAMP
Zscaler Private Access™와 Zscaler Internet Access™는 모두 연방 위험 및 인증 관리 프로그램(FedRAMP)의 High 등급 운영 승인(ATO)을 획득했습니다.

AICPA
당사는 Service Organization Control(SOC) 2, Type II 인증을 획득했으며, 이는 당사의 보안 통제가 미국 공인회계사협회(AICPA)의 해당 신뢰 서비스 원칙 및 기준에 부합함을 입증합니다.

GovRAMP
Zscaler Private Access와 Zscaler Internet Access는 모두 GovRAMP 공인 제품 목록에 등재되어 공인 제품으로 인정받았습니다.

ISO 27001
Zscaler Zero Trust Exchange 플랫폼은 클라우드 서비스 및 운영에 있어 ISO 27001 보안 표준을 완벽하게 준수합니다.

ISO 27018
Zero Trust Exchange 플랫폼은 클라우드 개인정보 보호에 관한 ISO 27018 표준을 완벽하게 준수합니다.

FIPS 140-2
Zscaler는 미국 연방 정보 처리 표준(FIPS 140-2)을 준수하며, 암호화 모듈에 대한 NIST 요구 사항을 충족합니다.

Impact Level 5(IL5)
Zscaler Private Access는 미 국방부 클라우드 컴퓨팅 보안 요구사항 가이드에 명시된 Impact Level 5(IL5)에서 임시 승인(PA)을 획득했습니다.

VPAT/Section 508
재활법 제508조에 명시된 전자 및 정보 접근성 표준을 준수하고 지원하기 위해, 당사는 Voluntary Product Accessibility Templates(VPAT) 사용하여 자사 제품의 접근성 자체 평가 결과를 게시합니다.
연방 정부
얼라이언스


채널


서비스 제공업체


Federal System Integrators


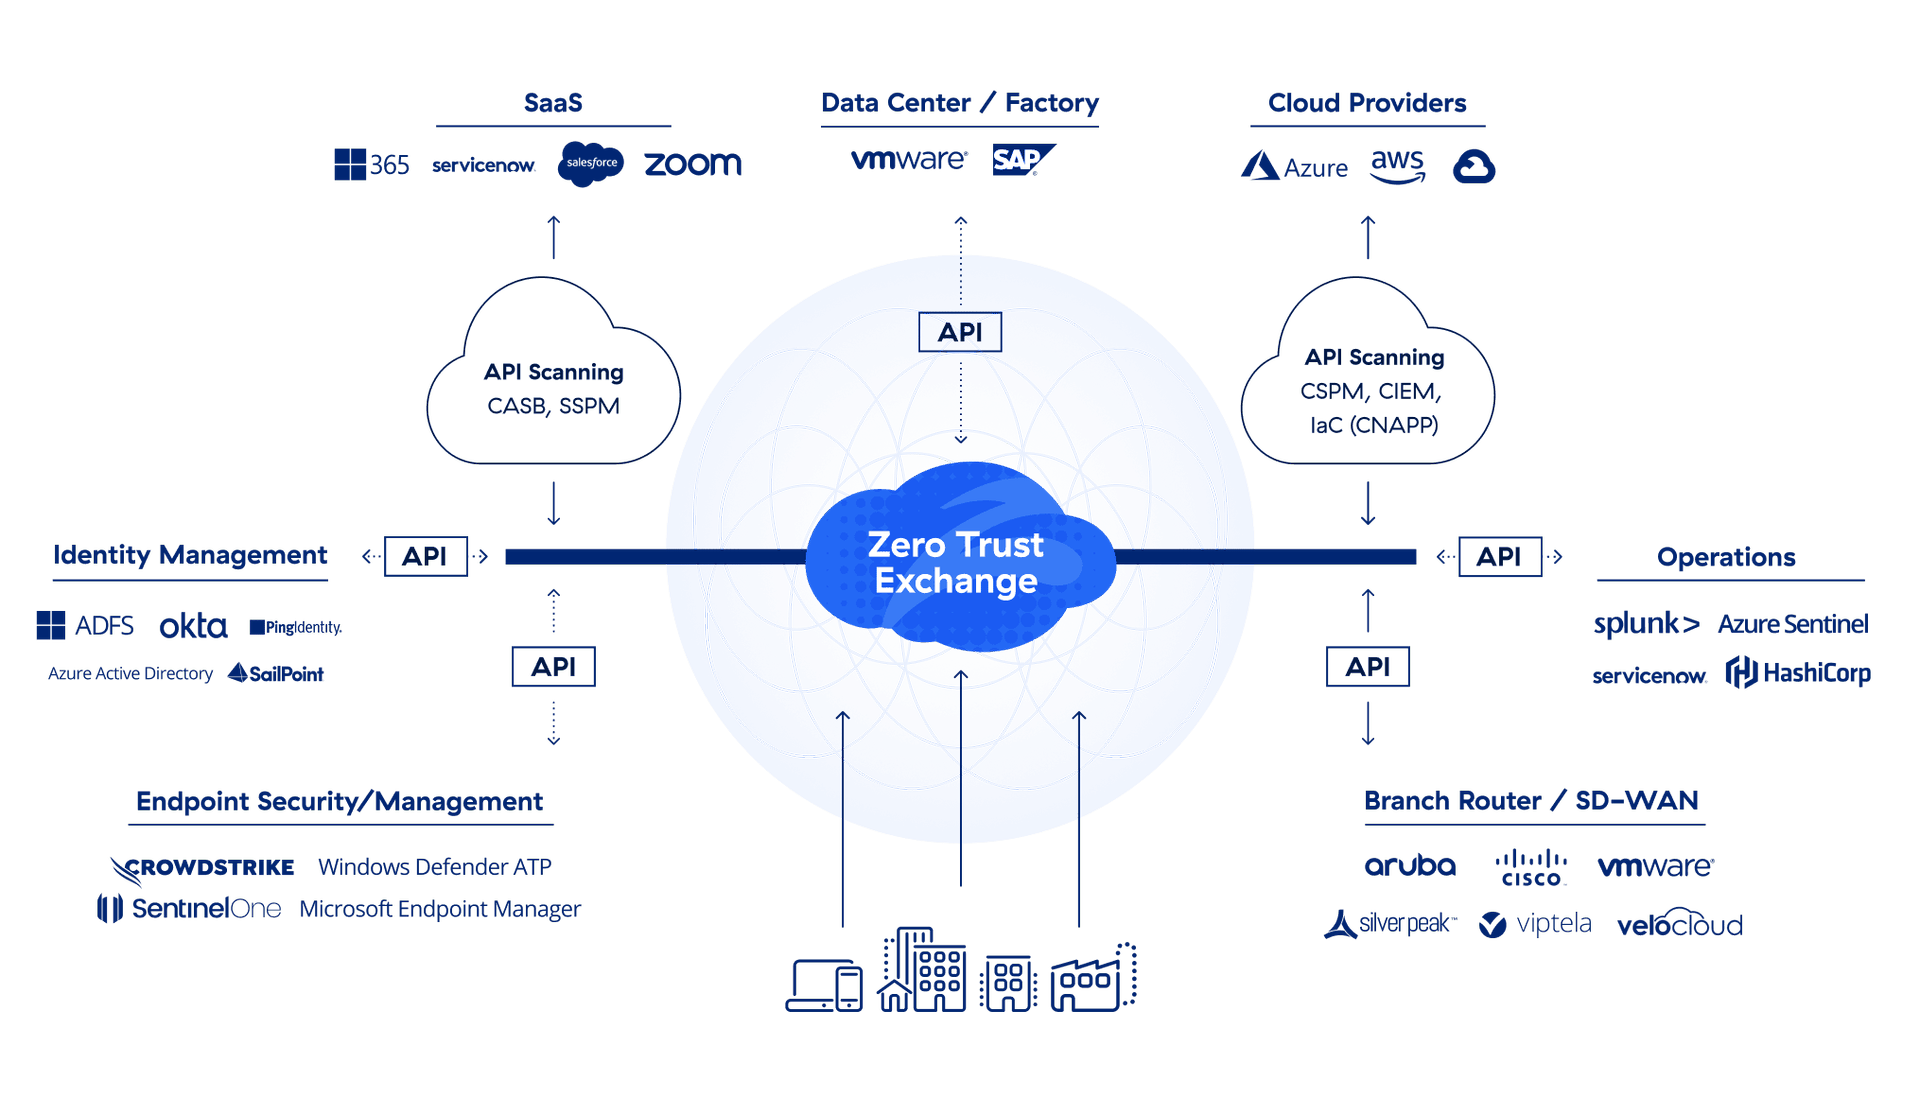
기술 생태계
동급 최고의 플랫폼 에코시스템
FAQ
FedRAMP High와 FedRAMP Moderate는 서로 다른 민감도 수준의 데이터를 처리하는 시스템에 대한 미국 정부의 사이버 보안 등급입니다. FedRAMP Moderate는 민감도가 낮은 데이터(예: 개인 정보 또는 고유 데이터)에 적합하며 325개의 보안 제어가 필요합니다. FedRAMP High는 통제되지 않은 기밀 정보(CUI)와 같은 매우 민감한 데이터를 보호하기 위해 거의 100가지에 달하는 추가 보안 제어를 의무화합니다.
사이버보안 성숙도 모델 인증의 제3판(CMMC 3.0)은 2024년 12월 16일부터 시행됩니다. 미 상무부는 2025년 중반에서 후반부터 단계적으로 계약에 CMMC 3.0 요구사항을 포함시키기 시작할 것으로 예상합니다. CMMC 3.0은 2026년 10월 1일부터 모든 DoW 계약에 포함될 예정입니다.