


Public Sector Summit 2026
Missed the Zscaler Public Sector Summit 2026? Watch the on-demand sessions now!

解決方案概述
Zscaler Zero Trust Exchange™ 平台協助機構實現營運保障安全、簡化和轉型。我們透過遍佈全球 160 多個入網點(POP)的雲端原生架構支援民事機構、國防部、情報部門和承包商,幫助他們完成保護美國的使命。
- 保護使用者並使其能夠快速、安全、可靠地存取網路。
- 保障工作負載的安全免受複雜威脅和資料遺外洩。
- 保障 IoT/OT 裝置的安全,提高採用率和生產力。

好處
保持您的機構高效率且安全

降低成本和複雜性
透過使用雲端原生零信任架構取代舊型 VPN、防火牆等。

改善使用者體驗
透過提供隨時隨地快速安全存取,同時消除安全瓶頸

簡化合規流程
採用統一平台,並獲得聯邦要求的最高等級授權和認證
使用案例
採用零信任架構,自信地實現現代化


為使用者和裝置提供對網際網路和雲端應用程式的安全存取,遵守 CISA、DISA、NIST、IPv6 和 TIC 3.0 的指導。

使用單一的統一平台,保護所有雲端管道(包括內嵌式雲、靜態雲、BYOD 雲、SaaS 雲和公共雲)的資料安全並防止網路攻擊。

為 DoW 和軍事部門提供對網際網路、內部應用程式和運算資源的安全存取。在不損害底層架構安全性的前提下,使作戰人員和任務夥伴能夠存取關鍵資料。

強制執行與 CMMC 2.0 完全對應的控制措施。我們的平台還支援 CMMC 3 級控制和 NIST 800-172,並獲得 FedRAMP 中等、FedRAMP High、DoW IL5 和其他認證。

客戶成功案例


FCC 用零信任取代 TIC,可節省 70% 成本


美國政府民用機構撤換 VPN 和 MPLS


合規成果
在滿足最高政府合規標準的前提下,安全轉型
全球最受美國聯邦安全部門認可的雲端平台

FedRAMP
Zscaler Private Access™ 和 Zscaler Internet Access™ 均已獲得美國聯邦風險與授權管理計畫 (FedRAMP) 高等授權運營(High Authority to Operate, ATO) 狀態。

美國註冊會計師協會 (AICPA)
我們已獲得服務組織控制 (SOC) 2 II 型認證,證明我們的資安控制符合美國註冊會計師協會適用的信託服務原則和準則(Trust Services Principles and Criteria)。

GovRAMP
Zscaler Private Access 和 Zscaler Internet Access 都已獲得 GovRAMP 授權產品清單的授權狀態。

ISO 27001
Zscaler Zero Trust Exchange 平台的雲端服務和營運完全符合 ISO 27001 安全標準。

ISO 27018
Zero Trust Exchange 平台完全符合 ISO 27018 雲端隱私權保護標準。

FIPS 140-2
Zscaler 符合聯邦資訊處理標準 (FIPS 140-2),符合 NIST 的加密模組要求。

影響等級5(Impact Level 5, IL5)
Zscaler Private Access 已獲得美國戰爭部雲端運算安全要求指南中發布的影響等級 5 (IL5) 的臨時授權 (PA)。

VPAT/第508 條規定
為了認可和支持《康復法案》第 508 條所定義的電子和資訊無障礙標準,我們使用自願產品無障礙範本 (VPAT) 發布我們產品的無障礙自我評估。
聯邦政府
聯盟


通道


服務提供者


聯邦系統整合商


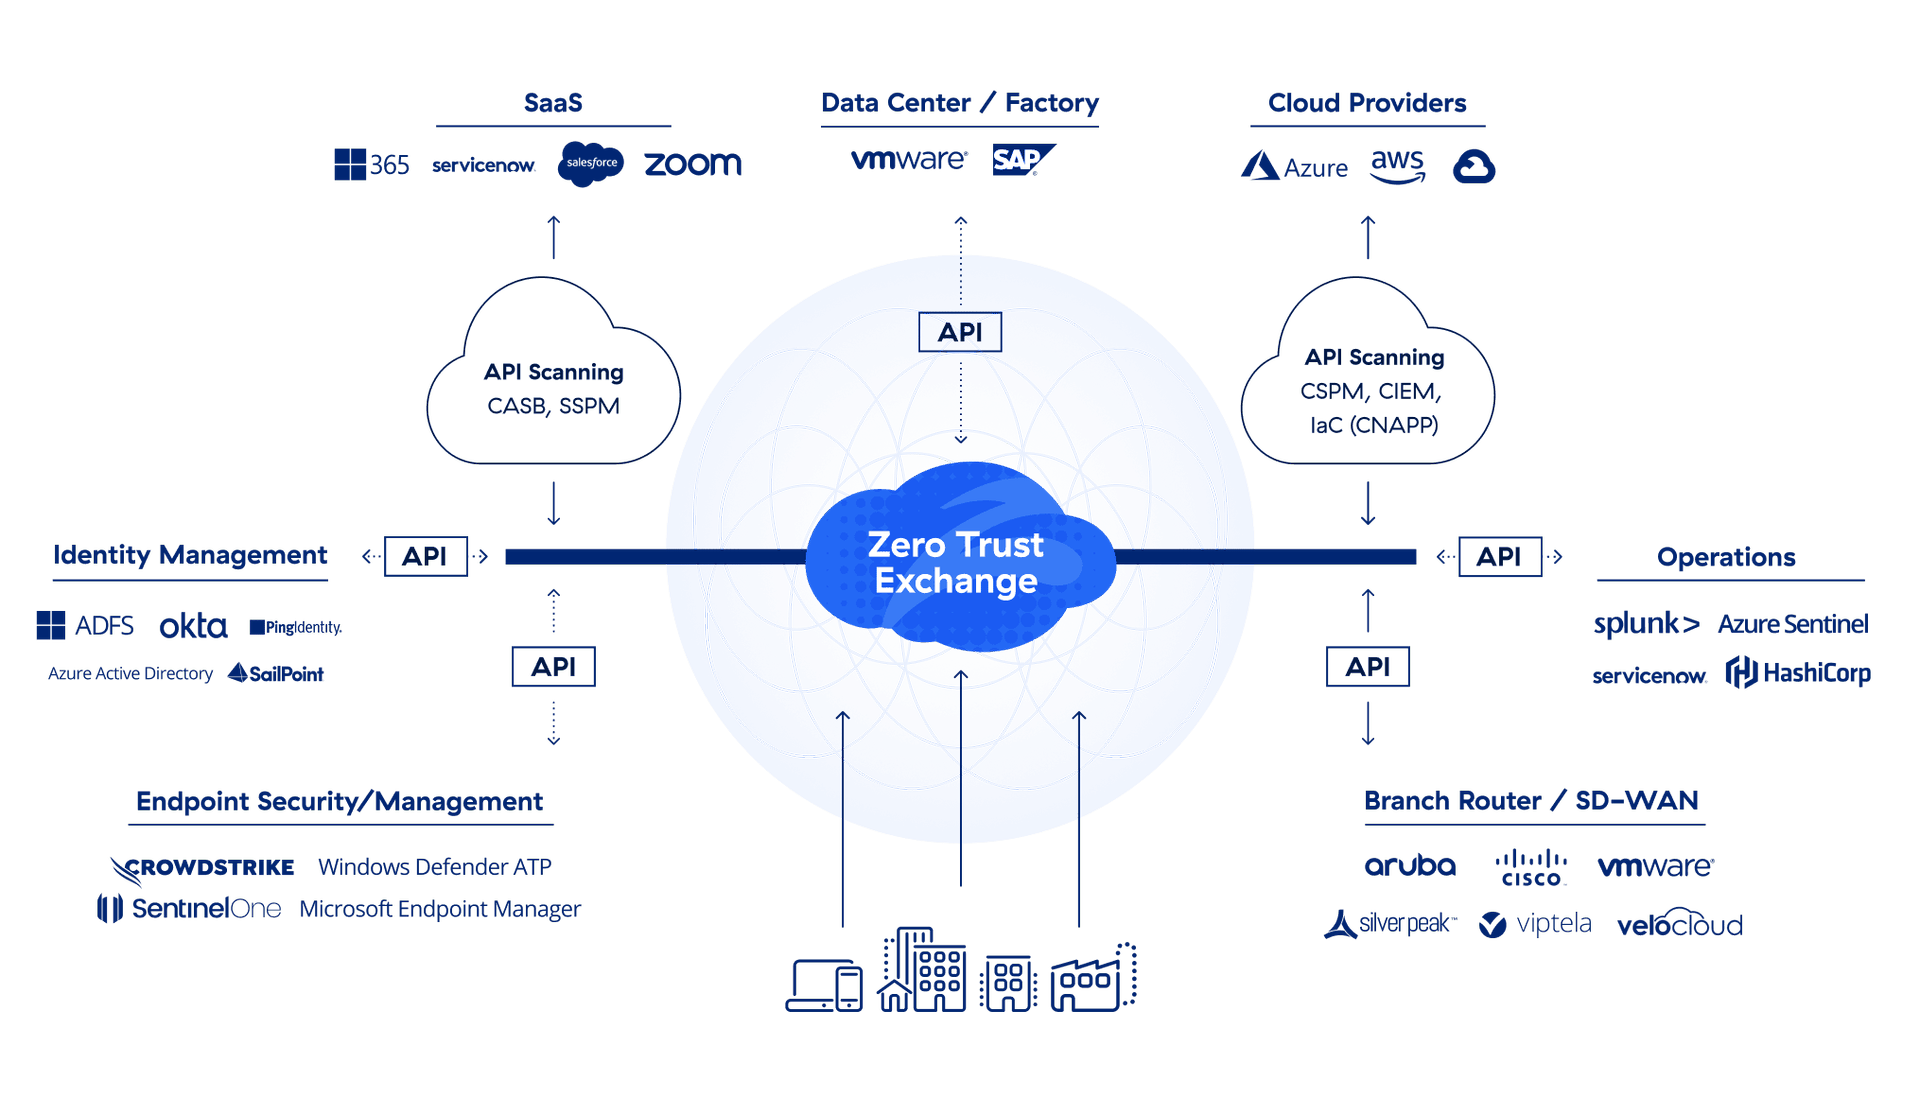
技術生態系統
同類最佳(Best-of-Breed)平台生態系統
常見問題集
FedRAMP High 和 FedRAMP Moderate 是美國政府處理不同敏感等級資料的系統的網路安全等級劃分。FedRAMP Moderate 安全等級適用於敏感度較低的資料(例如,個人資料或專有資料),需要 325 項安全控制措施。FedRAMP High 強制要求增加近 100 項安全控制措施,以保護受控非機密資訊(Controlled Unclassified Information, CUI)等高度敏感資料。
網路安全成熟度模型認證(Cybersecurity Maturity Model Certification, CMMC)的第三主要版本 (CMMC 3.0) 於 2024 年 12 月 16 日生效。DoW 預計將從 2025 年中後期開始分階段將 CMMC 3.0 要求納入合約。CMMC 3.0 最早將於 2026 年 10 月 1 日成為 DoW 所有合約的一部分。