


제로 트러스트로 하이브리드 근무 환경을 강화하고 비즈니스 위험을 줄이세요
기존 가상 사설망(VPN) 비즈니스 속도를 저하시키도록 내버려 두지 마세요. 안전하고 빠르며 배포가 간편한 제로 트러스트 네트워크 액세스(ZTNA)로 현대적인 분산 환경을 혁신하세요.
문제점
VPN을 사용하면 랜섬웨어, DDoS 공격 및 기타 사이버 공격에 노출될 수 있습니다
기존 하드웨어 및 클라우드 기반 VPN 솔루션은 전통적인 경계 기반 네트워크를 위해 구축되었습니다. 클라우드 컴퓨팅과 원격 근무 시대에, 사용자들이 어디서든 쉽고 안전하게 리소스에 접근해야 할 때 VPN은 다음과 같은 역할을 합니다.

보안 취약
VPN을 사용하면 사용자가 네트워크에 직접 연결되어 자유롭게 네트워크를 이동할 수 있으므로 데이터 유출 위험이 높아집니다.

속도 저하
리소스 사용량이 많은 클라이언트, 불안정한 연결, 데이터 센터 백홀링은 사용자 경험을 저하시킵니다.

복잡성
하드웨어 및 라우팅 테이블 관리, 문제 해결 및 패치 작업은 IT 및 관리 부담을 증가시킵니다.
VPN은 설계상 제로 트러스트가 아닙니다
공격자들은 VPN 서비스에서 치명적인 취약점을 정기적으로 발견하고 악용합니다. 네트워크 중심의 "허브 앤 스포크" 설계는 모든 사용자 및 장치 트래픽을 네트워크상에서 처리하여 사용자에게 본질적인 신뢰성을 제공합니다.
56%
54%
62%
조직들의 VPN 보안 침해 우려
솔루션 개요
어디에서든 사용자에게 안전한 접속 환경을 제공합니다
기존 가상 사설 네트워크(VPN)가 비즈니스 속도를 저하시키도록 내버려 두지 마세요. 안전하고 빠르며 배포가 간편한 제로 트러스트 네트워크 액세스(ZTNA)로 현대적인 분산 환경을 혁신하세요.

공격 표면을 줄이고 측면 위협 이동 위험을 낮춥니다. IP 주소 노출은 이제 그만! 연결은 인터넷을 통해 직접 라우팅되는 것이 아니라 중개자를 통해 이루어집니다.

전 세계 150개 이상의 지점을 통해 사용자에게 프라이빗 앱에 대한 직접 액세스 권한을 부여합니다. 데이터 센터를 통해 트래픽을 백홀링하지 마세요.

본사, 지사 및 원격 사용자 전반에 걸쳐 간편하고 일관된 정책을 손쉽게 배포하고 시행할 수 있습니다. 통합 에이전트와 에이전트리스 액세스 지원을 활용하세요.

이점
비즈니스 위험을 최소화하고 사용자 생산성을 극대화하세요

어디서든 안전하게 프라이빗 앱에 접속할 수 있습니다
AI 기반 사용자-앱 세분화를 통해 사용자를 네트워크가 아닌 앱에 연결합니다. 내부-외부 연결을 통해 측면 위협 이동을 방지합니다.

모든 사용자에게 빠른 액세스를 제공합니다
권한을 부여받은 직원, 계약업체 및 기타 제3자에게 위치에 관계없이 프라이빗 애플리케이션에 대한 직접적이고 지연 시간이 짧은 액세스 권한을 제공합니다.

비용 및 복잡성 최소화
VPN 인프라 구축의 필요성과 하드웨어 및 운영 비용을 없애줍니다. 네트워크 통합 없이도 M&A 가치 실현 시간을 단축하세요.

프라이빗 앱 접근 권한을 넘어 더 나아가세요
고급 위협 방지, 프라이빗 앱 보호, 디셉션 및 데이터 보호를 포함한 통합 서비스를 통해 포괄적인 방어 체계를 구축하고 프라이빗 앱 데이터를 보호하세요.
기술 제휴
주요 기술 파트너 제휴

사용자가 위치나 장치에 관계없이 AWS 또는 온프레미스의 프라이빗 앱에 직접 제로 트러스트 액세스를 할 수 있도록 권한을 부여합니다. AI 기반 사용자-앱 세분화 및 정책 추천을 통해 위험을 줄입니다.

애플리케이션 접근을 안전하게 보호하고, 전환 과정을 간소화하며, 클라우드 마이그레이션을 단순화합니다. SAP HANA Enterprise Cloud 배포를 포함한 모든 SAP ERP 플랫폼에서 지원을 받으세요.

모든 통신을 효율적이고 안전하게 Microsoft 네트워크로 전송합니다. 기존 VPN의 비용, 복잡성 및 성능 문제 없이 직접적인 글로벌 피어링의 이점을 누리세요.
고객 성공 사례
보장된 속도로 앱에 2~3배 더 빠르게 접속할 수 있습니다
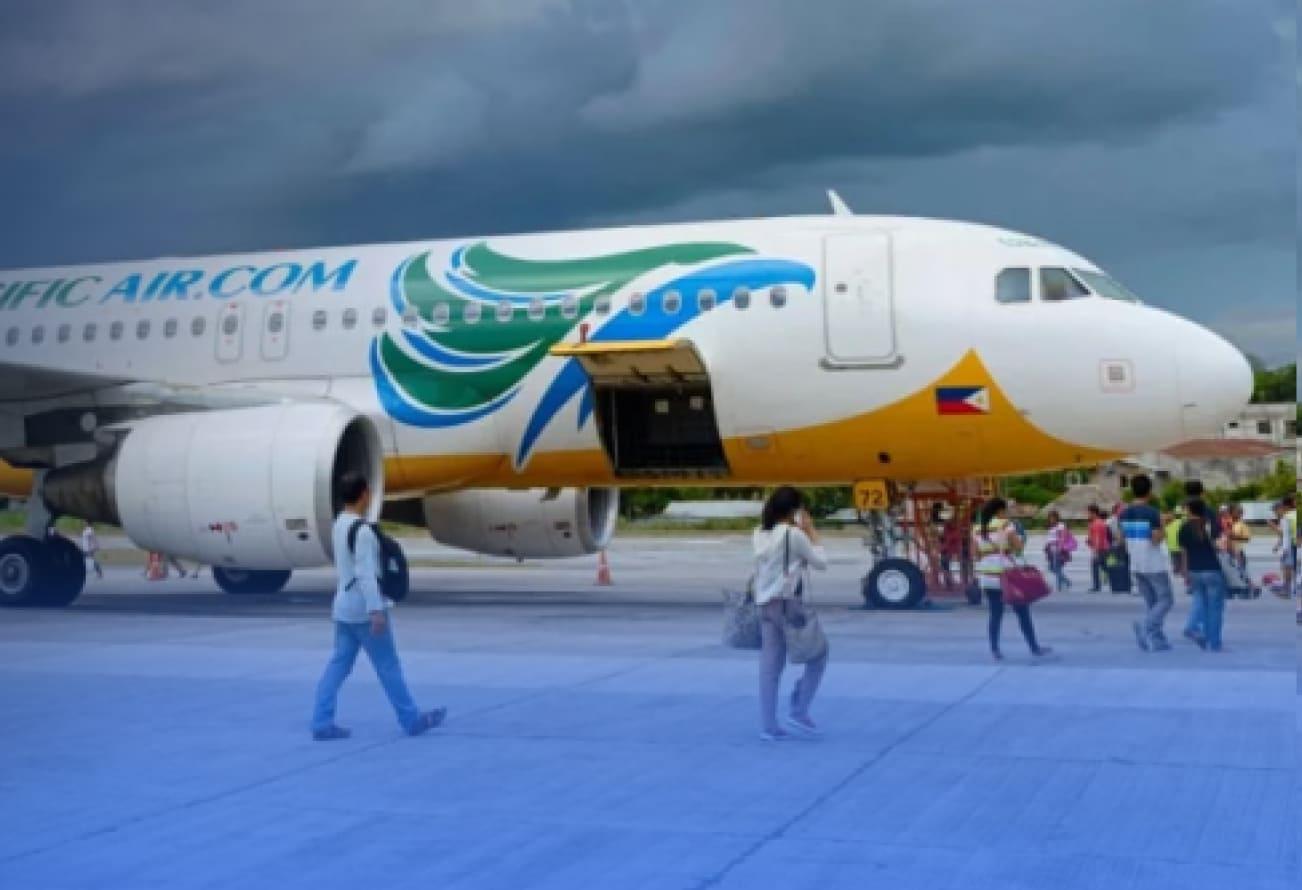
Cebu Pacific Air, 기존 VPN 대비 사용자 만족도 90% 향상
Baker & Baker, 하드웨어 기반 VPN을 ZTNA로 대체

FAQ
제로 트러스트 네트워크 액세스(ZTNA)는 원격 사용자가 내부 앱에 안전하게 액세스할 수 있도록 합니다. 소프트웨어 정의 경계(SDP)라고도 하는 ZTNA는 필요에 따라 최소한의 권한으로 액세스 권한을 부여하며, 기본적으로는 액세스 권한을 허용하지 않습니다. 사용자는 네트워크에 접속하거나 앱을 인터넷에 노출하지 않고도 비공개 앱에 액세스할 수 있습니다. 자세히 알아보세요.
VPN이 사용자를 네트워크에 연결하는 반면, ZTNA는 개별 장치와 앱 사이에 안전한 네트워크 세그먼트를 생성합니다. 이를 통해 승인된 사용자만 특정 프라이빗 애플리케이션에 액세스할 수 있으며 네트워크 액세스는 차단되어 횡적 이동이 방지됩니다. ZTNA는 물리적 또는 가상 어플라이언스 대신 소프트웨어를 사용하여 앱과 사용자를 클라우드에 연결합니다. 자세히 알아보세요.
공격자는 네트워크에 접근 권한을 획득한 후, 측면 이동을 이용하여 네트워크상의 다른 리소스에 접근합니다. 탈취한 자격 증명이나 기타 권한 상승 방법을 사용하여 네트워크를 탐색하며 민감한 데이터를 찾아냅니다. 공격자는 허용된 네트워크 트래픽으로 위장하여 탐지를 피하고 공격을 장기화할 수 있습니다. 자세히 알아보세요.