
Accès à distance sécurisé avec une alternative rapide et simple aux VPN
Augmentez la productivité des utilisateurs avec une architecture Zero Trust moderne.


Autonomisez votre personnel hybride et réduisez les risques commerciaux grâce Zero Trust
Ne laissez pas votre réseau privé virtuel (VPN) traditionnel ralentir votre entreprise. Transformez votre environnement moderne et distribué avec un accès réseau Zero Trust (ZTNA) sécurisé, rapide et simple à déployer.
Problème
Les VPN vous exposent aux ransomwares, aux attaques DDoS et à d’autres cyberattaques
Les solutions matérielles et VPN basées sur le cloud traditionnelles ont été conçues pour les réseaux traditionnels basés sur le périmètre. À l’ère du cloud et du télétravail, dans le cadre duquel vos utilisateurs ont besoin d’un accès facile et sécurisé aux ressources où qu’ils se trouvent, les VPN sont :

Non sécurisés
Les VPN placent les utilisateurs directement sur votre réseau ; ceux-ci sont libres de se déplacer latéralement, augmentant ainsi le risque de violation de vos données.

Lents
Les clients gourmands en ressources, les connexions instables et le backhauling vers le data center créent des expériences utilisateur médiocres.

Complexes
La gestion du matériel et des tables de routage, le dépannage et l’application des correctifs augmentent la charge informatique et administrative.
Les VPN ne sont pas conçus sur une approche Zero Trust
Les hackers découvrent et exploitent régulièrement des vulnérabilités critiques des services VPN. Leur conception en étoile centrée sur le réseau place l’ensemble du trafic des utilisateurs et des appareils sur votre réseau, leur accordant une confiance inhérente.
56 %
54 %
62 %
91 % des entreprises craignent que les VPN compromettent leur sécurité.
Vue d’ensemble de la solution
Fournir un accès sécurisé aux utilisateurs, où qu’ils se trouvent
Ne laissez pas votre réseau privé virtuel (VPN) traditionnel ralentir votre entreprise. Transformez votre environnement moderne et distribué avec un accès réseau Zero Trust (ZTNA) sécurisé, rapide et simple à déployer.

Réduisez votre surface d’attaque et le risque de déplacement latéral des menaces. Dites adieu aux adresses IP exposées : les connexions sont négociées, et non acheminées sur Internet.

Fournissez un accès direct aux applications privées via le point de présence le plus proche parmi plus de 150 d’entre eux répartis dans le monde. Ne procédez jamais au backhauling de trafic vers votre data center.

Déployez et appliquez facilement des politiques plus simples et cohérentes pour les utilisateurs sur site (siège) et distants (sites distants). Exploitez notre agent unifié et notre assistance pour un accès sans agent.

Regroupez l’accès à distance à toutes les applications, y compris les systèmes serveur-client et les services VoIP, ainsi que les applications hébergées dans des réseaux partenaires.
Avantages
Minimiser les risques commerciaux, maximiser la productivité des utilisateurs

Fournir un accès sécurisé aux applications privées depuis n’importe où
Connectez les utilisateurs aux applications, jamais au réseau, grâce à la segmentation utilisateur-application optimisée par l’IA. Empêchez le déplacement latéral des menaces avec des connexions sortantes.

Fournir un accès rapide à tous les utilisateurs
Offrez aux employés, sous-traitants et autres tiers autorisés un accès direct et à faible latence aux applications privées, où qu’ils se trouvent.

Réduire les coûts et la complexité
Éliminez le besoin d’une infrastructure VPN et ses coûts matériels et d’exploitation. Accélérez les délais de rentabilisation des fusions et acquisitions sans avoir à intégrer les réseaux.

Aller au-delà de l’accès privé aux applications
Déployez une défense complète et protégez les données des applications privées avec des services intégrés, notamment la protection contre les menaces avancées, la protection des applications privées, la tromperie et la protection des données.
Alliances technologiques
Alliances technologiques des partenaires en vedette

Accordez aux utilisateurs un accès direct Zero Trust aux applications privées sur AWS ou sur site, depuis n’importe quel emplacement ou appareil. Réduisez les risques grâce à la segmentation utilisateur-application optimisée par l’IA et aux recommandations de politiques.

Sécurisez l’accès aux applications, rationalisez votre transformation et simplifiez votre migration vers le cloud. Bénéficiez d’une assistance sur toutes les plateformes SAP ERP, y compris les déploiements SAP HANA Enterprise Cloud.

Communiquez efficacement et en toute sécurité via le réseau Microsoft. Profitez du peering mondial direct sans les problèmes de coût, de complexité et de performances inhérents aux VPN traditionnels.
Témoignages de réussite de nos clients
Guaranteed Rate profite d’un accès 2 à 3 fois plus rapide aux applications
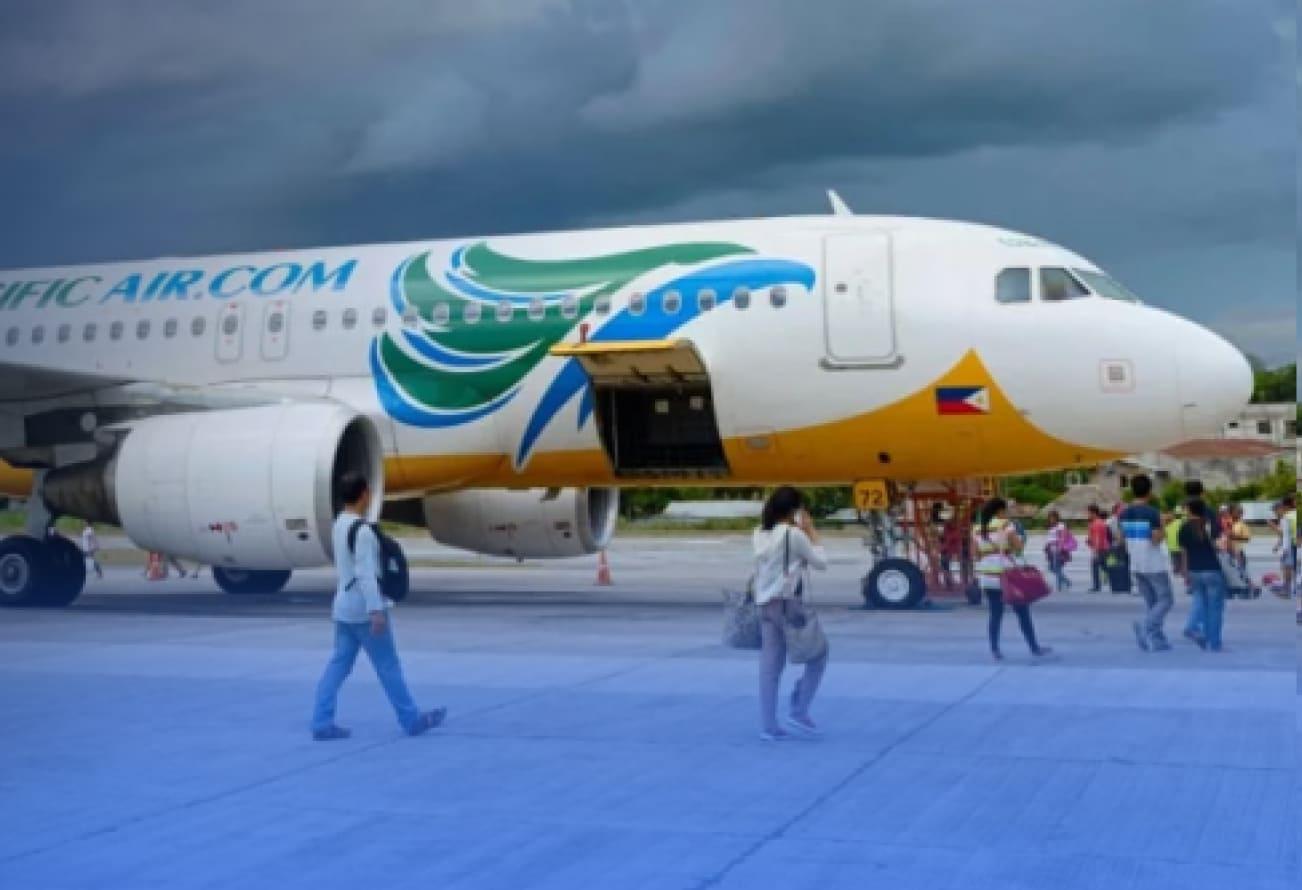
Cebu Pacific Air améliore de 90 % la satisfaction de ses utilisateurs par rapport au VPN traditionnel
Baker & Baker remplace ses VPN basés sur le matériel par ZTNA

FAQ
L’accès réseau Zero Trust (ZTNA) permet aux utilisateurs distants d’accéder en toute sécurité aux applications internes. Également appelé périmètre défini par logiciel (SDP pour « software-defined perimeter »), ZTNA accorde l’accès selon le principe du besoin de savoir et du moindre privilège, jamais par défaut. Les utilisateurs peuvent accéder aux applications privées sans accéder au réseau ni exposer les applications à Internet. En savoir plus.
Alors que les VPN connectent les utilisateurs à un réseau, ZTNA crée des segments sécurisés uniques entre des appareils individuels et des applications. Ainsi, seuls les utilisateurs autorisés ont accès à des applications privées spécifiques mais pas au réseau, ce qui exclut tout déplacement latéral. Au lieu d’appareils physiques ou virtuels, ZTNA utilise un logiciel pour connecter les applications et les utilisateurs au cloud. En savoir plus.
Après avoir accédé à un réseau, les hackers se déplacent latéralement pour accéder à d’autres ressources du réseau. À l’aide d’identifiants volés ou d’autres méthodes d’escalade de privilèges, ils se déplacent sur le réseau à la recherche de données sensibles. En camouflant leurs activités sous forme de trafic réseau autorisé, les hackers peuvent échapper à la détection et prolonger leurs attaques. En savoir plus.