
Secure Remote Access with a Fast, Simple VPN Alternative
Increase user productivity with a modern zero trust architecture.


Unterstützen Sie produktive Hybridarbeit und reduzieren Sie Geschäftsrisiken mit Zero Trust
Lassen Sie nicht zu, dass Ihr Legacy-VPN Ihre Betriebsabläufe verlangsamt. Transformieren Sie Ihre distribuierte IT-Umgebung mit Zero Trust Network Access (ZTNA), der sicher, schnell und einfach bereitzustellen ist.
Das Problem
VPNs setzen Sie Ransomware, DDoS und anderen Cyberangriffen aus
Legacy-Hardware und cloudbasierte VPN-Lösungen wurden für herkömmliche perimeterbasierte Netzwerke entwickelt. Im Zeitalter der Cloud und der Remote-Arbeit – wenn Ihre User von überall aus einfachen und sicheren Zugriff auf Ressourcen benötigen – sind VPNs:

Unsicher
VPNs ermöglichen den Usern direkten Zugriff auf Ihr Netzwerk mit uneingeschränkter lateraler Bewegungsfreiheit. Dadurch steigt das Risiko von Datenpannen.

Langsam
Ressourcenintensive Clients, instabile Verbindungen und Backhauling übers Rechenzentrum führen zu einer schlechten User Experience.

Komplex
Die Verwaltung von Hardware- und Routingtabellen, die Fehlerbehebung und das Patchen erhöhen den IT- und Verwaltungsaufwand.
VPNs sind nicht für Zero Trust konzipiert
Angreifer entdecken und nutzen regelmäßig kritische Schwachstellen in VPN-Diensten. Ihr netzwerkzentriertes „Hub-and-Spoke“-Design leitet den gesamten User- und Geräte-Traffic in Ihr Netzwerk um und stuft Verbindungen automatisch als vertrauenswürdig ein.
56 %
54%
62 %
91 % der Unternehmen sind besorgt, dass VPNs ihre Sicherheit gefährden
Lösungsüberblick
Bieten Sie Usern standortunabhängig sicheren Zugriff
Lassen Sie nicht zu, dass Ihr Legacy-VPN Ihre Betriebsabläufe verlangsamt. Transformieren Sie Ihre distribuierte IT-Umgebung mit Zero Trust Network Access (ZTNA), der sicher, schnell und einfach bereitzustellen ist.

Reduce your attack surface and the risk of lateral threat movement. Say goodbye to exposed IP addresses—connections are brokered, not routed over the internet.

Grant users direct access to private apps through the closest of more than 150 points of presence worldwide. Never backhaul traffic through your data center.

Easily deploy and enforce simpler, consistent policies across HQ, branch offices, and remote users. Leverage our unified agent and support for agentless access.

Consolidate remote access to all applications, including server-to-client systems and VoIP services as well as apps hosted in partner networks.
Vorteile
Geringeres Geschäftsrisiko, höhere Userproduktivität

Sicherer standortunabhängiger Zugriff auf private Anwendungen
Verbinden Sie User mit Anwendungen, niemals mit dem Netzwerk, dank KI-gestützter User-to-App-Segmentierung. Durch ausgehende Verbindungen können Sie die laterale Ausbreitung von Bedrohungen unterbinden.

Schneller Zugriff für alle User
Gewähren Sie befugten Mitarbeitern, Auftragnehmern und anderen Drittusern standortunabhängigen Direktzugriff auf private Unternehmensanwendungen mit geringer Latenz.

Reduzierte Kosten und Komplexität
Künftig können Sie auf eine VPN-Infrastruktur sowie die damit verbundenen Hardware- und Betriebskosten verzichten. Zügige Wertschöpfung nach Fusionen und Übernahmen ohne Netzwerkintegrationen

Mehr als Zugriff auf private Anwendungen
Stellen Sie umfassende Abwehrmechanismen bereit und schützen Sie Daten in privaten Unternehmensanwendungen — mit integriertem Anwendungsschutz, Deception-Technologie und Data Protection.
Technologie-Allianzen
Ausgewählte Allianzen mit Technologiepartnern

Gewähren Sie Usern direkten Zero-Trust-Zugriff auf private Unternehmensanwendungen auf AWS oder On-Premise von jedem Standort oder Gerät aus. Reduzieren Sie das Risiko mit KI-gestützter User-zu-App-Segmentierung und Richtlinienempfehlungen.

Sichern Sie den Anwendungszugriff, optimieren Sie die Transformation und vereinfachen Sie die Cloud-Migration. Profitieren Sie von der Unterstützung aller SAP ERP-Plattformen, einschließlich SAP HANA Enterprise Cloud.

Senden Sie alle Kommunikationen effizient und sicher an das Microsoft-Netzwerk. Profitieren Sie von direktem globalen Peering ohne die Kosten, Komplexität und Leistungsprobleme eines Legacy-VPN.
Erfolgsgeschichten unserer Kunden
Zwei- bis dreimal schnellerer Zugriff auf Anwendungen
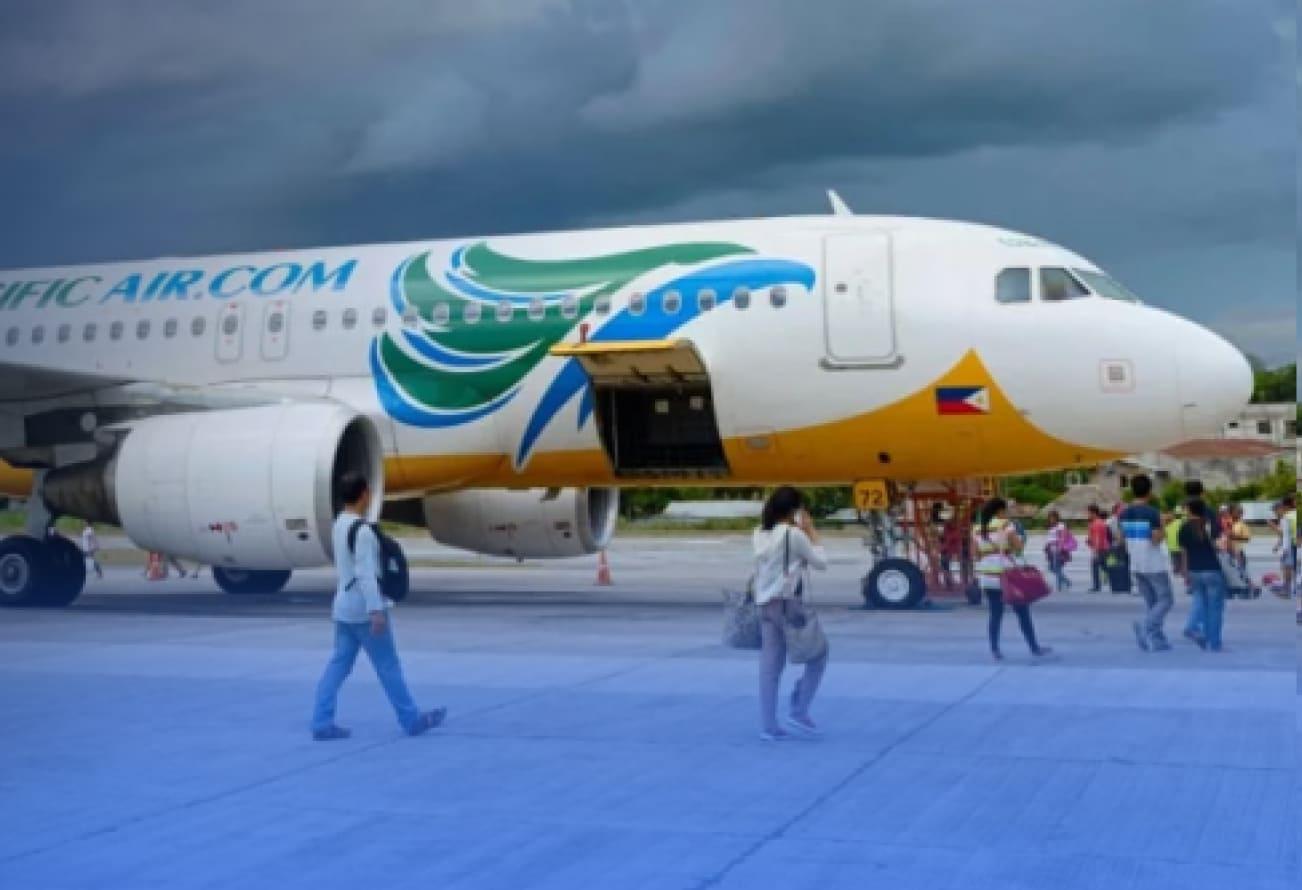
Cebu Pacific Air steigert die User-Zufriedenheit im Vergleich zu Legacy-VPN um 90 %
Baker & Baker ersetzt hardwarebasierte VPNs durch ZTNA

FAQ
Zero Trust Network Access (ZTNA) ermöglicht Remote-Usern sicheren Zugriff auf interne Anwendungen. ZTNA wird auch als Software-Defined Perimeter (SDP) bezeichnet und gewährt Zugriff niemals automatisch, sondern auf der Grundlage des Erforderlichkeitsprinzips und des Prinzips der minimalen Rechtevergabe. User können auf private Unternehmensanwendungen zugreifen, ohne Zugang zum Netzwerk zu erhalten oder die Anwendungen im Internet zu exponieren. Weitere Informationen.
Während VPNs User mit einem Netzwerk verbinden, erstellt ZTNA sichere Segmente zwischen einzelnen Geräten und Apps. Auf diese Weise erhalten nur befugte User Zugriff auf bestimmte private Unternehmensanwendungen ohne Netzwerkzugang – und damit auch ohne laterale Bewegungsfreiheit. Anstelle physischer oder virtueller Geräte verwendet ZTNA Software, um Anwendungen und User mit der Cloud zu verbinden. Weitere Informationen.
Nachdem sie Zugriff auf ein Netzwerk erhalten haben, nutzen Angreifer die laterale Bewegungsfreiheit aus, um auf andere Ressourcen im Netzwerk zuzugreifen. Mithilfe gestohlener Anmeldedaten oder anderer Methoden zur Rechteausweitung bewegen sie sich durch das Netzwerk, um vertrauliche Daten aufzuspüren. Indem ihre Aktivitäten als zulässiger Netzwerkverkehr getarnt werden, können Angreifer eine Erkennung vermeiden und ihre Angriffe verlängern. Weitere Informationen.