

零橫向移動。 零攻擊面。
無代理零信任分段透過隔離生產線和各個端點,無需增添軟體即可消除工廠內部橫向移動的風險。

輕鬆將 IT 與 OT 與 IoT 分段

消除東-西向防火牆和網路存取控制

數小時內即可完成部署,無需停機、代理或 VLAN 重新定址。
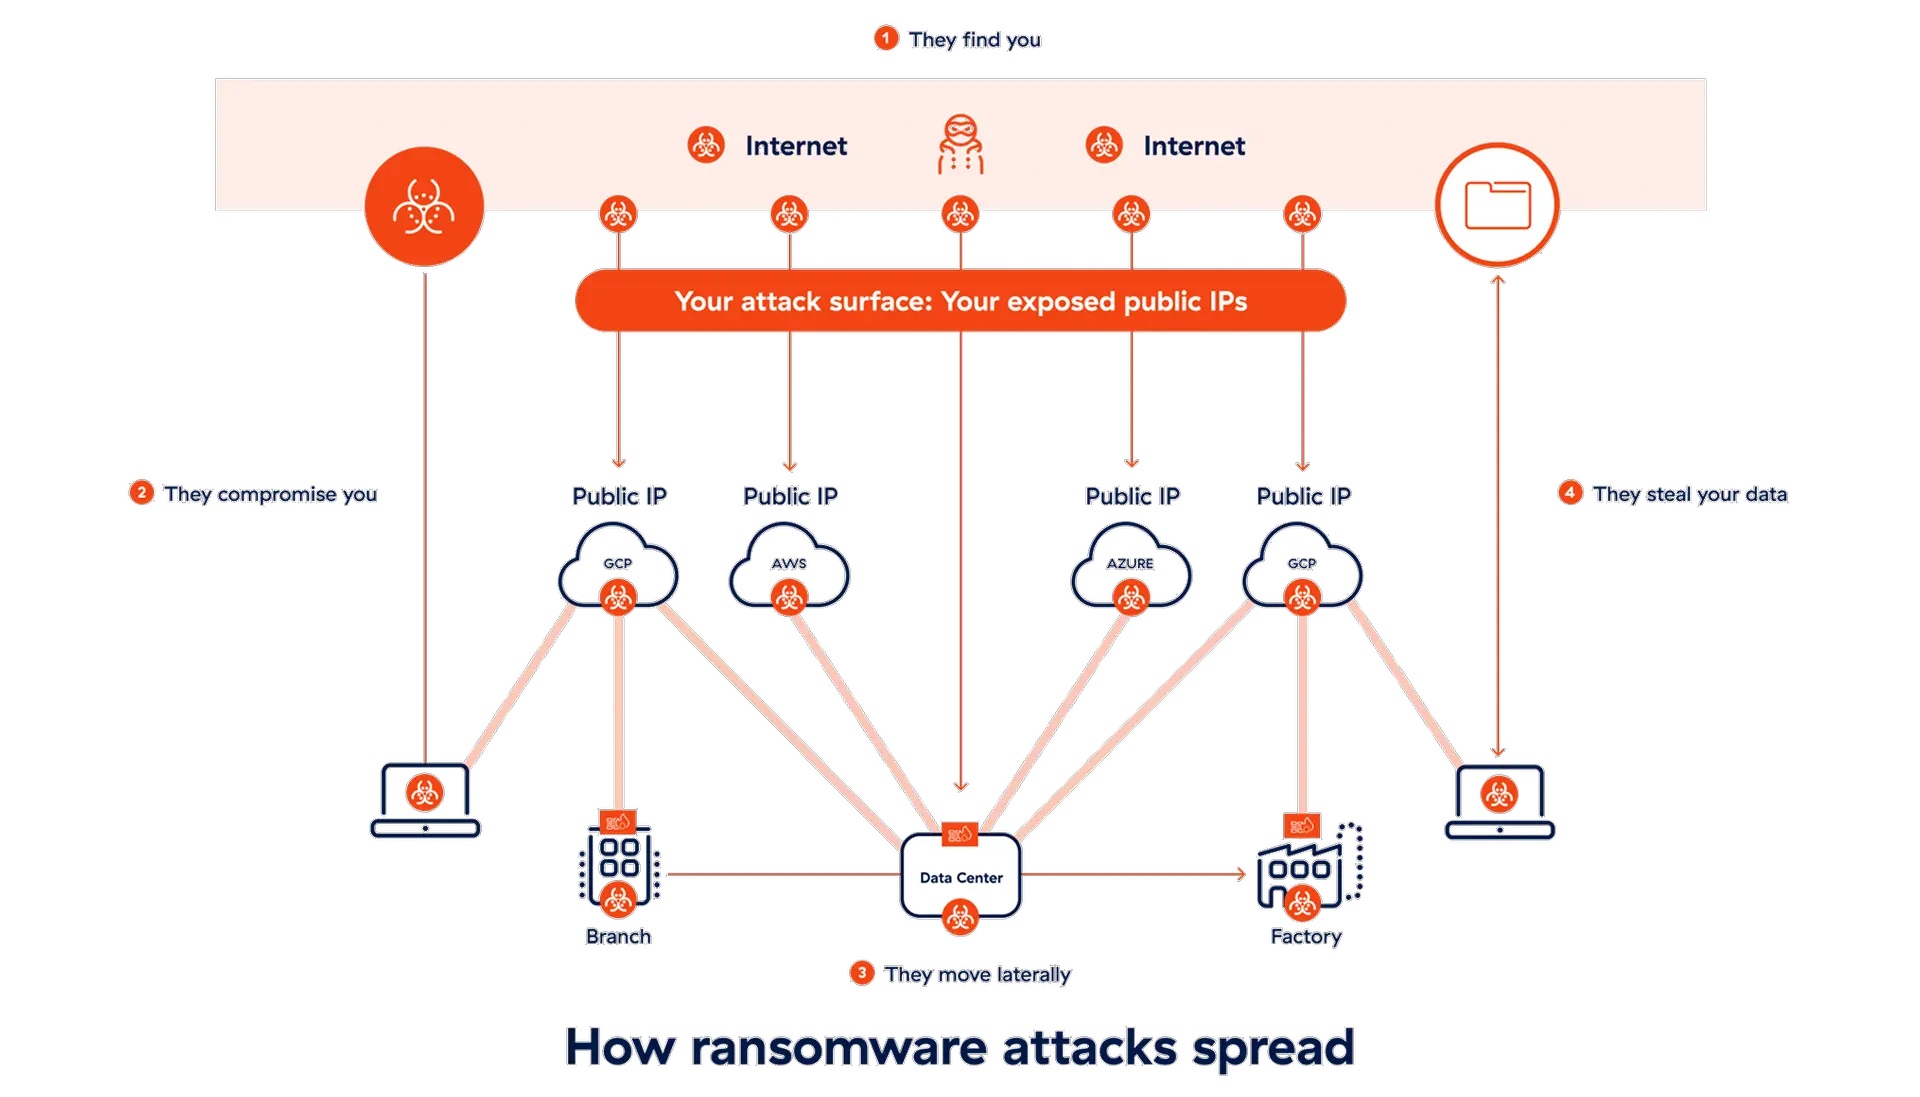

混合使用舊型基礎設施與現代系統
幾十年前的 OT裝置無法安裝修補程式或升級,留有嚴重的安全漏洞。

更多第三方存取權
合作夥伴、供應商和外包支援人員需要安全、無縫的通訊。

平面、複雜的網路
傳統建築結構使得威脅一旦進入內部就很容易傳播。

解決方案概述
Zscaler OT/IoT 分段是一種無代理解決方案,可取代防火牆、NAC 和手動 VLAN。無需代理、升級或停機,即可完全隔離您的裝置。確保舊型機器和無頭系統的安全運作。透過自動化政策,您可以獲得簡單且無縫運作的安全保障,而不會降低生產速度。

解決方案詳情
提高正常運作時間並簡化操作
消除手動組態錯誤。增強當地 OT 團隊處理日常問題的能力,減輕 IT 團隊的故障工單壓力。

能力
將每個裝置隔離到一個分段(使用 /32)。
自動將裝置、使用者和應用程式分組,以便自動強制執行政策。
對東西向流量以及 IT/OT 和普渡(Purdue)層分離強制執行動態政策。
取消東西向防火牆、網路存取控制設備和基於代理的軟體。
勒索軟體切斷開關
透過簡單易用、使用者可選擇的攻擊面縮減方式,實現自動回應事件。只需選擇一個預設的嚴重等級,即可逐步鎖定已知的易受攻擊協定和連接埠。

能力
根據風險嚴重程度,提供四種可選的政策等級,使防護措施保持攔截即時風險。
僅允許存取已知 MAC 位址的關鍵基礎設施。
與您現有的 SIEM 和 SOAR 無縫整合,實現自動回應。
立即阻止勒索軟體最常用的協定,例如 RDP/SMB 和 SSH。
首先要探索所有 OT 裝置
即時探索並分類所有裝置資產,實現全面的東西向可視性和控制。收回控制權,無需部署或管理端點代理。

能力
自動探索並分類東西向區域網路流量中的裝置。
建立流量模式和裝置行為基準,以及識別授權和未經授權的存取。
獲得準確的網路深入解析,以支援效能管理和威脅映射
利用第三方整合進行查詢、標記和警報監控。
好處
我們的 OT/IoT 分段解決方案有何獨特之處?

無端點代理程式
將無法接受代理的舊型伺服器、無頭機器和 IoT/IoMT 裝置完全隔離。

統一的解決方案
無縫部署整合 OT/IoT 分段、零信任 SD-WAN 和特權遠端存取 (PRA)。

最大正常運作時間
快速部署,無需硬體升級或 VLAN 重新定址。延長舊型設備的使用壽命。
客戶成功案例


金士頓科技透過 OT/IoT 分段降低整體風險


Tillys 在四天內在全國部署了 OT/IoT 分段

