Detenga los ataques de ransomware con una arquitectura zero trust
Proteja su organización y reduzca el riesgo con una defensa avanzada y proactiva.


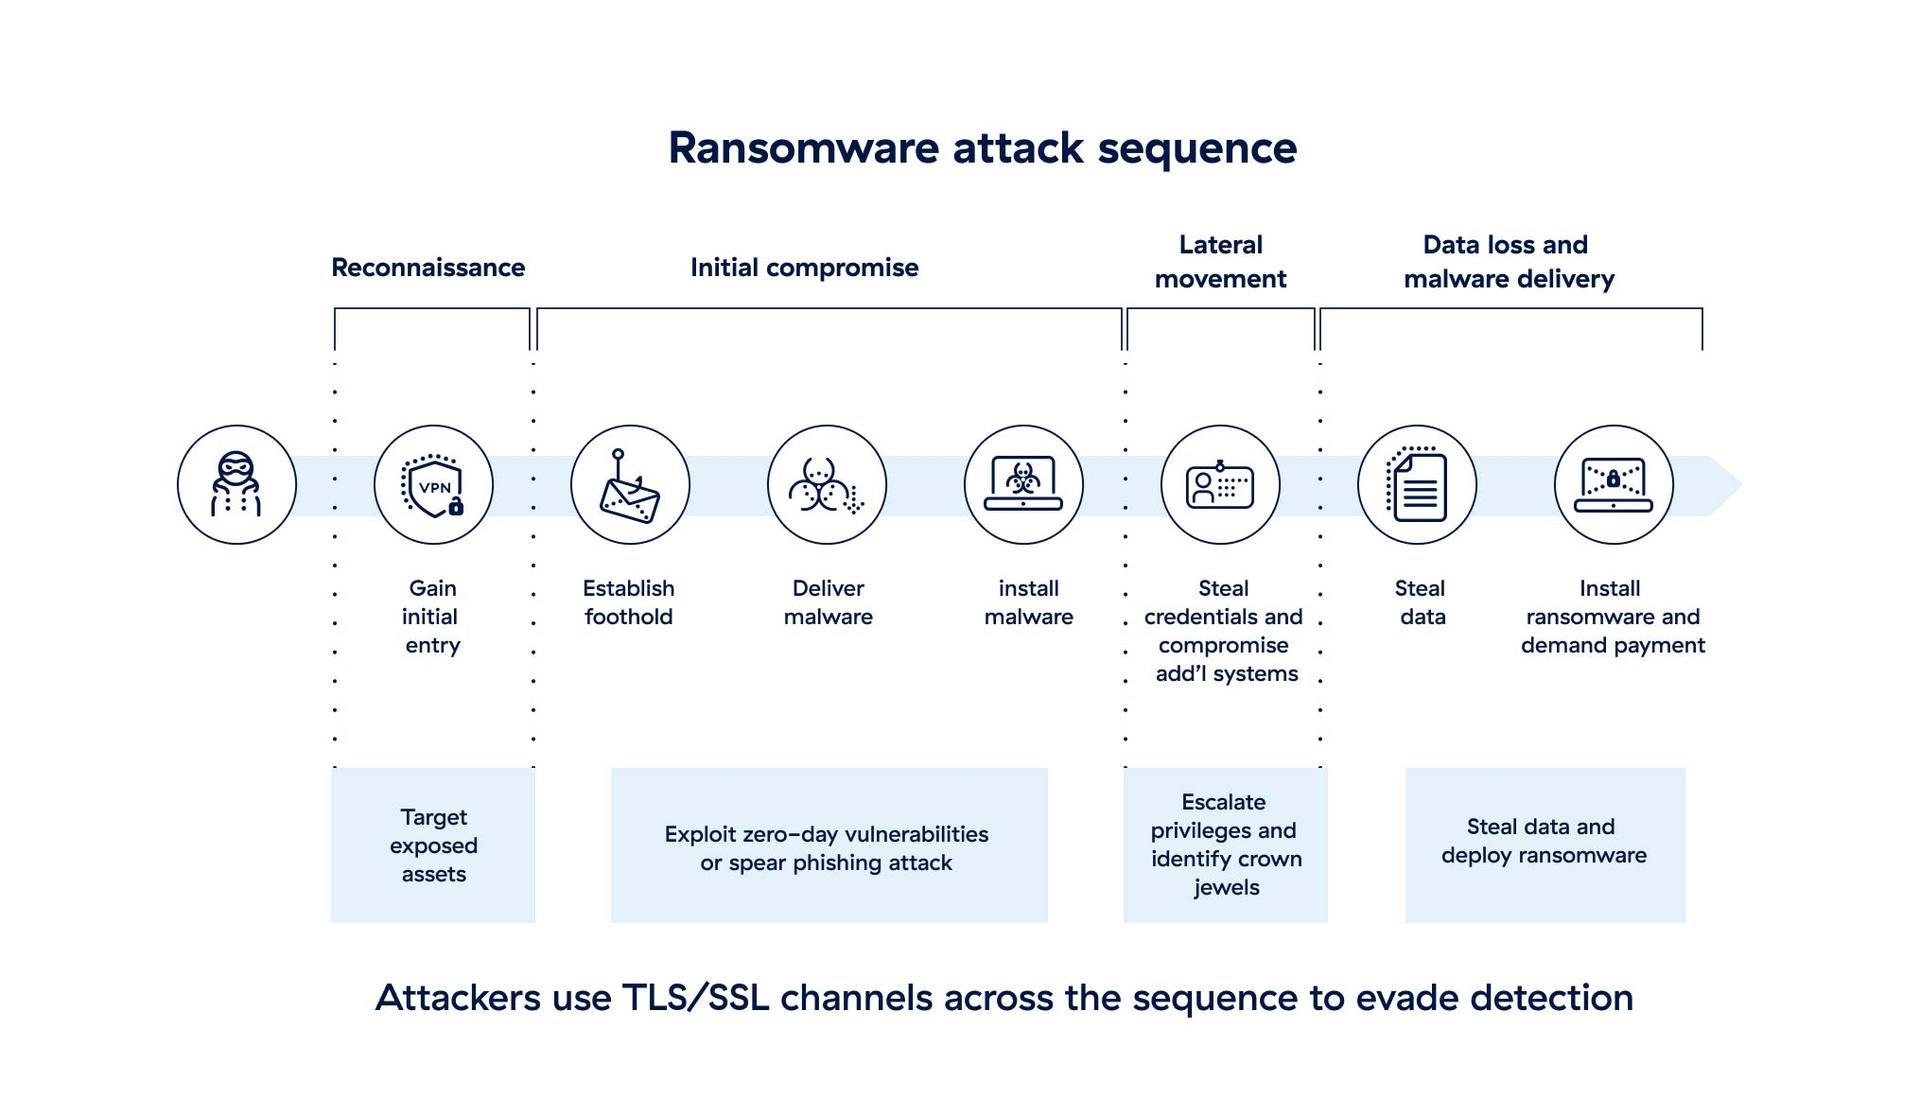
Implemente defensas más inteligentes en cada etapa del ataque
Para proteger sus datos y sus resultados, necesita un enfoque que haga lo que los programas antimalware tradicionales y otras herramientas no pueden hacer. Una arquitectura de seguridad zero trust integral y nativa de la nube le permite:

Eliminar la superficie de ataque
al garantizar que los usuarios, las redes y las aplicaciones nunca estén expuestos a Internet.

Evitar verse comprometido
incluidas las amenazas de día cero, con inspección total TLS/SSL y protecciones compartidas instantáneamente

Detener el movimiento lateral
al conectar usuarios y dispositivos autenticados directamente a las aplicaciones, nunca a su red.

Bloquee la exfiltración de datos
con seguridad de extremo a extremo para datos en movimiento y en reposo, incluso datos cifrados
El problema
Las amenazas de ransomware son cada vez más frecuentes, caras y evasivas
57,81 %
ThreatLabZ
75 millones de dólares estadounidenses
ThreatLabZ
87,2 %
ThreatLabZ
Las arquitecturas de seguridad heredadas son ineficaces
Los cortafuegos de próxima generación, las VPN y los productos puntuales como aplicaciones antimalware introducen puntos ciegos, complejidad y costes elevados. Inspeccionar el tráfico cifrado en busca de amenazas pasa a ser un proceso prohibitivo, lo que lo aumenta su vulnerabilidad frente a posibles ataques.
Mientras tanto, las arquitecturas de red radiales tradicionales dejan las puertas abiertas para que los atacantes se muevan lateralmente. Una vez dentro de la red, los atacantes pueden infectar libremente otros sistemas y buscar datos confidenciales para cifrarlos y/o robarlos, lo que incrementa las solicitudes de rescates.
Los ataques de ransomware aumentan un 146 % interanual.
El informe de ransomware ThreatLabz 2025 revela qué está impulsando el aumento, desde las principales familias hasta las tácticas en evolución y los ataques centrados en la extorsión.
Descripción general de las soluciones
Proteja sus datos durante todo el ciclo de vida del ataque
Recupere la ventaja en todo momento con una arquitectura zero trust basada en la nube y probada a nivel mundial. Haga que sus usuarios y aplicaciones sean accesibles sólo para usuarios o dispositivos autorizados y detenga los ataques de ransomware antes de que comiencen. Los atacantes no pueden ver su red ni ninguno de sus contenidos, por lo que no hay nada que puedan descubrir, explotar o infectar.

Eliminar la superficie de ataque
Haga que todos los puntos de entrada sean invisibles para los atacantes. La arquitectura zero trust nunca expone a usuarios, redes ni aplicaciones a Internet.

Evite la vulneración inicial
Inspeccione el 100 % de las conexiones entrantes y salientes. Las amenazas se bloquean antes de que puedan causar daños.

Detener el movimiento lateral
Corredor 1:1 conexiones entre usuarios, cargas de trabajo y aplicaciones. La red permanece invisible para los atacantes.

Bloquee la exfiltración de datos
Inspeccione todo el tráfico en tiempo real y a escala de la nube. Los datos confidenciales nunca salen de la red a través de una conexión que no sea confiable.

Detalles de la solución
Evitar verse comprometido

Inspeccione el 100 % del tráfico cifrado en tiempo real y obtenga visibilidad que potencia la protección de datos avanzada y el control de acceso dinámico.
Detecte y bloquee continuamente nuevas amenazas a medida que surjan con Sandbox en línea, basado en la nube, potenciado con IA y ML.
Manténgase a salvo de las infecciones del paciente cero y de las amenazas emergentes descubiertas en cualquier parte de la mayor nube de seguridad del mundo.
Ofrezca acceso rápido y seguro a todos los usuarios sin los riesgos ni las malas experiencias de usuario de las VPN y VDI tradicionales.
Proteja a sus usuarios y datos de las amenazas transmitidas por la web, en cualquier ubicación y en cualquier dispositivo, incluso en dispositivos propios.
Inspeccione completamente todo el tráfico y el contenido con una arquitectura de proxy en la nube en línea, proporcionada desde la nube a escala infinita.
Proteja a todos los usuarios, las ubicaciones y las nubes con un cortafuegos nativo de la nube que se adapta a las necesidades y los riesgos de los entornos distribuidos.
Evite las conexiones entre sus cargas de trabajo y los servidores de comando y control de los atacantes, bloqueando las infracciones de datos y las devoluciones de llamadas.
Evitar el movimiento lateral

Conecte de forma segura a los usuarios en cualquier lugar a aplicaciones alojadas en cualquier ubicación, sin acceso a aplicaciones ni sistemas adyacentes.
Comunicaciones seguras de carga de trabajo en la nube en entornos híbridos y multinube, como AWS y Azure.
Atraiga, detecte e intercepte de forma proactiva a atacantes activos sofisticados con tecnología de engaño integrada que emplea señuelos y rutas de usuario falsas.
Bloquee la exfiltración de datos

Inspeccione el 100 % del tráfico TLS/SSL cifrado de extremo a extremo a través de una arquitectura de proxy basada en la nube.
Aplique una seguridad consistente y unificada para los datos en movimiento en aplicaciones SaaS y de nube pública.
Proteja los datos en la nube en reposo de configuraciones erróneas peligrosas y los datos en los terminales de comportamientos peligrosos de los usuarios.
Historias de éxito de clientes
Baker & Baker aumenta la seguridad empresarial en casi un 90 %
Hydro eleva la protección contra ransomware con zero trust
Mercury Financial mejora la seguridad y la eficiencia

Preguntas frecuentes
El ransomware es un tipo de malware que cifra archivos y/o roba datos, tras los cual los atacantes exigen un rescate. Las víctimas normalmente no pueden recuperar sus datos hasta que pagan el rescate, e incluso pueden perderlos de forma permanente. El pago exigido por una clave de descifrado puede oscilar entre cientos y millones de dólares. Obtenga más información.
En un ataque de doble extorsión, los autores de amenazas extraen los datos de la víctima además de cifrarlos. Esto da al atacante más poder para exigir rescates, en comparación con los ataques tradicionales que se limitan al cifrado. Obtenga más información.
El movimiento lateral es el sistema mediante el que los autores de amenazas acceden a otros activos en una red después del ataque inicial. Utilizando credenciales robadas u otros medios de escalada de privilegios, buscan datos confidenciales para cifrarlos o robarlos. Las soluciones de seguridad tradicionales no detectan eficazmente el movimiento lateral, sino que lo ven como tráfico de red permitido. Obtenga más información.