Visibilidad, detección y control integrales de las amenazas desde el punto final hasta la nube
Consiga visibilidad de extremo a extremo, detección de amenazas en línea y aplicación de políticas adaptativas basadas en el riesgo.
Contexto del punto final a la nube
Endpoint Context combina señales de identidad, de los puntos finales, de la red y de la nube para ofrecer visibilidad integral y aplicar políticas adaptativas basadas en el riesgo que detengan instaladores troyanizados, aplicaciones maliciosas y ataques que aprovechan herramientas legítimas del sistema ("living off the land", LOTL), incluso en el tráfico cifrado, mediante la correlación en tiempo real del punto final con la nube. Integrada en Zscaler Zero Trust Exchange, nuestra solución elimina los puntos ciegos de SecOps y NetOps, y acelera la detección y la mitigación dinámica de amenazas a gran escala.
Los equipos de seguridad tienen dificultades para obtener una visibilidad completa de las aplicaciones instaladas en los puntos finales de la organización que no están autorizadas, carecen de parches o presentan vulnerabilidades, pese al volumen cada vez mayor de alertas procedentes de herramientas dispares que deben revisar y analizar para poder actuar. Las herramientas tradicionales de seguridad de red a menudo carecen de visibilidad sobre las cargas útiles cifradas y la actividad más allá del punto final, lo que expone a las organizaciones a movimientos laterales y brechas de seguridad.

Defensa unificada contra amenazas desde el punto final hasta la nube, basada en Zero Trust
Zscaler subsana las deficiencias críticas de visibilidad y detección con telemetría unificada en los puntos finales y en la nube, inspección en línea del tráfico cifrado y control dinámico basado en riesgos, todo ello dentro de Zscaler Zero Trust Exchange. Al proporcionar visibilidad integral y un contexto detallado, Zscaler permite a los equipos de seguridad y redes eliminar los puntos ciegos, detectar y mitigar los ataques con mayor rapidez y aplicar Zero Trust sin interrumpir las operaciones ni la experiencia del usuario.
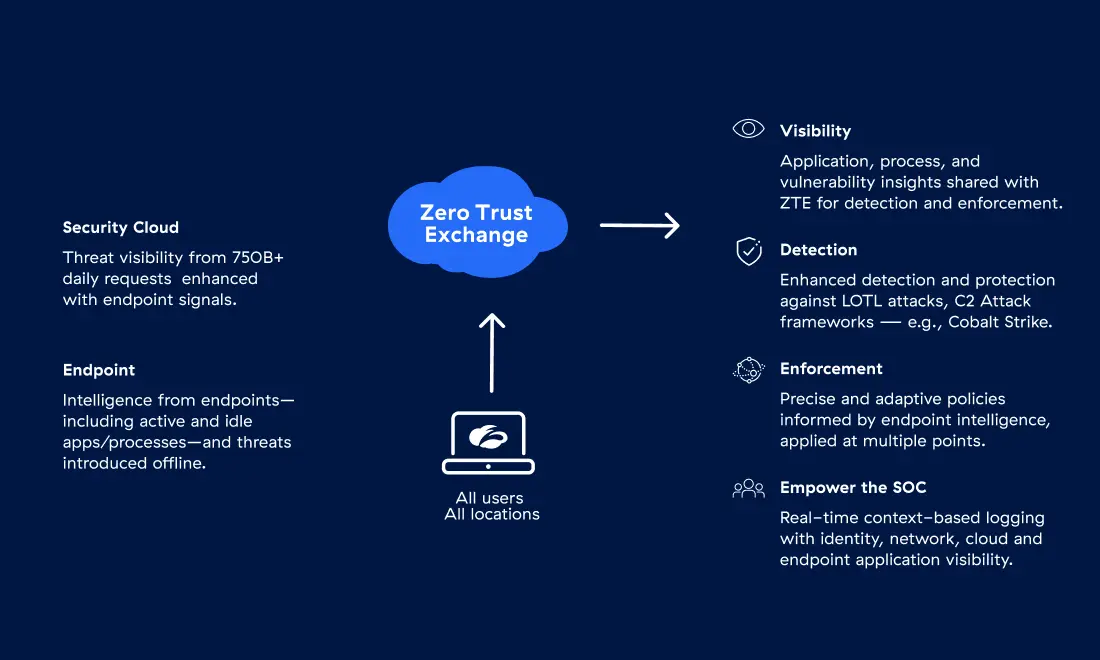
Visibilidad integral de las amenazas en los puntos finales y la nube
Desde la actividad en los puntos finales hasta la nube, los equipos de SecOps pueden cerrar puntos ciegos críticos que otras herramientas pasan por alto, exponiendo amenazas ocultas en el tráfico cifrado y protegiendo a las organizaciones a gran escala.
Información profunda y contextualizada que expone amenazas ocultas
Más allá de la detección superficial, la correlación en tiempo real de la telemetría de los puntos finales con la actividad en la nube revela amenazas sigilosas, como instaladores troyanizados, aplicaciones maliciosas y cargas útiles cifradas, que pasan inadvertidas para las herramientas de seguridad tradicionales.
Controles dinámicos basados en el riesgo para detener las amenazas con mayor rapidez
Las políticas de seguridad pueden adaptarse en tiempo real en función del riesgo, las vulnerabilidades y el comportamiento de los puntos finales, bloqueando los procesos de alto riesgo y la actividad maliciosa antes de que las amenazas puedan propagarse.
Respuesta rápida para potenciar a los equipos de SecOps
Una mayor visibilidad y un mejor registro de datos reducen los tiempos de detección y respuesta ante amenazas.

Zscaler convierte las señales de los puntos finales en medidas de seguridad

Telemetría y visibilidad de los puntos finales
Capture la telemetría de procesos en tiempo real y transmítala a los registros ZIA y a las fuentes NSS, lo que proporciona a los equipos de NetOps y SecOps una visibilidad clara de la actividad de los puntos finales y las fuentes de tráfico.

Controles de políticas basados en el riesgo
Aplique políticas adaptativas en Cloud Firewall, DNS y SSL basándose en la telemetría en tiempo real y el riesgo de comportamiento, uniendo así los flujos de trabajo de prevención y SecOps.

Integración de Cloud Sandbox
Analice automáticamente los archivos introducidos sin conexión con AI Instant Verdict y Cloud Sandbox, lo que proporciona información rápida y útil sobre amenazas para los equipos de SecOps.

Visibilidad de CVE e inteligencia sobre vulnerabilidades
Correlacione el inventario de puntos finales y sistemas operativos con los datos de CVE para detectar activos vulnerables, priorizar la aplicación de parches y reforzar los controles.

Verificaciones MD5 y de firma
Valide la integridad de los archivos mediante hashes MD5 y firmas de código para bloquear ejecutables manipulados y facilitar la búsqueda de amenazas y la respuesta a incidentes.

API e integración de la plataforma
Aproveche las API para integrar la inteligencia de los puntos finales en los sistemas SIEM, SOAR e ITSM, lo que permite enriquecer las alertas, automatizar procesos y mejorar la eficiencia de SecOps.
Escenarios reales impulsados por la visibilidad de los puntos finales
Detecte a tiempo las técnicas «Living Off the Land», las herramientas no autorizadas y los instaladores manipulados mediante telemetría de procesos en tiempo real y validación de archivos binarios.
Ponga al descubierto la TI en la sombra y las aplicaciones con vulnerabilidades conocidas combinando la clasificación de aplicaciones con inteligencia sobre CVE para mejorar el control de riesgos.
Analice archivos procedentes de unidades USB, AirDrop o Bluetooth mediante AI Instant Verdict y Cloud Sandbox para bloquear las amenazas antes de que se ejecuten.
Aplique políticas en tiempo real que bloqueen, aíslen o permitan automáticamente las aplicaciones y los procesos en función del riesgo de comportamiento.
Utilice la información de los puntos finales para orientar las decisiones del firewall y DNS, así como las de descifrado SSL/TLS, lo que permite aplicar controles más inteligentes y alineados con Zero Trust.
LA PLATAFORMA ZSCALER
La plataforma de ciberseguridad para la era de la IA, basada en Zero Trust, diseñada para proteger usuarios, cargas de trabajo, sucursales y dispositivos a través de la mayor nube de seguridad en línea del mundo.

Conozca y explore recursos
Preguntas frecuentes
La identidad del usuario y las señales de red por sí solas no siempre reflejan la confianza y el riesgo del dispositivo. Endpoint Context ayuda a responder preguntas como:
- "¿Es este el dispositivo gestionado del usuario?"
- “¿El dispositivo está en buen estado/cumple los requisitos?”
- “¿Es esta una aplicación autorizada que se está ejecutando en un punto final?”
- “¿Procede esta solicitud de acceso de un punto final en situación de riesgo?”
Los datos que responden a todas estas preguntas pueden utilizarse como criterios para las políticas y dar lugar a controles de seguridad más adaptativos y precisos.
Las señales comunes incluyen:
- Identidad del dispositivo
- SO/plataforma
- Estado de gestión (gestionado vs. no gestionado)
- Resultados de postura de seguridad y cumplimiento
- Estado de los controles de seguridad
- Presencia y estado del agente
- Estado de la aplicación (autorizada/no autorizada/sin parches/sin firmar)
- Otros atributos del punto final necesarios para la evaluación de políticas
Endpoint Context está optimizado para minimizar el impacto en el usuario. Cualquier retraso percibido suele deberse a comprobaciones de postura de seguridad o a requisitos relacionados con la vigencia de las señales. Las políticas deben ajustarse para equilibrar la seguridad y la usabilidad. Obtenga más información sobre Endpoint Context en nuestro portal de documentación.
Solicitar una demostración
Averigüe su exposición a amenazas y cómo la plataforma Zscaler Zero Trust Exchange puede transformar de forma segura y rápida la forma en que hace negocios.