Resumen
Tráfico web y no web seguro para todos los usuarios, aplicaciones y ubicaciones
Para proteger a los usuarios, las aplicaciones y los datos en todas partes, necesita una seguridad que pueda adaptarse a las necesidades dinámicas y los riesgos únicos de los entornos distribuidos. Modernice su seguridad con un cortafuegos en la nube de confianza cero que le permite:

Detener las amenazas e inspeccionar el 100 % del tráfico
incluso tráfico cifrado

Centralizar la gestión de políticas
para todos los usuarios y tráfico

Conectarse sin problemas a aplicaciones SaaS
como Microsoft 365 y Zoom

Reducir costes y complejidad
sin comprometer el rendimiento
El problema
Los cortafuegos tradicionales no se crearon para proteger el tráfico moderno
70 %
95 %
85,9 % de
Los cortafuegos tradicionales no pueden ofrecer confianza cero
Los cortafuegos tradicionales basados en redes utilizan una arquitectura basada en zonas y centrada en IP que aumenta la superficie de ataque y permite que las amenazas se muevan lateralmente. No pueden adaptarse para aplicar políticas dinámicas basadas en el contexto del usuario, el riesgo y la postura del dispositivo. Los cortafuegos de próxima generación (NGFW), locales o en la nube, tienen dificultades para inspeccionar el 100 % del tráfico sin ralentizar el rendimiento, lo que obliga a los administradores de red a elegir entre rendimiento y seguridad.
En resumen, los cortafuegos tradicionales y de próxima generación no pueden ofrecer confianza cero para proteger a los usuarios, las aplicaciones en la nube y las ubicaciones que trabajan desde cualquier lugar.
Descripción general de las soluciones
Vaya más allá de la arquitectura heredada con un cortafuegos de confianza cero
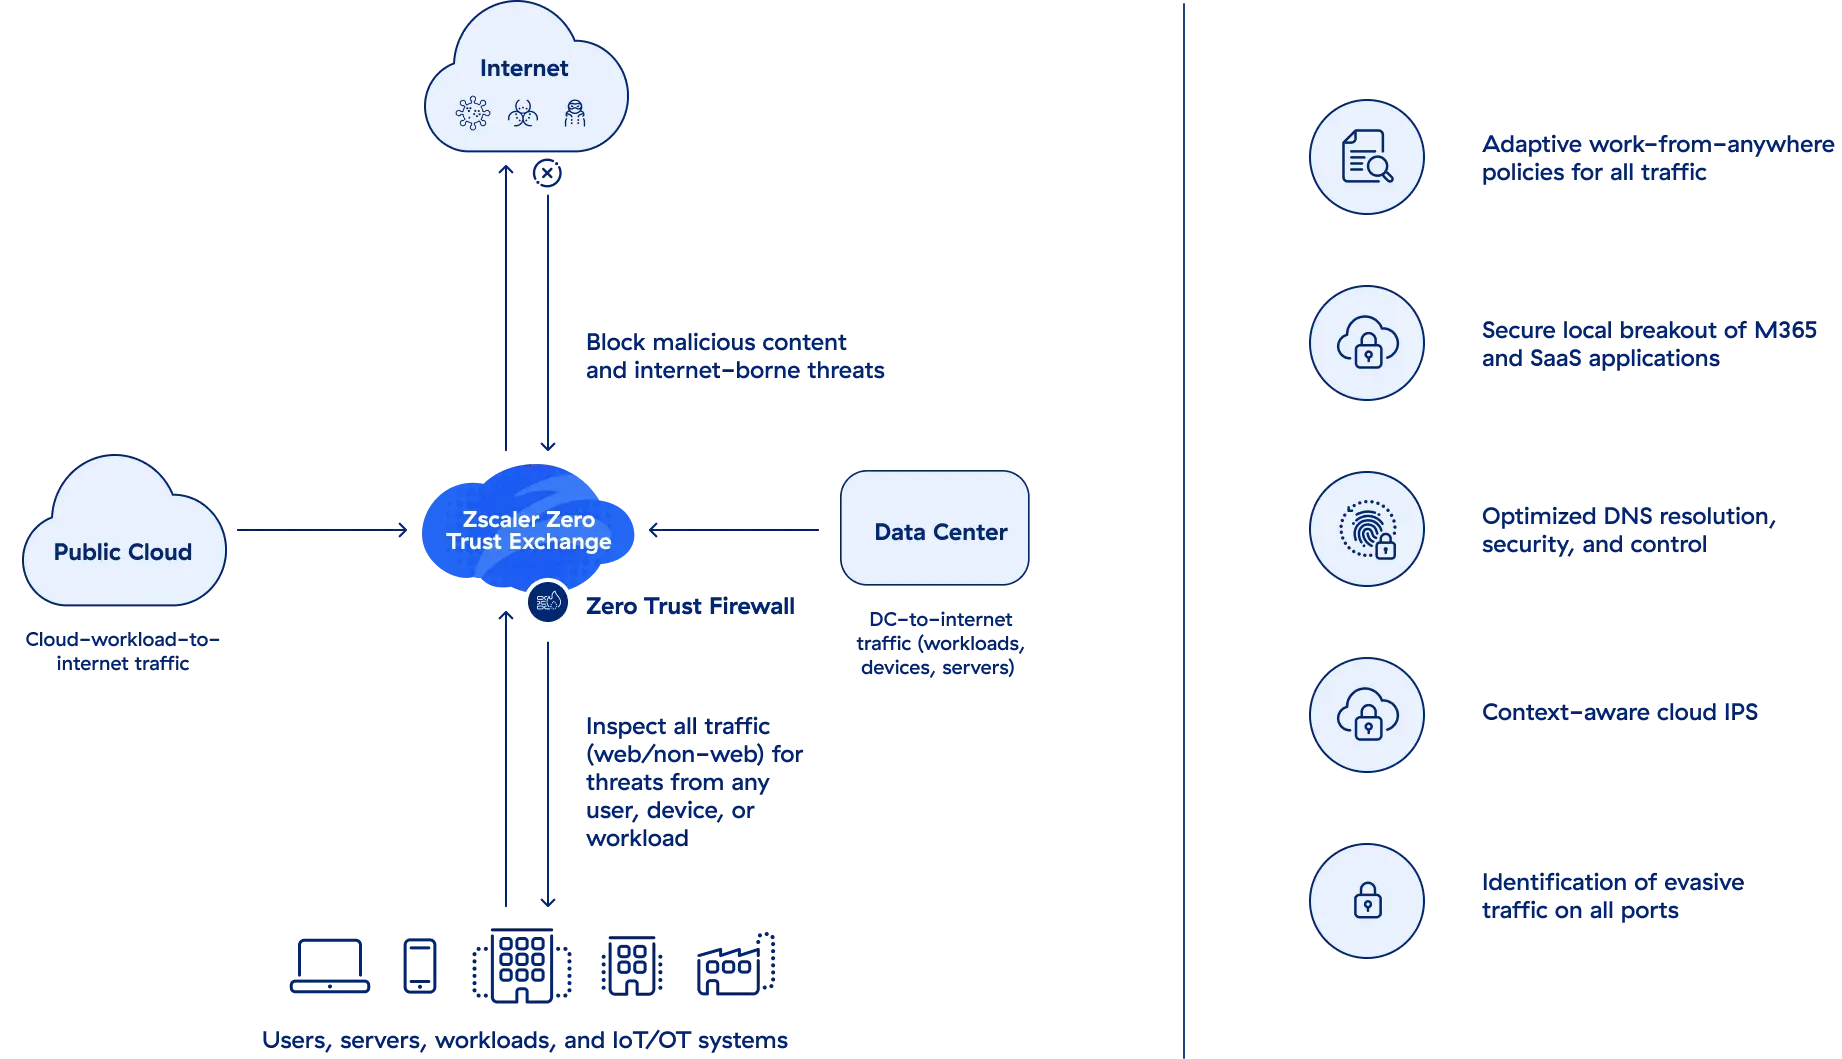
Construido sobre una plataforma nativa de la nube, un cortafuegos de confianza cero protege el tráfico web y no web para todos los usuarios, aplicaciones, ubicaciones y nubes.
La escala ilimitada y las capacidades de descifrado TLS/SSL nativas de la nube garantizan una inspección del 100 % de todo el tráfico, sin degradación del rendimiento. Proteja a los usuarios, dispositivos y aplicaciones en cualquier lugar frente a ciberamenazas, proteja los datos y garantice el cumplimiento normativo.
Ventajas
Obtenga escala infinita y rendimiento inmejorable en un cortafuegos basado en la nube

Manténgase a salvo de las amenazas
Descubra ataques sigilosos con una inspección completa e ilimitada del tráfico, incluido TLS/SSL, y bloquee de forma proactiva los dominios maliciosos para todos los usuarios mientras detecta y previene la tunelización de DNS.

Centralice la gestión de políticas para todos los usuarios, ubicaciones y nubes
Configure, administre y aplique universalmente políticas basadas en riesgos y protección contra amenazas para usuarios y aplicaciones desde una sola consola.

Conéctese de forma segura a sus aplicaciones SaaS favoritas
Proporcione a los usuarios conexiones de Internet locales con prioridad de ancho de banda y entregadas en la nube para Microsoft 365, Zoom y otras aplicaciones comerciales.

Reduzca drásticamente el coste y la complejidad
Reemplace los dispositivos de seguridad costosos e ineficientes con una plataforma de confianza cero nativa en la nube que escala de manera elástica para manejar grandes volúmenes de conexiones de larga duración sin comprometer el rendimiento.
Casos de uso
Una plataforma completa para servir a toda su organización

Bring security as close to the user as possible, delivering user- and app-aware threat protection and risk-based policies with the cloud effect for consistent, identical protection from anywhere and on any device.

Apply adaptive, risk-based policies from a centralized console that can terminate malicious connections.

Protect cloud infrastructure and resources, detect anomalies, and dynamically assess risk computation for user, device, and location.

Drive better user experience and cloud app performance while implementing DNS security and control policies. Achieve faster resolution by pairing geographically local apps.
LA PLATAFORMA ZSCALER
La plataforma de ciberseguridad para la era de la IA, basada en Zero Trust, diseñada para proteger usuarios, cargas de trabajo, sucursales y dispositivos a través de la mayor nube de seguridad en línea del mundo.

Historias de éxito de clientes


Proteger la transformación de la nube con confianza cero
Preguntas frecuentes
Preguntas frecuentes
La confianza cero es una estrategia de seguridad en la que se concede acceso a las entidades en función del contexto y la postura de seguridad. La confianza no se asume. Una arquitectura de confianza cero bien diseñada conduce a una infraestructura de red más sencilla, una mejor experiencia de usuario y una defensa más potente frente a las ciberamenazas. Más información.
Los NGFW brindan control de aplicaciones en línea, IPS, prevención de amenazas, sistemas avanzados antimalware, etc. También imponen controles de acceso al tráfico de red más estrictos que los cortafuegos tradicionales. Sin embargo, no fueron diseñados para admitir infraestructura y aplicaciones en la nube. Más información.
Los NGFW van más allá de los cortafuegos tradicionales y agregan control de aplicaciones en línea, sistema de prevención de intrusiones (IPS), prevención de amenazas y protección avanzada contra malware, etc. Sin embargo, no fueron diseñados para admitir infraestructura y aplicaciones en la nube. Más información.
SSE es la convergencia de los servicios de seguridad clave que se ofrecen desde una plataforma en la nube de diseño exclusivo. Los servicios principales de SSE incluyen puerta de enlace web segura (SWG), acceso a la red de confianza cero (ZTNA), agente de seguridad de acceso a la nube (CASB) y cortafuegos como servicio (FWaaS). Más información.