
Elimine el movimiento lateral de amenazas con Zero Trust SD-WAN
Habilite sucursales tipo cafetería, sin superficie de ataque y sin complejidad de enrutamiento.

Conecte de forma segura sus sucursales y fábricas sin la complejidad de los cortafuegos y las VPN
La arquitectura de sucursales heredadas expone su organización a ataques de ransomware, movimiento lateral de amenazas y complejidad operativa. Zero Trust SD-WAN ofrece una arquitectura sencilla, rentable y segura para conectar campus, fábricas y sucursales mientras segmenta dispositivos OT e IoT.

Acelere las implementaciones y reduzca la complejidad

Mejore el rendimiento, la agilidad y la experiencia de los usuarios

Minimice los costes y el riesgo empresarial
El problema
La SD-WAN tradicional facilita la propagación del ransomware
Sus usuarios y dispositivos necesitan acceso seguro a aplicaciones críticas en la web, nubes públicas y centros de datos privados. Las soluciones tradicionales de red de área amplia definida por software (SD-WAN) logran este objetivo extendiendo su red a todas partes. Desafortunadamente, también permiten que los atacantes se muevan libremente por toda la red.

Superficie de ataque ampliada
Las sucursales remotas crean más puntos de entrada, lo que hace que los cortafuegos y las puertas de enlace VPN sean posibles facilitadores de amenazas de día cero.

Riesgo de movimiento lateral
Los dispositivos de las sucursales infectadas pueden propagar ransomware por la red y causar cortes en menos de una hora.

Altos costes y complejidades
La administración de cortafuegos, servidores proxy y políticas basadas en IP aumenta los costes operativos y reduce la agilidad.

Mala experiencia de usuario
El retorno de tráfico y los controles de seguridad redundantes degradan el rendimiento de las aplicaciones y frustran a los usuarios.
Visión general del producto
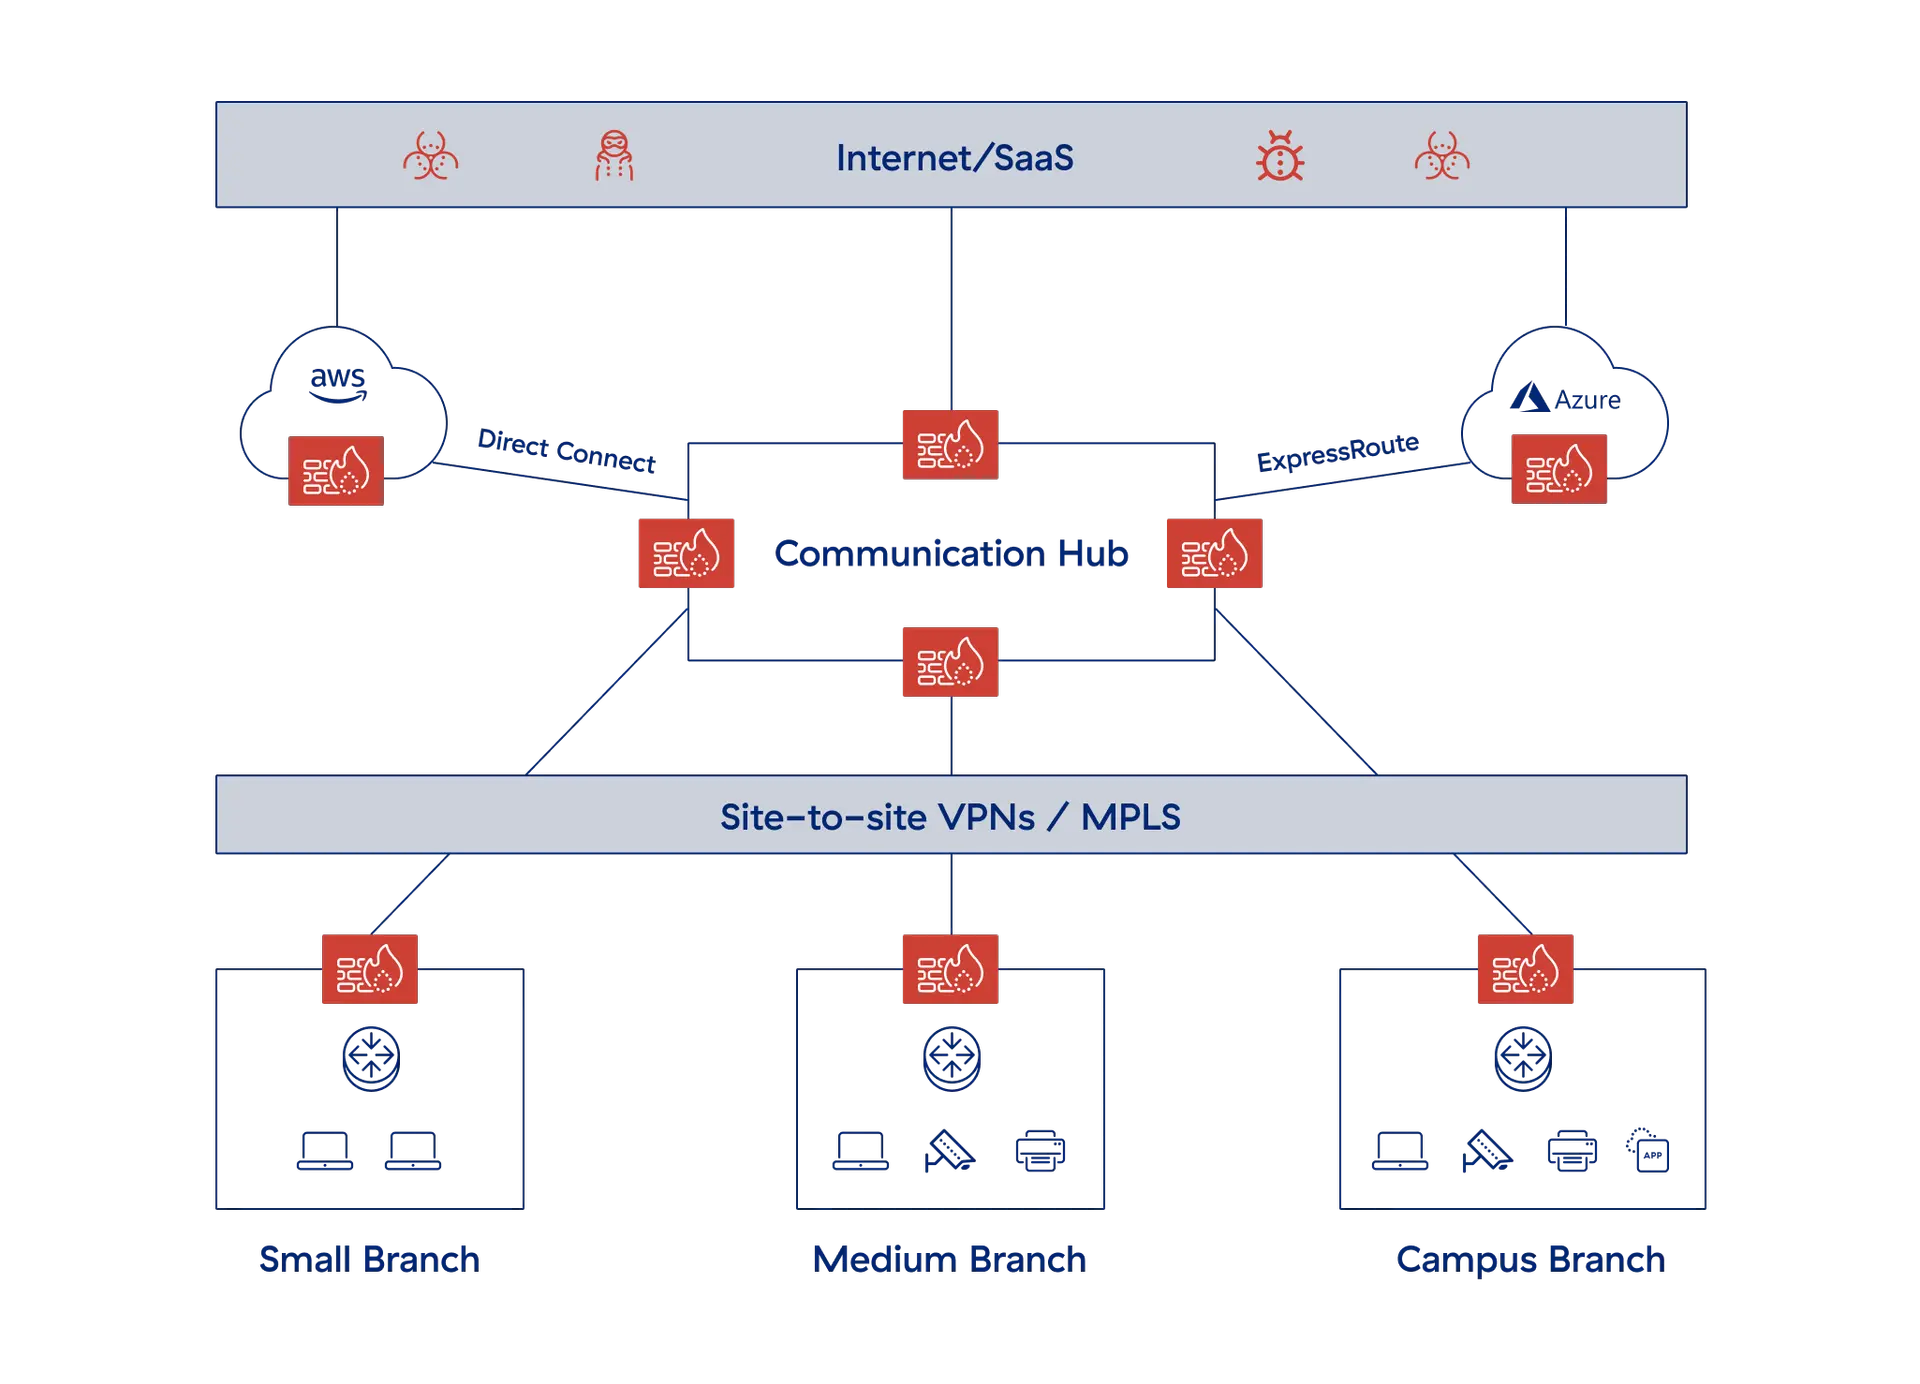
La SD-WAN Zero Trust de Zscaler conecta de forma segura a usuarios, dispositivos y cargas de trabajo entre sucursales, centros de datos y la nube. A diferencia de las arquitecturas tradicionales, las sucursales están segmentadas y protegidas como cafeterías, y el tráfico se reenvía de forma segura a la plataforma Zscaler a través de cualquier conexión de banda ancha, eliminando así la necesidad de VPN y la complejidad del enrutamiento superpuesto.
Basada en Zscaler Zero Trust Exchange™, líder en el sector, Zero Trust SD-WAN aplica políticas granulares y contextuales para garantizar un acceso seguro, proteger contra ciberamenazas y prevenir la pérdida de datos. El tráfico de las sucursales se inspecciona en tiempo real, lo que ofrece una seguridad potente y una experiencia de usuario fluida.

Ventajas
Conecte y proteja todo tu ecosistema

Acelere la implementación de sucursales
Implemente sucursales rápidamente, con segmentación incorporada para evitar el movimiento lateral y proteger los sistemas OT heredados, garantizando una conectividad rápida y segura.

Segmento sin cortafuegos heredados
Elimine la necesidad de cortafuegos de este a oeste y simplifique la infraestructura de TI eliminando VPN, servidores proxy, conmutadores NAC y complejidad de enrutamiento innecesaria.

Evite el movimiento lateral de amenazas
Proporcione acceso directo a las aplicaciones, no a su red, a diferencia de la superficie de ataque abierta inherente a la VPN de sitio a sitio.

Mejore la experiencia del usuario y la productividad
Reemplace las complejas VPN de sitio a sitio con una arquitectura directa a la nube que mejora el flujo de tráfico y el rendimiento de las aplicaciones.
Detalles del producto
Acelere la conectividad de sus sucursales, fábricas y centros de datos sin la complejidad de las VPN o el enrutamiento superpuesto. Con un dispositivo Zscaler Edge físico o virtual implementado como puerta de enlace o en modo de un solo brazo, puede administrar las conexiones del ISP y reenviar el tráfico al Zero Trust Exchange.
- Aprovisionamiento sin intervención con plantillas predefinidas
- Política de reenvío de tráfico flexible y criterios de selección
- Política de zero trust unificada para usuarios a aplicaciones, dispositivos IoT a aplicaciones, y servidores a servidores
- Selección dinámica de ruta que tiene en cuenta la aplicación
- Segmentación de dispositivos zero trust sin agente

Casos de uso
SD-WAN de confianza cero en acción

Elimine las complejas VPN de sitio a sitio o las redes radiales con una arquitectura directa a la nube que mejora el rendimiento de las aplicaciones.

Permita que las sucursales en un entorno de TI se conecten rápidamente a aplicaciones privadas en otro, sin necesidad de integrar redes, con aprovisionamiento sin intervención.

Proporcione acceso basado en navegador sin cliente a puertos SSH/RDP en activos OT para terceros mientras se eliminan los puertos expuestos o los terminales de VPN, eliminando así la superficie de ataque.

Obtenga visibilidad e información más profundas sobre los dispositivos IoT en la sucursal. Clasifique automáticamente los dispositivos según los perfiles de tráfico y administre fácilmente los controles de políticas para el tráfico de IoT.
LA PLATAFORMA ZSCALER
La plataforma de ciberseguridad para la era de la IA, basada en Zero Trust, diseñada para proteger usuarios, cargas de trabajo, sucursales y dispositivos a través de la mayor nube de seguridad en línea del mundo.

Historias de éxito de clientes


Cushman & Wakefield reduce costes e integra fusiones y adquisiciones desde el primer día
Graphic Packaging elimina el movimiento lateral con zero trust
Siemens logra conectividad zero trust para sucursales y fábricas
Gray Television simplifica la conectividad de las sucursales con Zero Trust SD-WAN


Preguntas frecuentes
Preguntas frecuentes
SD-WAN puede reemplazar a MPLS en la mayoría de los casos, pero las organizaciones con ciertos requisitos de cumplimiento o privacidad pueden usar ambos. Los circuitos MPLS también pueden servir como rutas SD-WAN cuando sea necesario. Como tal, los circuitos MPLS pueden permanecer durante una migración y luego eliminarse según corresponda.
Zero Trust SD-WAN cierra brechas críticas de seguridad de red de la SD-WAN tradicional. Extiende zero trust a todo el entorno, lo que permite una aplicación coherente de políticas para usuarios, dispositivos IoT/OT y aplicaciones. Al conectar usuarios y dispositivos a aplicaciones a través de una superposición de red zero trust, se reduce la complejidad de la gestión de la red y se elimina el movimiento lateral de amenazas.
Sí, SD-WAN es adecuada para organizaciones con sucursales cambiantes o temporales. Permite una configuración rápida, una gestión sencilla y una conectividad rentable mediante Internet público, lo que lo hace más flexible que las opciones tradicionales como MPLS.
Solicitar una demostración
Descubra cómo Zero Trust SD-WAN puede ayudarle a eliminar el movimiento lateral y ampliar el acceso zero trust a todos los usuarios, dispositivos y servidores en cualquier lugar.