


建立不同資料的關聯性以實現更有效的暴險管理
Zscaler Data Fabric for Security 可彙總和統一所有安全工具和業務系統中的資料。這豐富的安全資料真實來源是 Zscaler 暴險管理產品組合的基礎,可支援產品之間的回饋循環,從而帶來更豐富的深入解析。
問題
資安領導者正努力應對數十種安全工具,每種工具都提供特定領域的風險視圖。這些工具會建立格式各異、由不同團隊管理的隔離資料。採用這種各自為政的方法,幾乎不可能全面瞭解整個組織的風險。

安全資料結構
利用靈活可擴展的安全資料架構來推動您的風險管理計畫
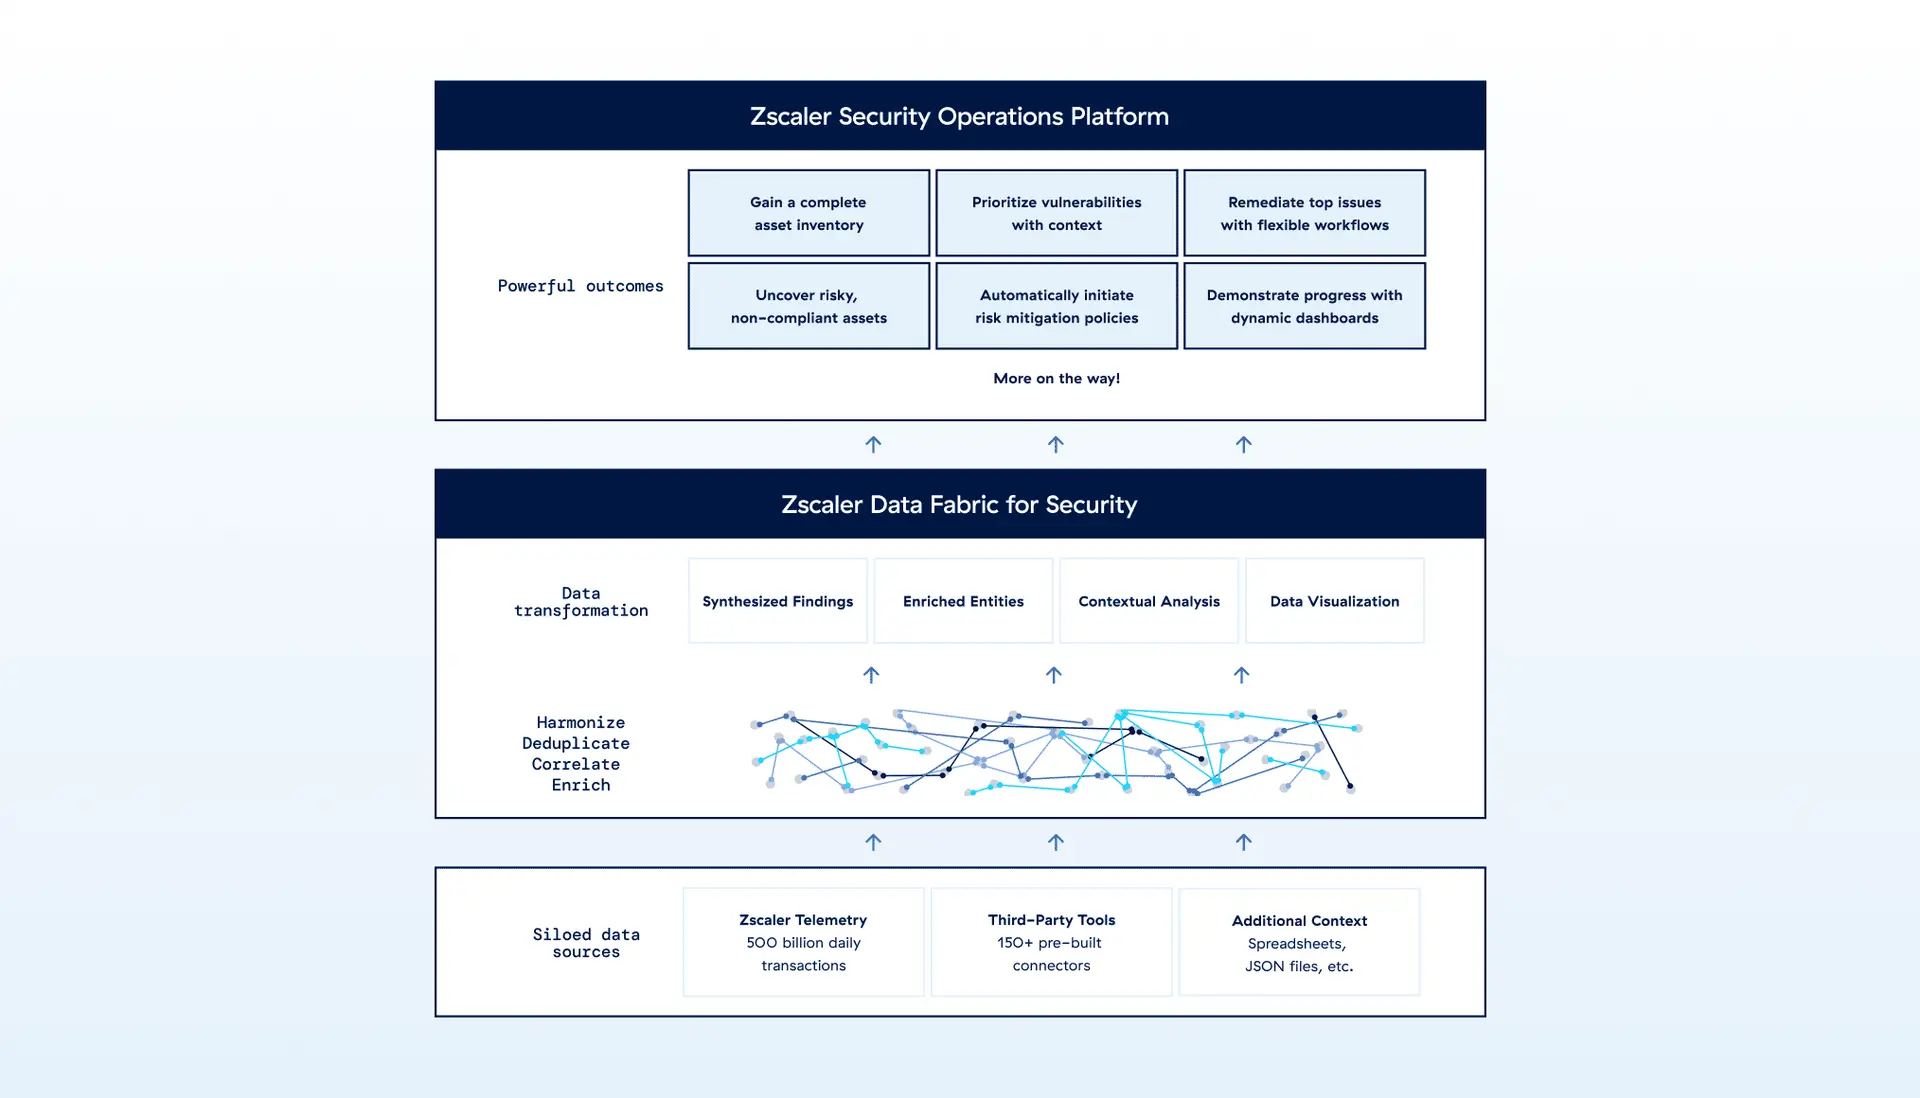
Zscaler Data Fabric for Security 提供基礎功能,支援目前和未來的 Zscaler 應用程式。專為應對安全資料的複雜性而建立的可自訂資料模型具有獨特的功能,可新增任何資料來源,建立進階自動化工作流程,並針對任何元素建立動態報告。
好處
強大的卓越風險管理成果

連接所有安全資料來源
無縫連接來自任何來源的資料,並對其進行協調、刪除重複資料、建立關聯性和豐富,從而建立跨整個環境的統一風險視圖。

應用你的業務邏輯
快速建立自訂評分、自動化工作流程和分組規則,以反映您獨特的業務流程和組織結構。

報告關鍵指標
只需幾次點按,即可使用動態儀表板建立所需的視圖,使用任何因素或度量以顯示來自資料架構的任何資料組合。

充分利用您的 Zscaler 投資
利用資料架構和已部署的 Zscaler 解決方案之間強大的回饋循環,獲得更深入的風險暴險深入解析和自動化風險降低。
詳細內容
攝取
支援從任何來源匯入資料,包括 JSON、JSONL、CSV、ZIP、XML、ZST 和 ZSTD 格式。可無縫連接150 個建預置的傳入和外傳整合。客戶提出請求後,可在 1 至 2 週內開發新的連接器。

協調與映射
將類型相同但名稱不同的實體進行正規化,並將來源資料映射到資料模型中的實體名稱。客戶可以隨時在模型中新增任何實體。

刪除重複
當多個工具對相同資產、漏洞、使用者等進行報告時,請識別並刪除重複結果。這樣可以準確瞭解資產數量、CVE 數量和其他因素,同時將多個補救措施合併到一個工作項目中。

建立關聯並豐富內容
識別多個工具共享與同一實體相關的詳細資訊並將建立關聯性,從而豐富對該實體的集體理解。例如,當 EDR 工具共用裝置的作業系統版本,而資產管理工具共用裝置名稱。

使用案例
以資料優先的方法降低風險



常見問題集
Data Fabric(資料架構)是旨在擴展到整個企業的整合技術,以支援分析和營運工作負載。Data Fabric 結合資料整合、協調、豐富和維運,以支援複雜的使用案例,通常作為基於核心數據基礎設施建構的獨立應用程式提供。這種方法使資安領導者能夠解決困擾他們數十年的資安問題。
安全資料架構 (security fabric) 統一管理各種安全工具中的任何類型的安全資料,從而建立單一資料來源。安全資訊和事件管理 (SIEM) 解決方案專注於收集、分析和回應與事件相關的日誌資料(使其成為安全資料架構的有用資料來源),還可提供顯著不同等級的可見性,並且針對不同的使用案例提高安全性。