Zscaler Data Fabric for Security
組織のすべてのセキュリティ データに加え、組織独自のビジネス ロジックとプロセスを活用し、リスクに関する優れたインサイトを提供


より効果的なエクスポージャー管理のためのデータの関連付け
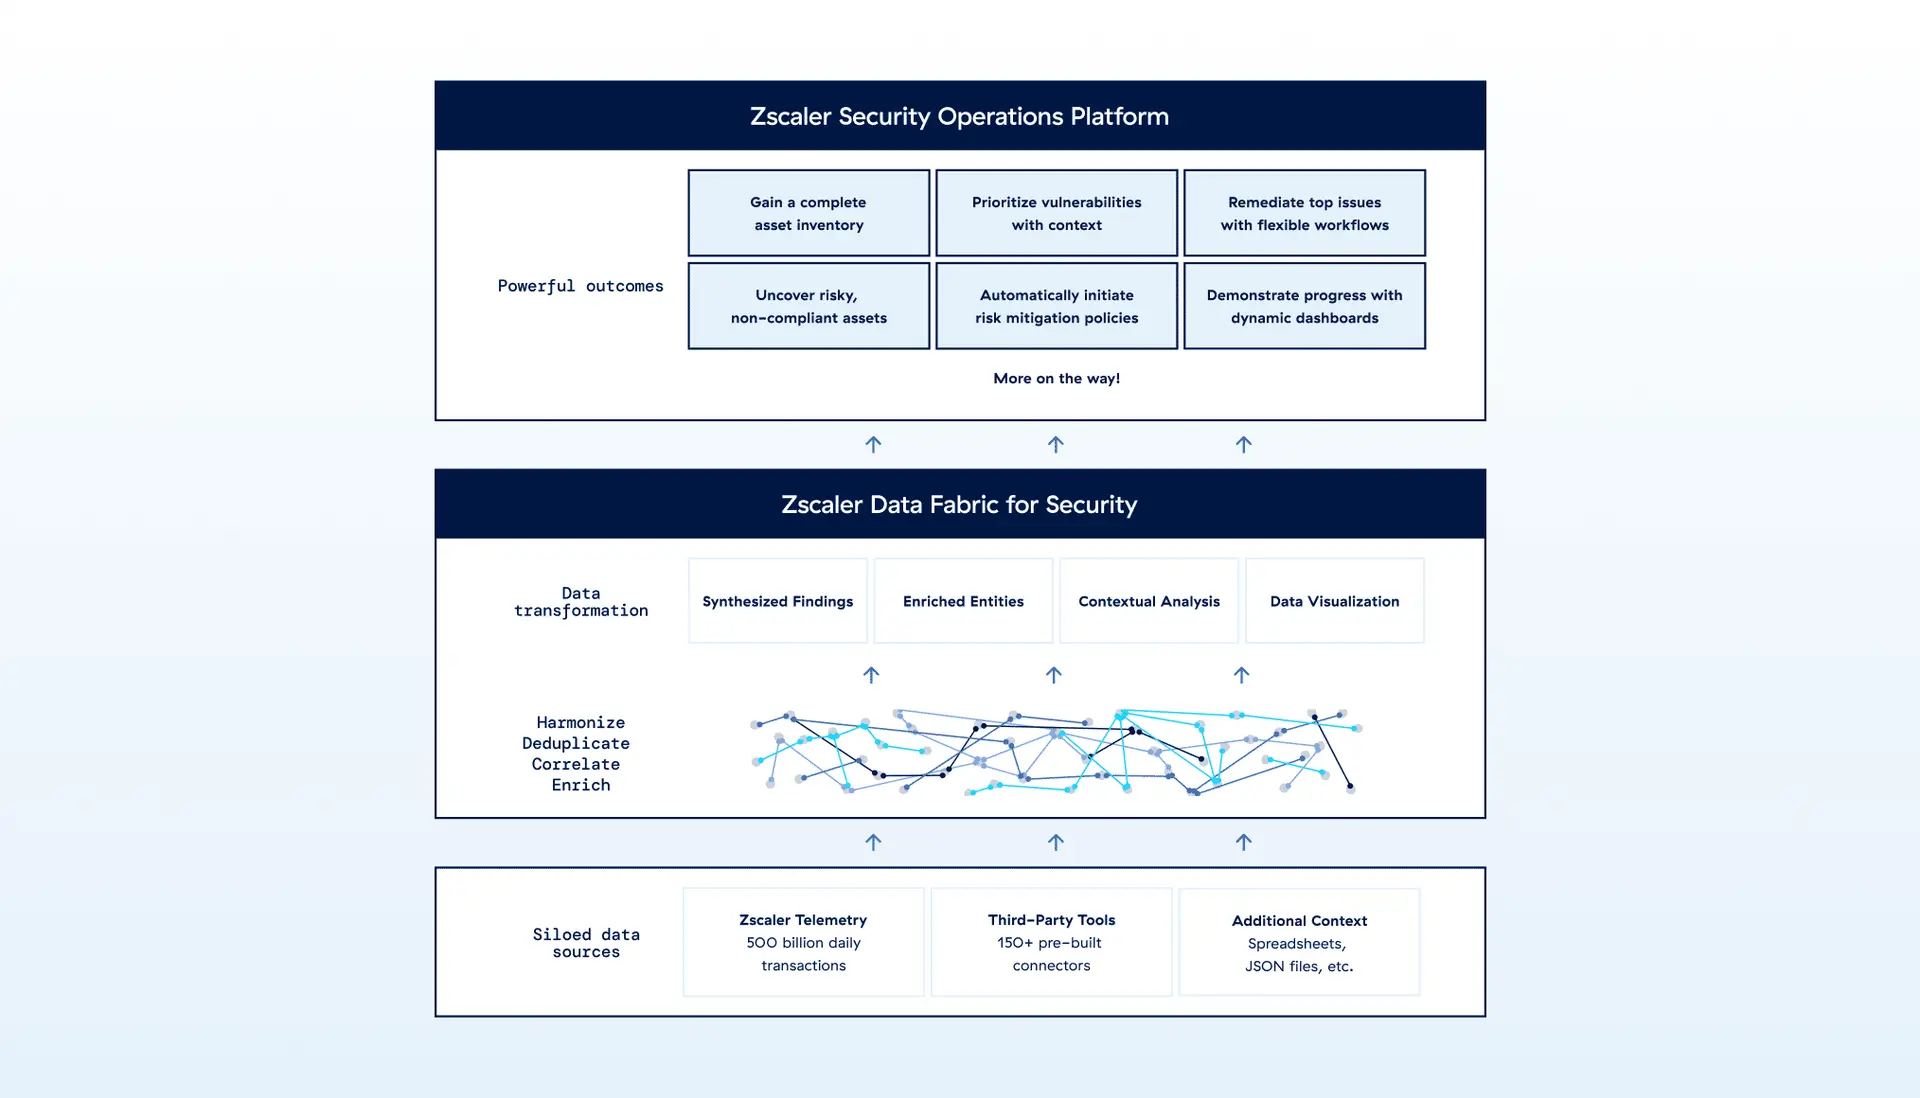
Zscaler Data Fabric for Securityは、組織のすべてのセキュリティ ツールとビジネス システムのデータを集約、統合します。充実したソースから取得した信頼性の高いセキュリティ データがZscaler Exposure Managementの各製品の基盤として機能し、製品間のフィードバック ループを強化してより強力なインサイトを生み出します。
課題
セキュリティ リーダーは数十ものセキュリティ ツールを扱い、悪戦苦闘しています。各ツールはそれぞれ特定の領域のリスクを可視化するためのもので、データはそれぞれ異なる形式で個別に生成され、異なる部門によって管理されます。このサイロ化したアプローチでは、組織全体のリスクを総合的に理解することはほぼ不可能です。

セキュリティのためのデータ ファブリック
リスク管理プログラムを強化する柔軟かつ拡張可能なセキュリティ データ ファブリック
Zscaler Data Fabric for Securityは、現在および将来のZscalerアプリケーションを強化する基盤的な機能を提供します。セキュリティ データの複雑な性質に合わせて構築されたカスタマイズ可能なデータ モデルには、任意のデータ ソースの追加、高度な自動化ワークフローの作成、任意の要素に関する動的レポートの作成を行う独自の機能があります。
メリット
リスク管理の効果を改善

すべてのセキュリティ データ ソースの連携
あらゆるソースからのデータをシームレスに連携し、調整、重複排除、関連付け、強化を行うことで、環境全体のリスクを一元的に可視化します。

ビジネス ロジックの適用
固有のビジネス プロセスと組織構造を反映する形で、カスタム スコアリング、自動ワークフロー、グループ化ルールをすばやく作成します。

重要な指標に関するレポートの作成
動的なダッシュボードを利用して数クリックで必要なビューを作成し、任意の要素や測定項目を使用して、データ ファブリックの情報をあらゆる組み合わせで表示できます。

他のZscalerソリューションとの相乗効果
データ ファブリックと展開済みのZscalerソリューションとの間の堅牢なフィードバック ループによって、エクスポージャーに関するさらに高度なインサイトとリスク軽減の自動化を提供します。
詳細
取り込み
JSON、JSONL、CSV、ZIP、XML、ZST、ZSTD形式がサポートされており、任意のソースからデータを取り込むことができます。150の事前構築済みのインバウンドおよびアウトバウンド統合にシームレスに接続できるほか、お客様の要望に応じて新しいコネクターも1〜2週間で開発できます。

調整とマッピング
同じ種類で名前が異なるエンティティーを正規化し、ソース データをデータ モデル内のエンティティー名にマッピングします。お客様は、いつでも任意のエンティティーをモデルに追加できます。

重複の排除
複数のツールから同一の資産、脆弱性、ユーザーなどに関する情報が提供された場合、それを特定し、重複を排除します。これにより、資産やCVEの数、その他の要因を正確に把握しながら、複数の修復を1つの作業項目に統合できます。

関連付けと強化
複数のツールが同一のエンティティーに関連する情報を取得した際、それを認識し、関連付けることで、そのエンティティーに関する理解を複合的に強化します(あるデバイスについて、EDRツールがOSのバージョン情報を、資産管理ツールがデバイス名を取得するなど)。

ユース ケース
リスクを軽減するデータファーストのアプローチ


Zscalerプラットフォーム
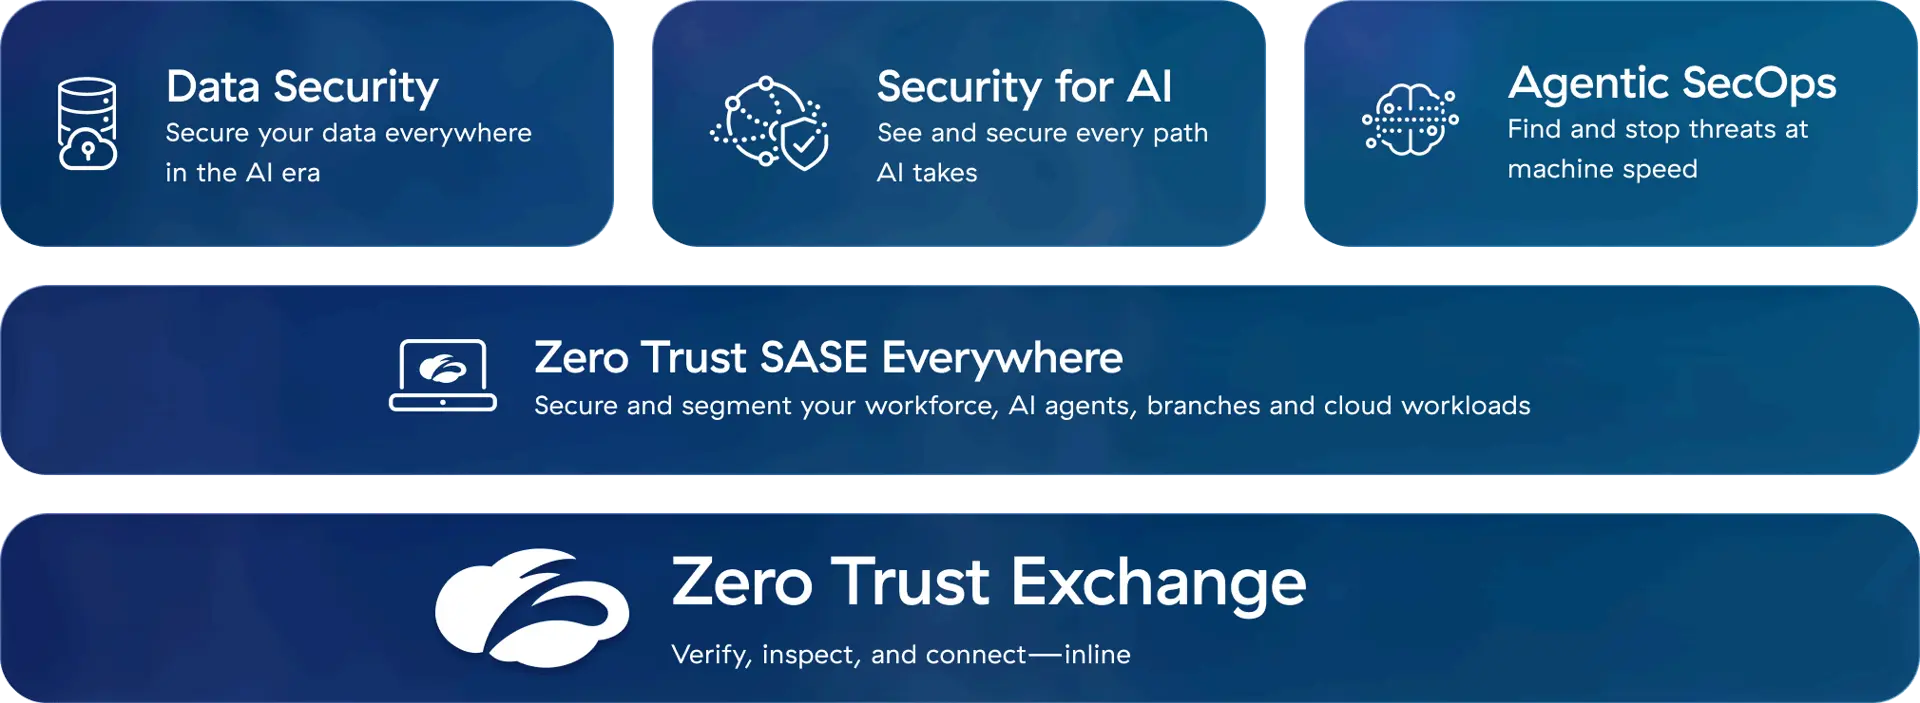
AI時代のサイバーセキュリティ プラットフォームは、ゼロトラストに基づいて構築されており、世界最大のインライン セキュリティ クラウドを通じてユーザー、ワークロード、拠点、デバイスを保護します。
よくある質問
データ ファブリックは、統合されたテクノロジーの集合体であり、組織全体を網羅する形で分析と運用を支援します。データの統合、調整、強化、運用化を組み合わせて複雑なユース ケースをサポートし、通常はコア データ インフラ上に構築された個別のアプリケーションとして提供されます。このアプローチにより、セキュリティ リーダーは、数十年にわたって見過ごされてきたセキュリティ課題を解決できるようになります。
セキュリティ ファブリックは、さまざまなセキュリティ ツール間であらゆる種類のセキュリティ データを統合および管理し、信頼できる唯一の情報源となります。セキュリティ情報とイベント管理(SIEM)ソリューションは、イベント関連のログ データの収集、分析、応答に重点を置いています(セキュリティ データ ファブリックの有用なデータ ソースになります)。両者が提供する可視性のレベルは大きく異なり、セキュリティの強化にあたり対応するユース ケースも異なります。
Zscaler Data Fabric for Securityは現在、Zscaler Exposure Managementを構成する製品の一部を支えています(Asset Exposure Management、Unified Vulnerability Management)。近い将来には、さらに多くの製品の基盤となる見込みです。インバウンドとアウトバウンドの統合を可能にする150種類以上のコネクターによって、これらの製品との間ですでに強力なフィードバック ループが実現しており、さまざまなリスク領域にわたって階層化されたインサイトを提供しています。