Amex Global Business Travel Traps Autonomous AI Attacks with Deception
Learn how Amex GBT uses Zscaler Deception to detect machine-speed attacker behavior, trigger high-confidence alerts, and stop lateral movement before AI-driven threats reach real production assets.
Visión general del producto
Detección determinista para la era de los ataques impulsados por IA.
A medida que los atacantes utilizan la IA para acortar los ciclos de ataque, las herramientas de detección probabilística agravan el problema: más alertas, más clasificación y análisis, menos tiempo para actuar. Zscaler Deception devuelve la ventaja al defensor mediante alertas deterministas, lo que permite a su equipo responder de inmediato sin necesidad de investigar.
Como parte de la plataforma nativa en la nube Zscaler Zero Trust Exchange™, Deception puede desplegar de forma rápida y fluida detección de amenazas de alta fidelidad en toda su organización.

Adelántese a las amenazas emergentes.
La tecnología Deception es independiente de las herramientas de ataque y de las vulnerabilidades. No necesita saber qué está haciendo el atacante, solo que tocó algo que no debía.

Reduzca el tiempo medio de respuesta (MTTR)
Los métodos tradicionales de detección relegan la respuesta a la fase de clasificación y análisis. Las alertas de Deception llegan preconfirmadas, sin necesidad de correlación ni de abrir una investigación. Su equipo pasa directamente a su plan de respuesta desde la primera señal.

Obtenga señales de alta fidelidad sin ruido
Detenga el ciclo de fatiga por alertas. Dado que ningún usuario legítimo tiene motivo para interactuar con un señuelo, cada alerta es un indicador de amenaza confirmado. Su SOC deja de filtrar ruido y comienza a actuar sobre información fiable.

Automatice la contención en tiempo real
Preautorice las acciones de respuesta vinculadas directamente a las alertas de Deception. Cuando se activa un señuelo, las políticas Zero Trust de Zscaler o las herramientas de terceros pueden limitar o revocar automáticamente el acceso incluso antes de que un analista humano llegue a ver la notificación.
Ventajas
Proporcione certeza a su SOC basado en agentes y a los analistas que lo integran. No deje a los atacantes ninguna vía de escape.

Eliminar la sobrecarga de investigación
Las alertas de Deception no son anomalías, sino amenazas confirmadas que requieren una respuesta. Proporcionan a su equipo la confianza necesaria para automatizar la contención sin la demora en la clasificación y análisis que aprovechan los atacantes impulsados por IA.

Proteja todas las superficies de ataque que persiguen los atacantes.
Los señuelos de Deception se implementan de forma segura en su entorno de producción, abarcando endpoints, nube, aplicaciones, identidades e infraestructuras de IA.

Lleve a los adversarios impulsados por IA a una situación sin salida.
Moverse con rapidez y de forma sistemática provocará inevitablemente una interacción con un señuelo. Reducir la velocidad para permanecer ocultos implica perder su ventaja de rapidez. Analizar el entorno para evitar los señuelos acabará activándolos igualmente.
Detalles del producto
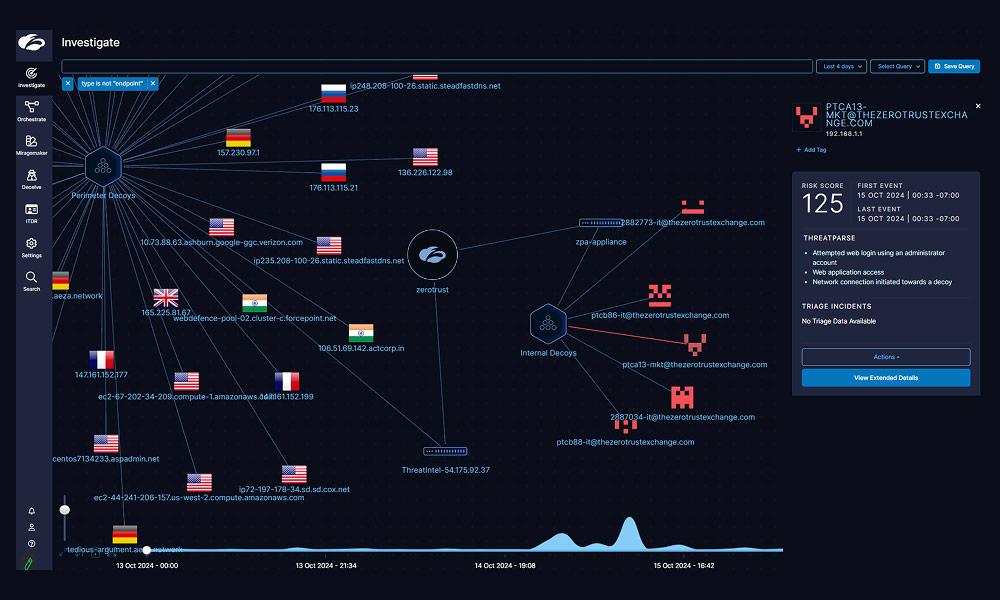
Detección de alta fidelidad en todas las superficies de ataque
Capacidades clave
Neutralice a los agentes de IA volviendo su exploración exhaustiva en su contra mediante señuelos que se activan ante comportamientos autónomos.
Utilice chatbots señuelo, API LLM señuelo, señuelos adaptativos y agentes señuelo para detectar atacantes que tengan como objetivo la infraestructura de IA generativa en su entorno.
Utilice señuelos conectados a Internet para detectar amenazas previas a la vulneración dirigidas específicamente a su organización.
Plante un campo de minas para proteger sus terminales con archivos señuelo, credenciales, procesos y más.
Detecte movimiento lateral en sus entornos de nube con servidores web y de archivos señuelo, bases de datos, etc.
Implemente sistemas de servidores señuelo que alojen servicios como servidores SSH, bases de datos, recursos compartidos de archivos, etc.
Detecte actividades de enumeración y acceso malicioso con usuarios falsos en Active Directory.
Extraiga información de registros ricos en contexto y obtenga análisis forenses automatizados y análisis de causa raíz con dos clics.
Product Video
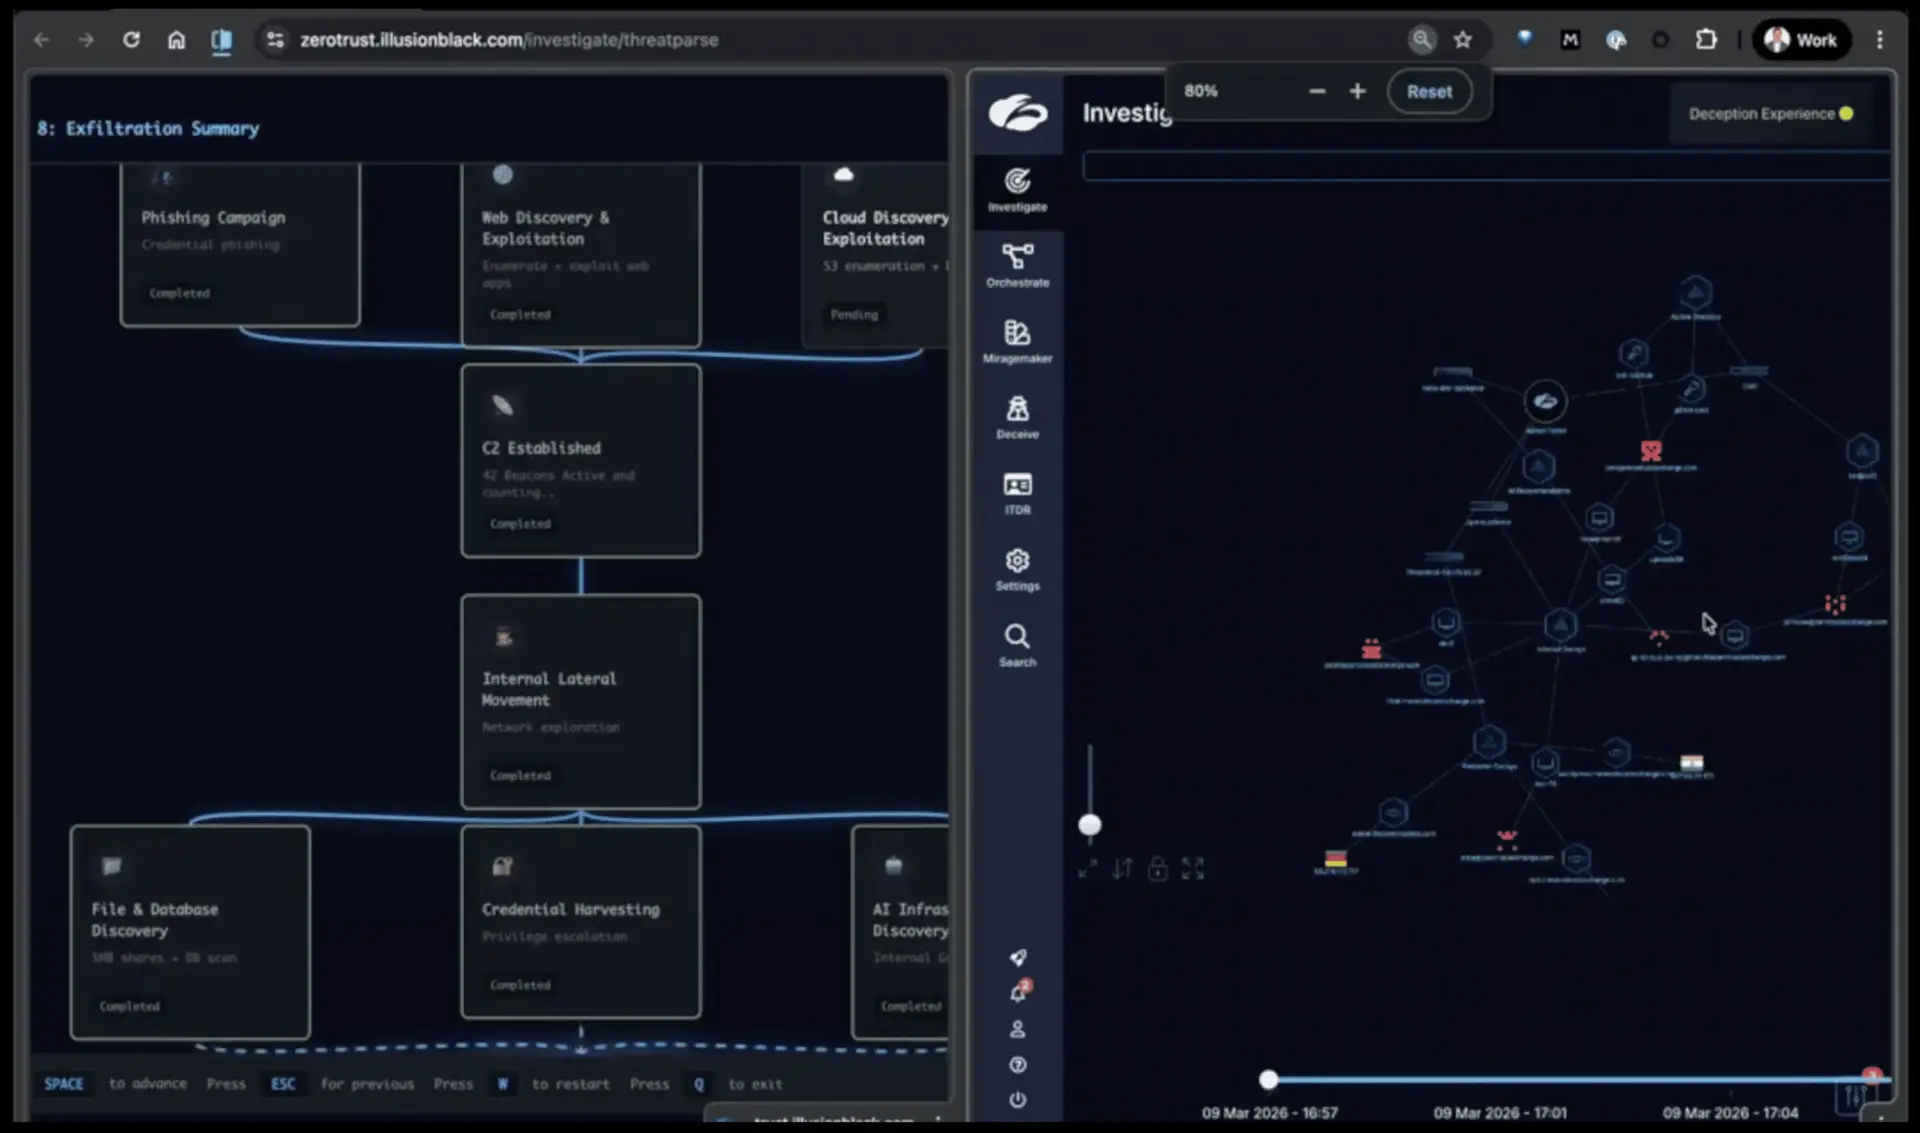
Watch an agentic attack caught by Zscaler Deception
In this 5-minute video, see how multiple malicious AI agents work in parallel to perform reconnaissance, privilege escalation, lateral movement, and data exfiltration—with Deception detecting the entire attack in real-time.
Casos de uso
Convierta su red en un entorno hostil para los atacantes
Los agentes de IA exploran todas las rutas viables con rapidez y en paralelo. Esa minuciosidad conduce inevitablemente a una interacción con un señuelo: una alerta instantánea y confirmada.
Detecte la inyección rápida, el envenenamiento de datos y otros ataques graves dirigidos a su infraestructura de IA generativa y conjuntos de datos de aprendizaje.

Obtenga señales de alerta temprana de señuelos perimetrales cuando ciberdelincuentes avanzados, como operadores de ransomware o grupos APT, estén realizando un reconocimiento previo a la infracción.

Implemente contraseñas, cookies, sesiones, marcadores y aplicaciones señuelo para detectar usuarios comprometidos cuando un atacante interactúa con el entorno engañoso.

Utilice señuelos de aplicaciones y terminales para desviar e interceptar a los atacantes que intentan moverse lateralmente en su entorno.

Rodee sus activos de alto valor con señuelos que detecten y bloqueen instantáneamente incluso a los adversarios más sigilosos y sofisticados.

Detecte ransomware en cada etapa del ciclo de vida del ataque con señuelos en su red, terminales, nubes y entornos de Active Directory.

Se integra perfectamente con la plataforma Zscaler y herramientas de operaciones de seguridad de terceros como SIEM y SOAR para detener a los atacantes activos con una respuesta rápida y automatizada.

Intercepte a los atacantes que utilizan credenciales robadas para acceder a aplicaciones web señuelo similares a aplicaciones probadas vulnerables y servicios de acceso remoto como VPN.
LA PLATAFORMA ZSCALER
La plataforma de ciberseguridad para la era de la IA, basada en Zero Trust, diseñada para proteger usuarios, cargas de trabajo, sucursales y dispositivos a través de la mayor nube de seguridad en línea del mundo.

Historias de éxito de clientes
Godrej detecta y repele ataques avanzados con engaño
Novelis previene el movimiento lateral con una arquitectura de confianza cero
Preguntas frecuentes
Preguntas frecuentes
Los ataques orquestados por IA funcionan intentando explotar todas las vulnerabilidades a la vez y desplazándose por el entorno a través de múltiples rutas simultáneamente. Este comportamiento específico hace que Deception sea excepcionalmente eficaz: la probabilidad de que un atacante impulsado por IA interactúe con un señuelo es de casi el 100 %, ya que intenta explotar todas las vulnerabilidades al mismo tiempo. Cuando se activa un señuelo, esa alerta es un verdadero positivo, por lo que puede activar automáticamente la contención (aislar el host comprometido, bloquear la IP o revocar las credenciales) a la velocidad del ataque.
Sí, Zscaler Deception puede detectar ataques como inyección rápida, envenenamiento de datos, jailbreak, sufijos adversarios, extracción de datos de entrenamiento y más. Zscaler Deception permite la creación de chatbots LLM señuelo y API para detectar estos ataques.
La tecnología Zscaler Deception reinventa los honeypots tradicionales al incorporar el engaño directamente en los entornos de usuario en terminales, redes, Active Directory y cargas de trabajo en la nube dispositivos IoT/OT, etc., haciendo que las trampas sean indistinguibles de los activos legítimos. A diferencia de los honeypots estáticos, Zscaler utiliza señuelos y migas de pan, lo que permite a los atacantes revelarse sin saberlo. Esta estrategia proactiva y distribuida detecta amenazas en tiempo real y se integra perfectamente con la plataforma Zscaler Zero Trust Exchange.
Zscaler Deception se integra perfectamente con Zscaler Zero Trust Exchange para distribuir dinámicamente activos señuelo livianos entre puntos finales empresariales, redes, Active Directory, cargas de trabajo en la nube y dispositivos IoT/OT. Estas trampas reflejan activos auténticos, lo que hace que la detección de actividad maliciosa sea prácticamente instantánea. Este enfoque integrado permite la detección proactiva de amenazas y al mismo tiempo mantiene una validación continua para la zero trust. Zscaler Deception también está integrado en el agente de terminal Zscaler Client Connector y en Zscaler Private Access para detectar movimiento lateral desde los terminales a las aplicaciones.
Zscaler Deception está diseñado para detectar una amplia variedad de amenazas, incluidas amenazas persistentes avanzadas (APT), ataques previos a la infracción, compromisos de identidad, escaladas de privilegios, movimientos laterales, amenazas internas y ransomware. Al atraer a los atacantes con señuelos y cebos, identifica comportamientos sospechosos en etapas tempranas, brindando protección proactiva contra infracciones y reduciendo significativamente los tiempos de permanencia.