Sepa cuándo los atacantes explotan, hacen mal uso o roban identidades empresariales e infraestructura de identidad. Reduzca el riesgo de ataques basados en identidad con detección y respuesta a amenazas de identidad en tiempo real (ITDR).
Obtenga visibilidad completa de configuraciones incorrectas, permisos de riesgo y credenciales expuestas
Detecte y dé respuesta a ataques que abusan de credenciales y pasan por alto MFA para moverse lateralmente
Remedie e investigue más rápido con la integración del flujo de trabajo SOC y la política de acceso

El problema
La identidad es la nueva superficie de ataque
A medida que la adopción de zero trust reduce las superficies de ataque tradicionales en todo el mundo, los atacantes están buscando más allá del malware. Están utilizando técnicas sofisticadas para robar credenciales, eludir la autenticación multifactor y aumentar los privilegios.
Los sistemas de detección de amenazas e identidad tradicionales no fueron diseñados para manejar amenazas basadas en identidad, lo que deja puntos ciegos críticos en torno a cambios arriesgados, credenciales comprometidas y actividad maliciosa.
50 %
75 %
91 %
Descripción general de las soluciones
Desbloquee la seguridad que prioriza la identidad
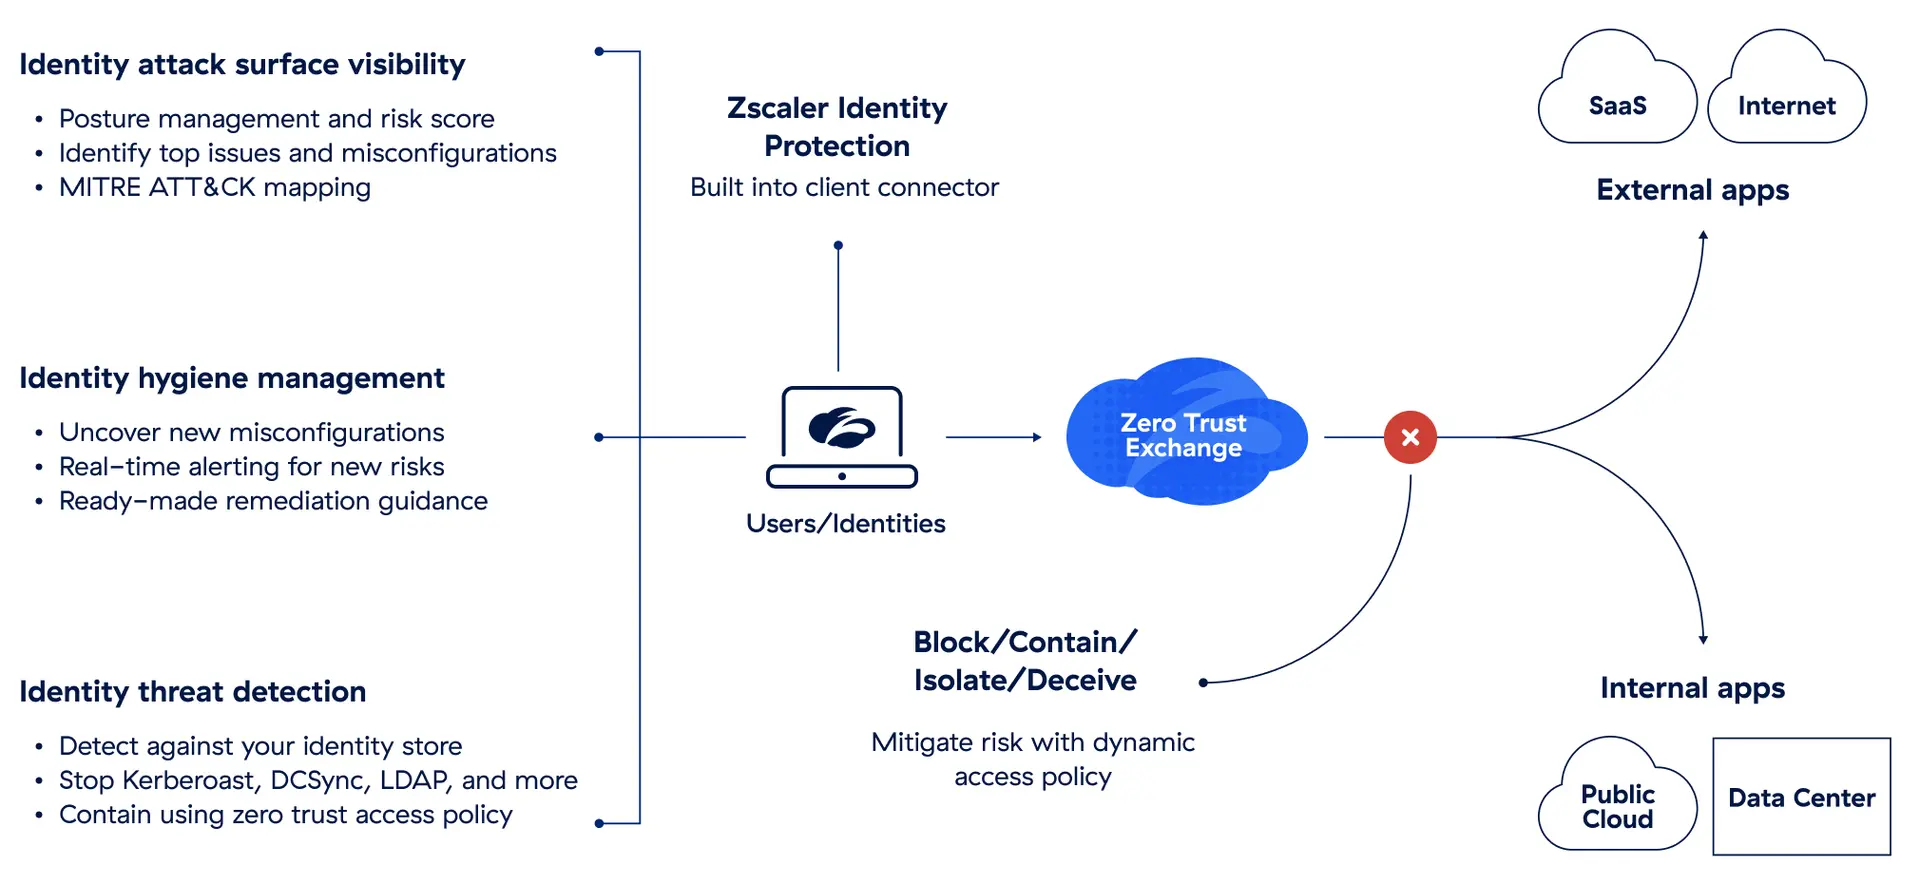
Zscaler Identity Protection protege a los usuarios con visibilidad continua de las configuraciones incorrectas de identidad y los permisos que suponen un riesgo. Integrado en Zscaler Client Connector, nuestro agente de punto final ligero, es un enfoque simple y de bajo contacto para detener ataques basados en identidad.
Configure la protección de identidad en sólo unos minutos y comience a mejorar su postura de seguridad de inmediato. Las evaluaciones y alertas rápidas brindan a su equipo de seguridad información valiosa sobre las vulnerabilidades y los cambios relacionados con la identidad que aumentan el riesgo de una infracción de datos.
Ventajas
Reduzca el riesgo de vulneración de usuarios y explotación de privilegios

Cuantifique y analice los riesgos relacionados con la identidad
Comprenda cómo, por qué y dónde es vulnerable con evaluaciones de seguridad de identidad, que incluyen una puntuación de riesgo intuitiva.

Encuentre y corrija configuraciones de riesgo
Descubra problemas que abren nuevas rutas de ataque, como la exposición de contraseñas compartidas, el uso de contraseñas obsoletas y la delegación sin restricciones.

Dé soluciones con orientación paso a paso
Comprenda el problema, su impacto y los usuarios afectados. Mejore la higiene de la identidad con orientación sobre soluciones en forma de tutoriales en vídeo, scripts y comandos.

Supervise los cambios en tiempo real
Reciba alertas oportunas cuando los cambios de configuración y permisos en los sistemas de identidad introduzcan nuevos riesgos.

Detecte los ataques de identidad
Defiéndase frente a vulnerabilidades que no pueda remediar. Detecte y detenga ataques como DCSync, DCShadow, kerberoasting y más cuando ocurre una vulneración.

Contenga las amenazas de identidad
Utilice integraciones nativas con Zscaler Private Access™, SIEM y EDR líderes para contener ataques de identidad en tiempo real o utilice alertas como parte de su flujo de trabajo SOC.
Casos de uso
Protección integral para un vector de ataque cada vez más explotable

Cuantifique y realice un seguimiento de la postura de identidad con una puntuación de riesgo unificada. Vea los principales problemas de identidad y los usuarios/hosts que implican mayor riesgo en tiempo real, con asignación MITRE ATT&CK para analizar los puntos ciegos de seguridad.

Identifique nuevas vulnerabilidades y configuraciones erróneas a medida que surjan. Reciba alertas en tiempo real sobre nuevos riesgos en su almacén de identidades, con orientación, comandos y scripts listos para usar para ayudarle a solucionar problemas.

Detecte ataques dirigidos a su almacén de identidades. Evite ataques de enumeración LDAP, DCSync y kerberoasting con contención integrada basada en una política de acceso zero trust.

Obtenga visibilidad de las credenciales almacenadas de forma insegura en sus terminales y límpielas para reducir su superficie de ataque y evitar que sean explotadas.

Identifique las credenciales de los terminales y las contraseñas del dominio AD que se han creado comprometidas/se han filtrado son débiles y podrían ser fácilmente descifrados en caso de un compromiso.
LA PLATAFORMA ZSCALER
La plataforma de ciberseguridad para la era de la IA, basada en Zero Trust, diseñada para proteger usuarios, cargas de trabajo, sucursales y dispositivos a través de la mayor nube de seguridad en línea del mundo.

Preguntas frecuentes
Los ciberdelincuentes aprovechan credenciales robadas, phishing, ingeniería social o debilidades en los sistemas de autenticación para acceder a cuentas y datos confidenciales. Una vez dentro, los atacantes pueden hacerse pasar por usuarios legítimos, aumentar sus privilegios de acceso o moverse lateralmente a través de las redes para robar datos o implementar malware para utilizar en futuros ataques.
Zero trust es un modelo de seguridad que asume que ningún usuario o dispositivo es inherentemente confiable, incluso cuando ya está en la red. Implica una estricta verificación de identidad, limita el acceso únicamente a los recursos necesarios y supervisa continuamente la actividad. Este enfoque impide que los atacantes aprovechen las credenciales robadas para moverse por los sistemas sin ser detectados.
La detección y respuesta a amenazas de identidad (ITDR) se centra en identificar y detener amenazas dirigidas a la identidad, como el robo de credenciales, el abuso de privilegios o el movimiento lateral. Las herramientas ITDR supervisan los sistemas de identidad para detectar comportamientos sospechosos, rastrean anomalías a lo largo del tiempo y responden rápidamente para prevenir infracciones o robos de datos a gran escala.