/ SASE (セキュア アクセス サービス エッジ)とは
SASE (セキュア アクセス サービス エッジ)とは
セキュア アクセス サービス エッジ(SASE)は、SD-WANとSWG、CASB、ZTNA、FWaaSなどのセキュリティ サービス エッジ(SSE)技術を単一のプラットフォームに統合した、クラウド型のアーキテクチャーです。SASEは、場所を問わず、ユーザー、デバイス、アプリを安全に接続します。
SASEが重要なのはなぜですか?
Gartnerは2019年にSASEを定義しました。その目的は、分散したユーザーをビジネスに不可欠なシステム、アプリケーション、サービスに安全に接続するという課題を解決することです。
SASEは、クラウドの導入、SaaSアプリの使用、リモート ワークといったトレンドに対応するため、SD-WANとセキュリティ サービス エッジ(SSE)技術を統合します。SASEを導入した組織は、クラウドファーストの分散した業務において、ネットワーク パフォーマンスの最適化とセキュリティの強化というメリットを得られます。
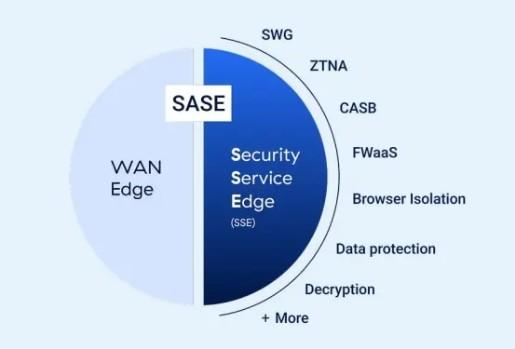
SASEは、ユーザーにできるだけ近い場所でセキュリティを適用し、アクセスを施行します。セキュリティ ポリシーを動的に適用し、組織がゼロトラストの原則を施行できるよう支援します。
SASEの中核要素
SASEは6つの要素に分けられます。このうち4つは、セキュリティ サービス エッジ(SSE)の構成要素です。
SSEとSASEのどちらを選択するかは、主に何を優先するかという問題です。SSEはSASEよりも迅速に導入できますが、SASEが実現するネットワーク トランスフォーメーションまでは提供しません。
多くの組織は、まずSSEの導入によって、セキュリティ態勢を速やかに改善します。その後、ネットワーク インフラを近代化するためのリソースを確保できた段階でSASEを導入します。
SASEには、以下の主要な構成要素があります。
- ソフトウェア定義型広域ネットワーク(SD-WAN)は動的な経路選択を適用し、インターネットやクラウド アプリに向かうトラフィックに最適な経路を自動的に選択します。
- セキュアWebゲートウェイ(SWG)は安全でないインターネット トラフィックが内部ネットワークに侵入することを防止します。
- クラウド アクセス セキュリティ ブローカー(CASB)はデータ漏洩、マルウェア、規制違反、リスクの高い生成AIアプリの使用を防止します。
- Firewall as a Service (FWaaS)は物理的なファイアウォール アプライアンスをクラウド ファイアウォールに置き換え、高度なレイヤー7機能や次世代ファイアウォール(NGFW)機能を提供します。
- ゼロトラスト ネットワーク アクセス(ZTNA)はゼロトラストの原則を適用し、きめ細かな最小特権アクセス ポリシーを施行します。
- 変更管理、パッチ管理、障害対応時間の調整、ポリシー管理を簡素化する単一のダッシュボード。
SASEの仕組みはどのようなものですか?
セキュア アクセス サービス エッジはSD-WANとSSEの技術を活用し、ユーザー、デバイス、アプリケーションがどこにあってもポリシーを施行します。
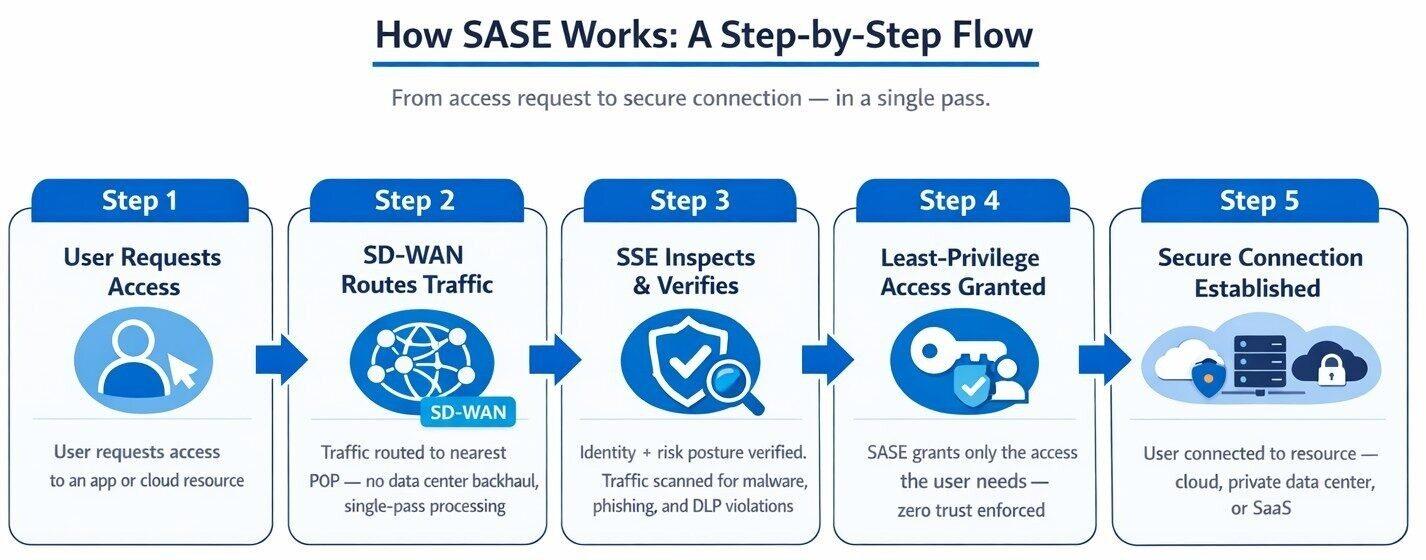
SASEの仕組みは以下のとおりです。
ステップ1:ユーザーがアプリまたはクラウド リソースへのアクセスを要求します。
ステップ2: SASEプラットフォームはSD-WANを使用し、世界中に分散したポイント オブ プレゼンス(PoP)のネットワークを経由するようにトラフィックをルーティングします。
ステップ3: SASEはSSEの機能を使用し、ユーザーのアイデンティティーやリスク状況などの情報を検証します。トラフィックをスキャンし、マルウェア、フィッシング、DLPポリシー違反を検出します。
ステップ4: SASEプラットフォームはユーザーに要求されたリソースへの最小特権アクセスを付与します。
ステップ5: SASEはアクセス先のリソースがクラウド、プライベート データ センター、SaaS環境のいずれにホストされているかに関わらず、ユーザーをそのリソースに直接接続します。
SASEのユース ケース
セキュア アクセス サービス エッジはさまざまな課題を解決しますが、多くの組織が導入する主な目的は、ハイブリッド ワークとリモート ワークの活用、拠点や小売店舗のセキュリティ確保、グローバルな業務拠点間の接続という3つのユース ケースに対応することです。
ハイブリッド ワークとリモート ワークの活用
組織がハイブリッド ワークやリモート ワークを導入するなかで、セキュリティ部門にはユーザーの所在地を問わずポリシーを施行するソリューションが求められています。
実例:あるSaaS企業は、従来のVPN技術をZTNAに置き換え、リモート アクセスを従来の5倍の速さで導入しました。また、ネットワーク リソースへのアクセスをユーザーに付与するまでの時間も、数週間から数日に短縮し、場合によっては数分にまで抑えました。
拠点や小売店舗への安全な接続
拠点や小売店舗では従来、各地に物理的なセキュリティ アプライアンスを設置していました。しかし、こうしたアプライアンスは維持費が高く、常に最新の状態に維持することも困難です。
SASEはネットワークとセキュリティをすべてクラウドに移行することで、この問題を解決します。
実例:食品/飲料業界の大手企業は、SaaS、インターネット アクセス、運用技術(OT)のトラフィック、産業用IoT (IIoT)のトラフィックを保護するためにSASEを導入しました。
導入後、同社はポリシー違反を400万件防止し、1か月あたり14,000件の脅威をブロックしました。さらに、従来のVPNを廃止することで、ハードウェア、アップデート、ライセンスにかかるコストを70%削減しました。
グローバルな接続の実現
グローバルな組織には、ユーザー、施設、国を問わず、一貫したセキュリティとネットワーク パフォーマンスが求められます。
実例:ある大手テクノロジー企業は、従来のVPNを置き換え、Webトラフィックのセキュリティを強化し、ポリシーの施行を効率化するために、単一のSASEプラットフォームを導入しました。
同社は、2週間以内に32万人の従業員がリモート ワークを行える環境を整備しました。また、仮想化とインフラの簡素化により、管理と運用コストを70%削減しました。
SASEでAIの課題を解決する仕組み
組織がAIを活用したSASEを導入すると、以下のようなメリットが得られます。
1. AIトラフィックの最適化
AI/MLのアクティビティーは、2024年から2025年にかけて前年比83%増加しました(2026年版 ThreatLabz AIセキュリティ レポート)。しかし、オンプレミスのゲートウェイ、物理ファイアウォール、ローカル エリア ネットワーク(LAN)などのツールは、機械ではなく人間が生成するトラフィックを想定して設計されています。
組織がAIの使用を拡大するにつれて、より広い帯域幅と東西方向トラフィックの増加に対応する能力が必要になります。エージェント型AIなどのツールは、東西方向トラフィックを大量に生成するためです。
SD-WANは、組織がAIトラフィックを管理するために必要な広帯域幅、低レイテンシー、トラフィックの優先制御を提供します。
2. シャドーAIの可視化
未承認の生成AIアプリであるシャドーAIの使用は、データ漏洩につながる可能性があります。SASEはシャドーAIを可視化し、機密性の高い生成AIアプリに最小特権アクセスを適用するとともに、インラインの情報漏洩防止(DLP)ポリシーを施行し、リスクの高いAIトランザクションをブロックします。
3. エージェント型AIと組み込み型AIのセキュリティ
エージェント型AIセキュリティは、組織のAIエージェントを保護することと、エージェント型AIを悪用したサイバー攻撃から防御することの両方が伴います。
AIを悪用したスパイ活動が初めて報告されたのは2025年です。この攻撃では、国家支援型のグループがエージェント型AIを駆使して攻撃の80~90%を自動化しました(2026年版 ThreatLabz AIセキュリティ レポート)。ThreatLabzの調査チームは今後、AIを悪用したランサムウェア攻撃がさらに増加すると予測しています。
SalesforceやServiceNowなどのSaaSアプリに組み込まれたAI機能も、別のリスクです。組織は多くの場合、どのアプリにAIが組み込まれているのか、またそのAIがどのように保護され、パッチ適用されているのかを十分に把握できていません。
組み込み型AIは、組織におけるAIリスクのなかで最も急速に拡大している一方で、最も見えにくいリスク要因の1つとなっています。– 2026年版 ThreatLabz AIセキュリティ レポートをご覧ください |
SASEに関する一般的な誤解
SASEの導入が広がるなかで、その機能や対象となる組織について、いまだにいくつかの誤解があります。
SASEはクラウド上のVPNに過ぎないのではないですか?
いいえ。SASEとVPNでは、アクセスへのアプローチが異なります。VPNは暗号化されたトンネルを作成し、ユーザーをネットワークに接続します。VPNでは継続的な検証を行うことなく広範なアクセスを付与します。
SASEはアクセス先を特定のアプリに限定し、アイデンティティーやコンテキストを継続的に検証することで、ゼロトラストを施行します。VPNとは異なり、SASEには包括的なセキュリティ スタックが自動的に組み込まれており、安全なリモート アクセスを付与します。
SASEを導入すると、その他のセキュリティ ツールを手放すことになりませんか?
SASEの導入にあたって、ツールをすべて一括で置き換える必要はありません。多くの組織は、段階的なSASE導入を進め、まずSSEを導入してからSD-WANを追加しています。このアプローチは、エンドポイントでの検知と対応などの既存のセキュリティ ツールとSASEを統合する絶好の機会にもなります。
SASEは、組織のアーキテクチャーが最終的に目指す理想的な形を示すものです。既存のセキュリティ ツールを手放す必要はありません。
SASEはSD-WANにセキュリティを追加しただけではないですか?
SD-WANはネットワークを最適化しますが、ネイティブのセキュリティ スタックを備えているわけではありません。
SD-WANを使用する組織でも、トラフィックを検査するにはファイアウォール、セキュアWebゲートウェイ、またはバックホールが必要です。SASEはネットワークとセキュリティを単一の画面から一元的に把握できる環境を提供しますが、SD-WANだけではこれを実現できません。
小規模な組織にとってSASEは不要ではないですか?
SASEの導入を先導してきたのは大企業ですが、SASEのメリットを享受できるのは大企業だけではありません。SASEを導入しなければ、小規模な組織はデジタル トランスフォーメーションの推進に必要なネットワークの最適化やセキュリティを実現できません。
SASEはクラウド型のサービスであるため、少人数のIT部門でも導入しやすいものです。物理的なアプライアンスの維持に必要な設備投資や人員も不要です。
SASEにより、すべてのセキュリティ リスクを排除できるのではないですか?
SASEは攻撃対象領域を削減し、セキュリティ ポリシーを一貫して適用しますが、完全なセキュリティを確保するものではありません。SASEのメリットを最大限に活用するには、適切に設定するとともに、セキュリティ部門が強固なアイデンティティーとアクセスのポリシーを実装し、継続的なモニタリングを行う必要があります。
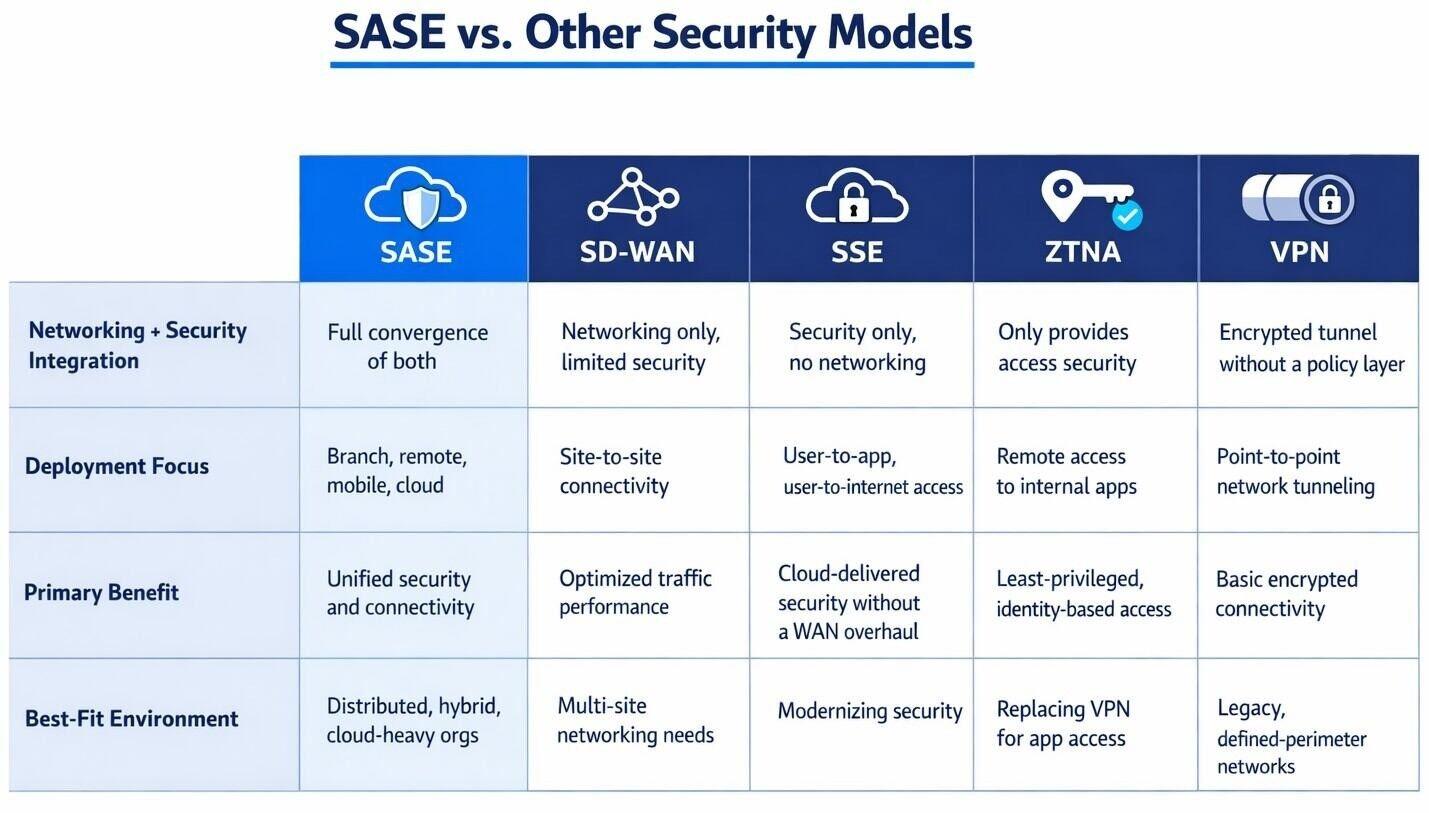
SASE、SD-WAN、SSE、ZTNA、VPNはすべて同じものではないですか?
SASE、SD-WAN、SSEやその他のセキュリティ モデルは、それぞれ導入の重点、メリット、適した導入シナリオが異なります。これらの技術を比較することで、ネットワークとセキュリティ全体のなかでSASEがどのような位置付けにあるのかを明確にできます。
単一ベンダーと複数ベンダーのSASEの比較
SASEベンダーの評価では、どのような基準を用いるべきでしょうか?まず、単一ベンダーとマルチベンダーのどちらのSASEを採用するか、アーキテクチャー上の選択を行う必要があります。
単一ベンダーのSASEは、単一のアーキテクチャーに基づき、1つのポリシー エンジンを使用するプラットフォームから、SD-WANとSSEの機能を提供します。
単一ベンダー モデルでは、専門的なポイント製品を組み合わせることはできませんが、1つのダッシュボードから作業でき、すべての拠点とユーザーに対して一貫したポリシーを施行できます。マルチベンダーのSASEとは異なり、統合作業も必要ありません。
マルチベンダーのSASEは、複数のポイント製品を組み合わせており、通常は1つのSD-WANベンダーと別のセキュリティ ベンダーの製品を含みます。
マルチベンダーのSASEでは、IT部門が複数のシステム間でポリシーを複製し、同期させる必要があります。ログを集約するには複数のダッシュボードを整理しなければならず、個々の接続問題のトラブルシューティングでも、1社ではなく2社のベンダーが関与することが少なくありません。
運用上のシンプルさを理由に、多くの組織が単一ベンダーのSASEを選択しています。
ZscalerとSASE
Zscaler Secure Access Service Edge (SASE)は、世界最大のインライン クラウド セキュリティ プラットフォームであるZero Trust Exchangeを基盤とするクラウド ネイティブ プラットフォームです。Zscalerは、ゼロトラストの原則に基づいて従来のアーキテクチャーを近代化する、AIを活用したクラウド フレームワークを提供します。
Gartnerは、ネットワークとセキュリティを単一のスケーラブルなクラウド サービスに統合するAI強化型のアプローチを評価し、Zscalerを2026年Gartner® SASEプラットフォームのMagic Quadrant™におけるリーダーの1社に選出しました。
Zscaler SASEは以下を提供します。
- 需要に合わせて動的に拡張できる、ネイティブなマルチテナント クラウド アーキテクチャー。
- 暗号化されたトラフィックを大規模に検査する、プロキシベースのアーキテクチャー。
- 世界150か所以上に分散したPoPを通じてユーザーの近くで実現する、セキュリティとポリシー。
- ゼロトラスト ネットワーク アクセス(ZTNA)により、ネイティブのアプリケーション セグメンテーションを活用し、ラテラル ムーブメントを制限。
- サイバー攻撃や新たなAIのリスクから保護する、攻撃対象領域の削減。
Zscaler SSEの動作を見たい方は、デモをリクエストしてください。
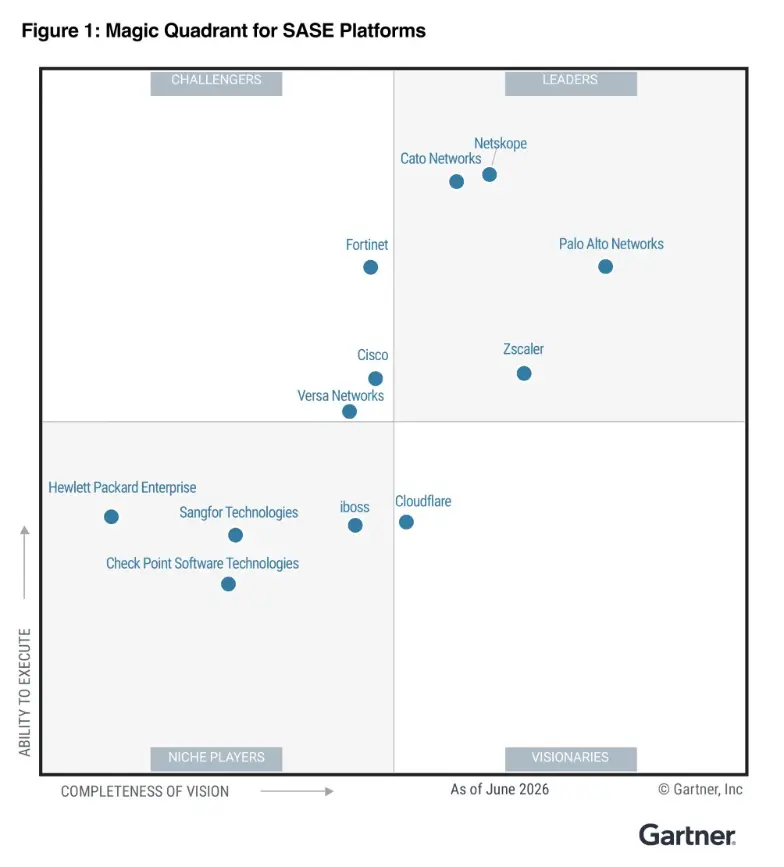
Zscalerは、Gartner®セキュア アクセス サービス エッジ(SASE)のMagic Quadrant™でリーダーの1社と評価されました。
おすすめのリソース
よくある質問
セキュア アクセス サービス エッジ(SASE)の主な目的は、デバイスや場所を問わず、ユーザーとアプリケーションの間で高速かつ安全な接続を提供することです。SASEは、クラウドの導入拡大、リモート ワークの普及、ますます複雑化するサイバー リスクなどといった現代の企業の課題に対応できるよう設計されています。さらに、セキュリティの効率性やスケーラビリティーが高まり、より一元的に管理できるようになるため、セキュリティ インフラストラクチャーの簡素化や、セキュリティ態勢の改善、コスト削減にも役立ちます。
セキュア アクセス サービス エッジ(SASE)の中核要素には、ネットワークとセキュリティの両方が含まれます。SASEのネットワーク部分を担うのがSD-WANであり、セキュリティ部分を担うのがセキュリティ サービス エッジ(SSE)です。SSEの技術には、クラウド アクセス セキュリティ ブローカー(CASB)、ゼロトラスト ネットワーク アクセス(ZTNA)、セキュアWebゲートウェイ(SWG)、Firewall as a Service (FWaaS)が含まれます。
ソフトウェア定義型広域ネットワーク(SD-WAN)技術は、複数のタイプのインターネット接続(ブロードバンド、MPLS、LTEなど)に対応したネットワーク オーバーレイで、リモート ユーザーや拠点を企業ネットワークに接続するために利用されます。また、ネットワークの一元的な管理および制御を可能にし、可視性と敏捷性を高めます。
セキュア アクセス サービス エッジ(SASE)は、SD-WANの機能と、ファイアウォール、セキュアWebゲートウェイ、CASB(クラウド アクセス セキュリティ ブローカー)などのセキュリティ サービスを、クラウドベースのプラットフォームに統合したものです。デバイスや場所を問わずに、ユーザーとアプリケーションの間で安全かつ効率的な接続を可能にします。SASEは、後付けのソリューションに頼ることなく、セキュリティ機能をネットワーク自体に統合することで、より総合的なネットワーク セキュリティ アプローチを実現します。
セキュア アクセス サービス エッジ(SASE)は通常VPNよりも初期費用が高いですが、SASEの方が総所有コスト(TCO)が低いです。 SASEは複数のセキュリティツールを一つのソリューションにまとめ、企業が従来のセキュリティツールをSASEで統合できるようにします。また、SASEはクラウド配信であるため、ハードウェアやメンテナンスコストを削減しています。
はい、SASEはVPNの代わりになります。SASEはゼロトラスト ネットワーク アクセス(ZTNA)機能を提供し、特定のアプリケーションに対して最小特権アクセスを付与します。VPNとは異なり、ZTNAはユーザーに広範なアクセスを付与せず、各ユーザー セッションでアイデンティティーとコンテキストを継続的に検証します。VPNはユーザーをネットワークに配置するため、ラテラル ムーブメントのリスクが生じます。一方、ZTNAはユーザーをネットワークに配置しません。
ファイアウォールは従来、ネットワーク境界に物理アプライアンスとして導入される単一のセキュリティ ツールです。SASEは、Firewall as a Service (FWaaS)を含むクラウド型のフレームワークです。SASEは、ネットワークとセキュリティを1つのプラットフォームに統合することで、ファイアウォールの技術を超えた価値を提供します。SASEの機能には、SD-WANや、SWG、ZTNA、CASBなどのセキュリティ サービス エッジ(SSE)の機能が含まれます。
はい、SASEはオンプレミスのファイアウォールを置き換えることができます。SASEはクラウド提供のファイアウォール・アズ・ア・サービス(FWaaS)を提供しており、リモートユーザーや多くの物理支店、クラウド優先のインフラを持つ組織に適しています。 ファイアウォールをサービスとして利用すれば、物理的なファイアウォールハードウェアは必要なく、一貫したポリシー駆動型のセキュリティを得られます。
はい、SASEは旧型デバイスでも動作します。SASEはクラウド配信であるため、既存デバイスからのトラフィックをIPsecトンネル、GREトンネル、または軽量コネクタエージェントを通じてセキュリティ制御経由でルーティングできます。しかし、レガシーデバイスは必ずしもゼロトラストポリシーの強制などのSASE機能をサポートしているわけではありません。企業は、既存機器を徐々に廃止していく前に、SASEを既存機器と並行して導入すべきです。
それはあなたの組織のセキュリティ要件によります。SD-WANはネットワーク接続性とトラフィックルーティングを最適化しますが、多くの組み込みセキュリティ機能は含まれていません。SASEはSD-WANの上に完全なセキュリティスタックを重ねています。 もし組織がクラウドファーストや主にリモート運用であれば、SD-WANだけではセキュリティのギャップが生じます。クラウドネイティブ組織に対して幅広く深い保護を提供できるのはSASEだけです。