概要
担当部門が必要とするAIツールをすべて提供
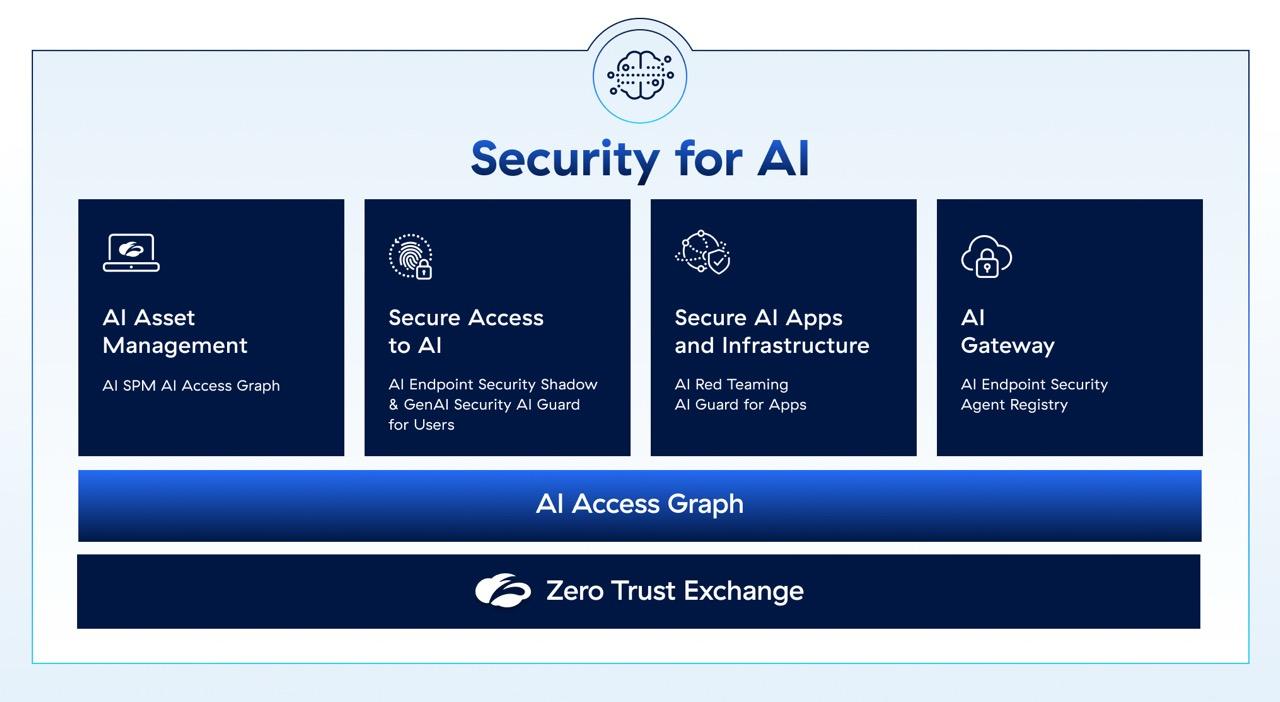
AIの経路に存在するあらゆる資産を可視化し、すべての接続を保護するために構築された唯一のプラットフォームで、組織を保護します。
最も厳しい要件を求める担当部門からの信頼を獲得
モデル、エージェント、MCPサーバー、シャドーAIなど、あらゆるAI資産を自動検出し、2,900以上のアプリを横断してデータからAIまでの系譜を1つの統合ビューで追跡します。

AIのユーザーと利用方法を制御します。リアルタイムで役割ごとにアクセスをブロックし、LLMから機密データを除外するとともに、エージェント間のトラフィックを管理します。

テキスト、画像、音声、文書を対象に5,000種類以上の攻撃シナリオをテストし、ギャップを直接修正します。MITRE ATLAS、NIST、EU AI法にマッピングして対応します。

1つの中央制御プレーンから、すべてのAIトランザクションをルーティング、保護、管理します。インラインDLPとゼロトラストを、すべてのモデル、エージェント、API呼び出しにリアルタイムで適用します。

お客様の成功事例




よくある質問
AIレッド チーミングは、特に大規模言語モデル(LLM)に対して、プロンプト インジェクションやデータ ポイズニングなどの実際の攻撃や脆弱性をシミュレートすることで、AIシステムをテストし、保護します。このアプローチにより、AIモデルは堅牢で安全、かつ規制に準拠している状態が確保されます。AIがビジネスやイノベーションに不可欠になる中で、組織はリスクを軽減し、モデルの信頼性を向上させ、脅威から保護するためにAIレッド チーミングを活用します。詳細はこちら。
Zscaler AI Securityは、自動化されたレッド チーム演習、動的なリスク評価、高度なガードレールを組み合わせることで、AIライフ サイクル全体を保護します。脆弱性を特定し、リアルタイムの修復でリスクを解消し、データ漏洩などの悪用を防ぐためにプロンプトを強化します。ポリシー ジェネレーターなどのツールを活用することで、AIシステムをコンプライアンス基準に準拠させ、組織環境での安全な開発、展開、運用を実現します。
AIセキュリティは、許可されていないツールをブロックし、リスクの高いやり取りを監視し、厳格な情報漏洩防止(DLP)ポリシーを施行することで、生成AIによるデータ漏洩を防止します。AIツールをプライベートにホストし、ゼロトラスト対策でアクセスを制御することで、機密データの共有や外部への漏洩を防ぎます。これらの制御により、組織はコンプライアンスを遵守し、侵害を防止しながら、AIを安全に活用できます。
AIセキュリティ態勢管理(AI-SPM)により、設定ミスやデータ漏洩、敵対的攻撃といったリスクを特定し、AIモデル、データ、インフラの安全性を確保します。AI資産を可視化し、規制順守を強化し、AIライフ サイクル全体で脆弱性を軽減します。AI-SPMは、機密データの保護、リスク管理、安全で適切に管理されたAI運用を通じて、より安全なAI導入を実現します。