

ファイアウォールやVPNの複雑さを排除し、拠点と工場を安全に接続
従来の拠点アーキテクチャーは、ランサムウェア攻撃や脅威のラテラル ムーブメントのリスクを生み出し、運用の複雑さを増大させます。Zscaler Zero Trust SD-WANは、OT/IoTデバイスをセグメント化しながら、拠点や工場を接続するためのシンプルでコスト効率の高い安全なアーキテクチャーを提供します。

導入の迅速化と複雑さの軽減

パフォーマンス、俊敏性、ユーザー エクスペリエンスの向上

コストとビジネス リスクの最小化
問題
ランサムウェアの拡散を引き起こす従来のSD-WAN
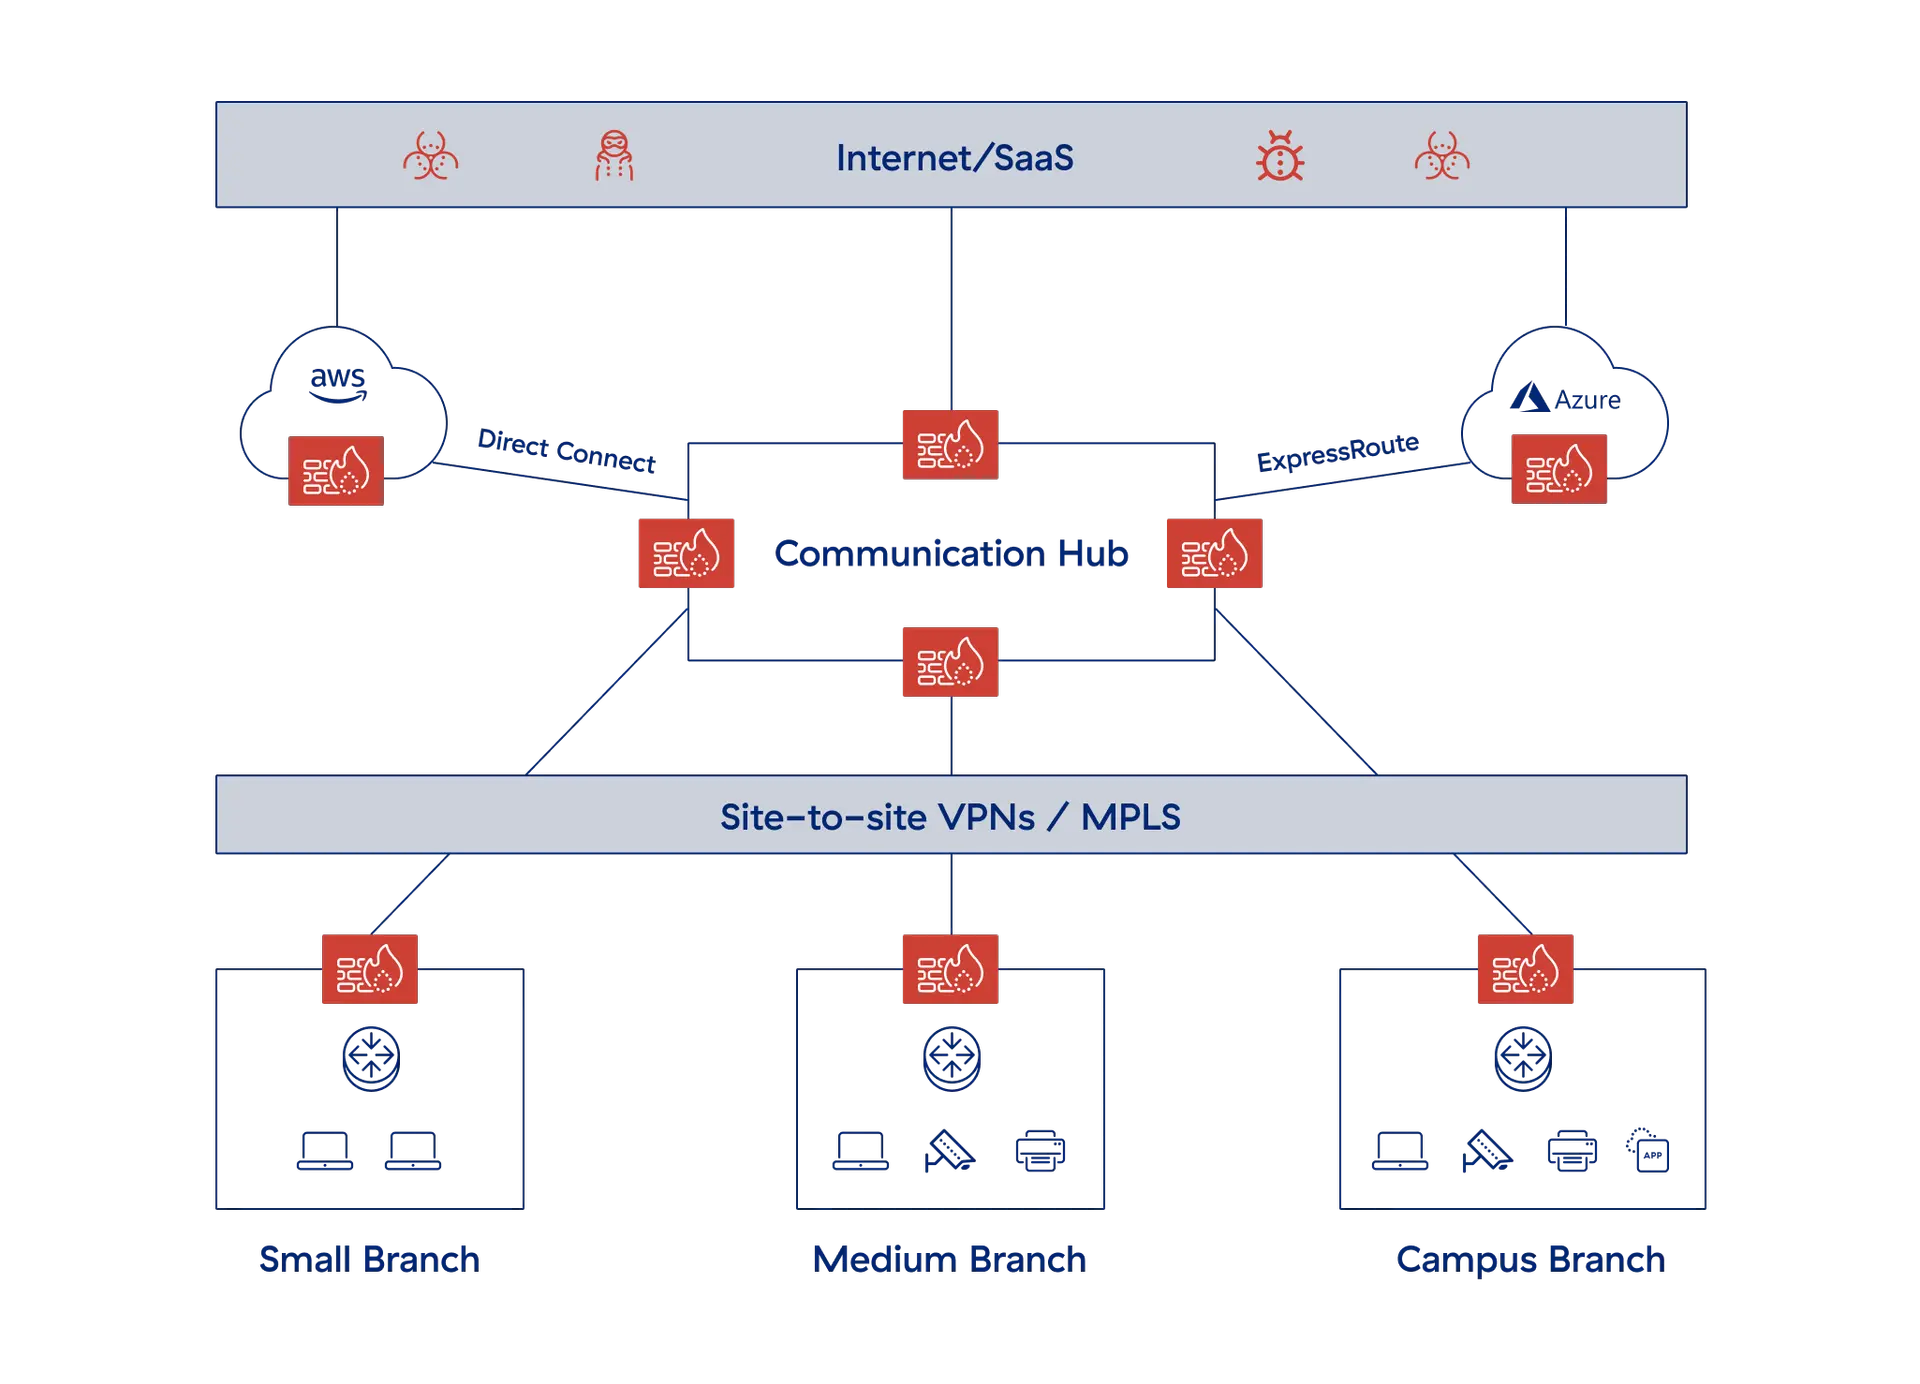
ユーザーとデバイスは、Webやパブリック クラウド、プライベート データ センターでホストされる重要なアプリケーションに安全にアクセスできる必要があります。従来のソフトウェア定義型広域ネットワーク(SD-WAN)ソリューションは、ネットワークをあらゆる場所に拡張することでこれを実現しますが、同時に攻撃者がネットワーク内に侵入し、自由に動き回れる環境も生み出しています。

攻撃対象領域の拡大
リモート拠点はより多くの侵入口を生み出すため、ファイアウォールとVPNゲートウェイによってゼロデイ脅威が発生する可能性もあります。

ラテラル ムーブメントのリスク
感染した拠点のデバイスは、ネットワーク全体にランサムウェアを拡散し、1時間以内にシステム停止を引き起こすこともあります。

コストと複雑さの増加
ファイアウォール、プロキシ、IPベースのポリシーが混在すると、運用コストが増加し、俊敏性が低下します。

ユーザー エクスペリエンスの低下
トラフィックのバックホールと冗長なセキュリティ チェックは、アプリケーションのパフォーマンスを低下させ、ユーザーにストレスを与えます。
製品の概要
Zscaler Zero Trust SD-WANは、拠点、データ センター、クラウド間でユーザー、デバイス、ワークロードを安全に接続します。従来のアーキテクチャーとは異なり、拠点はカフェのようにセグメント化されて保護されており、トラフィックは任意のブロードバンド接続を介してZscalerのプラットフォームに安全に転送されます。そのため、VPNやオーバーレイ ルーティングの複雑さが解消されます。
Zscaler Zero Trust SD-WANは、業界を牽引するZscaler Zero Trust Exchange™を基盤としています。きめ細かなコンテキスト対応型ポリシーを施行することで、安全なアクセスの確保、サイバー脅威からの保護、データ流出の防止を実現します。拠点のトラフィックはリアルタイムで検査され、堅牢なセキュリティとシームレスなユーザー エクスペリエンスを提供します。

メリット
エコシステム全体を安全に接続して保護

拠点展開の加速
ラテラル ムーブメントを防ぎ、従来のOTシステムを保護するためのセグメンテーションが組み込まれた拠点を迅速に展開し、高速で安全な接続を確保します。

従来のファイアウォールなしでセグメント化
東西ファイアウォール、VPN、プロキシ、NACスイッチ、複雑なルーティング設定の必要性を排除することでITインフラを簡素化します。

脅威のラテラル ムーブメントの防止
より広範なアクセスを許可することで攻撃対象領域を広げるサイト間VPNのアーキテクチャーとは異なり、ネットワークではなくアプリケーションに直接接続させます。

ユーザー エクスペリエンスと生産性の向上
複雑なサイト間VPNをクラウドへの直接接続アーキテクチャーに置き換えて、アプリケーション トラフィックのフローとパフォーマンスを向上させます。
製品の詳細
VPNやオーバーレイ ルーティングを使用することなく、拠点、工場、データ センターへの接続を高速化します。物理または仮想のZscaler Edgeアプライアンスをゲートウェイとして、またはワンアーム モードで導入することで、ISP接続を管理し、トラフィックをZero Trust Exchangeに転送できます。
- 事前定義されたテンプレートによるゼロタッチ プロビジョニング
- 柔軟なトラフィック転送ポリシーと選択基準
- ユーザーとアプリ間、IoTデバイスとアプリ間、サーバー間で統一されたゼロトラスト ポリシー
- アプリケーション認識型の動的なパス選択
- エージェントレスのゼロトラスト デバイス セグメンテーション

ユース ケース
Zscaler Zero Trust SD-WANのユース ケース

クラウドへの直接接続を行うアーキテクチャーが、複雑なサイト間VPNやハブ&スポークのネットワークを排除し、パフォーマンスを向上させます。

ゼロタッチ プロビジョニングで、あるIT環境の拠点が別のIT環境のプライベート アプリにすばやく接続できるようにします。複雑なネットワーク統合は必要ありません。

サード パーティーに対してOT資産のSSH/RDPポートへのブラウザーベースのクライアントレス アクセスを提供すると同時に、公開されたポートやVPNエンドポイントを削除して、攻撃対象領域を排除します。

拠点のIoTデバイスをすべて可視化して、その情報を詳細に提供します。トラフィック プロファイルに基づいてデバイスを自動的に分類し、IoTトラフィックに対するポリシー制御の管理を簡素化します。
Zscalerプラットフォーム
AI時代のサイバーセキュリティ プラットフォームは、ゼロトラストに基づいて構築されており、世界最大のインライン セキュリティ クラウドを通じてユーザー、ワークロード、拠点、デバイスを保護します。

お客様の成功事例


M&A初日からスムーズに統合し、関連コストを削減するCushman & Wakefield
ゼロトラストでラテラル ムーブメントのリスクを解消したGraphic Packaging
拠点と工場でゼロトラスト接続を実現するSiemens
Zero Trust SD-WANで拠点接続を簡素化したGray Television


よくある質問
よくある質問
SD-WANは多くの場合、MPLSの代替として利用できますが、特定のコンプライアンスやプライバシー要件を持つ組織では両方を併用することも考えられます。必要に応じて、MPLS回線をSD-WANの経路として利用することもできるため、移行期間中はMPLSを維持しながら段階的に廃止していく形が適しています。
Zscaler Zero Trust SD-WANは、従来のSD-WANが抱える重要なネットワーク セキュリティのギャップを解消します。ゼロトラストを環境全体に拡張し、ユーザー、IoT/OTデバイス、アプリケーションに一貫したポリシーを施行できるようにします。ゼロトラストのネットワーク オーバーレイを介してユーザーとデバイスをアプリに接続させることで、ネットワーク管理の複雑さを軽減し、脅威のラテラル ムーブメントを排除します。
はい、SD-WANは拠点を変更する組織や一時的な拠点を持つ組織に適しています。MPLSのような従来の選択肢よりも柔軟性が高く、迅速なセットアップ、簡単な管理、インターネットを使用した費用対効果の高い接続が可能になります。
デモを依頼する
Zscaler Zero Trust Branchがどのようにラテラル ムーブメントを排除し、あらゆる場所のユーザー、デバイス、サーバーにまでゼロトラスト アクセスを拡張するのかをご紹介します。