

マルチクラウド環境のすべてのワークロードに対応するシームレスなマネージド セキュリティ
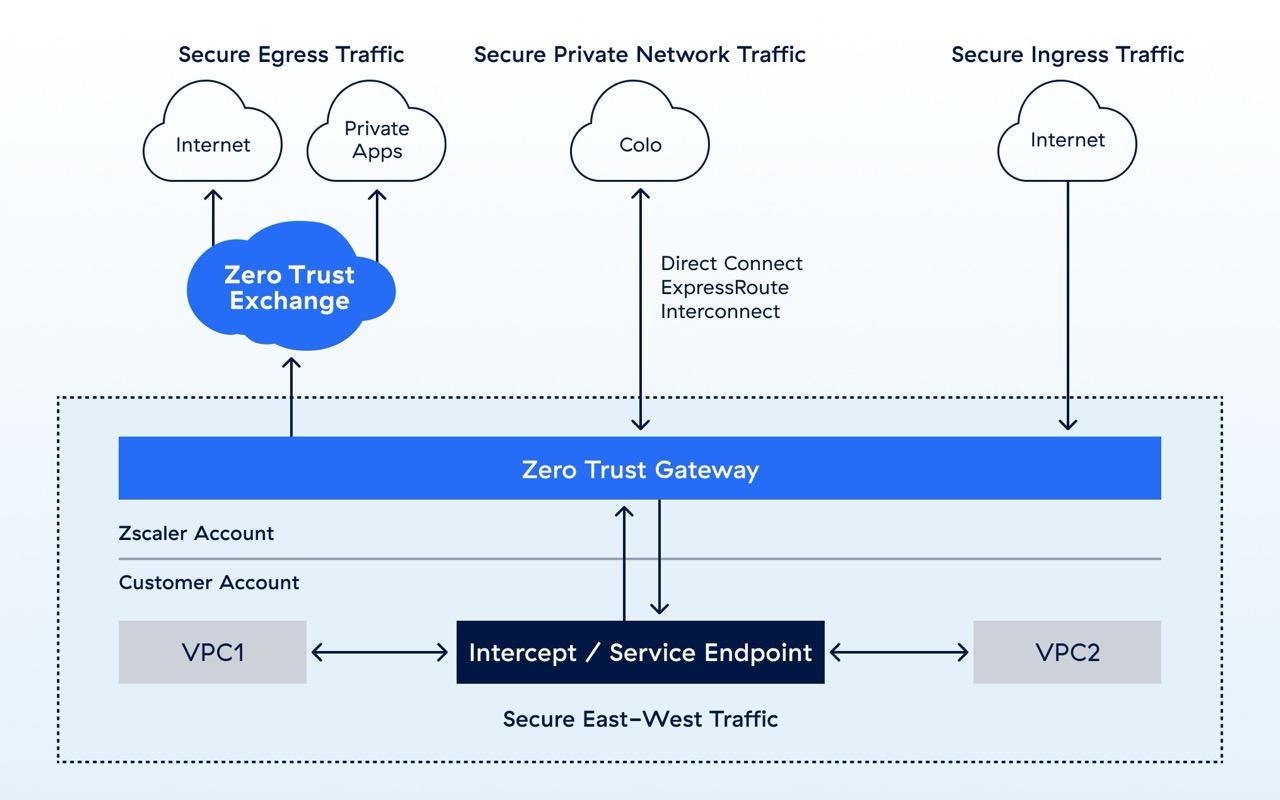
送受信トラフィック、東西トラフィック、VPC/VNet内接続など、ワークロードのすべてのトラフィック経路を保護します。

完全管理型のクラウド サービス

構成やインストールは不要

セットアップは10分以内
問題
マルチクラウド環境での仮想ファイアウォール管理は複雑
従来のアーキテクチャーは、以下のようなことに時間と労力がかかり、効果的なマルチクラウド セキュリティの妨げとなります。

レジリエンス、高可用性、拡張性の確保

ファイアウォールの展開、メンテナンス、アップグレード

すべてのトラフィック経路をサポートする複数のファイアウォール ポリシーの作成
製品の概要
セキュリティ インフラの展開やメンテナンスではなく、ポリシーの管理に集中
Zscaler Zero Trust Gatewayは、仮想インフラのインストール、構成、管理の必要性を排除する完全なマネージド サービスです。高可用性とフォールト トレランスが組み込まれており、ユーザーの介入を必要とせず、レジリエンスに優れた中断のないパフォーマンスが提供されます。ワークロードのすべてのトラフィック経路をサポートすることで、NATゲートウェイなどの追加のクラウド サービスへの依存を軽減し、展開を簡素化します。
メリット
シームレスな管理と複雑さの軽減

ワークフローの合理化
インフラの運用ライフサイクルを完全なマネージド サービスに委ね、負担を取り除くことが可能です。

運用ライフサイクルの簡素化
展開にあたって、リソースへのアクセス認証情報(IAMロールや秘密鍵など)は不要です。

コストと複雑さの軽減
追加のクラウド ネイティブ サービスの必要性を最小化しながら、最適なパフォーマンスを維持できます。
Zscalerプラットフォーム
AI時代のサイバーセキュリティ プラットフォームは、ゼロトラストに基づいて構築されており、世界最大のインライン セキュリティ クラウドを通じてユーザー、ワークロード、拠点、デバイスを保護します。

お客様の成功事例
クラウドの本番ワークロードにゼロトラストを拡張したFICO
ハイブリッド クラウド環境でワークロードを保護するMicron
世界中のワークロードを保護しながらコストを削減するNOV

よくある質問
従来の仮想ファイアウォールは、継続的な更新、構成、監視が必要なため、メンテナンスや拡張に困難が伴います。マネージド ワークロード セキュリティは、すぐに使用できる完全なマネージド サービスを提供することで、これらの課題を解消します。これにより、担当部門はハードウェアやソフトウェアへの対応ではなく、セキュリティ ポリシーの管理に集中でき、セキュリティを犠牲にすることなく時間を節約し、複雑さを軽減できます。
Zscaler Zero Trust Gatewayは、以下をはじめとするマルチクラウド環境におけるすべてのワークロード トラフィック経路を保護します。
- ワークロードからの送受信トラフィック
- 複数のクラウド、リージョン、データ センターにわたるワークロード間の東西トラフィック
- AWS Direct Connect、Azure ExpressRoute、GCP Interconnectなどのプライベート リンク経由を含む、VPC/VNet内のプライベート ネットワーク トラフィック
Zscaler Zero Trust Gatewayはハードウェアや仮想アプライアンスの必要性を排除することで、コストを削減し、運用を簡素化します。完全なマネージド サービスとして、NATゲートウェイなどのツールを置き換え、更新とメンテナンスを自動化します。インフラの構成や管理が不要なため、担当部門は時間を節約し、コストを削減しながら、セキュリティ ポリシーの管理に専念できます。この合理化されたアプローチにより、不必要な複雑さを排除しながら、強力かつスケーラブルなセキュリティを実現します。