Amex Global Business Travel, Deception으로 자율형 AI 공격 무력화
Amex GBT가 Zscaler Deception을 사용하여 머신급 공격자 행동을 탐지하고, 높은 신뢰도의 경고를 발생시키며, AI 기반 위협이 실제 운영 자산에 도달하기 전에 측면 이동을 차단하는 방법을 알아보세요.
제품 개요
AI 기반 공격 시대를 위한 결정론적 탐지
공격자들이 정교한 AI 모델을 사용하여 공격 기간을 단축함에 따라, 확률 기반 탐지 도구는 문제를 더욱 악화시킵니다. 즉, 경고가 많아지고, 분류 작업이 복잡해지며, 대응 시간이 지연됩니다. Zscaler Deception은 확정적 알림을 통해 방어자에게 유리한 상황을 다시 만들어주며, 조사할 필요 없이 즉시 대응할 수 있도록 지원합니다.
클라우드 네이티브 Zscaler Zero Trust Exchange™ 플랫폼의 일부인 Deception은 기업 전체에 고품질 위협 탐지 기능을 신속하고 원활하게 배포할 수 있습니다.

Frontier AI의 공격 시점 파악
디셉션은 자동화된 에이전트만이 찾아내고 따라갈 가능성이 높은 숨겨진 디코이 경로를 심어놓는 것입니다. 모든 상호 작용은 자율 에이전트, LLM 기반 크롤러 및 AI 지원 레드 티밍 도구와 일관된 동작을 드러냅니다.

평균 응답 시간(MTTR) 단축
기존의 탐지 방식은 대응을 트리아지 속에 묻히게 만듭니다. 디셉션 경고는 사전 확인된 상태로 도착하므로, 상관관계 분석이나 조사 개시가 필요하지 않습니다. 팀은 첫 신호가 감지되는 즉시 대응 플레이북에 따라 즉시 움직입니다.

노이즈 없는 고정밀 신호 확보
경계심으로 인한 피로의 악순환을 멈추세요. 정상적인 사용자는 디코이와 상호 작용할 이유가 없으므로 모든 경고는 확정된 위협 지표입니다. SOC는 노이즈 필터링을 멈추고 정보에 기반한 조치를 취하기 시작합니다.

실시간으로 격리 자동화
디셉션 경보와 직접 연동된 대응 조치를 사전 정의 합니다.디코이 공격이 발생하면 Zscaler의 제로 트러스트 정책 또는 타사 도구를 통해 사람이 알림을 확인하기 전에 자동으로 액세스를 제한하거나 취소할 수 있습니다.
이점
Agentic SOC와 해당 SOC에서 근무하는 분석가들에게 확실성을 부여하세요. 공격자들이 도망칠 곳이 없도록 하세요.

조사 부담 해소
디셉션 경보는 이상 현상이 아니라 대응이 필요한 확정된 위협입니다. 이러한 기능은 AI 공격자가 악용하는 초기 대응 지연 없이 팀이 감염 확산을 자동화할 수 있도록 자신감을 심어줍니다.

공격자가 노리는 모든 표면 보호
디셉션 디코이는 엔드포인트, 클라우드, 애플리케이션, ID 및 AI 인프라를 포함한 프로덕션 환경에 안전하게 배포됩니다.

AI 공격자를 불리한 상황으로 유도
빠르고 체계적으로 움직이면 디코이에 걸리게 됩니다. 숨어 있기 위해 속도를 늦추면 속도 우위를 잃게 됩니다. 디코이를 피하기 위해 주변 환경을 탐색하더라도 결국에는 디코이가 작동될 것입니다.
제품 상세 정보
킬 체인 전반에 걸쳐 프론티어 AI의 공격 차단
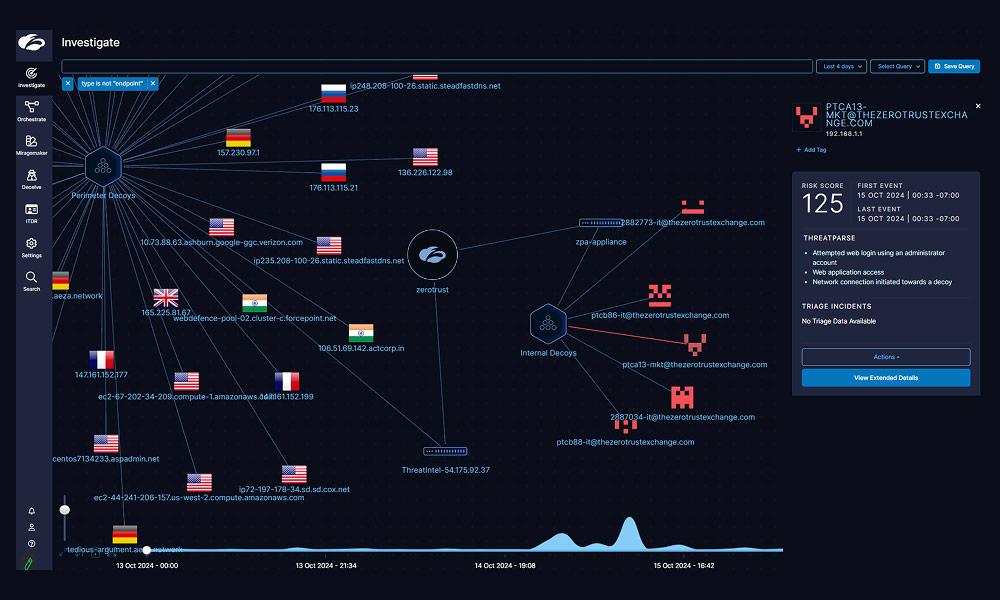
핵심 기능
인공지능 에이전트의 철저한 탐색 활동을 역이용하여 자율적인 행동을 유발하는 디코이를 배치함으로써 인공지능을 무력화합니다.
환경 내 GenAI 인프라를 표적으로 삼는 공격자를 탐지하기 위해 디코이 챗봇, 디코이 LLM API, 적응형 디코이 및 디코이 에이전트를 사용합니다.
인터넷에 노출된 디코이를 사용하여 조직을 표적으로 삼는 침해 위협을 사전에 탐지합니다.
디코이 파일, 자격 증명, 프로세스 등을 사용하여 엔드포인트를 보호하는 지뢰밭을 조성합니다.
가짜 웹 서버, 파일 서버, 데이터베이스 등을 활용하여 클라우드 환경에서 측면 이동을 감지합니다.
SSH 서버, 데이터베이스, 파일 공유 등과 같은 서비스를 호스팅하는 가짜 서버 시스템을 배포합니다.
Active Directory에서 가짜 사용자를 이용한 열거 활동 및 악의적인 접근을 탐지합니다.
ZPA 디코이와 ZCC 엔드포인트 루어를 사용하여 무단 액세스 시도를 차단하고, 기기에서 공격자의 활동을 노출시키며, 위협이 측면으로 확산되기 전에 차단합니다.
제품 영상
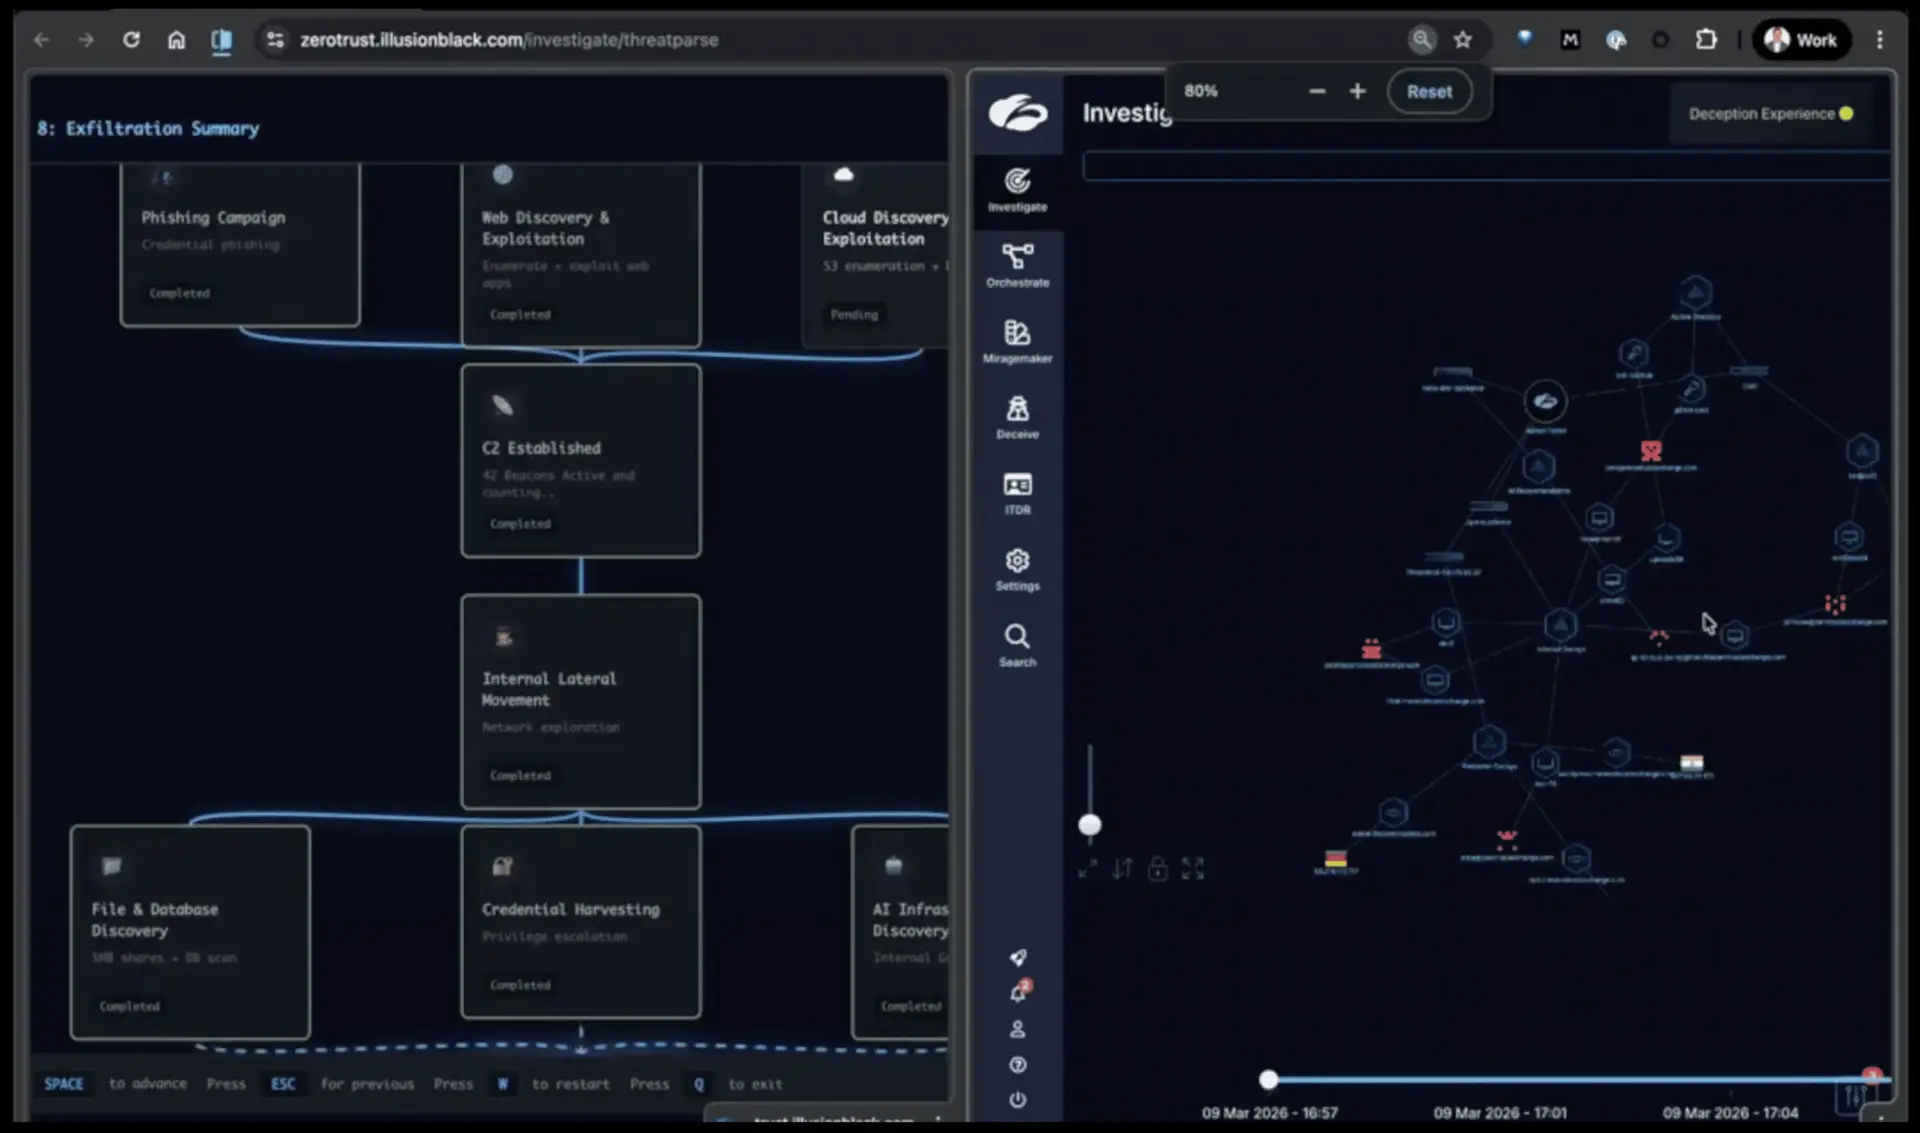
Zscaler Deception이 포착한 에이전트 공격 영상을 시청하세요
이 5분짜리 영상에서 여러 악성 AI 에이전트가 병렬로 작동하여 정찰, 권한 상승, 횡적 이동 및 데이터 유출을 수행하는 방식을 확인해 보세요. Deception은 이러한 공격 전체를 실시간으로 탐지합니다.
사용 사례
네트워크를 공격자에게 적대적인 환경으로 만드세요
AI 에이전트는 신속하게 병렬 처리로 실현 가능한 모든 경로를 탐색합니다. 그러한 철저함은 필연적으로 디코이 상호작용, 즉 즉각적이고 확정적인 경고로 이어집니다.
GenAI 인프라 및 학습 데이터 세트를 대상으로 하는 프롬프트 인젝션, 데이터 오염 및 기타 심각한 공격을 탐지합니다.

랜섬웨어 운영자나 APT 그룹과 같은 고도화된 위협 행위자가 침입 전 정찰을 수행할 때 경계선에 설치된 디코이를 통해 조기 경보 신호를 확보합니다.

공격자가 기만적인 환경과 상호 작용할 때 침해된 사용자를 탐지하기 위해 디코이 암호, 쿠키, 세션, 북마크 및 앱을 배포합니다.

애플리케이션 디코이와 엔드포인트 루어를 사용하여 환경 내에서 측면 이동을 시도하는 공격자를 차단하고 우회합니다.

가장 은밀하고 정교한 공격자까지 탐지하고 즉시 차단하는 디코이로 핵심 자산을 보호합니다.

네트워크, 엔드포인트, 클라우드 및 Active Directory 환경에서 디코이를 사용하여 공격 수명주기의 모든 단계에서 랜섬웨어를 탐지합니다.

Zscaler 플랫폼 및 SIEM, SOAR와 같은 제3자 보안 운영 도구와 원활하게 통합하여 자동화된 신속 대응으로 공격자를 차단합니다.

탈취한 자격 증명을 사용하여 취약한 테스트베드 애플리케이션 및 VPN과 같은 원격 액세스 서비스와 유사한 위장 웹 앱에 접근하는 공격자를 차단합니다.

고객 성공 사례
Godrej, 디셉션을 활용하여 고도화 공격 탐지 및 차단
Novelis, 제로 트러스트 아키텍처를 통해 측면 이동 차단
FAQ
FAQ
AI가 조직적으로 수행하는 공격은 모든 취약점을 동시에 악용하고 여러 경로를 통해 환경을 동시에 탐색하는 방식으로 작동합니다. 이러한 특정한 행동 양식 덕분에 디셉션 전략은 독보적으로 효과적입니다. AI 공격자가 디코이를 노릴 확률은 거의 100%에 가까운데, 이는 공격자가 모든 취약점을 한꺼번에 악용하려 하기 때문입니다. 디코이가 작동하면 해당 경고는 실제 공격임을 나타내므로 공격 속도에 맞춰 자동으로 차단 조치를 실행할 수 있습니다. 즉, 손상된 호스트를 격리하고, IP를 차단하고, 자격 증명을 취소할 수 있습니다.
예, Zscaler Deception은 프롬프트 인젝션, 데이터 오염, 탈옥, 적대적 접미사, 학습 데이터 추출 등과 같은 공격을 탐지할 수 있습니다. Zscaler Deception은 이러한 공격을 탐지하기 위해 가짜 LLM 챗봇과 API를 생성하는 기능을 지원합니다.
Zscaler Deception 기술은 엔드포인트, 네트워크, Active Directory, 클라우드 워크로드, IoT/OT 장치 등 사용자 환경에 직접 디셉션 요소를 내장하여 기존 허니팟을 혁신적으로 재구성함으로써, 함정을 합법적인 자산과 구별할 수 없도록 만듭니다. 고정형 허니팟과 달리 Zscaler는 디코이와 흔적을 활용하여 공격자가 자신도 모르게 정체를 드러내도록 합니다. 이러한 선제적이고 분산된 전략은 위협을 실시간으로 탐지하고 Zscaler Zero Trust Exchange 플랫폼과 원활하게 통합됩니다.
Zscaler Deception은 Zscaler Zero Trust Exchange에 완벽하게 통합되어 기업 엔드포인트, 네트워크, Active Directory, 클라우드 워크로드 및 IoT/OT 장치 전반에 걸쳐 경량의 위장 자산을 동적으로 배포합니다. 이러한 함정은 실제 자산을 모방하여 악의적인 활동을 거의 즉각적으로 감지할 수 있도록 합니다. 이러한 임베디드 접근 방식은 제로 트러스트를 위한 지속적인 검증을 유지하면서 선제적 위협 탐지를 동시에 수행합니다. Zscaler Deception은 엔드포인트에서 애플리케이션으로의 측면 이동을 감지하기 위해 Zscaler Client Connector 엔드포인트 에이전트와 Zscaler Private Access에 내장되어 있습니다.
Zscaler Deception은 고도 지속적 위협(APT), 침해 전 공격, 신원 도용, 권한 상승, 측면 이동, 내부자 위협 및 랜섬웨어를 포함한 다양한 위협을 탐지하도록 설계되었습니다. 디코이와 루어로 공격자를 유인함으로써, 초기 단계에서 의심스러운 행동을 식별하여 침해에 대한 선제적 보호를 제공하고 체류 시간을 크게 줄입니다.