Amex Global Business Travel Traps Autonomous AI Attacks with Deception
Learn how Amex GBT uses Zscaler Deception to detect machine-speed attacker behavior, trigger high-confidence alerts, and stop lateral movement before AI-driven threats reach real production assets.
製品の概要
AIを悪用した攻撃の時代に向けた決定的な検出
攻撃者がAIを駆使して攻撃に要する時間を短縮する一方で、確率論的な検出ツールは問題をさらに悪化させています。アラートは増え、トリアージも増大し、対応に使える時間がますます少なくなっています。Zscaler Deceptionは、決定的なアラートによって防御側に優位性を取り戻し、調査を行うことなく担当部門が瞬時に対応できるようにします。

新たな脅威にも対応
デセプション テクノロジーは、攻撃ツールや脆弱性に依存しません。攻撃者が何をしているのかを知る必要はなく、攻撃者が触れてはいけないものに触れたという事実だけがわかればよいのです。

平均解決時間(MTTR)の短縮
従来の検出は対応をトリアージの中に埋もれさせてしまいますが、Deceptionのアラートは確認済みの状態で届き、関連付けや調査も不要です。担当部門は最初のシグナルから直接対応プレイブックに移行できます。

ノイズのない高精度なシグナルの取得
アラート疲れの連鎖を断ち切ります。正当なユーザーがデコイにアクセスすることはないため、すべてのアラートは確定的な脅威の指標となります。SOCはノイズのフィルタリングを止め、インテリジェンスに基づいて対応を開始します。

リアルタイムでの封じ込めの自動化
デセプション アラートに直接関連付けられた対応を事前に承認しておきます。デコイが発動すると、Zscalerのゼロトラスト ポリシーやサードパーティー ツールは、人間のアナリストが通知を確認する前にアクセスを自動的に制限または取り消すことができます。
メリット
エージェント型SOCとそこに配置されるアナリストに確実性を提供し、攻撃者に逃げ場を与えません。

調査負荷の排除
デセプション アラートは異常事態ではなく、対応を必要とする確定的な脅威です。これにより、担当部門はAI攻撃者が悪用するトリアージの遅延なしに封じ込めの自動化を実行する確信を持てるようになります。

攻撃者が狙うあらゆる領域の保護
デセプションのデコイは、エンドポイント、クラウド アプリケーション、アイデンティティー、AIインフラにわたり、本番環境で安全に展開されます。

AIを悪用した攻撃者を勝ち目のない状況に誘導
高速かつ計画的に移動すると、デコイに引っかかります。身を隠すために速度を落とせば、スピードという優位性を失うことになります。デコイを避けるために環境を調査すると、結局はそれらを発動させてしまいます。
製品の詳細
あらゆる攻撃対象領域における高精度な検出
主な機能
自律的な行動に反応するデコイを用いて、AIエージェントによる徹底的な探索を逆手に取り、AIエージェントを無力化します。
デコイ チャットボット、デコイLLM API、適応型デコイ、デコイ エージェントを活用し、環境内の生成AIインフラを標的とする攻撃者を検出します。
インターネットに接続されたデコイを使用して、潜在的な攻撃者がネットワークに侵入する前に検出します。
デコイのファイルや認証情報、プロセスなどで攻撃者を効果的に誘い込み、検知して阻止することでエンドポイントを保護します。
デコイのWebサーバー、ファイル サーバー、データベースなどを使用して、クラウド環境内のラテラル ムーブメントを検出します。
SSHサーバー、データベース、ファイル共有などのサービスをホストするデコイのサーバー システムを展開します。
Active Directoryの偽ユーザーによる列挙や悪意のあるアクセスを検出します。
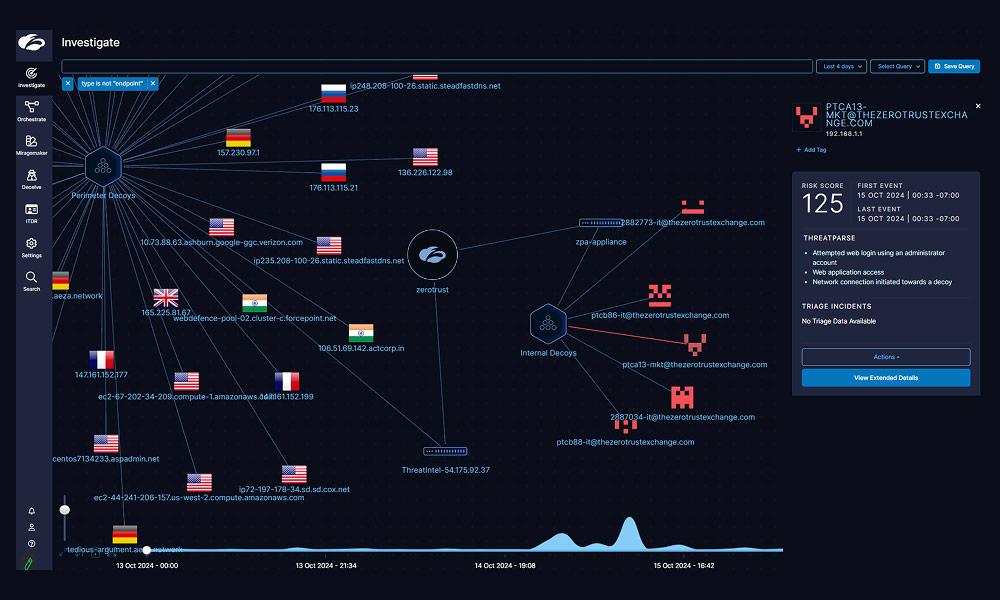
コンテキストが豊富なログからインサイトを抽出し、2回のクリックでフォレンジックと根本原因分析を自動化できます。
Product Video
Watch an agentic attack caught by Zscaler Deception
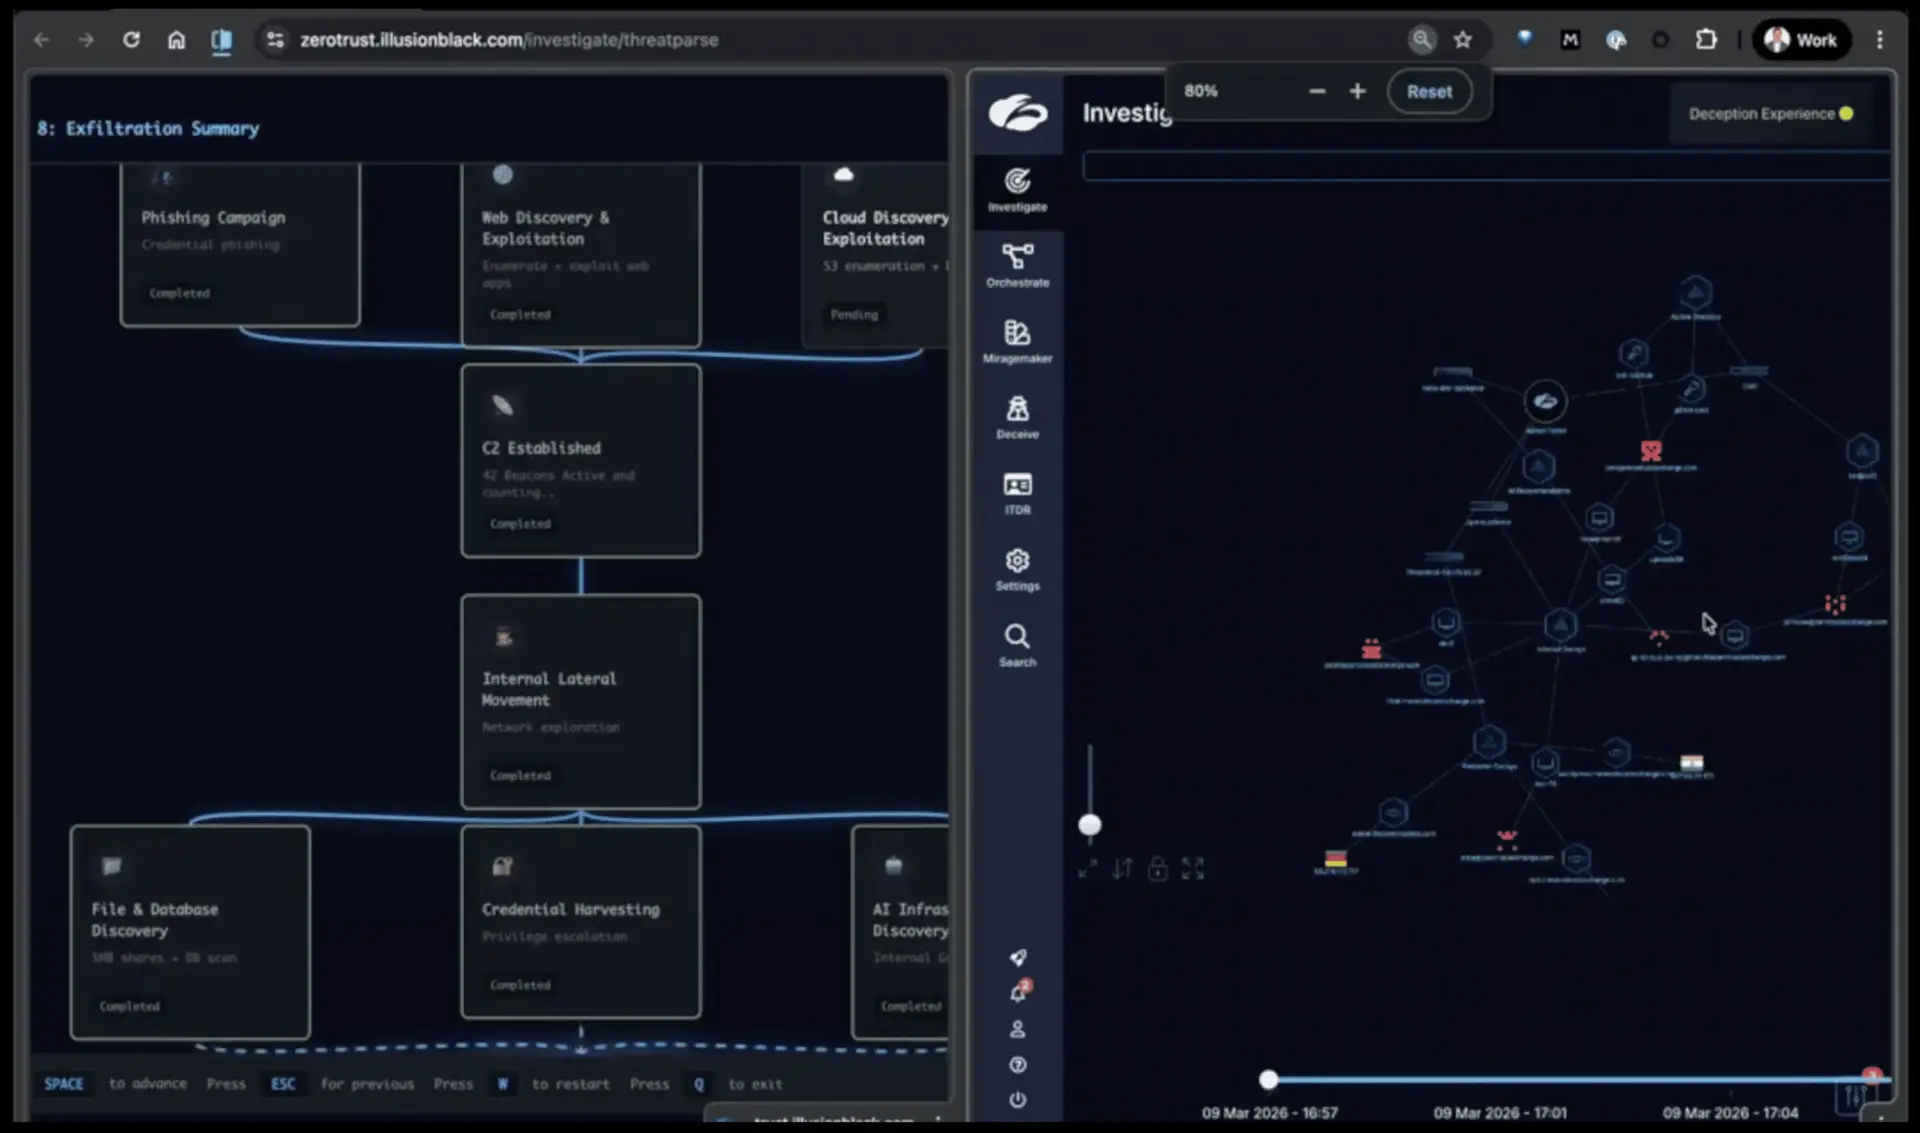
In this 5-minute video, see how multiple malicious AI agents work in parallel to perform reconnaissance, privilege escalation, lateral movement, and data exfiltration—with Deception detecting the entire attack in real-time.
ユース ケース
敵対的なネットワーク環境を構築
AIエージェントは、実行可能なあらゆる経路を高速かつ並行して探索します。その徹底した探索行動は、必然的にデコイとの接触につながります。その瞬間、脅威を示す確実なアラートが発せられます。
生成AIインフラと学習データセットを標的としたプロンプト インジェクションやデータ ポイズニングなどの重大な攻撃を検出します。

ランサムウェア オペレーターやAPTグループなどの高度な脅威アクターが侵害前の偵察を行っている段階で、境界デコイが早期に警告信号を発信します。

偽の環境内に展開されたデコイのパスワード、Cookie、セッション、ブックマーク、アプリで攻撃者をあぶり出し、侵害されたユーザーを検出します。

アプリケーション デコイとエンドポイント ルアーを使用して、環境内を水平方向に移動しようとしている攻撃者をおびき寄せ、阻止します。

価値の高い資産をデコイで囲いこみ、最もステルス性の高い巧妙な攻撃者を検出して即座にブロックします。

ネットワーク、エンドポイント、クラウド、Active Directoryなどの環境にデコイを設置して、攻撃ライフサイクルのあらゆる段階でランサムウェアを検出します。

Zscalerプラットフォームのほか、SIEMやSOARなどのサードパーティーのセキュリティ運用ツールとシームレスに統合し、自動化された迅速な対応で活動中の攻撃者を阻止します。

脆弱なテストベッド アプリケーションやVPNなどのリモート アクセス サービスを模倣して作られたデコイWebアプリに、盗んだ認証情報を使ってアクセスする攻撃者を検出します。
Zscalerプラットフォーム
AI時代のサイバーセキュリティ プラットフォームは、ゼロトラストに基づいて構築されており、世界最大のインライン セキュリティ クラウドを通じてユーザー、ワークロード、拠点、デバイスを保護します。

お客様の成功事例
デセプションで高度な攻撃を検出して阻止するGodrej
ゼロトラスト アーキテクチャーでラテラル ムーブメントを防止するNovelis
よくある質問
よくある質問
AIによってオーケストレーションされた攻撃は、あらゆる脆弱性を同時に狙い、さらに複数の経路を並行してたどりながら環境内を拡散していきます。この特定の動作により、Deceptionは極めて高い効果を発揮します。AI攻撃者はすべてを一斉に悪用しようとするため、デコイに接触する確率はほぼ100%です。デコイが発動した場合、そのアラートは真の陽性です。そのため、侵害されたホストの隔離、IPアドレスのブロック、認証情報の無効化といった封じ込め対応を自動的に開始し、攻撃の進行に遅れることなく対処できます。
はい、Zscaler Deceptionは、プロンプト インジェクション、データ ポイズニング、ジェイルブレイク、敵対的サフィックス、学習データの抽出などの攻撃を検出できます。また、これらの攻撃を追跡するために、デコイLLMチャットボットやAPIを作成する機能もサポートしています。
Zscaler Deceptionは従来のハニーポットを進化させ、エンドポイント、ネットワーク、Active Directory、クラウド ワークロード、IoT/OTデバイスなどのユーザー環境に直接デセプションを仕掛けることで、トラップを正当な資産と区別できないようにします。静的なハニーポットとは異なり、Zscalerはデコイや偽の手がかりを活用することで、攻撃者に気づかれることなくその存在を明らかにする仕組みを備えています。この予防的な分散型戦略は脅威をリアル タイムで検出し、Zscaler Zero Trust Exchangeプラットフォームとシームレスに統合します。
Zscaler DeceptionはZscaler Zero Trust Exchangeにシームレスに組み込まれており、軽量のデコイ資産を組織のエンドポイント、ネットワーク、Active Directory、クラウド ワークロード、IoT/OTデバイスに動的に分散します。これらのトラップは本物の資産を忠実に模倣しているため、悪意のあるアクティビティーをほぼ瞬時に検出できます。この組み込み型のアプローチにより、ゼロトラストの継続的な検証を維持しながら、予防的な脅威検出が可能となります。また、Zscaler Deceptionは、Zscaler Client Connectorエンドポイント エージェントとZscaler Private Accessにも組み込まれており、エンドポイントからアプリケーションへのラテラル ムーブメントを検出します。
Zscaler Deceptionは、高度な標的型攻撃(APT)、侵害発生前の攻撃、アイデンティティー侵害、権限昇格、ラテラル ムーブメント、内部脅威、ランサムウェアなど、さまざまな脅威を明らかにします。デコイとルアーで攻撃者を誘い込むことで、疑わしい動作を早期に特定し、侵害に対する予防的な保護を提供するとともに、攻撃者の滞留時間を大幅に短縮します。