Amex Global Business Travel Traps Autonomous AI Attacks with Deception
Learn how Amex GBT uses Zscaler Deception to detect machine-speed attacker behavior, trigger high-confidence alerts, and stop lateral movement before AI-driven threats reach real production assets.
Produktübersicht
Deterministische Erkennung für das Zeitalter KI-gestützter Angriffe
Da Angreifer KI nutzen, um die Angriffszeiträume zu verkürzen, verschärfen probabilistische Erkennungs-Tools das Problem noch – mehr Warnmeldungen, mehr Priorisierung, weniger Zeit zum Handeln. Zscaler Deception verschiebt den Vorteil mit deterministischen Warnmeldungen und ermöglicht Ihrem Team, sofort zu reagieren, ohne erst Nachforschungen anstellen zu müssen.
Als Modul der Cloud-nativen Zscaler Zero Trust Exchange™ kann Deception hochpräzise Bedrohungserkennung schnell und nahtlos in der gesamten Unternehmensumgebung implementieren.

Bleiben Sie neuartigen Bedrohungen einen Schritt voraus
Deception-Technologie funktioniert unabhängig von den jeweils verwendeten Angriffstools und Schwachstellen. Sie braucht nicht zu wissen, was der Angreifer im Schilde führt – nur, dass er unbefugt mit einer Ressource interagieren wollte.

Verkürzung der mittleren Reaktionszeit (MTTR)
Die herkömmliche Erkennungsmethode verdrängt die Reaktion aus der Triage heraus. Deception-Warnmeldungen werden vorab bestätigt, eine Korrelation ist nicht erforderlich und es müssen keine Ermittlungen eingeleitet werden. Ihr Team greift beim ersten Signal direkt auf seinen Reaktionsplan zurück.

Erhalten Sie zuverlässige Signale ohne Fehlalarme
Durchbrechen Sie den Kreislauf der Alarmmüdigkeit. Da kein legitimer User einen Grund hat, mit einem Decoy zu interagieren, ist jede Warnung ein bestätigter Hinweis auf eine Bedrohung. Ihr SOC filtert nicht Störsignale heraus, sondern reagiert auf Basis von Informationen.

Automatisierte Eindämmung in Echtzeit
Automatisieren Sie Reaktionsmaßnahmen, die direkt mit Deception-Warnmeldungen verknüpft sind. Wenn ein Decoy ausgelöst wird, können die Zero-Trust-Richtlinien von Zscaler oder Tools von Drittanbietern den Zugriff automatisch einschränken oder widerrufen, noch bevor ein menschlicher Analyst eine Benachrichtigung erhält.
Vorteile
Gewährleisten Sie Sicherheit für Ihr Agentic SOC und die dort tätigen Analysten. Lassen Sie Angreifern keine Ausweichmöglichkeit.

Eliminierung des Untersuchungsaufwands
Bei Deception-Warnmeldungen handelt es sich um bestätigte Bedrohungen, die eine Reaktion erfordern. Sie geben Ihrem Team die Sicherheit, die Eindämmung zu automatisieren, ohne die Verzögerung bei der Triage, die KI-Angreifer ausnutzen.

Schützen Sie jede potenzielle Angriffsfläche
Decoys werden sicher in Ihrer Produktionsumgebung auf Endgeräten, Cloud-Umgebungen, Anwendungen, Identität und KI-Infrastruktur eingesetzt.

Führen Sie KI-gestützte Angreifer in ein aussichtsloses Szenario
Schnelles und systematisches Vorgehen führt zu einer Decoy-Warnmeldung. Durch das Verlangsamen, um unentdeckt zu bleiben, verlieren sie ihren Geschwindigkeitsvorteil. Das Erkunden der Umgebung, um die Decoys zu vermeiden, wird sie trotzdem auslösen.
Produktdetails
Hochpräzise Erkennung auf jeder Angriffsfläche
Kernfunktionen
Neutralisieren Sie KI-Agents, indem Sie ihre umfassende Erkundung mit Decoys, die autonomes Verhalten auslösen, gegen sie selbst wenden.
Mithilfe von Decoys von Chatbots, LLM-APIs und Agents sowie adaptiven Decoys können Angreifer erkannt werden, die die GenAI-Infrastruktur in Ihrer Umgebung ins Visier nehmen.
Nutzen Sie im Internet exponierte Decoys, um Bedrohungen bereits im Vorfeld eines Einbruchs zu erkennen, die speziell auf Ihr Unternehmen abzielen.
Legen Sie ein Minenfeld an, um Ihre Endgeräte mit Decoys von Dateien, Anmeldeinformationen, Prozessen und mehr zu schützen.
Erkennen Sie laterale Bewegungen in Ihren Cloud-Umgebungen mit Decoys von Web- und Dateiservern, Datenbanken und mehr.
Setzen Sie Decoy-Serversysteme ein, auf denen Dienste wie SSH-Server, Datenbanken, Dateifreigaben und mehr gehostet werden.
Erkennen Sie Enumerationsaktivitäten und böswillige Zugriffe mit gefälschten Usern im Active Directory.
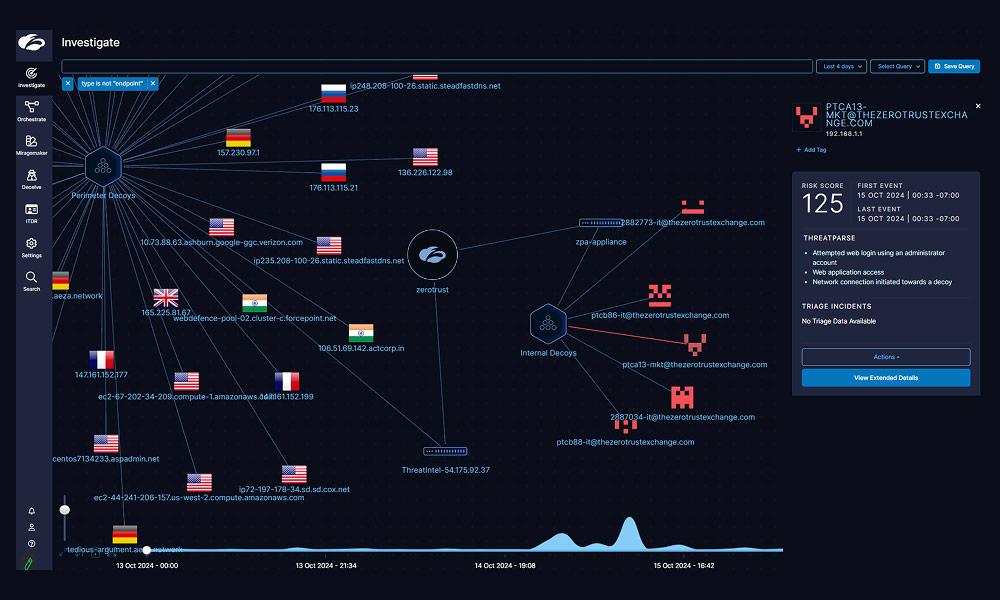
Gewinnen Sie Erkenntnisse aus kontextreichen Protokollen und erhalten Sie mit zwei Klicks automatisierte Forensik- und Ursachenanalysen.
Product Video
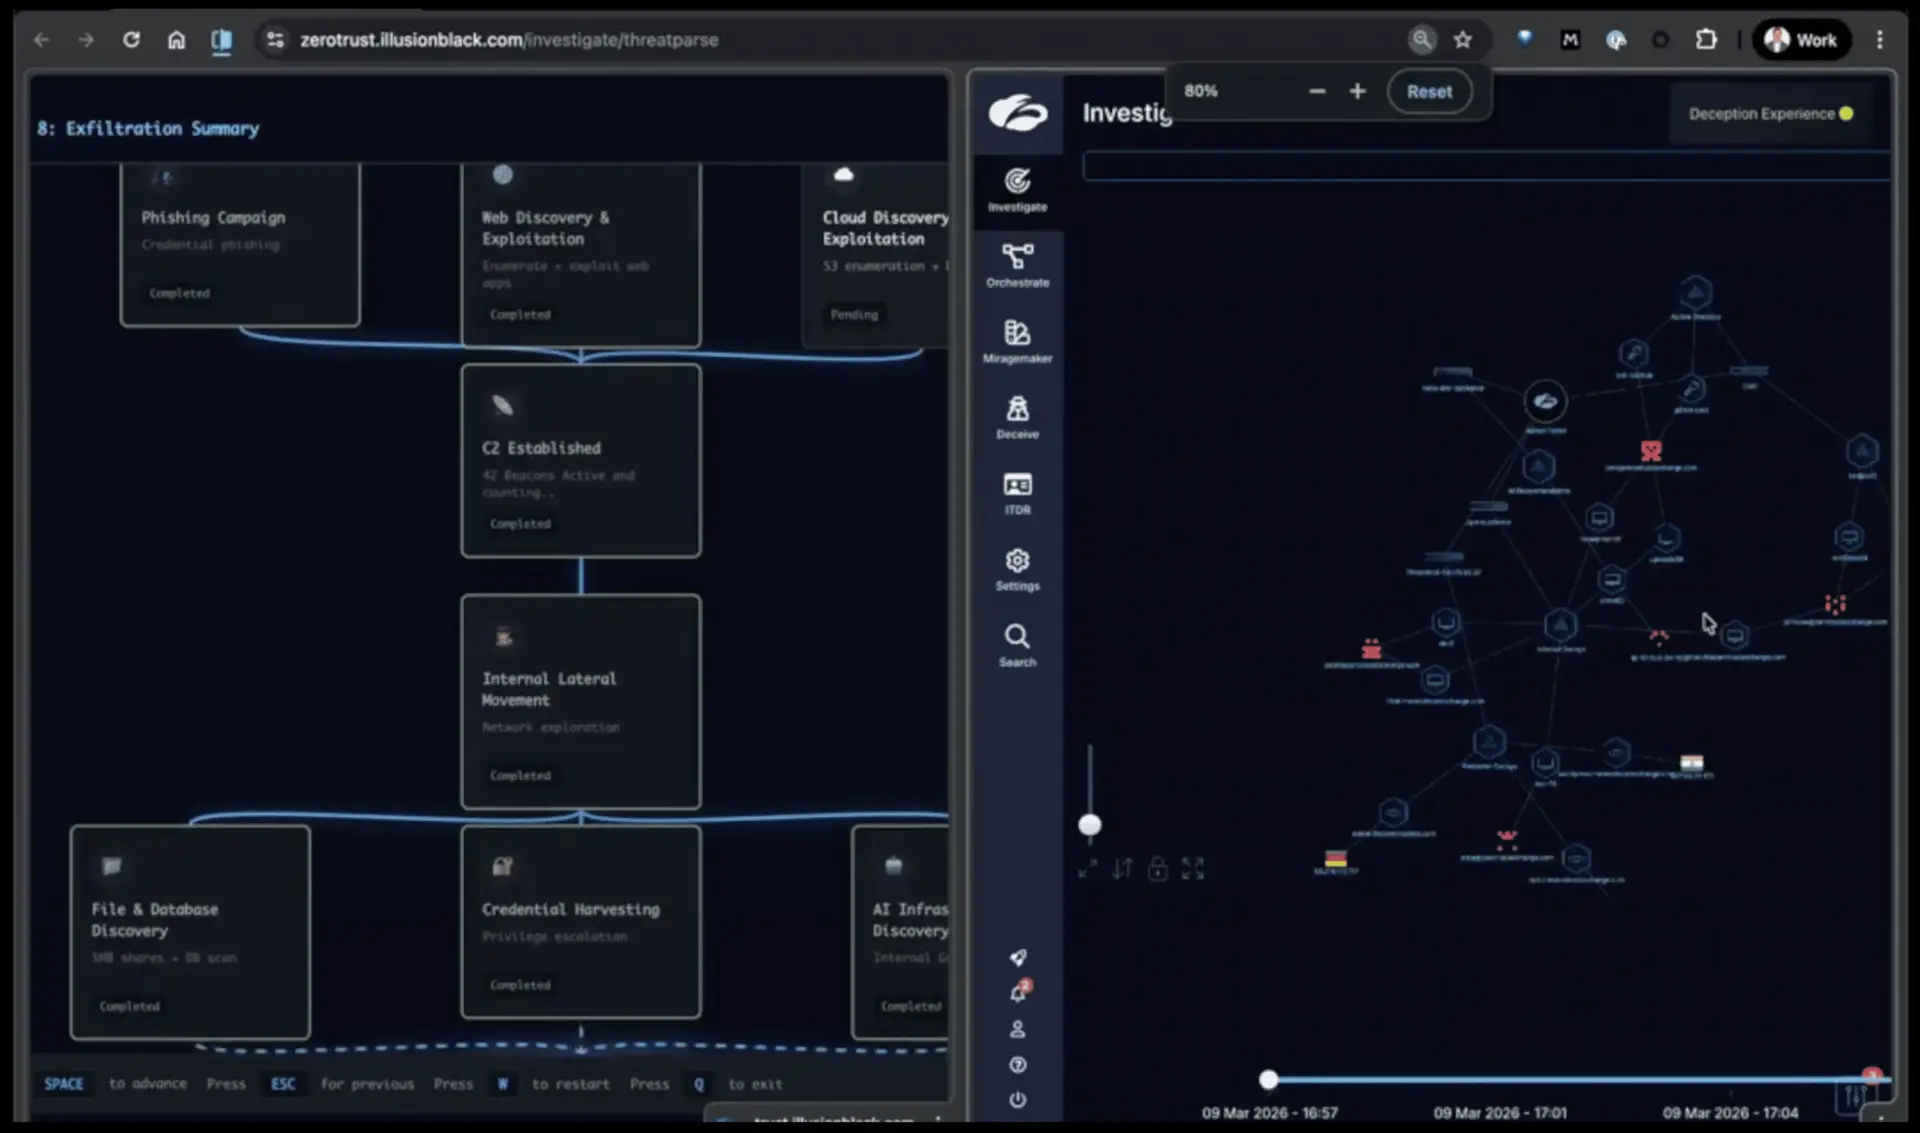
Watch an agentic attack caught by Zscaler Deception
In this 5-minute video, see how multiple malicious AI agents work in parallel to perform reconnaissance, privilege escalation, lateral movement, and data exfiltration—with Deception detecting the entire attack in real-time.
Anwendungsfälle
Machen Sie Ihr Netzwerk zu einer feindlichen Umgebung für Angreifer
KI-Agents verfolgen jeden möglichen Weg mit Geschwindigkeit und Parallelität. Diese Gründlichkeit führt unweigerlich zur Interaktion mit einem Decoy, die wiederum eine sofortige, bestätigte Warnmeldung auslöst.
Zur Erkennung von Prompt Injection, Data Poisoning und anderen Angriffen mit hohem Schadenspotenzial, die auf Ihre GenAI-Infrastruktur und Lerndatensätze abzielen.

Erhalten Sie Frühwarnsignale von Perimeter-Ködern, wenn Bedrohungsakteure wie Ransomware-Betreiber oder APT-Gruppen Aufklärungsarbeiten zur Vorbereitung von Angriffen durchführen.

Setzen Sie Decoy-Passwörter, -Cookies, -Sitzungen, -Lesezeichen und -Apps ein, um kompromittierte User zu erkennen, wenn ein Angreifer mit der Deception-Umgebung interagiert.

Verwenden Sie Decoys von Anwendungen und Köder auf Endgeräten, um Angreifer abzulenken und abzufangen, die versuchen, sich seitlich in Ihrer Umgebung zu bewegen.

Umgeben Sie Ihre wertvollen Assets mit Decoys, die selbst die raffiniertesten Gegner erkennen und sofort blockieren.

Erkennen Sie Ransomware in jeder Phase des Angriffslebenszyklus mit Decoys im Netzwerk, auf Endgeräten, in Cloud- und Active-Directory-Umgebungen.

Profitieren Sie von nahtloser Integration mit der Zscaler-Plattform und Sicherheitstools von Drittanbietern wie SIEM und SOAR, um aktive Angreifer mit automatisierter, schneller Reaktion auszuschalten.

Decoy-Webanwendungen, die anfälligen Testbed-Anwendungen und Services für den Remotezugriff wie VPNs ähneln, fangen Angreifer ab, die sich mit gestohlenen Zugangsdaten anmelden.
Die Zscaler Plattform
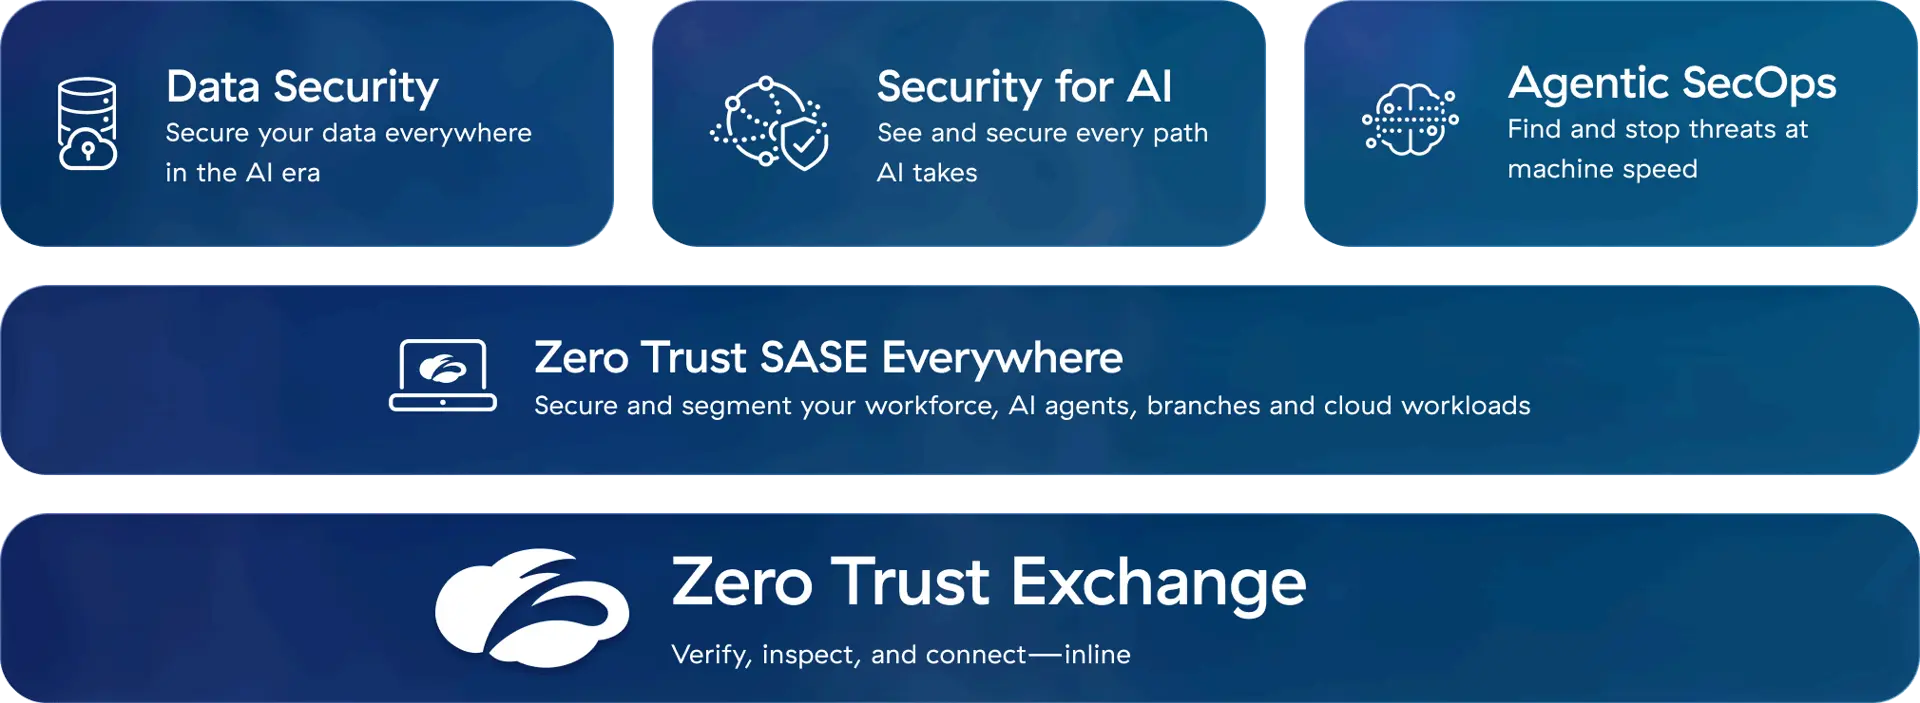
Die Cybersicherheitsplattform für das KI-Zeitalter – auf der Grundlage von Zero Trust zum Schutz von Usern, Workloads, Zweigstellen und Geräten durch die weltweit größte Inline-Sicherheits-Cloud.
Erfolgsgeschichten unserer Kunden
Godrej setzt auf Deception zur Erkennung und Abwehr komplexer Angriffe
Novelis unterbindet laterale Ausbreitung mit einer Zero-Trust-Architektur
FAQ
FAQ
KI-gesteuerte Angriffe funktionieren, indem sie versuchen, alle vorhandenen Schwachstellen gleichzeitig auszunutzen und sich gleichzeitig über mehrere Wege durch eine Umgebung zu bewegen. Dieses spezifische Verhalten macht Deception einzigartig effektiv: Die Wahrscheinlichkeit, dass ein KI-Angreifer auf einen Decoy trifft, liegt bei nahezu 100 %, weil er versucht, sämtliche Schwachstellen gleichzeitig auszunutzen. Wenn ein Decoy ausgelöst wird, handelt es sich bei dieser Warnmeldung um einen echten positiven Befund, sodass Sie die Eindämmung automatisch auslösen können – den kompromittierten Host isolieren, die IP-Adresse blockieren, die Anmeldeinformationen widerrufen – und zwar in der Geschwindigkeit des Angriffs.
Ja, Zscaler Deception kann Angriffe wie Prompt Injection, Data Poisoning, Jailbreaking, Adversarial Suffixes, Trainingsdatenextraktion usw. erkennen. Zscaler Deception unterstützt die Erstellung von Decoy-LLM-Chatbots und -APIs zum Erkennen dieser Angriffe.
Die Deception-Technologie von Zscaler geht über herkömmliche Honeypots hinaus, indem Decoys direkt in Endgeräte, Netzwerke, Active Directory, Cloud-Workloads, IoT/OT-Geräte usw. in User-Umgebungen eingebettet werden, sodass sie nicht von legitimen Assets zu unterscheiden sind. Statt statischer Honeypots setzt Zscaler Decoys und Breadcrumbs ein, damit Angreifer dazu verleitet werden, sich unwissentlich zu erkennen zu geben. Diese proaktive, verteilte Strategie zur Bedrohungserkennung in Echtzeit lässt sich nahtlos in die Zscaler Zero Trust Exchange integrieren.
Zscaler Deception ist nahtlos in die Zscaler Zero Trust Exchange integriert, um ressourcenschonende Decoy-Assets dynamisch über unternehmenseigene Endgeräte, Netzwerke, Active Directory, Cloud-Workloads und IoT/OT-Geräte zu verteilen. Die Decoys sind authentischen Assets zum Verwechseln ähnlich, sodass schädliche Aktivitäten praktisch sofort erkannt werden. Dieser eingebettete Ansatz ermöglicht eine proaktive Bedrohungserkennung und sorgt gleichzeitig für eine kontinuierliche Validierung für Zero Trust. Zscaler Deception ist außerdem in den Zscaler Client Connector und in Zscaler Private Access integriert, um laterale Bewegungen von Endgeräten zu Anwendungen zu erkennen.
Zscaler Deception ist darauf ausgelegt, ein breites Spektrum an Bedrohungen aufzudecken, darunter Advanced Persistent Threats (APTs), Pre-Breach-Angriffe, Identitätskompromittierung, Rechteausweitung, laterale Bewegungen, Insider-Bedrohungen und Ransomware. Indem Angreifer mit Decoys und Ködern angelockt werden, lassen sich verdächtige Verhaltensweisen bereits im Frühstadium erkennen. Dies gewährleistet einen proaktiven Schutz vor Sicherheitsverstößen und verkürzt die Verweildauer erheblich.