Visão geral
Proteja o tráfego dentro e fora da web para todos os usuários, aplicativos e locais
Para proteger usuários, aplicativos e dados em qualquer lugar, você precisa de segurança que possa se adaptar às necessidades dinâmicas e aos riscos exclusivos dos ambientes distribuídos. Modernize sua segurança com um firewall zero trust na nuvem que permite:

Impedir ameaças e inspecionar 100% do tráfego
até mesmo tráfego criptografado

Centralizar a gestão de políticas
para todos os usuários e tráfego

Conectar-se diretamente a aplicativos SaaS
como Microsoft 365 e Zoom

Reduzir os custos e a complexidade
sem comprometer o desempenho
O problema
Os firewalls tradicionais não foram criados para proteger o tráfego moderno
70%
95%
85,9%
Os firewalls tradicionais não podem oferecer segurança zero trust
Os firewalls tradicionais baseados em rede usam uma arquitetura centrada no IP e baseada em zonas, o que aumenta a superfície de ataque e permite que as ameaças se movam lateralmente. Eles não conseguem se adaptar para aplicar políticas dinâmicas baseadas no contexto do usuário, no risco e na postura do dispositivo. Os firewalls de nova geração (NGFWs), locais ou na nuvem, têm dificuldade para inspecionar 100% do tráfego sem diminuir o desempenho, forçando os administradores de rede a escolher entre desempenho e segurança.
Resumindo, os firewalls tradicionais e de nova geração não podem fornecer segurança zero trust para proteger usuários, aplicativos na nuvem e locais que trabalham em qualquer lugar.
Visão geral da solução
Vá além da arquitetura legada com um firewall zero trust
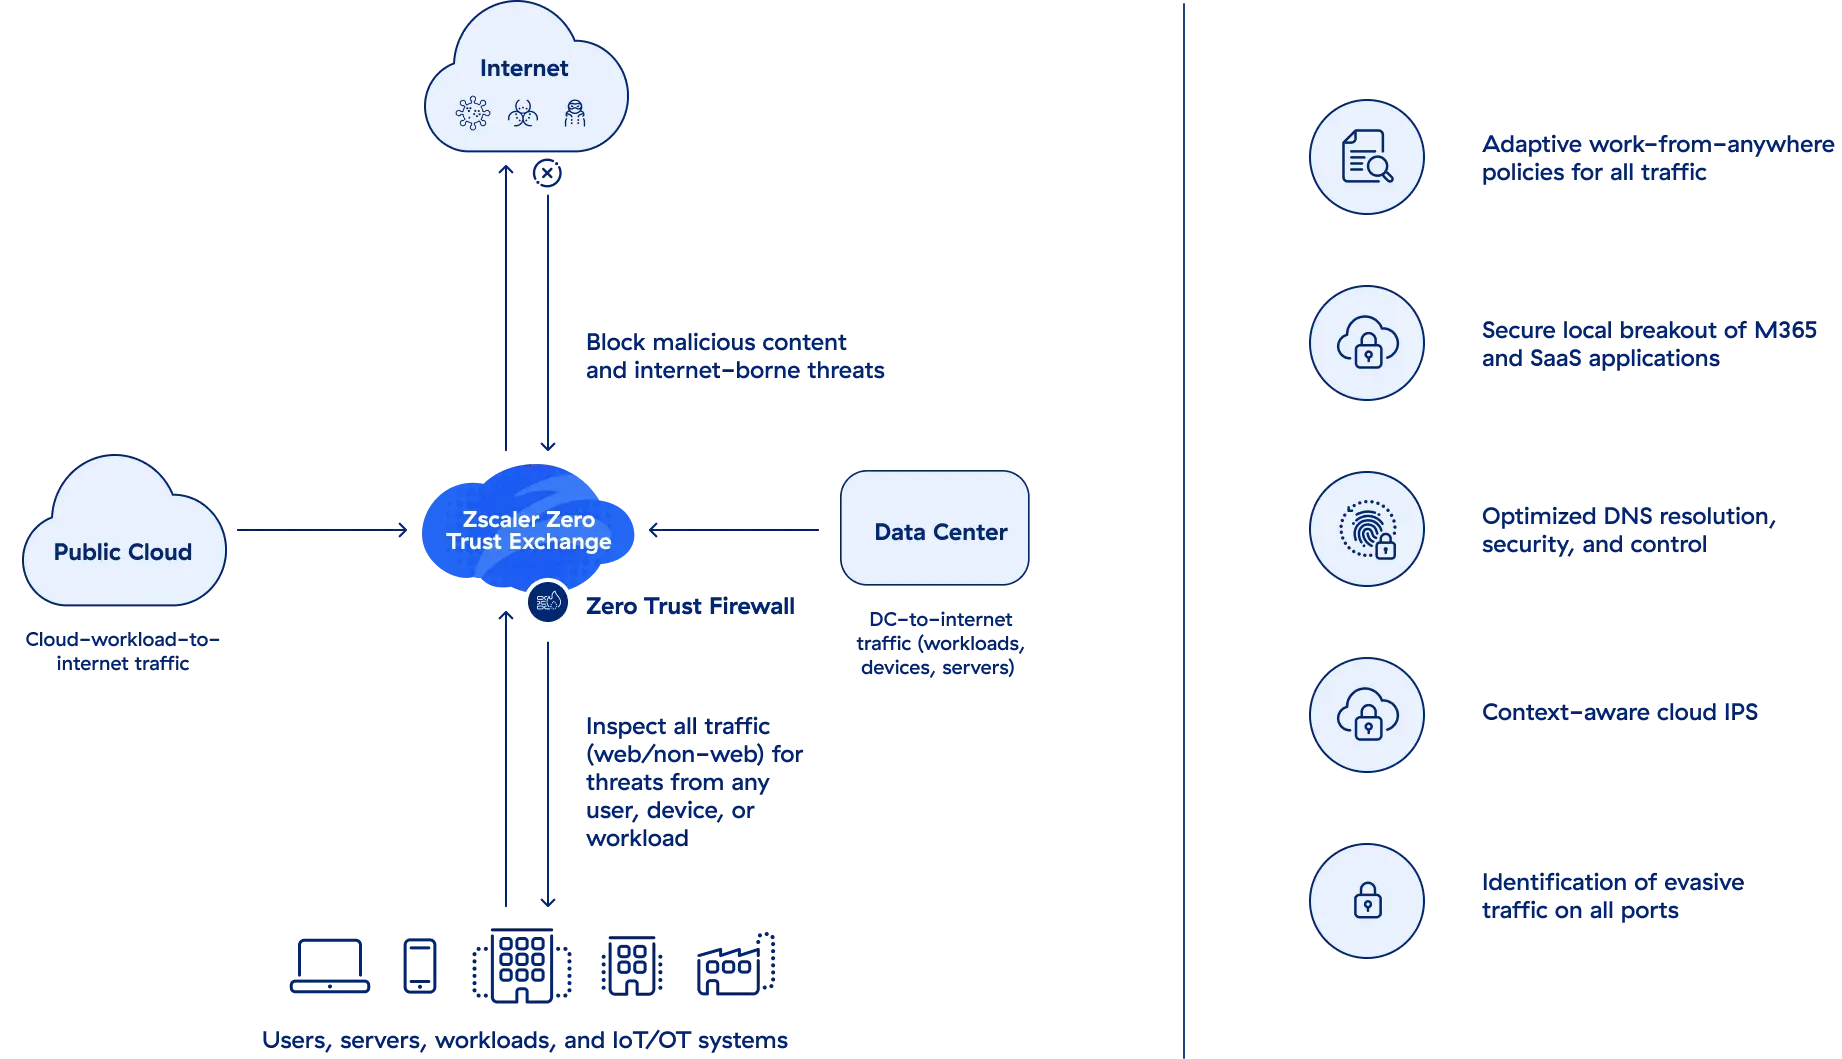
Desenvolvido em uma plataforma nativa da nuvem, um firewall zero trust protege o tráfego dentro e fora da web para todos os usuários, aplicativos, locais e nuvens.
A escala ilimitada e os recursos de descriptografia de TLS/SSL nativos da nuvem garantem 100% de inspeção de todo o tráfego, sem degradação de desempenho. Proteja usuários, dispositivos e aplicativos em qualquer lugar contra ameaças cibernéticas, proteja dados e garanta a conformidade regulatória.
Benefícios
Obtenha escala infinita e desempenho imbatível em um firewall baseado na nuvem

Fique a salvo de ameaças
Descubra ataques furtivos com a inspeção completa e ilimitada do tráfego (incluindo TLS/SSL) e bloqueie proativamente domínios maliciosos para todos os usuários enquanto detecta e impede o tunelamento de DNS.

Centralize o gerenciamento de políticas para todos os usuários, locais e nuvens
Configure, gerencie e aplique universalmente proteção contra ameaças com reconhecimento de usuários e aplicativos e políticas baseadas no risco a partir de um único console.

Conecte-se diretamente aos seus aplicativos SaaS favoritos
Ofereça aos usuários desvios locais de internet com prioridade de largura de banda e disponibilizados na nuvem para o Microsoft 365, Zoom e outros aplicativos empresariais.

Reduza drasticamente os custos e a complexidade
Substitua dispositivos de segurança caros e ineficientes por uma plataforma zero trust nativa da nuvem que se dimensiona elasticamente para controlar grandes volumes de conexões de longa duração sem comprometer o desempenho.
Casos de uso
Uma plataforma completa para servir toda a sua organização

Bring security as close to the user as possible, delivering user- and app-aware threat protection and risk-based policies with the cloud effect for consistent, identical protection from anywhere and on any device.

Apply adaptive, risk-based policies from a centralized console that can terminate malicious connections.

Protect cloud infrastructure and resources, detect anomalies, and dynamically assess risk computation for user, device, and location.

Drive better user experience and cloud app performance while implementing DNS security and control policies. Achieve faster resolution by pairing geographically local apps.
A plataforma da Zscaler
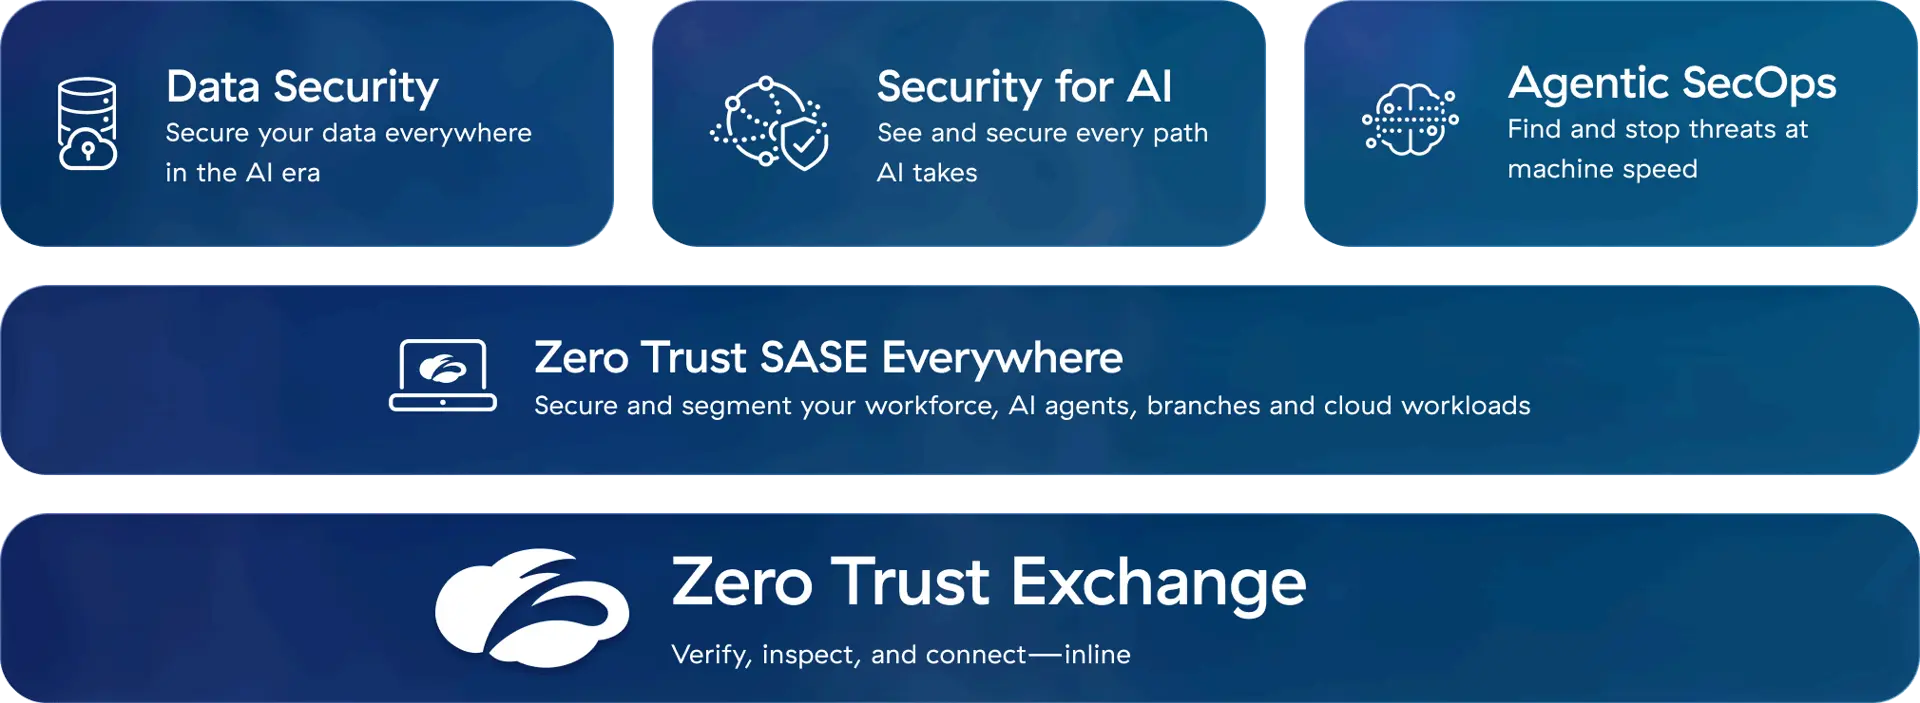
A plataforma de cibersegurança para a era da IA: construída com base em zero trust para proteger usuários, cargas de trabalho, filiais e dispositivos por meio da maior nuvem de segurança inline do mundo.
HISTÓRIAS DE SUCESSO DE CLIENTES


Proteção da transformação da nuvem com zero trust
Perguntas frequentes
Perguntas frequentes
O zero trust é uma estratégia de segurança na qual as entidades recebem acesso com base no contexto e na postura de segurança, e não na confiança presumida. Uma arquitetura zero trust bem configurada leva a uma infraestrutura de rede mais simples, uma melhor experiência do usuário e melhor defesa contra ameaças cibernéticas. Saiba mais.
Os NGFWs fornecem controle de aplicativos integrados, IPS, prevenção de ameaças, antimalware avançado e mais. Eles também aplicam controles de acesso mais rígidos ao tráfego de rede do que os firewalls tradicionais. No entanto, eles não foram projetados para oferecer suporte a aplicativos e infraestrutura na nuvem. Saiba mais.
Os NGFWs vão além dos firewalls tradicionais, adicionando controle de aplicativos integrados, sistema de prevenção contra invasões (IPS), prevenção de ameaças, proteção avançada contra malware e mais. No entanto, eles não foram projetados para oferecer suporte a aplicativos e infraestrutura na nuvem. Saiba mais.
A SSE é uma convergência de serviços de segurança fornecidos a partir de uma plataforma na nuvem criada sob medida para essa finalidade. Os principais serviços da SSE incluem Secure Web Gateway (SWG), acesso à rede zero trust (ZTNA), agente de segurança de acesso à nuvem (CASB) e firewall como serviço (FWaaS). Saiba mais.