Panoramica
Proteggi il traffico web e non web di tutti gli utenti, le app e le sedi
Per proteggere utenti, app e dati ovunque, è necessaria una sicurezza in grado di adattarsi alle esigenze dinamiche e ai rischi specifici degli ambienti distribuiti. Modernizza la tua sicurezza con un firewall cloud zero trust che ti consente di:

Bloccare le minacce e ispezionare integralmente il traffico
persino quello cifrato

Centralizzare la gestione delle policy
per tutti gli utenti e i tipi di traffico

Offrire una connessione fluida alle app SaaS
come Microsoft 365 e Zoom

Abbattere costi e complessità
senza compromettere le prestazioni
Il problema
I firewall tradizionali non sono stati concepiti per proteggere il traffico moderno
70%
95%
85,9%
I firewall tradizionali non sono in grado di supportare lo zero trust
I firewall tradizionali basati sulla rete utilizzano un'architettura incentrata sugli IP e basata su zone, che accresce la superficie di attacco e consente alle minacce di muoversi lateralmente. Queste soluzioni non sono in grado di adattarsi per applicare policy dinamiche basate sul contesto dell'utente, sul rischio e sul profilo di sicurezza del dispositivo. I firewall di nuova generazione (Next-Generation Firewall, NGFW), on-premise o sul cloud, faticano a ispezionare integralmente il traffico senza rallentare le prestazioni, e gli amministratori di rete sono costretti a scegliere tra prestazioni e sicurezza.
In breve, i firewall tradizionali e di nuova generazione non sono in grado di fornire lo zero trust per proteggere utenti in remoto, app cloud e sedi.
Panoramica sulla soluzione
Abbandona l'architettura legacy con un firewall zero trust
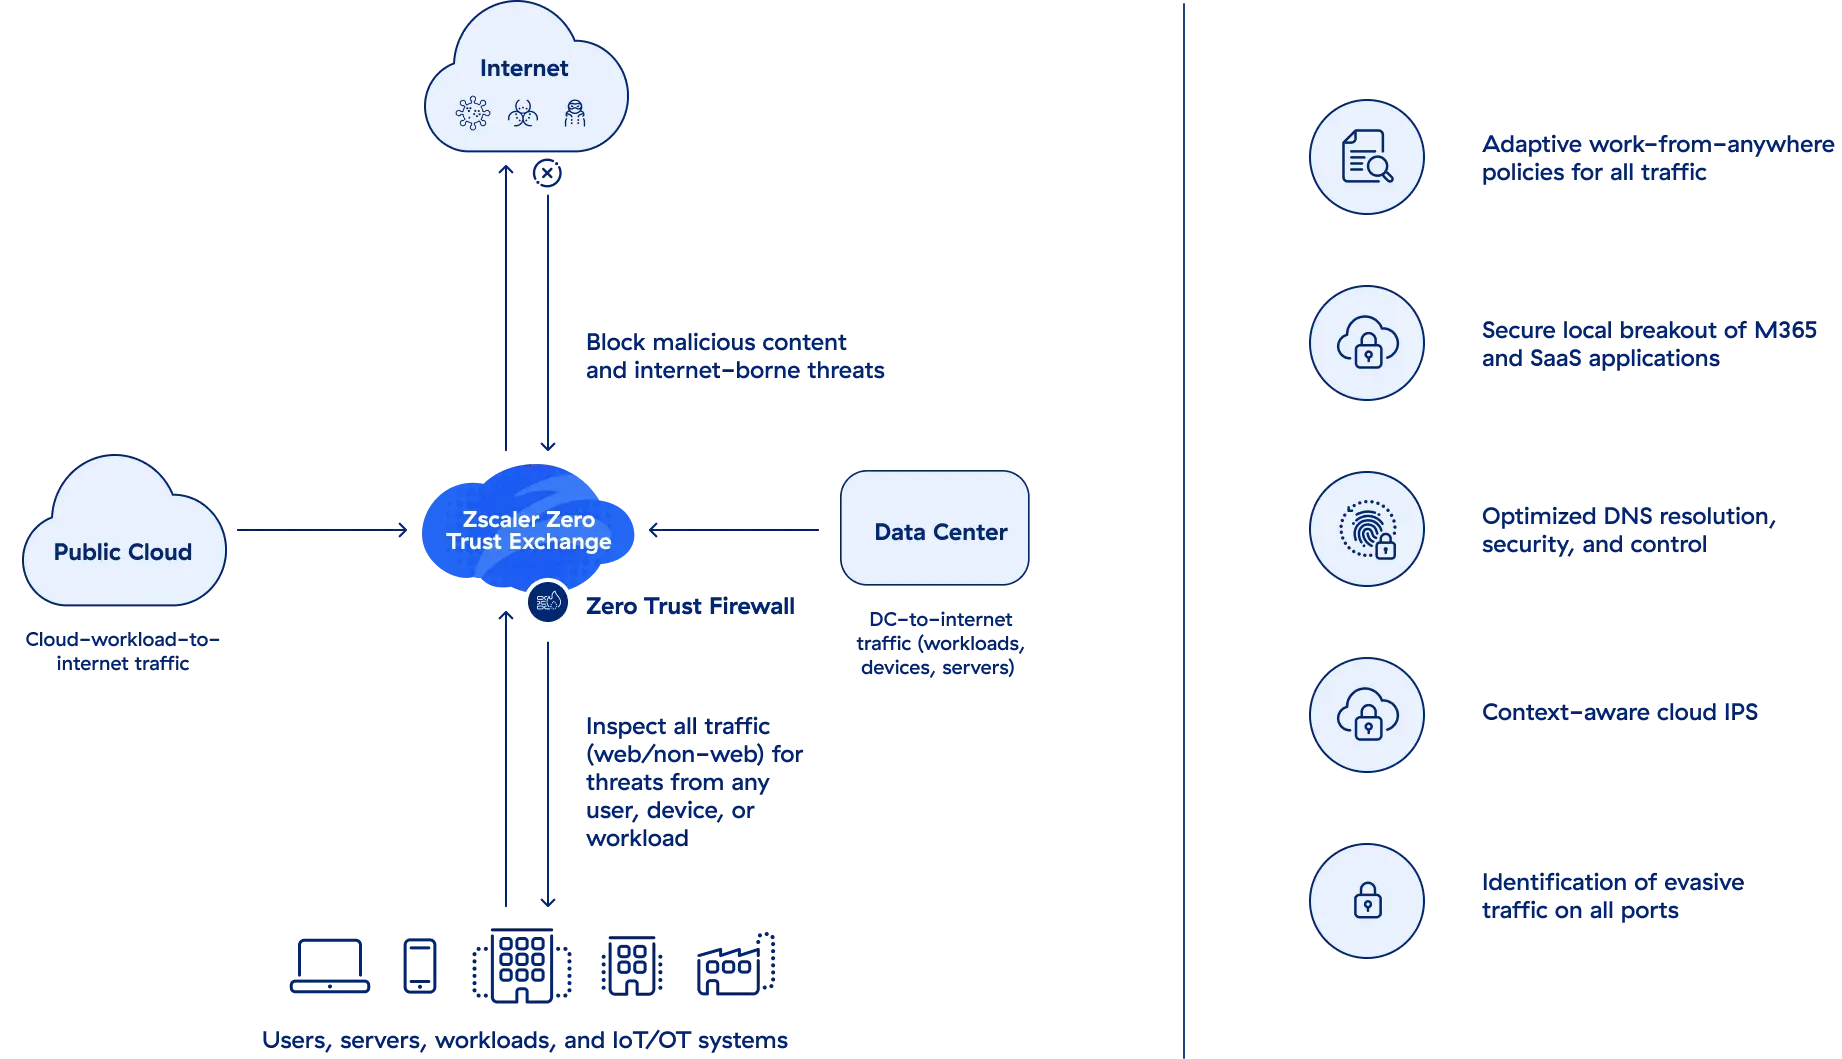
Realizzato su una piattaforma nativa del cloud, un firewall zero trust protegge il traffico web e non web di tutti gli utenti, le app, le posizioni e i cloud.
La scalabilità illimitata e le funzionalità di decrittazione TLS/SSL native del cloud garantiscono un controllo integrale di tutto il traffico, senza alcun peggioramento delle prestazioni. Proteggi utenti, dispositivi e app ovunque dalle minacce informatiche, difendi i dati e garantisci la conformità alle normative.
Vantaggi
Ottieni una scalabilità infinita e prestazioni imbattibili in un firewall con base cloud

Rimani al sicuro dalle minacce
Rileva gli attacchi furtivi sfruttando l'ispezione completa e illimitata del traffico, compreso TLS/SSL, e blocca proattivamente i domini dannosi per tutti gli utenti individuando e impedendo il tunneling DNS.

Centralizza la gestione delle policy per tutti gli utenti, le sedi e i cloud
Configura, gestisci e applica in modo universale la protezione dalle minacce e le policy basate sul rischio per utenti e app da un'unica console.

Connettiti in modo sicuro alle tue applicazioni SaaS preferite
Offri agli utenti punti di accesso a Internet locali, forniti sul cloud e con priorità di banda per Microsoft 365, Zoom e le altre applicazioni aziendali.

Riduci drasticamente costi e complessità
Sostituisci gli apparecchi di sicurezza costosi e inefficienti con una piattaforma zero trust e nativa del cloud in grado di offrire una scalabilità elastica per gestire elevati volumi di connessioni a lunga durata, senza compromettere le prestazioni.
Casi d'uso
Una piattaforma completa per proteggere l'intera organizzazione

Bring security as close to the user as possible, delivering user- and app-aware threat protection and risk-based policies with the cloud effect for consistent, identical protection from anywhere and on any device.

Apply adaptive, risk-based policies from a centralized console that can terminate malicious connections.

Protect cloud infrastructure and resources, detect anomalies, and dynamically assess risk computation for user, device, and location.

Drive better user experience and cloud app performance while implementing DNS security and control policies. Achieve faster resolution by pairing geographically local apps.
LA PIATTAFORMA ZSCALER
La piattaforma di sicurezza informatica pensata per l'era dell'IA e basata sullo zero trust, che ti consente di proteggere utenti, workload, filiali e dispositivi attraverso il security cloud inline più grande del mondo.

Storie di successo dei clienti
Come proteggere la trasformazione cloud con lo zero trust
Domande frequenti
Domande frequenti
Lo zero trust è una strategia di sicurezza in cui alle entità viene concesso l'accesso in base al contesto e al profilo di sicurezza, non all'attendibilità presunta. Un'architettura zero trust ottimizzata si traduce in un'infrastruttura di rete più semplice, un'esperienza utente migliore e una difesa più efficiente dalle minacce informatiche. Scopri di più.
Gli NGFW offrono controllo delle applicazioni inline, IPS, prevenzione delle minacce, anti-malware avanzato e molto altro. Inoltre, eseguono controlli dell'accesso più rigorosi sul traffico di rete rispetto ai firewall tradizionali. Tuttavia, queste soluzioni non sono state progettate per supportare le app e l'infrastruttura cloud. Scopri di più.
Gli NGFW vanno oltre i firewall tradizionali, offrendo il controllo delle applicazioni inline, il sistema di prevenzione delle intrusioni (IPS), la prevenzione delle minacce, la protezione da malware avanzati e molto altro. Tuttavia, queste soluzioni non sono state progettate per supportare le app e l'infrastruttura cloud. Scopri di più.
L'SSE consiste nella convergenza dei servizi di sicurezza della rete forniti attraverso una piattaforma cloud appositamente progettata. I principali servizi dell'SSE includono: Secure Web Gateway (SWG), ZTNA (Zero Trust Network Access), CASB (Cloud Access Security Broker) e firewall as a service (FWaaS). Scopri di più.