Comprehensive Endpoint-to-Cloud Threat Visibility, Detection, and Control
Achieve end-to-end visibility, inline threat detection, and adaptive risk-based policy enforcement.
Contexto de terminal para nuvem
O contexto de terminal combina sinais de identidade, terminais, rede e nuvem para oferecer visibilidade abrangente e aplicação adaptativa de políticas baseadas em risco, a fim de bloquear instaladores com trojans, aplicativos maliciosos e ataques do tipo "living off the land" (LOTL), mesmo em tráfego criptografado, com correlação em tempo real entre terminal e nuvem. Integrada à Zscaler Zero Trust Exchange, nossa solução elimina os pontos cegos das SecOps e NetOps, além de acelerar a detecção e a mitigação dinâmica de ameaças em escala.
As equipes de segurança têm dificuldade em obter visibilidade completa sobre quais aplicativos instalados nos terminais de suas organizações não são autorizados, não possuem atualizações de segurança ou apresentam vulnerabilidades, apesar do volume cada vez maior de alertas provenientes de ferramentas distintas que precisam ser revisados e analisados para que medidas possam ser tomadas. As ferramentas tradicionais de segurança de rede geralmente não têm visibilidade das cargas criptografadas e da atividade além do terminal, expondo as organizações à movimentação lateral e violações.

Defesa unificada contra ameaças, do terminal à nuvem, construída sobre uma base zero trust
A Zscaler elimina brechas críticas de visibilidade e detecção com telemetria unificada de terminais e nuvem, inspeção inline do tráfego criptografado e controle dinâmico baseado em risco, tudo dentro da Zscaler Zero Trust Exchange. Ao fornecer visibilidade abrangente e contexto detalhado, a Zscaler capacita as equipes de segurança e de rede a eliminar pontos cegos, detectar e mitigar ataques mais rapidamente e implementar o modelo zero trust sem interromper as operações ou a experiência dos usuários.
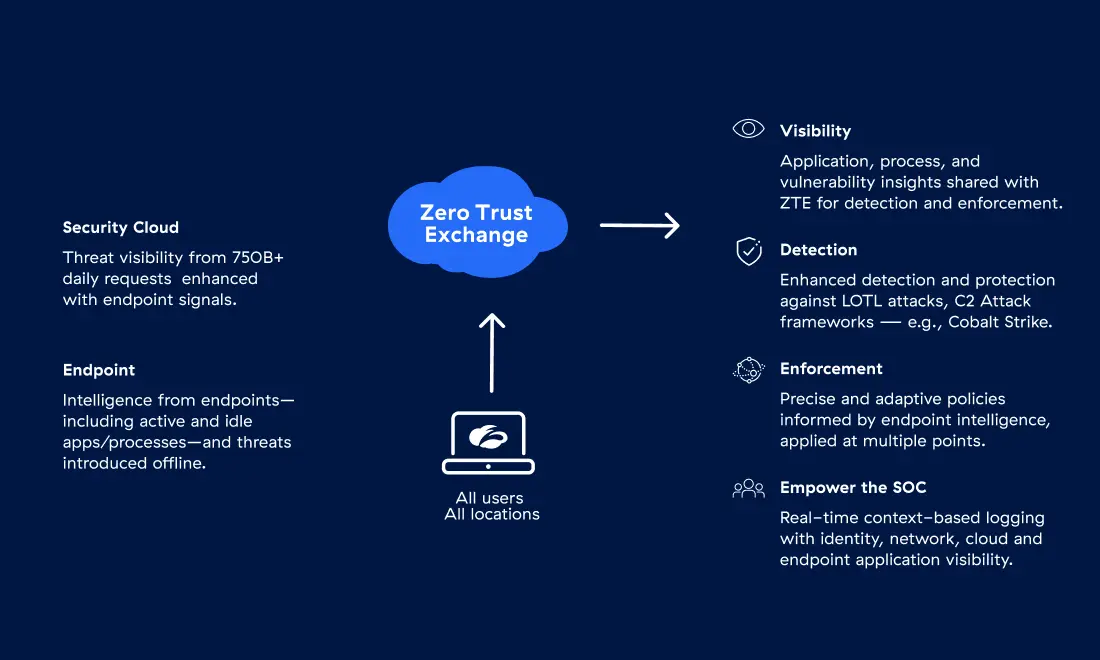
Visibilidade abrangente de ameaças em terminais e em nuvem
Desde a atividade nos terminais até a nuvem, as equipes de SecOps podem eliminar pontos cegos críticos que outras ferramentas não conseguem identificar, expondo ameaças ocultas no tráfego criptografado e protegendo organizações em grande escala.
Insights detalhados e contextualizados que expõem ameaças ocultas
Indo além da detecção superficial, a telemetria de terminais correlacionada em tempo real com a atividade em nuvem revela ameaças furtivas, como instaladores com trojans, aplicativos maliciosos e cargas criptografadas que as ferramentas de segurança tradicionais não detectam.
Controles dinâmicos baseados em risco para interromper ameaças mais rapidamente
As políticas de segurança podem se adaptar em tempo real com base no risco, nas vulnerabilidades e no comportamento dos terminais, bloqueando processos de alto risco e atividades maliciosas antes que as ameaças se espalhem.
Resposta rápida para capacitar as equipes de SecOps
A visibilidade aprimorada e o registro de logs reduzem os tempos de detecção de ameaças e de resposta.

A Zscaler converte sinais de terminais em ações de segurança

Telemetria e visibilidade de terminais
Capture telemetria em tempo real em nível de processo e transmita-a para logs do ZIA e feeds do NSS, proporcionando às equipes de NetOps e SecOps uma visibilidade clara da atividade dos terminais e das fontes de tráfego.

Controles de políticas baseados em risco
Aplique políticas adaptáveis em todo o Cloud Firewall, DNS e SSL com base em telemetria em tempo real e risco comportamental, integrando prevenção e fluxos de trabalho de SecOps.

Integração da Cloud Sandbox
Analise automaticamente arquivos introduzidos offline com o AI Instant Verdict e a Cloud Sandbox, fornecendo insights de ameaças rápidos e práticos para equipes de SecOps.

Visibilidade de CVE e inteligência de vulnerabilidades
Correlacione o inventário de terminais e sistemas operacionais com os dados de CVE para expor ativos vulneráveis, priorizar a aplicação de correções e reforçar a segurança.

Verificações de MD5 e assinatura
Valide a integridade dos arquivos usando hashes MD5 e assinatura de código para bloquear executáveis adulterados e dar suporte à detecção de ameaças e resposta a incidentes.

APIs da plataforma e integração
Utilize APIs para integrar inteligência de terminais em sistemas de SIEM, SOAR e ITSM, oferecendo contextualização de alertas, automação e eficiência de SecOps.
Cenários reais impulsionados pela visibilidade de terminais
Catch “Living Off the Land” techniques, unauthorized tools, and tampered installers early using real-time process telemetry and binary validation.
Expose shadow IT and known-vulnerable apps by combining app classification with CVE intelligence for better risk control.
Scan files from USB, Airdrop, or Bluetooth using AI Instant Verdict and Cloud Sandbox to block threats before they run.
Apply real-time policies that automatically block, isolate, or allow apps and processes based on behavioral risk.
Use endpoint insights to drive Firewall, DNS, and SSL/TLS decryption decisions—enabling smarter, zero trust-aligned controls.
A plataforma da Zscaler
A plataforma de cibersegurança para a era da IA: construída com base em zero trust para proteger usuários, cargas de trabalho, filiais e dispositivos por meio da maior nuvem de segurança inline do mundo.

Saber mais e explorar recursos
Perguntas frequentes
A identidade do usuário e os sinais de rede, por si só, nem sempre capturam a confiabilidade e o risco do dispositivo. O Endpoint Context ajuda a responder perguntas como:
- “Este é o dispositivo gerenciado pelo usuário?”
- “O dispositivo está íntegro/em conformidade?”
- “Este é um aplicativo autorizado em execução em um terminal?”
- “Esta solicitação de acesso está vindo de um terminal em estado de risco?”
Os dados que respondem a todas essas perguntas podem ser usados como critérios de política, resultando em controles de segurança mais adaptáveis e precisos.
Os sinais comuns incluem:
- Identidade do dispositivo
- SO/plataforma
- Estado de gerenciamento (gerenciado vs. não gerenciado)
- Resultados de postura/conformidade
- Status dos controles de segurança
- Presença/status de integridade do agente
- Status do aplicativo (autorizado/não autorizado/sem correção/não assinado)
- Outros atributos de terminal necessários para a avaliação de políticas
O Endpoint Context é otimizado para minimizar o impacto aos usuários. Qualquer atraso percebido geralmente decorre de verificações de postura ou requisitos de atualização de sinal. As políticas devem ser ajustadas para equilibrar segurança e usabilidade. Saiba mais sobre o Endpoint Context em nosso portal de documentação.
Solicite uma demonstração
Conheça sua exposição a ameaças e veja como a plataforma Zscaler Zero Trust Exchange pode transformar de maneira rápida e segura a forma como você opera.