
Elimine a movimentação lateral de ameaças com a SD-WAN zero trust
Habilite filiais tipo cafeteria, sem superfície de ataque e sem complexidade de roteamento.

Conecte suas filiais e fábricas com segurança, sem a complexidade de firewalls e VPNs
A arquitetura legada de filiais expõe sua organização a ataques de ransomware, movimentação lateral de ameaças e complexidade operacional. A SD-WAN zero trust oferece uma arquitetura simples, econômica e segura para conectar campi, fábricas e filiais, ao mesmo tempo em que segmenta dispositivos de OT e IoT.

Acelere as implantações e reduza a complexidade

Aumente o desempenho, a agilidade e a experiência de usuário

Minimize custos e riscos comerciais
O problema
A SD-WAN tradicional facilita a disseminação de ransomware
Seus usuários e dispositivos precisam de acesso seguro a aplicativos críticos na web, nuvens públicas e data centers privados. As soluções tradicionais de rede de longa distância definida por software (SD-WAN) conseguem isso estendendo sua rede para todos os lugares. Infelizmente, elas também permitem que invasores acessem e se movam livremente pela sua rede.

Superfície de ataque expandida
Filiais remotas criam mais pontos de entrada, tornando firewalls e gateways de VPN potenciais facilitadores de ameaças de dia zero.

Risco de movimentação lateral
Dispositivos infectados em filiais podem espalhar ransomware pela rede, causando interrupções em menos de uma hora.

Altos custos e complexidade
Gerenciar firewalls, proxies e políticas baseadas em IP aumenta os custos operacionais e reduz a agilidade.

Experiência negativa do usuário
O retorno do tráfego e as verificações de segurança redundantes degradam o desempenho dos aplicativos e frustram os usuários.
Visão geral do produto
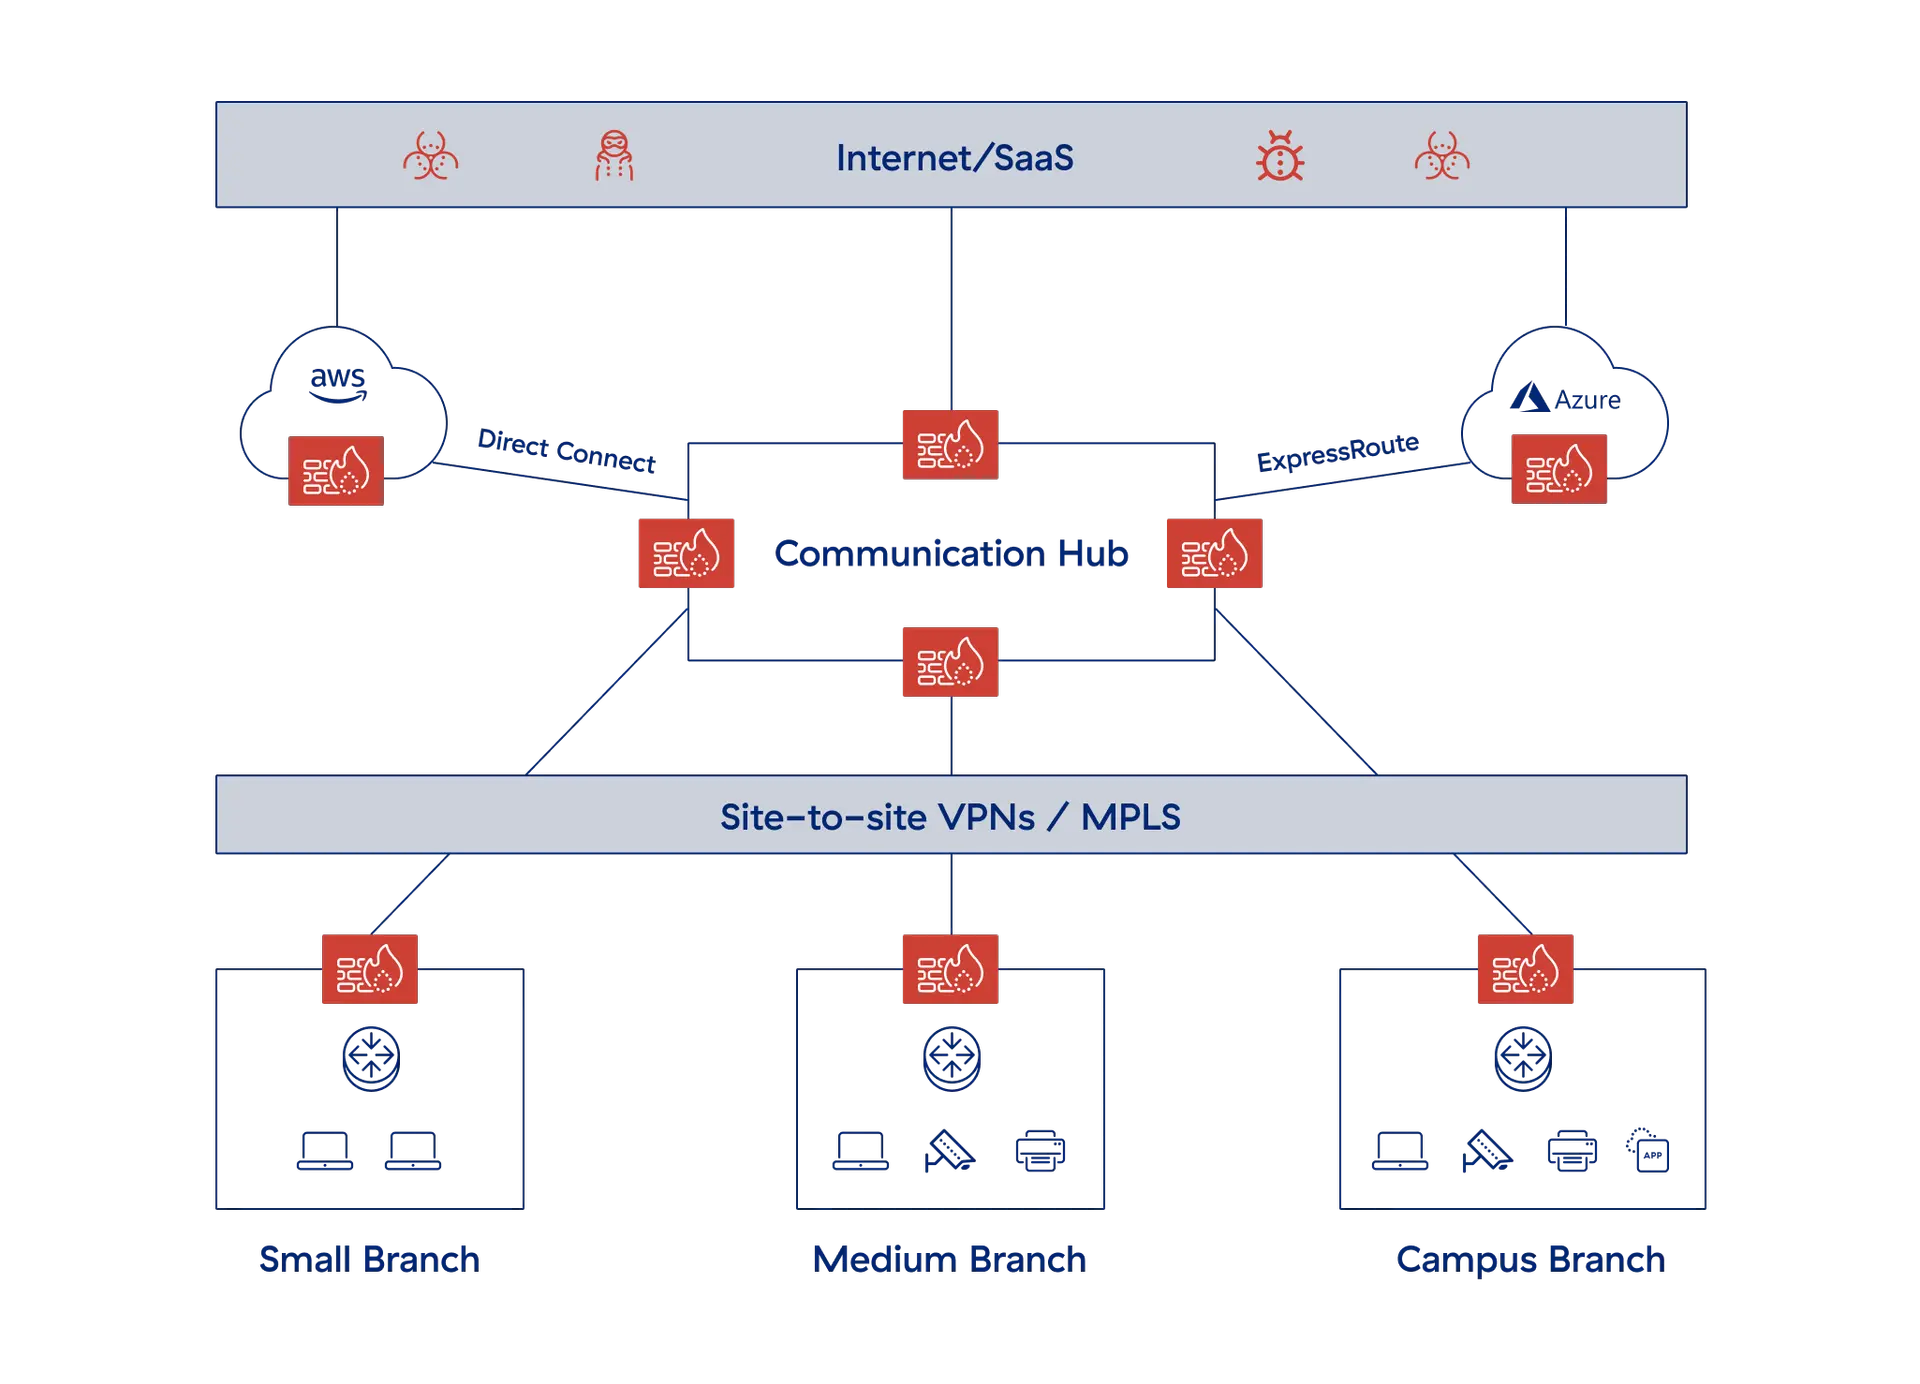
A SD-WAN zero trust da Zscaler conecta com segurança usuários, dispositivos e cargas de trabalho entre filiais, data centers e a nuvem. Ao contrário das arquiteturas tradicionais, as filiais são segmentadas e protegidas como cafeterias, com o tráfego encaminhado com segurança para a plataforma da Zscaler por meio de qualquer conexão de banda larga; eliminando as VPNs e a complexidade do roteamento de sobreposição.
Desenvolvida com base na Zscaler Zero Trust Exchange™, líder do setor, a SD-WAN zero trust aplica políticas granulares e contextuais para oferecer acesso seguro, proteger contra ameaças cibernéticas e evitar a perda de dados. O tráfego das filiais é inspecionado em tempo real, proporcionando segurança robusta e uma experiência de usuário perfeita.

Benefícios
Conecte e proteja todo o seu ecossistema

Acelere a implantação em filiais
Implante em filiais rapidamente, com segmentação integrada para evitar movimentação lateral e proteger sistemas de OT legados, garantindo conectividade rápida e segura.

Segmente sem firewalls legados
Elimine a necessidade de firewalls leste-oeste e simplifique a infraestrutura de TI removendo VPNs, proxies, switches NAC e complexidade de roteamento desnecessária.

Impeça a movimentação lateral de ameaças
Forneça acesso direto aos aplicativos, não à sua rede, ao contrário da superfície de ataque aberta inerente da arquitetura de VPN site a site.

Melhore a experiência do usuário e a produtividade
Substitua VPNs site a site complexas por uma arquitetura direta para a nuvem que melhora o fluxo de tráfego e o desempenho dos aplicativos.
Detalhes do produto
Acelere a conectividade com suas filiais, fábricas e data centers sem a complexidade de VPNs ou roteamento de sobreposição. Com um dispositivo Zscaler Edge físico ou virtual implantado como um gateway ou no modo um braço, você pode gerenciar conexões de ISP e encaminhar o tráfego para a Zero Trust Exchange.
- Provisionamento zero touch com modelos predefinidos
- Política de encaminhamento de tráfego flexível e critérios de seleção
- Política zero trust unificada de usuário para aplicativo, dispositivo IoT para aplicativo e servidor para servidor
- Seleção dinâmica de rota com reconhecimento de aplicativo
- Segmentação de dispositivos zero trust sem agentes

Casos de uso
SD-WAN Zero Trust em ação

Elimine VPNs site a site complexas ou redes em estrela com uma arquitetura direta para a nuvem, melhorando o desempenho.

Permita que filiais em um ambiente de TI se conectem rapidamente a aplicativos privados em outro, sem necessidade de integrar redes, com provisionamento zero touch.

Forneça acesso baseado no navegador sem cliente para portas SSH/RDP em ativos de OT para terceiros, ao mesmo tempo em que remove portas expostas ou terminais de VPN, eliminando a superfície de ataque.

Obtenha visibilidade e informações mais detalhadas sobre os dispositivos de IoT em filiais. Classifique dispositivos automaticamente com base em perfis de tráfego e gerencie facilmente os controles de políticas para tráfego de IoT.
A plataforma da Zscaler
A plataforma de cibersegurança para a era da IA: construída com base em zero trust para proteger usuários, cargas de trabalho, filiais e dispositivos por meio da maior nuvem de segurança inline do mundo.

Histórias de sucesso de clientes


A Cushman & Wakefield reduz custos e integra fusões e aquisições no primeiro dia
A Graphic Packaging elimina a movimentação lateral com zero trust
A Siemens alcança conectividade zero trust para filiais e fábricas
A Gray Television simplifica a conectividade das filiais com a SD-WAN zero trust


Perguntas frequentes
Perguntas frequentes
A SD-WAN pode substituir o MPLS na maioria dos casos, mas as organizações com determinados requisitos de conformidade ou privacidade podem usar ambos. Os circuitos de MPLS também podem servir como rotas de SD-WAN quando necessário. Dessa forma, os circuitos de MPLS podem permanecer durante a migração e, posteriormente, serem desativados conforme apropriado.
A SD-WAN zero trust fecha lacunas críticas de segurança de rede deixadas pela SD-WAN tradicional. Ela estende o zero trust em todo o ambiente, permitindo a aplicação consistente de políticas para usuários, dispositivos de IoT/OT e aplicativos. Ao conectar usuários e dispositivos a aplicativos por meio de uma sobreposição de rede zero trust, ela reduz a complexidade do gerenciamento de rede e elimina a movimentação lateral de ameaças.
Sim, a SD-WAN é adequada para organizações com filiais temporárias ou em constante mudança. Ela oferece configuração rápida, fácil gerenciamento e conectividade econômica usando a internet pública, tornando-a mais flexível do que as opções tradicionais, como MPLS.
Solicite uma demonstração
Veja como uma filial zero trust pode ajudar você a eliminar a movimentação lateral e a estender o acesso zero trust a todos os usuários, dispositivos e servidores em qualquer lugar.