/ O que é spear phishing? (E como ele difere do phishing)
O que é spear phishing? (E como ele difere do phishing)
O spear phishing é um tipo de ataque cibernético por e-mail ou outros aplicativos de mensagens que usa técnicas de “engenharia social” para induzir um indivíduo específico a divulgar informações sigilosas, baixar ransomware ou outros malwares, entre outros. Os ataques de spear phishing usam dados pessoais roubados ou publicamente disponíveis e outras informações específicas de suas vítimas para tornar o ataque mais convincente do que outras técnicas de phishing mais gerais.
Introdução
Pessoas cometem erros, e essa é a base do sucesso tanto do phishing quanto do spear phishing. Ambos exploram a falibilidade humana para enganar, iludir e pressionar as pessoas a tomarem ações que beneficiam cibercriminosos, diferentemente de outros ciberataques que visam diretamente dados e sistemas.
Considere a escala e a evolução do cenário de ameaças:
- Aumento de 202% em ataques por e-mail: os ataques de phishing baseados em e-mails aumentaram 202% em 2024, de acordo com o Relatório de inteligência de phishing de 2024 da SlashNext.
- 3,4 bilhões de mensagens diárias: estima-se que 3,4 bilhões de e-mails de phishing, muitos deles automatizados, sejam enviados todos os dias.
- Aumento de 393% em finanças e seguros: o setor de finanças e seguros registrou o maior número de tentativas de phishing e o aumento mais relevante de ataques, subindo 393% em comparação com o ano anterior.
- Alto impacto de violações: de acordo com um relatório da Barracuda Networks, o spear phishing representa menos de 1% do total de ataques de phishing devido ao tempo necessário para realização de pesquisas, mas é responsável por uma porcentagem desproporcionalmente grande de violações bem-sucedidas.
- Escalada impulsionada por IA: chatbots de IA e grandes modelos de linguagem (LLMs) estão permitindo que criminosos criem ataques de phishing cada vez mais sofisticados, de acordo com a TechTarget.
Spear phishing vs. phishing: qual a diferença?
Embora ambos os ataques dependam da manipulação psicológica para acessar credenciais, dispositivos ou dados, o spear phishing difere do phishing genérico (em massa) principalmente em seu público-alvo e nível de personalização.:
Origens e evolução do phishing
O phishing surgiu em meados da década de 1990, quando o termo foi usado pela primeira vez em um grupo de notícias da Usenet durante ataques associados à America Online (AOL). De acordo com o site Phishing.org, hackers roubaram senhas da AOL e geraram números de cartão de crédito aleatórios para abrir contas e enviar spam para outros usuários. Após a AOL implementar medidas de segurança, os atacantes começaram a se passar por funcionários da AOL, pedindo aos usuários que verificassem suas contas ou dados de faturamento. Para saber mais sobre os princípios básicos do phishing, leia nosso guia complementar: O que é phishing?
Como os ataques de spear phishing e phishing funcionam
Uma tentativa de phishing ou de spear phishing começa com um e-mail, mensagem em redes sociais, mensagem de texto ou chamada telefônica que parece vir de uma fonte legítima e confiável. O objetivo é suscitar medo, curiosidade, responsabilidade ou um senso de urgência para persuadir o destinatário a clicar em um link malicioso, baixar um arquivo comprometido, transferir fundos ou divulgar dados sensíveis.
Para enganar o destinatário, os atacantes copiam logotipos e marcas corporativas, falsificam identificadores de chamadas ou endereços de e-mail e criam sites falsos. Por exemplo, um e-mail de phishing pode copiar elementos visuais do banco da vítima e induzi-la a verificar uma transação em uma página de login falsa.
No spear phishing, os atacantes dedicam muito tempo pesquisando o trabalho, a vida pessoal, os amigos e a família do alvo. Como a comunicação parece vir de um contato conhecido, como um gerente solicitando detalhes financeiros urgentes, um agente de atendimento ao cliente respondendo a uma reclamação ou uma organização beneficente pedindo doações, o alvo baixa a guarda. Uma vez que o usuário morde a isca, o atacante pode roubar informações de identidade, instalar malware ou obter acesso ao ambiente de TI da organização.
O papel da IA generativa e dos deepfakes
Versões recentes de phishing fazem uso intenso de IA generativa. A Harvard Business Review alerta que as ferramentas de GenAI tornam os e-mails de phishing "mais sofisticados, mais difíceis de detectar e significativamente mais perigosos", permitindo que os agentes maliciosos automatizem completamente as campanhas usando LLMs como o ChatGPT. Por exemplo, a Zscaler ThreatLabz demonstrou como uma página de login falsa e convincente da Microsoft pode ser gerada com apenas três prompts.
O phishing com deepfake leva a manipulação por IA ainda mais longe, criando áudios, vídeos ou imagens para ganhar confiança:
- Clonagem de voz: com apenas alguns minutos de amostras de áudio, geradores de voz deepfake podem se passar de forma realista por um executivo ou colega em ligações telefônicas de phishing (vishing).
- Falsificação de identidade de candidatos: de acordo com um artigo da CIO, agentes maliciosos norte-coreanos estão usando deepfakes para se passar por cidadãos americanos durante processos de recrutamento, visando conseguir empregos na área de cibersegurança em empresas americanas e extrair dados sensíveis. Leia mais sobre essas ameaças internas no Relatório de detecção de ameaças de 2025 da Red Canary.
Exemplos reais de phishing
- Change Healthcare (2024): agentes maliciosos invadiram o sistema de TI da Change Healthcare após coletarem logins de funcionários por meio de ataques de phishing. Os criminosos interromperam as operações, roubaram dados de pacientes e exigiram um resgate que, no fim das contas, não honraram.
- Falsificação de identidade da Starbucks: criminosos atacaram clientes da Starbucks usando endereços de e-mail falsificados e a identidade visual oficial da empresa, oferecendo um "café grátis" por meio de links maliciosos criados para coletar informações pessoais e financeiras.
Tipos de spear phishing e técnicas de phishing relacionadas
Os agentes maliciosos utilizam uma ampla gama de técnicas especializadas em campanhas de spear phishing e phishing direcionadas e mais abrangentes:
Variações de spear phishing direcionadas
- Whaling: visa indivíduos de "alto valor", com acesso privilegiado a dados sensíveis ou financeiros, como CEOs de empresas, altos executivos, celebridades ou políticos.
- Comprometimento de e-mail comercial (BEC) e fraude de CEO: os atacantes usam spear phishing para comprometer o sistema de e-mail de uma empresa ou criam contas falsas para se passar por um proprietário, colega ou CEO. Frequentemente associados a fraudes eletrônicas, esses ataques pressionam os funcionários a transferir fundos ou dados sensíveis.
- Clone phishing: os criminosos replicam e-mails legítimos enviados anteriormente por fontes confiáveis (como instituições financeiras ou serviços empresariais) e substituem os links ou anexos originais por links maliciosos, o que geralmente indica que o atacante já possui algum acesso ao ambiente de e-mail da vítima.
- Angler phishing: hackers se passam por representantes de atendimento ao cliente de empresas em redes sociais (por exemplo, LinkedIn ou X/Twitter) ou por mensagem de texto, com o pretexto de tratar de reclamações de clientes ou oferecer promoções, induzindo os usuários a revelar suas credenciais.
- Imitação de marca e distribuição de malware: os atacantes se passam por uma marca conhecida, usando sites ou aplicativos falsos para roubar credenciais ou anexar arquivos executáveis maliciosos projetados para interromper sistemas de TI.
Vetores de distribuição de phishing mais abrangentes
- Quishing (phishing com código QR): utiliza códigos QR falsos incorporados em e-mails, mensagens de texto, sinalização ou publicações para redirecionar usuários a sites maliciosos. O quishing é especialmente perigoso porque a leitura de um código em um dispositivo móvel geralmente burla os controles de segurança tradicionais de e-mails corporativos.
- Smishing (phishing por SMS): executa ataques por meio de mensagens de texto, aproveitando-se da menor atenção dos usuários a links em dispositivos móveis (por exemplo, alertas bancários falsos que simulam urgência).
- Ataque do tipo "adversário no meio" (AiTM): os atacantes enviam um e-mail de phishing vinculado a um servidor proxy posicionado entre o usuário e o site legítimo que está sendo falsificado, capturando credenciais de login e cookies de sessão em tempo real.
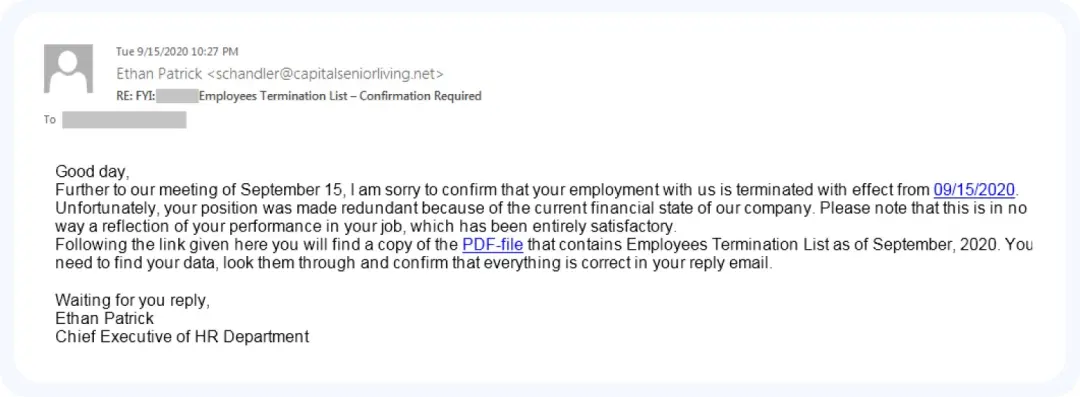
Exemplo de um e-mail de phishing. Preste atenção ao estilo linguístico incomum e à maneira como os detalhes são fornecidos.
Quem são os alvos do spear phishing?
- Indivíduos com privilégios: embora qualquer pessoa possa ser alvo de roubo de dados pessoais, funcionários com cargos de destaque, autoridade financeira ou permissões administrativas enfrentam o maior risco.
- Finanças e seguros: impulsionado pelo potencial de fraude financeira imediata e roubo de identidade, esse setor continua sendo o principal alvo de campanhas de phishing.
- Empresas com operações distribuídas: a infiltração em redes corporativas concede aos invasores acesso a grandes volumes de dados sensíveis, resultando em prejuízos milionários decorrentes de custos de recuperação, multas e perda de confiança. A transição para ambientes em nuvem e para o trabalho remoto expandiu a superfície de ataque corporativa, introduzindo novos vetores de comprometimento.
Como identificar um ataque de spear phishing
Como o phishing explora a vulnerabilidade humana, o treinamento de conscientização em segurança deve ajudar os usuários a reconhecer gatilhos psicológicos e sinais de alerta técnicos em e-mails, mensagens de texto, ligações telefônicas e redes sociais:
- Gatilhos emocionais e urgência: golpes frequentemente forjam uma crise (por exemplo, cancelamento de conta ou multas) ou um prazo urgente. Em ataques de spear phishing, a urgência está frequentemente ligada à responsabilidade profissional; a sensação de estar sob pressão, por parte de um remetente que se faz passar por um executivo, para transferir fundos imediatamente, sob risco de perder o emprego.
- Pedidos incomuns e promessas exageradas: desconfie de pedidos estranhos e sem explicação (como um banco solicitando a confirmação da sua identidade por meio de uma transferência bancária) ou ofertas que parecem boas demais para ser verdade.
- Links suspeitos, anexos e detalhes negligenciados: sempre passe o cursor sobre os links para verificar se o URL de destino e a extensão do domínio (.com, .org, .edu) correspondem à uma organização legítima. Verifique atentamente se os endereços de e-mail do remetente correspondem ou se sofreram pequenas alterações.
- Remetentes frequentemente imitados: uma pesquisa da Zscaler ThreatLabz revelou que a Microsoft continua sendo a marca mais imitada, representando 43,1% das tentativas de phishing, com o OneDrive e o SharePoint também figurando entre as cinco marcas mais visadas.
- Palavreado incomum ou de baixa qualidade: os ataques de phishing em massa tradicionais costumam apresentar saudações genéricas ("Prezado senhor ou senhora"), erros ortográficos ou frases estranhas resultantes de traduções para outros idiomas. No entanto, como os LLMs podem gerar textos impecáveis, os usuários também devem ficar atentos a mudanças sutis no tom ou no estilo de escrita que não correspondam ao tom habitual de um colega conhecido.
Como prevenir e se defender contra ataques de spear phishing
Aumentar a conscientização dos usuários (por meio de treinamento específico para cada função e simulações frequentes de ataques de phishing) é essencial, mas a vigilância humana por si só não consegue impedir ataques de spear phishing altamente sofisticados. As organizações devem combinar políticas de verificação rigorosas com uma arquitetura de segurança em camadas, nativa em nuvem:
1. Aplique controles rigorosos de identidade, e-mail e políticas
- MFA resistente a phishing: exija autenticação multifator com base em criptografia de chaves públicas/privadas, como chaves de segurança FIDO (Fast Identity Online) ou aplicativos autenticadores (por exemplo, Okta Verify, Google Authenticator), para se defender contra táticas de AiTM que interceptam códigos em SMS.
- Autenticação de e-mail e segurança de e-mail em nuvem: implemente o DMARC (Domain-based Message Authentication, Reporting and Compliance), juntamente com o SPF (Sender Policy Framework) e o DKIM (DomainKeys Identified Mail), para verificar os domínios dos remetentes e impedir a falsificação de identidade. Combine isso com produtos de segurança de e-mail em nuvem e filtros de spam para colocar mensagens suspeitas em quarentena antes que cheguem à caixa de entrada.
- Verificação financeira fora do canal principal: estabeleça procedimentos de verificação rigorosos para todas as transações financeiras e solicitações de dados sensíveis, mesmo quando parecerem vir diretamente do CEO ou do CFO.
- Relatórios de incidentes simplificados: forneça um botão integrado para envio de relatórios por e-mail e um manual de resposta a incidentes. Incentive as equipes a relatarem incidentes externamente à Comissão Federal de Comércio dos EUA e ao Grupo de Trabalho Anti-Phishing.
- Aplicação contínua de correções e higiene de terminais: atualize softwares prontamente para minimizar vulnerabilidades, estabeleça políticas rigorosas de senhas, restrinja o que os funcionários compartilham nas redes sociais e mantenha as proteções antivírus dos terminais atualizadas.
2. Implemente proteções de rede inline e zero trust
- Inspeção do tráfego criptografado: mais de 95% dos ataques utilizam canais criptografados. Combine a criptografia de ponta a ponta dos dados em trânsito com inspeção inline completa de TLS/SSL para que cargas maliciosas não possam se esconder no tráfego criptografado.
- Proteção avançada contra ameaças e isolamento do navegador: utilize uma sandbox inline para colocar em quarentena e analisar arquivos desconhecidos, e implemente o isolamento do navegador e o filtro de URL para bloquear o acesso de domínios recém-registrados ou fraudulentos.
- Feeds de inteligência sobre ameaças: aprimore a telemetria de segurança com contexto automatizado sobre URLs relatados, indicadores de comprometimento (IOCs) e táticas, técnicas e procedimentos (TTPs) de invasores para acelerar a detecção e a remediação.
- Arquitetura zero trust: aplique segmentação granular, acesso de privilégio mínimo e monitoramento contínuo para que, mesmo que um usuário caia em um golpe de spear phishing, o invasor não consiga se movimentar lateralmente pela rede.
Como a Zscaler pode ajudar?
O comprometimento de usuários é um dos desafios de segurança mais difíceis de superar, pois se baseia na exploração da confiança humana para ser bem-sucedido. Para minimizar o risco e o impacto do spear phishing, as organizações precisam de controles de prevenção automatizados, baseados em uma estratégia zero trust completa.
A plataforma Zscaler Zero Trust Exchange™ minimiza a superfície de ataque e impede o spear phishing em todas as etapas da cadeia de ataque:
- Prevenção de comprometimento inicial: a inspeção de TLS/SSL completa, a detecção de phishing baseada em IA, o isolamento de navegador e a filtragem de URLs baseada em políticas bloqueiam o acesso a sites maliciosos e páginas de login falsas em tempo real.
- Prevenção de movimentação lateral: com a Zero Trust Exchange, os usuários se conectam diretamente aos aplicativos (nunca à rede corporativa), garantindo que malware ou credenciais comprometidas não possam se mover lateralmente pelo seu ambiente.
- Combate a ameaças internas e de usuários comprometidos: nossa arquitetura de proxy em nuvem impede tentativas de exploração de aplicativos privados e detecta técnicas de ataque sofisticadas com inspeção inline contínua.
- Prevenção contra perda de dados: a solução integrada de prevenção contra perda de dados (DLP) inspeciona dados em trânsito e em repouso para impedir que invasores ativos extraiam credenciais sensíveis ou propriedade intelectual.
Proteja sua organização contra ataques de spear phishing com o poder de uma arquitetura zero trust completa.
Recursos sugeridos
Perguntas frequentes
Embora a maior parte dos ataques de phishing escolha as vítimas aleatoriamente, o spear phishing ataca indivíduos específicos. Os agressores geralmente já possuem algumas informações sobre seus alvos antes de realizar o ataque e podem usá-las para tornar suas mensagens de phishing muito mais convincentes.
Entre 2013 e 2015, um criminoso enviou ao Facebook e ao Google faturas que somavam cerca de 100 milhões de dólares em nome da Quanta, uma empresa de tecnologia legítima que trabalhava com eles. As empresas só recuperaram cerca de metade do valor depois que o criminoso foi indiciado.
Em 2016, um golpista de BEC fraudou o Crelan Bank, com sede na Bélgica, em mais de 70 milhões de euros se passando por um executivo e solicitando transferências de fundos.
Os criminosos cibernéticos geralmente elaboram um ataque de spear phishing após obter informações sobre seu alvo, sejam elas roubadas ou de fontes publicamente disponíveis, como redes sociais.
Se você receber um e-mail de phishing, denuncie. Não responda ou interaja com ele. Sua equipe de segurança, resposta a incidentes ou TI notificará as partes relevantes, como fornecedores de software, para reduzir a probabilidade de outro ataque.
Os tipos de ataques de phishing mais comuns vêm por e-mails com mensagens projetadas para induzir você a fornecer seus dados ou baixar malware. Ataques de phishing por voz (vishing) e phishing por mensagens SMS (smishing) também estão se tornando mais comuns.