/ Qu’est-ce que le spear phishing ? (Et en quoi il diffère du phishing)
Qu’est-ce que le spear phishing ? (Et en quoi il diffère du phishing)
Le spear phishing désigne un type de cyberattaque qui fait appel à des techniques d’ingénierie sociale par le biais d’e-mails ou d’autres services de messagerie pour tromper une personne spécifique et l’amener à divulguer des informations sensibles, à télécharger un ransomware ou autre malware, etc. Les attaques de spear phishing utilisent des données personnelles publiquement disponibles ou subtilisées et d’autres informations spécifiques à leurs cibles pour rendre leur tromperie plus convaincante que d’autres techniques de phishing plus généralistes.
Introduction
Les erreurs humaines sont à l’origine du succès du phishing comme du spear phishing. Ces deux techniques exploitent les failles humaines pour tromper, manipuler et pousser les victimes à agir dans l’intérêt des cybercriminels. Elles se distinguent ainsi d’autres cyberattaques qui ciblent directement les données et les systèmes.
Pour mesurer l’ampleur de la menace et comprendre son évolution, voici quelques chiffres :
- Hausse de 202 % des attaques par e-mail : selon le SlashNext 2024 Phishing Intelligence Report, les attaques de phishing par e-mail ont augmenté de 202 % en 2024.
- 3,4 milliards de messages par jour : environ 3,4 milliards d’e-mails de phishing sont envoyés chaque jour, dont beaucoup de manière automatisée.
- Hausse de 393 % dans les secteurs de la finance et de l’assurance : ces secteurs ont enregistré à la fois le plus grand nombre de tentatives de phishing et la plus forte progression des attaques, avec une hausse de 393 % par rapport à l’année précédente.
- Conséquences énormes en cas de compromission : selon un rapport de Barracuda Networks, le spear phishing représente moins de 1 % de l’ensemble des attaques de phishing, en raison du temps nécessaire pour préparer ces attaques ciblées. Pourtant, il est à l’origine d’une part disproportionnée des violations réussies.
- Escalade des capacités alimentée par l’IA : selon TechTarget, les chatbots d’IA et les grands modèles de langage (LLM) permettent aux cybercriminels de concevoir des attaques de phishing toujours plus sophistiquées.
Spear phishing et phishing : quelle différence ?
Bien que les deux techniques reposent sur la manipulation psychologique pour obtenir des identifiants, accéder à des appareils ou dérober des données, le spear phishing se distingue du phishing de masse principalement par le public visé et le degré de personnalisation des attaques :
Origines et évolution du phishing
Le phishing est apparu au milieu des années 1990. Le terme a été employé pour la première fois dans un groupe de discussion Usenet, dans le contexte d’attaques visant les utilisateurs d’America Online (AOL). Selon Phishing.org, des hackers dérobaient des mots de passe AOL et généraient des numéros de carte bancaire aléatoires pour ouvrir des comptes servant à envoyer des messages indésirables à d’autres utilisateurs. Lorsqu’AOL a mis en place des mesures de sécurité, les hackers ont commencé à usurper l’identité de membres du personnel et à demander aux utilisateurs de vérifier les informations relatives à leur compte ou à leur facturation. Pour en savoir plus sur les mécanismes fondamentaux du phishing, consultez notre guide complémentaire : Qu’est-ce que le phishing ?
Comment fonctionnent les attaques de spear phishing et de phishing
Une tentative de phishing ou de spear phishing prend la forme d’un e-mail, d’un message sur les réseaux sociaux, d’un SMS ou d’un appel téléphonique qui semble provenir d’une source légitime et digne de confiance. L’objectif est de susciter la peur, la curiosité, le sens des responsabilités ou un sentiment d’urgence pour inciter le destinataire à cliquer sur un lien malveillant, à télécharger un fichier compromis, à transférer de l’argent ou à divulguer des données sensibles.
Pour tromper leurs victimes, les hackers reproduisent les logos et l’identité visuelle des entreprises, usurpent des numéros de téléphone ou des adresses e-mail et créent de faux sites web. Par exemple, un e-mail de phishing peut reprendre les éléments visuels de la banque de sa cible et l’inviter à vérifier une transaction sur une fausse page de connexion.
Dans le cadre du spear phishing, les hackers consacrent beaucoup de temps à recueillir des informations sur la vie professionnelle et personnelle de leur cible, ainsi que sur ses amis et sa famille. Comme le message semble provenir d’un contact connu (un responsable qui demande en urgence des informations financières, un agent du service client qui répond à une réclamation ou une organisation caritative qui sollicite des dons, par exemple), la victime baisse sa garde. Une fois que l’utilisateur tombe dans le piège, l’attaquant peut dérober des informations permettant d’usurper son identité, installer un malware ou accéder au système informatique de l’entreprise.
Le rôle de l’IA générative et des deepfakes
Les formes récentes du phishing font largement appel à l’IA générative. La Harvard Business Review avertit que les outils d’IA générative produisent des e-mails de phishing « plus sophistiqués, plus difficiles à repérer et nettement plus dangereux » qui permettent aux acteurs malveillants d’automatiser entièrement leurs campagnes à l’aide de LLM comme ChatGPT. Zscaler ThreatLabz a par ailleurs montré qu’il suffisait de trois requêtes pour générer une fausse page de connexion Microsoft particulièrement convaincante.
Le phishing par deepfake pousse encore plus loin la manipulation par l’IA en utilisant des contenus audio, vidéo ou des images falsifiés pour gagner la confiance des victimes :
- Clonage vocal : quelques minutes d’échantillons audio suffisent aux générateurs de voix deepfake pour imiter de façon réaliste un dirigeant ou un collègue lors d’appels téléphoniques de phishing (vishing).
- Usurpation d’identité dans le cadre du recrutement : selon un article de CIO, des acteurs malveillants nord-coréens utilisent des deepfakes pour se faire passer pour des citoyens américains lors de processus de recrutement, afin d’obtenir des postes en cybersécurité dans des entreprises américaines et d’exfiltrer des données sensibles. Pour en savoir plus sur ces menaces internes, consultez le rapport 2025 de Red Canary sur la détection des menaces.
Exemples concrets de phishing
- Change Healthcare (2024) : des acteurs malveillants ont compromis le système informatique de Change Healthcare après avoir dérobé les identifiants de connexion d’employés au moyen d’attaques de phishing. Les cybercriminels ont perturbé les activités de l’entreprise, dérobé des données de patients et exigé une rançon qu’ils n’ont finalement pas versée.
- Usurpation d’identité de Starbucks : des hackers ont ciblé des clients de Starbucks en utilisant de fausses adresses e-mail et en reprenant l’identité visuelle officielle de l’enseigne. Ils leur proposaient un « café gratuit » via des liens malveillants destinés à dérober des informations personnelles et financières.
Les différents types de spear phishing et les techniques de phishing associées
Les acteurs malveillants emploient un large éventail de techniques spécifiques, aussi bien dans les campagnes de spear phishing ciblées que dans les campagnes de phishing plus larges :
Les différentes formes de spear phishing ciblé
- Whaling : cette technique vise des personnes particulièrement intéressantes en raison de leurs accès privilégiés à des données sensibles ou à des ressources financières, comme les PDG, les cadres dirigeants, les célébrités ou les responsables politiques.
- Compromission de messagerie professionnelle (BEC) et fraude au PDG : les hackers recourent au spear phishing pour compromettre le système de messagerie d’une entreprise ou créer de faux comptes ressemblant aux comptes légitimes afin d’usurper l’identité d’un propriétaire, d’un collègue ou d’un PDG. Souvent associées à des fraudes par virement bancaire, ces attaques exercent des pressions sur les employés pour les inciter à transférer des fonds ou à divulguer des données sensibles.
- Phishing par clonage : les cybercriminels reproduisent des e-mails légitimes précédemment envoyés par des sources de confiance, comme des établissements financiers ou des prestataires de services aux entreprises, puis remplacent les liens ou les pièces jointes d’origine par des éléments malveillants. Cette technique peut indiquer qu’ils ont déjà accès, au moins en partie, à l’environnement de messagerie de la victime.
- Angler phishing : les hackers se font passer pour des représentants du service client d’une entreprise sur les réseaux sociaux (LinkedIn ou X/Twitter, par exemple) ou par SMS. Ils répondent à des réclamations ou proposent des offres pour inciter les utilisateurs à divulguer leurs identifiants.
- Usurpation de marque et diffusion de malware : les acteurs malveillants se font passer pour une marque connue en créant de faux sites web ou de fausses applications afin de dérober des identifiants. Ils peuvent également joindre des fichiers exécutables malveillants conçus pour perturber les systèmes informatiques.
Les autres vecteurs de diffusion du phishing
- Quishing (phishing par QR code) : cette technique consiste à utiliser de faux codes QR intégrés à des e-mails, des SMS, des panneaux ou des publications pour rediriger les utilisateurs vers des sites web malveillants. Le quishing est particulièrement dangereux, car scanner un code avec un appareil mobile permet souvent de contourner les mécanismes de sécurité traditionnels de la messagerie d’entreprise.
- Smishing (phishing par SMS) : les attaques sont menées par SMS et exploitent le manque de vigilance des utilisateurs à l’égard des liens reçus sur leur téléphone, par exemple de fausses alertes bancaires urgentes.
- Attaque AiTM (Adversary-in-the-Middle) : les hackers envoient un e-mail de phishing contenant un lien vers un serveur proxy placé entre l’utilisateur et le site web légitime dont ils usurpent l’identité. Ce dispositif leur permet de capturer en temps réel les identifiants de connexion et les cookies de session.
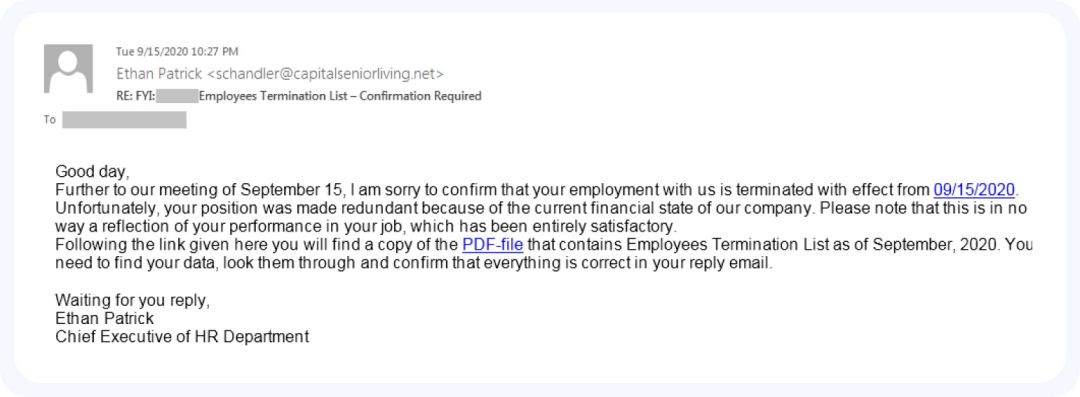
Voici un exemple d’e-mail de phishing. Remarquez la formulation inhabituelle et l’encadrement de détails spécifiques.
Qui sont les cibles du spear phishing ?
- Personnes disposant de privilèges élevés : tout le monde peut être ciblé à l’aide de données personnelles volées, mais les employés occupant des postes à responsabilités, habilités à autoriser des opérations financières ou disposant de droits d’administration sont les plus exposés.
- Finance et assurances : en raison des possibilités de fraude financière immédiate et d’usurpation d’identité, ce secteur reste la principale cible des campagnes de phishing.
- Entreprises multisites : en infiltrant les réseaux d’entreprise, les attaquants peuvent accéder à d’énormes volumes de données sensibles. Les conséquences financières se chiffrent en millions, entre les coûts de rétablissement, les amendes et la perte de confiance. Les environnements cloud et le développement du télétravail ont élargi la surface d’attaque des entreprises et créé de nouveaux vecteurs de compromission.
Comment repérer une attaque de spear phishing
Puisque le phishing exploite les failles humaines, les formations de sensibilisation à la sécurité doivent apprendre aux utilisateurs à reconnaître les leviers psychologiques et les signes techniques suspects dans les e-mails, les SMS, les appels téléphoniques et les réseaux sociaux.
- Déclencheurs émotionnels et sentiment d’urgence : les escroqueries cherchent souvent à faire croire à une situation de crise (annulation d’un compte ou pénalités, par exemple) ou à imposer un délai très court. Dans le spear phishing, le sentiment d’urgence est souvent lié aux responsabilités professionnelles : un expéditeur se faisant passer pour un dirigeant peut, par exemple, exercer des pressions sur un employé pour qu’il transfère immédiatement des fonds, sous peine de perdre son emploi.
- Demandes inhabituelles et promesses excessives : méfiez-vous des demandes étranges qui ne sont accompagnées d’aucune explication (une banque qui vous demanderait de confirmer votre identité par un virement bancaire, par exemple) ou des offres trop belles pour être vraies.
- Liens et pièces jointes suspects, détails à ne pas négliger : survolez toujours les liens pour vérifier que l’URL de destination et l’extension du domaine (.com, .org, .edu) correspondent bien à l’organisme légitime. Examinez attentivement les adresses e-mail des expéditeurs pour repérer les incohérences ou les modifications subtiles.
- Expéditeurs fréquemment imités : les recherches de Zscaler ThreatLabz ont révélé que Microsoft reste la marque la plus usurpée, avec 43,1 % des tentatives de phishing. OneDrive et SharePoint figurent également parmi les cinq marques les plus ciblées.
- Langage inhabituel ou mauvaise qualitérédactionnelle : les campagnes de phishing de masse traditionnelles comportent souvent des formules d’appel génériques (« Cher Monsieur ou Madame »), des fautes d’orthographe ou des tournures maladroites dues à une traduction depuis une autre langue. Cependant, les LLM étant capables de générer des textes irréprochables, les utilisateurs doivent également repérer les changements subtils de ton ou de style qui ne correspondent pas à la manière habituelle de s’exprimer d’un collègue connu.
Comment prévenir les attaques de spear phishing et s’en protéger
Il est essentiel de sensibiliser les utilisateurs au moyen de formations adaptées à leurs fonctions et de simulations régulières d’attaques de phishing. Toutefois, la vigilance humaine ne suffit pas à elle seule à contrer des attaques de spear phishing parfaitement élaborées. Les entreprises doivent associer des procédures de vérification strictes à une architecture de sécurité multicouche conçue pour le cloud :
1. Appliquer des contrôles robustes d’identité, de messagerie et les politiques de sécurité
- Authentification multifacteur résistante au phishing : imposez une authentification multifacteur reposant sur la cryptographie à clé publique et à clé privée, par exemple au moyen de clés de sécurité FIDO (Fast Identity Online) ou d’applications d’authentification comme Okta Verify et Google Authenticator. Vous protégerez ainsi les utilisateurs contre les attaques AiTM qui interceptent les codes envoyés par SMS.
- Authentification des e-mails et sécurité de la messagerie clou : appliquez les protocoles DMARC (Domain-based Message Authentication, Reporting and Compliance), SPF (Sender Policy Framework) et DKIM (DomainKeys Identified Mail) afin de vérifier les domaines des expéditeurs et d’empêcher l’usurpation d’adresse. Associez ces mesures à des solutions de sécurité de la messagerie cloud et à des filtres anti-spam pour mettre en quarantaine les messages suspects avant qu’ils n’arrivent dans la boîte de réception.
- Vérification financière hors bande : établissez des procédures de vérification strictes pour toutes les transactions financières et les demandes portant sur des données sensibles, même lorsqu’elles semblent provenir directement du PDG ou du directeur financier.
- Signalement simplifié des incidents : mettez à disposition un bouton intégré à la messagerie permettant de signaler les e-mails suspects, ainsi qu’un guide opérationnel de réponse aux incidents. Encouragez les équipes à signaler également les incidents à la Federal Trade Commission des États-Unis et à l’ Anti-Phishing Working Group.
- Correctifs réguliers et protection des endpoints : ne tardez pas à mettre les logiciels à jour pour réduire les vulnérabilités, imposez des règles strictes en matière de mots de passe, limitez les informations que les employés partagent sur les réseaux sociaux et veillez à maintenir à jour les protections antivirus des endpoints.
2. Déployer des protections réseau inline et des mécanismes Zero Trust
- Inspection du trafic chiffré : plus de 95 % des attaques exploitent des canaux chiffrés. Associez le chiffrement de bout en bout des données en transit à une inspection complète du trafic TLS/SSL inline afin d’empêcher que des payloads malveillants puissent se dissimuler dans le trafic chiffré.
- Protection avancée contre les menaces et isolation du navigateur : utilisez un sandboxing inline pour mettre en quarantaine et analyser les fichiers inconnus. Déployez également l’isolation du navigateur et le filtrage des URL afin d’empêcher l’accès à des domaines frauduleux ou récemment enregistrés.
- Flux de renseignements sur les menaces : enrichissez les données de télémétrie de sécurité avec des informations contextuelles automatisées sur les URL signalées, les indicateurs de compromission (IOC) et les tactiques, techniques et procédures (TTP) des hackers afin d’accélérer la détection et la remédiation.
- Architecture Zero Trust : appliquez une segmentation granulaire, le principe du moindre privilège et une surveillance continue. Ainsi, même si un utilisateur se laisse piéger par une attaque de spear phishing, l’attaquant ne pourra pas se déplacer latéralement sur le réseau.
Comment Zscaler peut vous aider
La compromission d’un compte utilisateur figure parmi les problèmes de sécurité les plus difficiles à résoudre, car elle repose sur l’exploitation de la confiance humaine dans le cadre d’interactions directes. Pour réduire le risque et les conséquences des attaques de spear phishing, les entreprises doivent mettre en place des mécanismes automatisés de prévention reposant sur une stratégie Zero Trust globale.
La plateforme Zscaler Zero Trust Exchange™ réduit la surface d’attaque et bloque les attaques de spear phishing à chaque étape de la chaîne d’attaque :
- Prévenir la compromission initiale : l’inspection complète du trafic TLS/SSL, la détection du phishing par l’IA, l’isolation du navigateur et le filtrage des URL selon les politiques de sécurité bloquent en temps réel l’accès aux sites web malveillants et aux fausses pages de connexion.
- Empêcher les déplacements latéraux : avec Zero Trust Exchange, les utilisateurs se connectent directement aux applications, jamais au réseau de l’entreprise. Les malwares et les identifiants compromis ne peuvent donc pas se propager latéralement votre environnement.
- Bloquer les menaces internes et celles liées aux utilisateurs compromis : notre architecture de proxy cloud bloque les tentatives d’exploitation des applications privées et détecte les techniques d’attaque sophistiquées grâce à une inspection inline continue.
- Prévenir les pertes de données : la solution intégrée de prévention de la perte de données (DLP) inspecte les données en transit et au repos afin que les hackers ne puissent exfiltrer des identifiants sensibles ou de la propriété intellectuelle.
Protégez votre entreprise contre les attaques de spear phishing grâce à la puissance d’une architecture Zero Trust complète.
Ressources suggérées
Foire aux questions
Alors que la plupart des attaques de phishing ciblent des victimes au hasard, le spear phishing cible des individus spécifiques. Les hackers disposent généralement déjà d’un certain nombre d’informations sur leurs cibles avant de lancer l’attaque, ce qui leur permet de rendre leurs messages de phishing beaucoup plus convaincants.
Entre 2013 et 2015, un hacker a facturé à Facebook et Google environ 100 millions de dollars américains en se faisant passer pour Quanta, une véritable entreprise technologique qui travaillait avec eux. Les sociétés n’ont récupéré qu’environ la moitié de cette somme après l’inculpation du hacker.
En 2016, un escroc BEC a escroqué plus de 70 millions d’euros à la banque belge Crelan en se faisant passer pour un cadre et en demandant de transférer des fonds.
Les cybercriminels conçoivent généralement une attaque de spear phishing après avoir obtenu des informations sur leur cible, soit dérobées, soit provenant de sources accessibles au public, telles que les réseaux sociaux.
Si vous recevez un e-mail de phishing, signalez-le. N’y répondez pas et n’interagissez pas avec. Votre équipe de sécurité, votre équipe de réponse aux incidents ou votre personnel informatique informeront les parties concernées telles que les fournisseurs de logiciels afin de réduire la probabilité d’une nouvelle attaque.
Les types d’attaques de phishing les plus courants se présentent sous la forme d’e-mails contenant des messages conçus pour vous inciter à divulguer vos données ou à télécharger un malware. Les attaques de phishing vocal (vishing) et de phishing par SMS (smishing) sont également de plus en plus courantes.