Unifique la seguridad proactiva y reactiva para una reducción de riesgos sin precedentes.
Zscaler reduce el ruido operativo y permite una respuesta más rápida gracias a detecciones de alta fidelidad basadas en el tráfico real, las decisiones de políticas y las señales de seguridad correlacionadas procedentes de Zscaler y de fuentes de terceros. Ayudamos a los equipos a reducir su superficie de ataque mediante la identificación y priorización de vulnerabilidades y amenazas en identidades, dispositivos, aplicaciones y datos. Cerramos el ciclo con controles inline de Zero Trust para remediar las vulnerabilidades y contener las amenazas activas.
Virtual Event | September 9
Get ahead of modern threats. Hear the latest threat intelligence from ThreatLabz, explore research on frontier AI attacks, and see how Zscaler Agentic SecOps helps your SOC defend at machine speed.
El problema
Las operaciones de seguridad a escala humana ya no pueden seguir el ritmo.
La adopción de la IA y el aumento de nuevos tipos de ataques están introduciendo riesgos contra los que las herramientas y los procesos de SecOps existentes tienen dificultades para defenderse. La adopción de la IA ha ampliado exponencialmente la superficie de ataque en todos los ámbitos, y están aumentando los ataques contra la identidad, los ataques basados en navegadores y los ataques basados en IA, que operan a la velocidad de las máquinas y pueden eludir las protecciones existentes. Para defenderse de estos ataques se necesitan los datos adecuados, un contexto más amplio para evaluar con precisión los riesgos y las amenazas, y operaciones basadas en agentes que permitan aplicar defensas a la velocidad de las máquinas.
Los clientes de Zscaler ya cuentan con los elementos fundamentales para hacer frente a estos retos, como una telemetría exclusiva, un amplio contexto empresarial y controles en línea capaces de mitigar los riesgos de forma dinámica. La solución Zscaler Agentic SecOps reúne estos elementos para transformar las señales en información priorizada y permitir una actuación más rápida y proporcional al riesgo.

Impacto de la IA en la superficie de ataque

Nuevos vectores de ataque

Adversarios a velocidad de máquina

Lagunas críticas de visibilidad en la red
Descripción general de las soluciones
Una solución basada en agentes para aportar visibilidad, información y capacidad de actuación a las operaciones de seguridad
Zscaler Agentic SecOps combina una telemetría Zero Trust exclusiva, contexto empresarial y de riesgos, flujos de trabajo basados en agentes y una respuesta adaptativa para reforzar las operaciones de seguridad proactivas y reactivas. La solución está diseñada para aportar valor inmediato a las operaciones de seguridad de los clientes de Zscaler mediante su telemetría Zero Trust y sus controles en línea. Al unificar la telemetría Zero Trust con información sobre la postura de seguridad y alertas procedentes de endpoints, datos e IA, detecta amenazas que los agentes instalados en los hosts pueden pasar por alto, como los riesgos derivados de dispositivos no gestionados, identidades comprometidas, cargas útiles cifradas, movimientos laterales y pérdida de datos.
01
Datos únicos para mayor contexto y claridad.
Nuestra solución combina telemetría propia con señales de terceros para esclarecer los riesgos y los ataques, proporcionando a los equipos de SecOps una cobertura más amplia y un mejor contexto.
02
Gráfico de seguridad para obtener información basada en agentes
Nuestra plataforma de datos unifica el contexto de la red, la identidad, los activos y la nube para que los agentes de IA puedan correlacionar señales y priorizar los riesgos y las amenazas más importantes.
03
Respuestas adaptativas para acciones adecuadas al riesgo
Transforme la información en acciones concretas con respuestas inline basadas en el riesgo a través de Zero Trust Exchange, que incluyen autenticación reforzada, acceso reducido y aislamiento de usuarios.
Ventajas
De la información de Zero Trust a la acción a velocidad de máquina

Utilice información sobre Zero Trust para mejorar la confianza en las decisiones.
Base las decisiones en el comportamiento de usuarios, aplicaciones y tráfico para reducir las conjeturas, minimizar el ruido y aumentar la confianza en lo que realmente supone un riesgo.

Comprenda su superficie de ataque y sus riesgos.
Conecte identidades, activos, aplicaciones, exposiciones y amenazas para identificar continuamente las exposiciones y centrar la remediación donde más se reduzca el riesgo.

Priorice las amenazas de mayor riesgo
Agrupe las alertas atómicas en amenazas unificadas y clasifíquelas según el contexto empresarial y de riesgo para que los analistas del SOC se centren primero en lo que realmente importa.

Aproveche el triaje y la investigación autónomos
Permita que los agentes de IA agrupen y clasifiquen las amenazas, resuman las pruebas y recomienden los siguientes pasos para que los analistas trabajen más rápido con menos esfuerzo manual.

Aplique controles adaptados al riesgo
Utilice la aplicación de controles inline basada en el riesgo a través de Zero Trust Exchange, desde la autenticación reforzada hasta la reducción y contención del acceso.

Refuerce continuamente la seguridad mediante bucles de retroalimentación
Incorpore las lecciones aprendidas de los incidentes a los programas de exposición y postura para subsanar deficiencias, validar los controles y prevenir ataques repetidos.

Implemente detecciones avanzadas y dinámicas
Detecte más amenazas correlacionando la telemetría de red de Zero Trust con señales de endpoint, postura, datos, señuelos e IA, incluso en dispositivos sin agentes o cuando el tráfico esté cifrado.

Realice caza de amenazas mediante investigaciones dirigidas por expertos
Busque de forma proactiva el comportamiento de los atacantes en usuarios, dispositivos y aplicaciones, y valide rápidamente los hallazgos con un contexto de red e identidad detallados.

Amplíe su SOC con servicios MDR.
Amplíe su equipo con supervisión, investigación y respuesta continuas (24/7) para acelerar la contención y mantener una cobertura sólida cuando los recursos sean limitados.
Detalles de la solución
Transforme el ruido de las alertas en amenazas priorizadas y procesables
Agentic SOC permite que su equipo del SOC deje de centrarse en procesar alertas y pase a tomar medidas decisivas. Unifica las alertas de Zscaler y de terceros, enriquece cada amenaza con contexto empresarial, prioriza los riesgos en función de su impacto y orienta la aplicación de medidas de contención proporcionales para que los equipos puedan detener los incidentes que representan el mayor riesgo para la empresa.
Ofertas clave
Transforme las alertas dispersas en narrativas de amenazas conectadas mediante la agregación de señales y contexto relacionado en todo su entorno.
Agregue automáticamente información sobre la criticidad de los activos, la identidad del usuario y la exposición para que los analistas comprendan rápidamente el alcance y el impacto.
Clasifique las amenazas según su impacto potencial en el negocio utilizando información basada en IA, mejores prácticas y la lógica de su negocio.
Utilice resúmenes de incidentes generados por IA, junto con pruebas unificadas, cronogramas y contexto de la ruta de ataque, para pasar de la alerta a la comprensión en cuestión de minutos.
Obtenga recomendaciones de contención basadas en IA y aplique controles inline en sistemas Zero Trust y de terceros para reducir el riesgo y minimizar las interrupciones.
Enriquezca e investigue las amenazas en Agentic SOC y, cuando sea necesario, reenvíe a su SIEM únicamente aquellas de alta prioridad y dotadas de contexto detallado.
Implemente una defensa activa con tecnología de engaño
Detecte ataques que eluden los controles tradicionales. Zscaler Deception coloca señuelos y trampas realistas en puntos finales, aplicaciones, la nube y sistemas de identidad para identificar ataques impulsados por IA y exponer a usuarios comprometidos, movimientos laterales y ransomware, con detecciones de alta confianza y casi cero falsos positivos.
Ofertas clave
Implemente rápidamente usuarios, aplicaciones, servidores, credenciales y señuelos de punto final realistas que sean indistinguibles de los activos reales.
Utilice el paralelismo y la velocidad de los ataques orquestados por IA contra los ciberdelincuentes, desplegando señuelos y trampas realistas que los agentes de IA inevitablemente tocarán para activar alertas instantáneas y confirmadas con una tasa de falsos positivos prácticamente nula.
Detecte usuarios comprometidos y el uso indebido de credenciales robadas en el momento en que un atacante interactúe con sesiones señuelo, contraseñas, cookies, marcadores o aplicaciones.
Desvíe a los atacantes de objetivos de alto valor e intercepte los intentos de reconocimiento y de cambio de estrategia en redes, aplicaciones y entornos en la nube.
Utilice las políticas e integraciones de Zscaler Zero Trust Exchange (por ejemplo, para SIEM/SOAR) para limitar o cortar automáticamente el acceso durante ataques activos.
Detecte ataques de inyección de instrucciones, envenenamiento de datos y otras amenazas mediante señuelos centrados en GenAI (chatbots, API de LLM, señuelos adaptativos y agentes).
Conozca todos sus activos e identidades. Ponga solución a sus brechas de seguridad. Reduzca su riesgo.
Deje atrás la fragmentación de los datos sobre activos, identidad y vulnerabilidades. Zscaler Exposure Management, basado en Data Fabric for Security, correlaciona señales de Zscaler y fuentes clave de terceros para crear una visión fiable de los activos, identificar las exposiciones más peligrosas con contexto empresarial y orquestar la remediación con flujos de trabajo impulsados por IA, para reducir el riesgo más rápidamente y cumplir los objetivos críticos de los acuerdos de nivel de servicio (SLA).
Ofertas clave
Unifique y consolide los activos de todos los sistemas de origen para crear un inventario integral y preciso en el que pueda confiar.
Recopile los datos sobre vulnerabilidades y exposiciones de todas las fuentes y clasifique qué corregir primero según su entorno.
Realice un seguimiento de los acuerdos de nivel de servicio (SLA) de remediación y los indicadores clave de rendimiento (KPI) de la postura con informes predefinidos y personalizados en todos los equipos y unidades de negocio.
Agrupe los problemas relacionados en tickets inteligentes y active flujos de trabajo bidireccionales con ITSM/CMDB para acelerar las correcciones y mantener los sistemas actualizados.
Agregue datos de usuarios de todas las fuentes para evaluar la postura de identidad, descubrir brechas en dicha postura y calcular puntuaciones dinámicas de riesgo de identidad que permitan actuar con decisión.
Enriquezca las alertas del SOC con información sobre la criticidad de los activos, la gravedad de la exposición, la posibilidad de explotación y los controles compensatorios para centrar la respuesta en lo que reduce significativamente el riesgo.
Descubra la actividad oculta de los atacantes en el tráfico web y en la nube permitido.
Zscaler Threat Hunting utiliza la telemetría de Zscaler Internet Access (ZIA) para descubrir comportamientos sospechosos que se confunden con la actividad "normal", como el uso indebido por parte de atacantes de herramientas aprobadas, credenciales válidas y canales cifrados. Nuestros expertos en caza de amenazas investigan, enriquecen y priorizan los hallazgos para que su equipo pueda detener las amenazas en las primeras etapas de la cadena de ataque, sin el coste ni el riesgo de exportar e ingerir grandes volúmenes de registros en un SIEM.
Ofertas clave
Búsqueda proactiva continua de anomalías y amenazas avanzadas en el tráfico de Internet y SaaS las 24 horas del día, los 7 días de la semana.
Benefíciese de las búsquedas que detectan e interrumpen la actividad de los atacantes en los servicios web y en la nube antes de que se convierta en una brecha de seguridad en los puntos finales.
Reduzca la fatiga por exceso de alertas recibiendo un conjunto seleccionado de resultados priorizados, en lugar de más ruido.
Obtenga información valiosa de Zscaler Zero Trust Exchange y de sus más de 750 000 millones de transacciones diarias.
Obtenga una cobertura superior mediante detecciones desarrolladas por expertos en caza de amenazas y análisis personalizados basados en IA y aprendizaje automático.
Reciba investigaciones enriquecidas con información de inteligencia respaldada por estudios, incluido el seguimiento de más de 200 grupos de amenazas.
Amplíe su SOC con MDR dirigido por expertos e impulsado por IA, disponible 24/7
Elimine las brechas de cobertura y reduzca el ruido de las alertas con Zscaler Managed Detection & Response. Recopilamos y contextualizamos la telemetría de su infraestructura de seguridad, incluido ZIA, para validar amenazas reales, acelerar las investigaciones y orientar la contención y la remediación, de modo que su equipo pueda responder más rápido sin necesidad de aumentar la plantilla.
Ofertas clave
Implemente una cobertura permanente para detectar, investigar y responder las 24 horas del día.
Asegúrese de que las señales de Zero Trust se tengan en cuenta en su servicio MDR para agilizar el triaje y la toma de decisiones.
Aproveche las amenazas reales confirmadas y priorizadas, al tiempo que reduce los falsos positivos y el ruido.
Automatice el enriquecimiento de datos y la investigación mientras los expertos se encargan de los ataques avanzados y el escalado.
Pase rápidamente de la detección a la contención con apoyo guiado y práctico.
Los expertos en MDR se aseguran de que usted detecte las amenazas que sus soluciones puntuales pasan por alto, correlacionando las señales entre sus herramientas existentes.
Casos de uso
Mejore los resultados de SecOps con una solución integrada y basada en IA, diseñada específicamente para los clientes de Zscaler.
Unifique y enriquezca las alertas con contexto empresarial para generar informes de amenazas priorizadas, de modo que los analistas se centren en los incidentes más importantes y actúen con mayor rapidez.
Active acciones basadas en el riesgo a través de Zero Trust Exchange, desde una autenticación reforzada hasta la reducción y el aislamiento del acceso, para detener las amenazas rápidamente con una interrupción mínima.

Correlacione identidades, activos, vulnerabilidades y controles para priorizar las exposiciones más importantes y coordine los flujos de trabajo de remediación para reducir el riesgo de forma continua.
Despliegue señuelos avanzados para interceptar ataques autónomos basados en agentes que operan a velocidad de máquina antes de que puedan ejecutar por completo sus tácticas.
Aproveche la experiencia de Zscaler en la detección de amenazas y la telemetría ZIA para detectar y neutralizar ataques antes de que lleguen a sus dispositivos finales.
Combine la IA con operaciones dirigidas por expertos para validar amenazas en toda su infraestructura, acelerar la investigación y guiar la contención y la remediación sin aumentar la plantilla.
LA PLATAFORMA ZSCALER
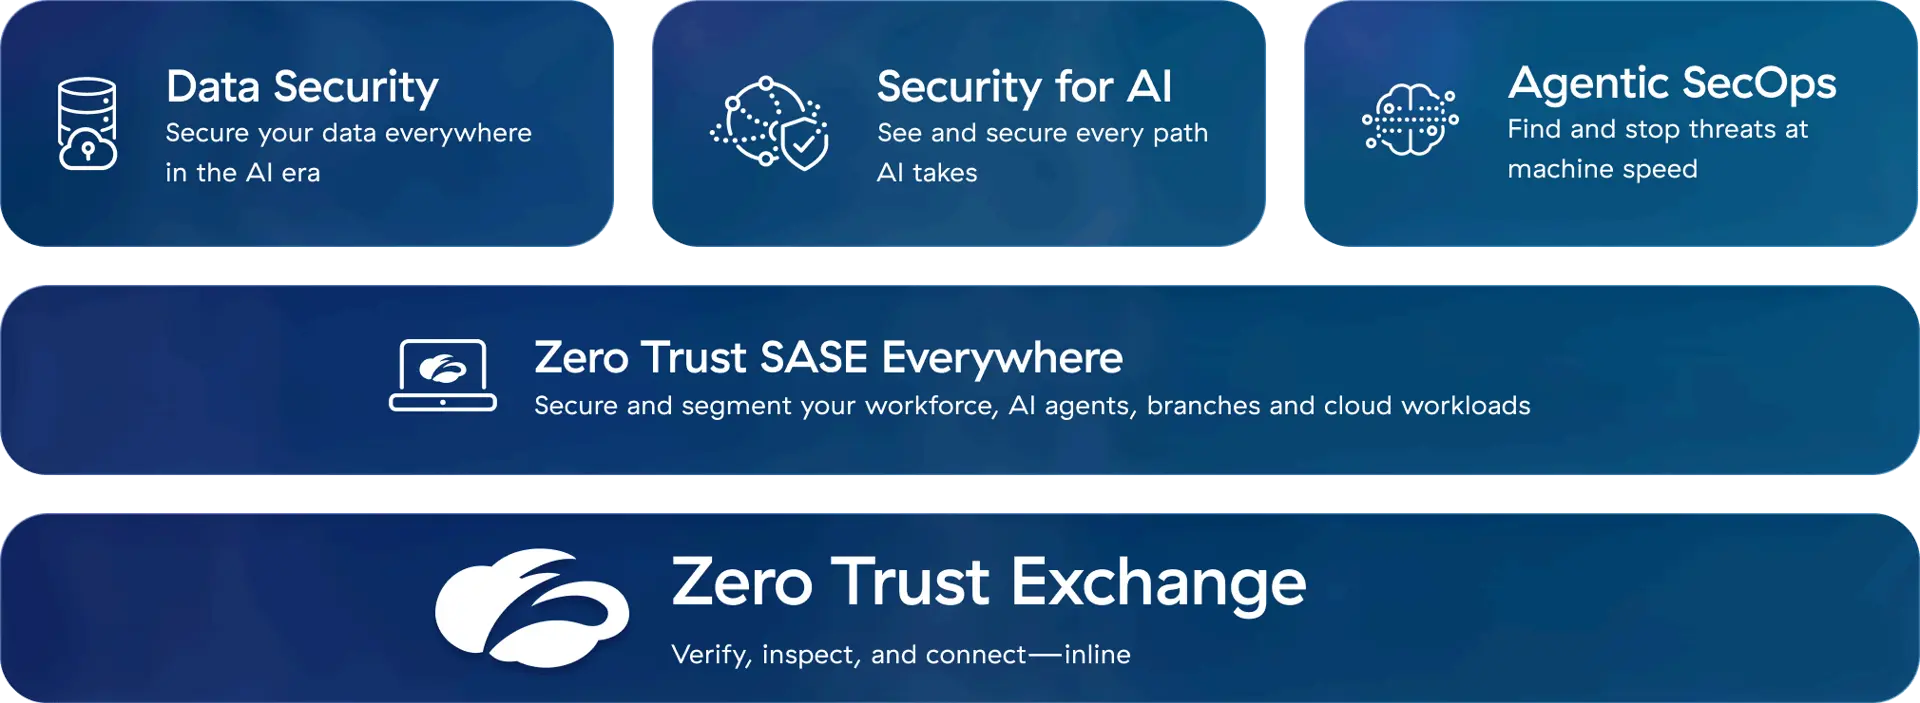
La plataforma de ciberseguridad para la era de la IA, basada en Zero Trust, diseñada para proteger usuarios, cargas de trabajo, sucursales y dispositivos a través de la mayor nube de seguridad en línea del mundo.
Historias de éxito de clientes


LifeLabs identifica las brechas de seguridad más críticas.
Guaranteed Rate obtiene una visibilidad esencial para reducir el riesgo cibernético
Godrej combate los ataques avanzados.

Preguntas frecuentes
Una plataforma de SecOps basada en agentes es un enfoque emergente de las operaciones de seguridad que utiliza agentes de IA para ayudar en la clasificación, la investigación y la respuesta, transformando alertas fragmentadas en acciones coordinadas y contextualizadas. Zscaler Agentic SecOps reúne telemetría exclusiva, un amplio contexto empresarial y controles en línea para convertir las señales en información priorizada y permitir una actuación más rápida y proporcional al riesgo.
En todo el sector, la IA agéntica se está adoptando para reducir la fatiga por exceso de alertas y acelerar la detección y la respuesta mediante la automatización de análisis repetitivos y pasos del flujo de trabajo. Zscaler Agentic SecOps correlaciona las señales de la actividad web, SaaS y de identidad, añade el contexto necesario para evaluar el riesgo y ayuda a los equipos a pasar de la investigación a la contención con acciones optimizadas y coherentes.
En las operaciones de seguridad modernas, el modelo Zero Trust alcanza su máxima eficacia cuando la evaluación continua de riesgos está vinculada a la aplicación de controles en tiempo real, y no solo al diseño de políticas. Nuestra solución Agentic SecOps utiliza los controles en línea y las señales en tiempo real de Zscaler para permitir acciones dinámicas basadas en el riesgo, como reducir el acceso, aplicar controles de autenticación reforzada o limitar la exposición cuando cambian las condiciones.
La mayoría de los equipos del SOC tienen dificultades con herramientas desconectadas, grandes volúmenes de alertas con poco contexto y el laborioso proceso de alternar entre registros y consolas para determinar qué es lo más importante. La solución Zscaler Agentic SecOps unifica las señales clave, las enriquece con contexto empresarial y prioriza las exposiciones y amenazas para que los analistas puedan centrarse en los problemas con mayor probabilidad de afectar a la empresa.
La mayoría de las organizaciones quieren incorporar capacidades basadas en agentes a su programa de SecOps. Sin embargo, la mayoría no está interesada en sustituir sus sistemas SIEM, EDR, IAM y de gestión de incidencias, por lo que la integración y la interoperabilidad son requisitos fundamentales. La solución Zscaler Agentic SecOps está diseñada para complementar las herramientas existentes, enriqueciendo las señales con la telemetría y el contexto de Zscaler y permitiendo después flujos de trabajo coordinados que agilizan la investigación y la respuesta.
En todo el sector, la IA está ampliando la superficie de ataque y acelerando la actividad de los adversarios mediante nuevas aplicaciones, nuevas rutas de datos y ataques a la velocidad de las máquinas capaces de eludir los controles tradicionales. La solución Zscaler Agentic SecOps ayuda a afrontar este problema combinando una amplia telemetría, una evaluación contextual de los riesgos y operaciones basadas en agentes que permiten aplicar defensas más rápidas y proporcionales al riesgo.
Nuestros agentes de IA están entrenados con más de 11 años (y sumando) de datos de alta fidelidad sobre detección de amenazas, investigación y respuesta a incidentes, así como con flujos de trabajo de operaciones de seguridad líderes en la industria. La riqueza y fiabilidad de los datos de entrenamiento contribuyen a una tasa de precisión del 99,7 % en la detección de amenazas y a tiempos de respuesta rápidos cuando los agentes colaboran con nuestros expertos humanos.