
Resumen
Detecte más amenazas y responda con mayor rapidez las 24 horas del día
Active los equipos de ingeniería de detección, inteligencia de amenazas, investigación y búsqueda basados en IA para mantenerse a la vanguardia frente a las amenazas emergentes y avanzadas. Enriquezca las investigaciones con el contexto de ZIA y aplique automáticamente las políticas de ZIA para contener las amenazas con mayor rapidez.

Eliminar el ruido
y centrarse en las amenazas reales

Mantener cobertura 24/7
para que su equipo pueda dormir por la noche

Confíe en un socio de confianza
cuando necesita experiencia y conocimientos
Visión general del producto
El servicio de detección y respuesta gestionadas (MDR) recurre a nuestros expertos internos para detectar, gestionar, responder y remediar amenazas a gran escala para su organización, lo que permite a su equipo centrarse en otras tareas.
Gracias a nuestra plataforma Agentic SecOps y a los flujos de trabajo agentic, junto con una profunda integración con ZIA, nuestros expertos ofrecen detecciones de alta fidelidad y accionables, con una respuesta integral adaptada a su organización, para que pueda pasar más rápidamente de la detección a la contención con los empleados que ya tiene.

Ventajas
Concéntrese en las amenazas activas y los riesgos específicos del negocio.

Detecte 4 veces más amenazas
Encuentre amenazas que sus soluciones puntuales no detectan.

Reduzca el ruido en más del 99 %
Elimine los falsos positivos para centrarse en las señales (no en el ruido).

Actúe a partir de información y conocimientos claros
Dé los próximos pasos con precisión gracias a la inteligencia sobre amenazas y a la información de red y usuarios de ZIA.

Responda 10 veces más rápido
Contenga las amenazas con la ayuda de expertos, la automatización y el soporte técnico directo.
Detalles de la solución
Agentes de IA
Los agentes de IA realizan tareas de clasificación, enriquecimiento de datos, investigación y mucho más, para que su equipo pueda pasar de la alerta a la acción con mayor rapidez.

Enriquezca las alertas con el contexto del dispositivo, el historial de inicio de sesión del usuario, inteligencia de IP y mucho más antes de clasificarlas.
Filtre las alertas difíciles de ajustar mediante breves prompts en lenguaje natural.
Formule y responda automáticamente preguntas críticas de investigación críticas antes de que lleguen a su equipo.
Proporcione orientación sobre contención, erradicación y endurecimiento específicos para cada amenaza detectada.
Experiencia especializada de élite
Active un equipo 24/7 de especialistas en detección y respuesta que validan amenazas, reducen el ruido y le ayudan a gestionar ataques avanzados sin aumentar su plantilla.

Desarrolle continuamente capacidades analíticas para detecciones de alta fidelidad y optimice los procesos para obtener respuestas eficientes.
Traduzca las tácticas y tendencias de los atacantes en prioridades de detección claras y directrices prácticas, con un contexto que permita a sus analistas actuar de inmediato.
Complemente la búsqueda centrada en ZIA con la búsqueda de amenazas en sus entornos en la nube, endpoints e identidades, y reciba resultados específicos con evidencia y próximos pasos.
Realice un seguimiento de las nuevas técnicas, herramientas y campañas, e incorpore los aprendizajes a los procesos de ingeniería de detección y respuesta.
Automatización
Detenga las amenazas con mayor rapidez mediante playbooks personalizables sin código.

Bloquee automáticamente las URL y los IoC mediante ZIA, aísle los puntos finales mediante EDR, suspenda a los usuarios mediante su IDP y mucho más.
Configure disparadores y acciones en cuestión de minutos, sin necesidad de scripts.
Exija la aprobación de su equipo para las acciones de respuesta a fin de mantener la supervisión.
Envíe alertas MDR a su plataforma SIEM, SOAR o ITSM para alinearlas con sus flujos de trabajo existentes.
Informes
Visualice los resultados de detección, respuesta y caza de amenazas, y compárelos con los de organizaciones similares.
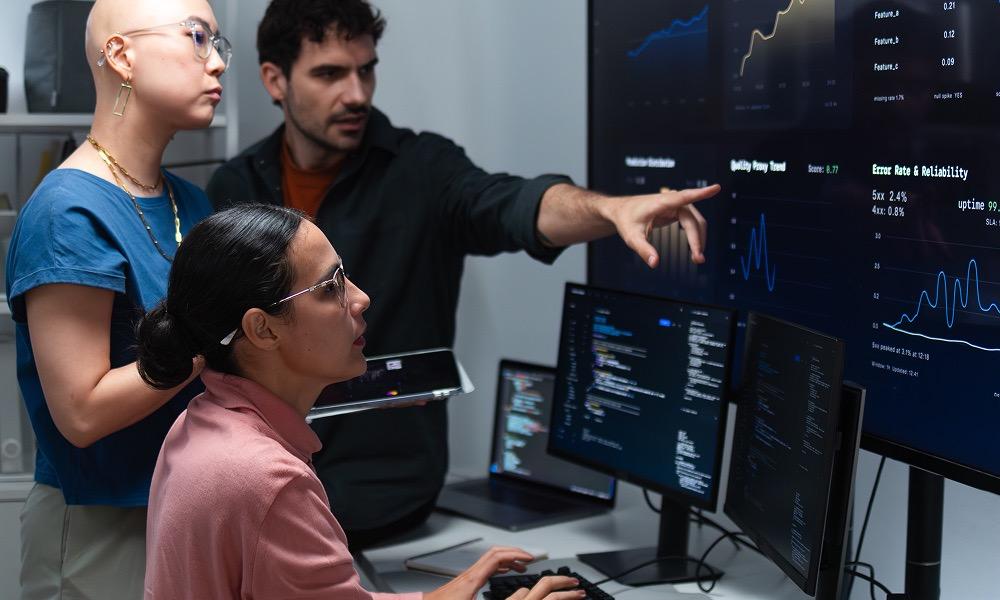
Comprenda qué tan rápido y preciso es su programa de detección y respuesta, y cómo ha evolucionado con el tiempo
Consulte los informes de cada caza de amenazas, que incluyen hipótesis, observaciones, recomendaciones y conclusiones.
Descubra cómo se compara su postura frente a amenazas con la de organizaciones similares en cuanto a sector, número de empleados y toda la base de clientes de MDR.
Identifique los adversarios y las herramientas que atacan con mayor frecuencia a su organización y compare esas tendencias con las de los clientes de MDR de su sector.
Casos de uso
Protección comprobada que nunca descansa

Manténgase un paso por delante del ransomware actual Descubra cómo MDR proporciona una detección de alta fidelidad de los precursores del ransomware, una contención y remediación rápidas de las amenazas antes de que tengan un impacto, una búsqueda de amenazas transparente y la generación de informes sobre la prevalencia de grupos de amenazas y herramientas en su entorno.
Optimice su respuesta ante los intentos de phishing reportados por los usuarios. Descubra cómo Zscaler combina la IA con el análisis de expertos humanos para examinar los correos electrónicos de phishing reportados, así como la facilidad con la que analizamos las tendencias detectadas y enviamos automáticamente comentarios personalizados a los usuarios.

Simplifique la detección de amenazas en entornos de nube complejos. Zscaler MDR unifica los datos de AWS, GCP, Azure y las principales herramientas de seguridad en la nube, como Wiz, para detectar y detener las amenazas en la nube antes de que generen impacto. Nuestras integraciones integrales y nuestra experiencia en seguridad en la nube las 24 horas del día, los 7 días de la semana, le ayudan a gestionar toda su superficie de ataque en la nube, desde el plano de control hasta la carga de trabajo, abordando de forma proactiva tanto las amenazas activas como los riesgos, como el software vulnerable, las configuraciones incorrectas y las combinaciones peligrosas.

Obtenga almacenamiento rentable que mejore su nivel de seguridad. Descubra cómo puede almacenar datos MDR u otros datos sin procesar (JSON, mensajes de syslog o cualquier dato delimitado por líneas que pueda escribir en un bucket de S3) durante el tiempo que usted especifique. Puede consultar esos datos usted mismo o permitir que Zscaler MDR aproveche esas fuentes para nuestras investigaciones de amenazas.
Get new insights from your ZIA telemetry and automatically update policies to contain threats. Take the quickest path from detection to protection by using your Zscaler telemetry and inline controls for detection, investigation context, and automated responses like adding domains, URLs, or IPs to deny lists and applying browser isolation or conditional access policies.
Key Domains
Defend against threats across your environment

Identity
Protect your users’ email, identities, and SaaS apps

Endpoint
24×7 endpoint threat protection across your organization

Cloud
Understand and manage your cloud-based attack surface

Prevent potential business and financial impact from email attacks

Network
Get new insights from your ZIA telemetry and automatically contain threats.
LA PLATAFORMA ZSCALER
La plataforma de ciberseguridad para la era de la IA, basada en Zero Trust, diseñada para proteger usuarios, cargas de trabajo, sucursales y dispositivos a través de la mayor nube de seguridad en línea del mundo.


Preguntas frecuentes
MDR es un servicio de ciberseguridad que ayuda a las organizaciones a detectar, analizar y mitigar rápidamente las ciberamenazas. Va más allá de la simple supervisión; da un paso adicional para investigar y solucionar las amenazas antes de que puedan tener un impacto negativo.
MDR se integra con una amplia gama de herramientas de seguridad para proporcionar detección y respuesta integrales en todo su entorno. Encuentre la lista de integraciones de MDR aquí.
No, MDR no reemplaza el SOC existente. MDR complementa y mejora el SOC existente. Considérenos su socio de confianza, que le ofrece la experiencia, las herramientas y el soporte necesarios para que su SOC sea más eficiente.
MDR puede integrarse con Zscaler Internet Access (ZIA) para enriquecer automáticamente las investigaciones con telemetría web y de firewall, incluyendo el contexto del usuario y de la aplicación, para que pueda confirmar las amenazas más rápidamente sin tener que cambiar constantemente de herramienta. Cuando se confirma una amenaza, MDR también puede activar acciones de respuesta automáticas en ZIA, como el bloqueo de dominios, URL o direcciones IP maliciosas, para ayudar a contener el riesgo de forma rápida y coherente en todos los usuarios.