
東京都市大学が実践する
「学内からの通信すら疑う」ゼロトラスト、
セキュリティと利便性を両立したキャンパスネットワークに刷新
Zscalerが多様な端末の混在する大学に特有の環境を保護
場所を問わない安全な通信基盤でDX推進を強力支援し、事務局統合やリモートワークにも柔軟に対応


1億8,170万
急増する1.8億のトラフィックを迅速に処理
11,682件
3ヶ月で11,682件のセキュリティ脅威を防御
6つ
幼稚園から高校、自動車学校を含む機関に横展開
課題
2021年から始まった学生BYOD化で大学非管理端末が多様化し、従来の境界型セキュリティでは安全性の確保が限界に
学生、専任教職員、非常勤講師、共同研究者、派遣職員、業務委託パートナー企業、保守契約企業など多様な立場の人が出入りし、接続元も特定しにくいという、大学特有のネットワーク環境が存在し、一般の企業と比べてセキュリティポリシーを徹底しにくい状況だった
事務局の移転・統合でフリーアドレス化やリモートワークが進み、場所を選ばず安全にアクセス可能な仕組みが必須に
採用したアプローチ
2017年からゼロトラスト環境の調査を開始。VDIなども比較検討した結果、ゼロトラストアーキテクチャの採用を決
2022年10月に導入を決定後、2023年8月から大学事務関連スタッフ335名に展開。学内も「信頼しない」前提で全通信をZscaler経由に
2024年から附属校への導入を検討、約半年で要件定義から展開を完了。2025年10月にはライセンスを追加し、複数機関に展開
成果
事務職員は場所を問わず安全な業務が可能に。クラウド経由のセキュアな情報共有を実現
PC起動時の自動認証で、ITリテラシーに依存しないセキュリティを構築。多様な雇用形態に統一ポリシーを適用
アイデンティティに基づいたアクセス制御で、物理的な統合を待たずに附属校と安全にシステム連携。共通業務システムの統合を加速し、グループ全体のDX推進に貢献
東京都市大学 の概要
東京都市大学は、“教育の理想”を求める学生たちが中心となって創立された日本でもきわめて稀な、学生の熱意によって生まれた大学です。理工学、建築、都市環境、情報、都市生活、人間科学、データサイエンスなどの多様な研究分野を擁する専門性の高い総合大学です。
業界:
教育
本社:
東京都世田谷区玉堤1-28-1
Size:
従業員数(連結):1,223名(学校法人五島育英会 教員・非常勤講師 2025年10月末現在)

クラウドシフトや学生によるBYOD(Bring Your Own Device)が加速し、学内外からさまざまな端末が接続する大学ネットワークでは、従来の境界型セキュリティだけでは安全性を維持することが難しくなっている。学校法人 五島育英会 東京都市大学は、この課題を解決すべくZscaler Internet Access(以下、ZIA)、Zscaler Private Access(以下、ZPA)を中核としたゼロトラスト基盤を整備。学内ネットワークも含むすべての通信を「信頼しない」前提で再設計し、場所や端末を問わず安全に業務ができる環境を構築した。ネットワークに依存しないアイデンティティに基づいたアクセス制御により、職員の働き方と附属校を含むグループ全体のDXを強力に支える新たなセキュリティモデルを実現している。
企業と異なる「大学特有の多様性」が課題に
「持続可能な社会発展をもたらすための人材育成と学術研究」を理念に掲げ、特色ある教育・研究を推進する総合大学の東京都市大学。世田谷・横浜エリアに複数のキャンパスを有し、工学・情報・都市生活・環境などの多彩な学部を擁する。さらに「学校法人 五島育英会 東京都市大学グループ」として中高一貫校2校、小学校、幼稚園、長野県の高校、自動車学校など、6つの機関を展開。全学横断の 数理・データサイエンス教育、産官学連携プロジェクト、地域課題の解決に挑む実践型学習を積極的に推進している。
「東京都市大学グループには学部・大学院の学生をはじめ、生徒、教職員、非常勤講師、研究員、多様な人々が集まります。そのため、ITインフラの利用者層は一般企業とは比較にならないほど幅広い。だからこそ、誰もが安全に情報へアクセスできる環境が欠かせないのです」と語るのは、東京都市大学の経営戦略局 DX推進部 DX推進課で課長を務める大野昭彦氏だ。
BYODと働き方改革、クラウドシフトが同時進行
東京都市大学がIT基盤の大幅な刷新を図ったのには、背景となる複数の要因があった。まず、事務系PC環境の刷新と東京都市大学グループ職員の働き方の変化だ。同大学の事務局は、長らくネットワーク経由で起動する「ネットブート型端末」を採用しており、固定席で同一機種を利用する"前世代型"の構成だった。
そこへコロナ禍を契機にリモートワークが進み、さらに法人事務局を渋谷から世田谷キャンパスに移転・統合したことで、職員数が増加。大野氏は「このタイミングでフリーアドレス制度を導入したため、持ち運びできるPC環境と、それを支えるインフラが必要になりました」と説明する。
次に挙げられる要因は、全学生のBYODの本格化だ。「学生一人一台端末」方針の下、学内ネットワークへ大学が管理しないPCが大量に接続するようになり、多種多様な端末が混在する状況が常態化した。その結果、ファイアウォールで大学内外を区分して守る境界型モデルでは、安全性を保つことが困難になった。
最後の要因が学内ファイルサーバーからMicrosoft 365(SharePoint)への全面移行である。大野氏は「職員の働き方の変化と学生のBYOD、そしてクラウドシフトといった複数の要因が同時に絡んだ結果として、従来の境界型での防御は限界でした。いつでも、どこからでも、どんな端末でも、安全にアクセスできる仕組みを考えた時、その"解"となったのがゼロトラストのアプローチでした」と語る。
仮想デスクトップは限界、「Zscalerが必然」に
実はゼロトラストの本格検討に入る以前、東京都市大学ではVDIも候補に挙がっていた。だが、多様な端末が持ち込まれる大学環境では、端末性能の制約や運用負荷、コストが課題となり、十分な効果が得られないと判断した。
数あるゼロトラストソリューションの中でZscalerを選んだ理由について、大野氏は「導入・運用のしやすさはもちろん、ネットワーク構成を大きく変えず段階的に移行できる柔軟性を評価しました」と語る。東京都市大学 経営戦略局 DX推進部 DX推進課の星野佑輔氏も「私が大学に着任した時点では、大学事務部門にはすでにゼロトラスト環境が導入されていました。特別な操作が不要で、利用者に負担がない点は大きな利点です」と評価する。
VDIでは解決できなかった「多様な環境前提の安全性」を確保しつつ、将来の拡張性にも対応できる点も大きな評価ポイントだった。
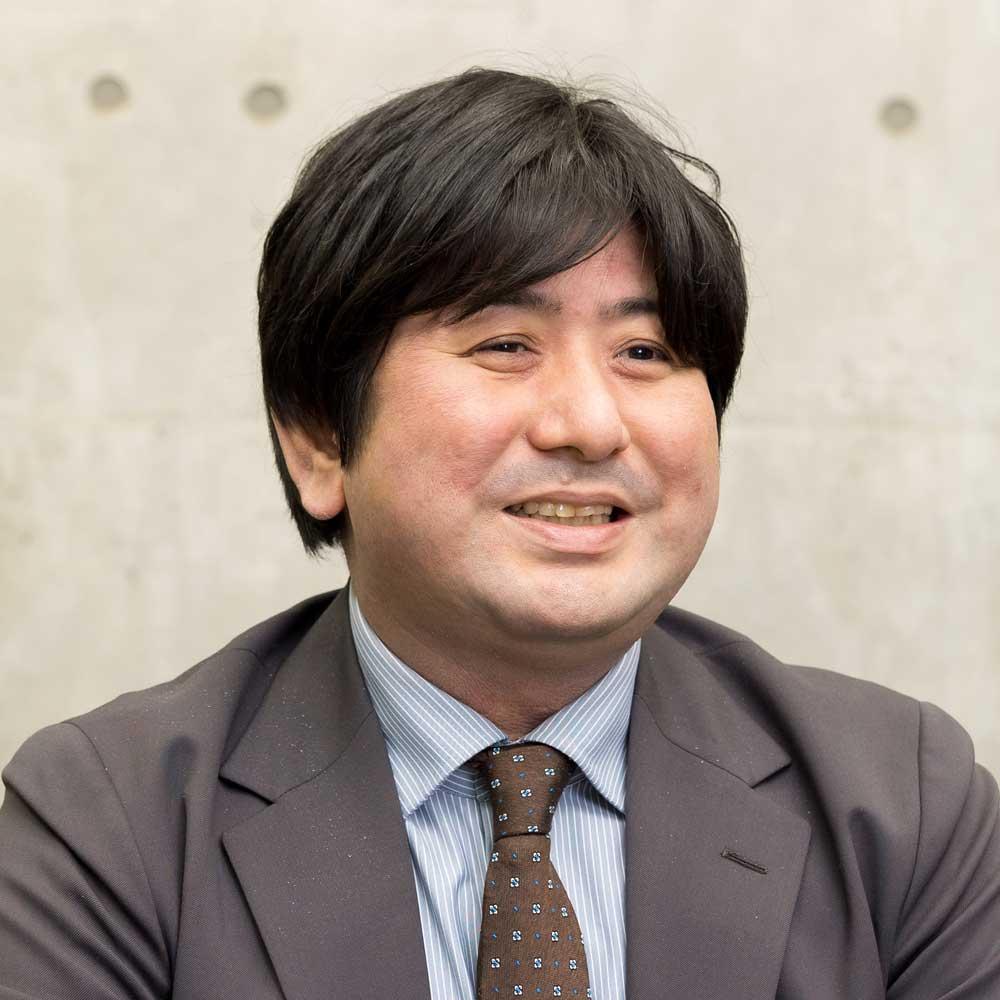
グループ全体を守る「攻めの基盤」でDXを実現
東京都市大学では2022年10月にZIAとZPAの導入を決定し、2023年8月から大学の事務関連スタッフ向けに335ライセンスを展開。ZIAがインターネット経由の通信をすべてクラウド側で安全に処理し、ZPAがVPNを使わずに学内システムへのゼロトラストアクセスを可能にしたことで、出張先や附属校でも安全に業務を処理できるようになった。
星野氏は「世田谷から横浜キャンパスへ、あるいは附属校への人事異動でも、そのまま端末を持っていけばスムーズに業務を引き継げます」と、そのメリットを語る。
さらに大きな効果をもたらしたのが、Zscalerのアイデンティティに基づいたアクセス制御だ。IPアドレスや接続元のネットワークに関係なく「誰が・どの端末で・どのアプリにアクセスするのか」を基点に安全性を評価する仕組みである。これにより、附属校とのシステム連携が一気に加速。物理ネットワークの統合を待たずに認証・通信基盤を共通化できるため、共通業務システムの接続も安全かつ迅速に進められるようになった。
今後はバックオフィス系業務の共通化をさらに加速させていく方針だ。星野氏は「共通化すべき領域と、学校ごとに残すべき領域の切り分けを明確にしながら、グループ全体の業務効率化を進めていきたいです」と語る。
大野氏も「ゼロトラスト基盤が整ったことで、グループ全体のDXを加速させる土台ができました。次のステップとして、データ連携や業務プロセスの標準化など、より踏み込んだ取り組みを進めていきたいと考えています」と将来を見据える。
東京都市大学グループが目指すのは「ユーザーはPCを立ち上げるだけで、意識せずに安全な環境で業務ができる」世界だ。Zscalerによるゼロトラスト環境は、セキュリティ対策にとどまらず、東京都市大学グループのDXを支える「未来の標準基盤」へと進化しつつある。
「セキュリティは仕組みを変えたくないという心理が働きやすい領域です。だからこそ、問題が起きる前に一歩踏み出すことが重要です。ネットワークの安全性は組織の価値を守る根幹であり、その実現手段としてゼロトラストは“避けて通れない必須項目”だと考えています」(大野氏)。


