従業員、請負業者、サードパーティーの特権アクセスを再定義
社内外のすべてのユーザーに対して、IT/OTへの安全なアクセスを実現します。きめ細かなゼロトラスト ポリシーの施行、資格情報管理の合理化、コンプライアンス基準の順守を行います。

従来のVPN、エージェント、VDIファームを排除

ゼロトラストでサイバー リスクを大幅に低減

運用効率と 安全性の向上
製品の詳細
Zscaler Privileged Remote Accessは、ゼロトラストのリモート特権アクセス管理を提供し、場所を問わずに、システムやデバイスへの安全なアクセスを可能にします。
ゼロトラストRPAは、完全なセッション監視、ガバナンス制御、サンドボックス化されたファイル転送、クラウド、オンプレミス、OT環境全体での一元的なアクセスを備えた、クライアントレスのブラウザーベース アクセスを提供します。
- 管理されていないエンドポイントからのマルウェア感染リスクを排除
- システムの稼働時間、データの完全性、運用上の安全を保護
- VPNとエンドポイント エージェントによるストレスを回避

メリット
ゼロトラストの特権アクセスでサイバー攻撃を阻止

稼働時間を向上させてリスクを低減
ベンダーとパートナーにシステムと機器への高速で安全なアクセスを提供します。

安全性とセキュリティを強化
重要なネットワークをインターネットから不可視化し、サイバー攻撃のリスクを低減します。

卓越したユーザー エクスペリエンスを実現
VPNを使わず、リモート ユーザーにリソースへの高速でシンプルなアクセスを提供します。

IT/OTの統合を加速
ゼロトラスト セキュリティをIT、OT、IoT/IIoT全体に適用して、デジタル トランスフォーメーションを支援します。
ユース ケース
重要なIT/OTのアクセス ニーズに対応

サードパーティーに対し、重要なエンタープライズ システムへのシンプルで安全なリモート アクセスを提供。VPNを排除し、ロールベースのアクセス制御と資格情報のインジェクションによりリスクを最小化します。

強力なガバナンス制御、セッション記録、監視を実現します。ユーザー アクションとシステム インタラクションの詳細な監査証跡は、コンプライアンス、リスクの軽減、運用の整合性の維持に役立ちます。

ユーザーとデバイスに、工場内の機械、生産システム、重要なアプリへの安全かつシームレスなアクセスを提供。予知保全、診断、更新のワークフローを合理化し、セキュリティを損なうことなく運用効率を確保します。

セッションごとに分離されたジャンプ ホストを立ち上げ、シック クライアント アクセスを仲介します。ラテラル ムーブメントを防止し、残存資格情報を削除して、完全に記録した上で自動破棄します。
Zscalerプラットフォーム
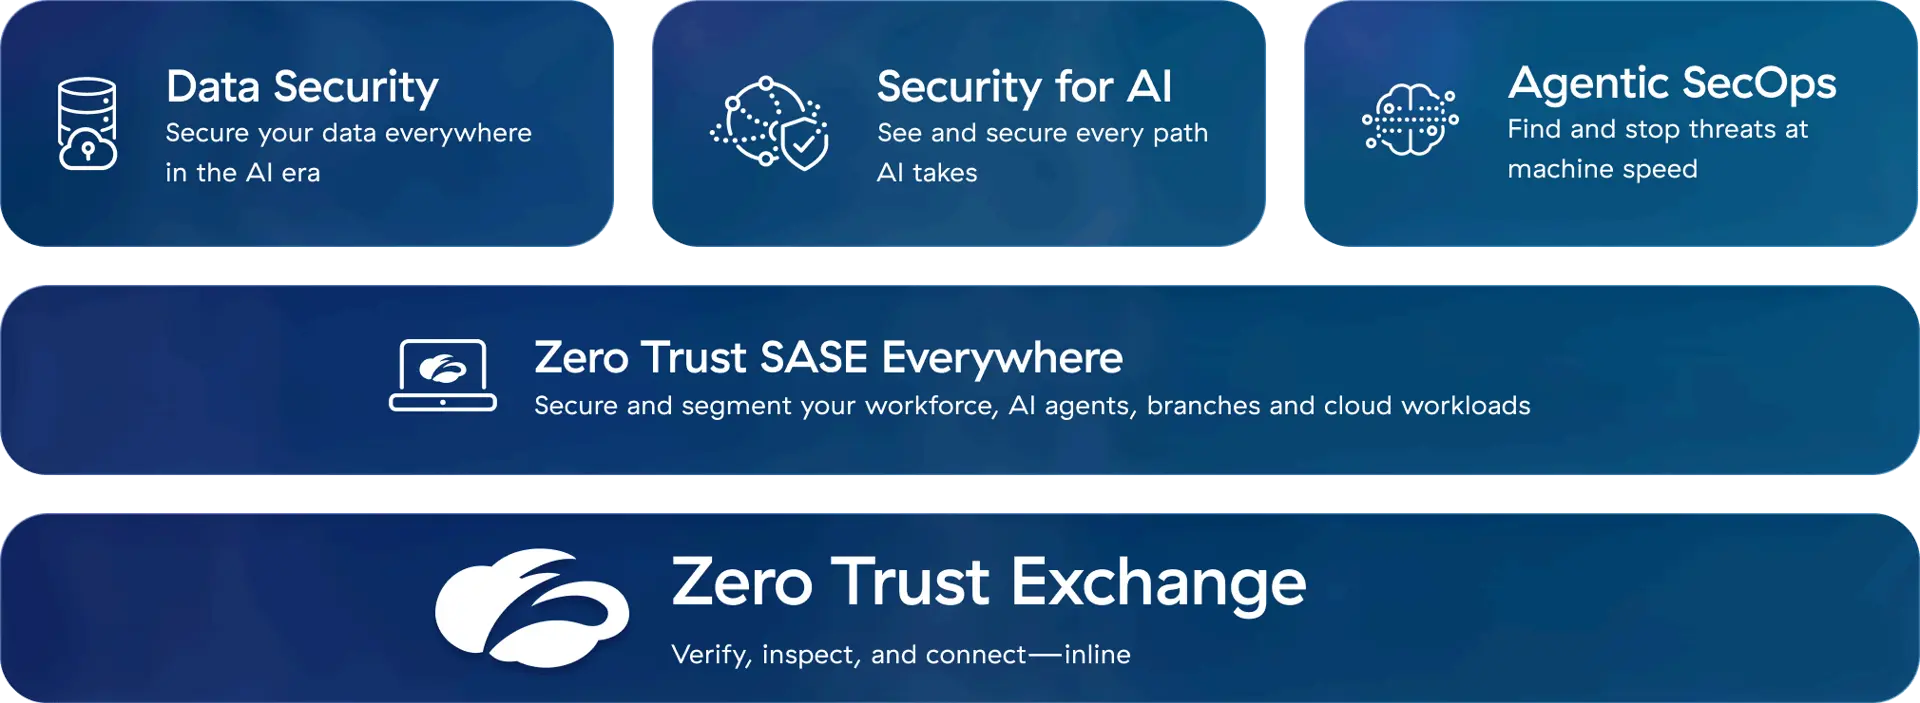
AI時代のサイバーセキュリティ プラットフォームは、ゼロトラストに基づいて構築されており、世界最大のインライン セキュリティ クラウドを通じてユーザー、ワークロード、拠点、デバイスを保護します。
お客様の成功事例
OT環境の安全なデジタル化を加速させるSiemens
インフラ不要の倉庫を構築したKubota Australia

よくある質問
Zscaler PRAは特定のアプリケーションへの接続を仲介することで、ラテラル ムーブメントを防止し、攻撃対象領域を削減し、VPNを不要にします。VPNや踏み台ホストを必要とする従来のPAMとは異なり、Zscaler PRAはゼロトラスト ネットワーク アクセスを採用し、明示的なアクセスが許可されるまで資産を見えない状態にします。ハイブリッド環境向けに設計されたクラウドベースのソリューションであり、従来のPAMよりも展開が簡単です。クライアントレスのスムーズなアクセスとジャストインタイムのセッション ブローカーにより、完全な監査とセッション記録機能を確保しながら、許可されたサードパーティーと請負業者がアクセスできるようにします。
Zscaler PRAは、OktaやMicrosoft Azure ADなどのアイデンティティー プロバイダーと統合できます。認証とユーザー管理にはSAML/OIDCとSCIMを使用します。アイデンティティー プロバイダーが認証を実行し、ユーザー属性に基づいてカスタマイズされた条件付きアクセス制御によって、パスワードレスやシングル サインオンのワークフローを実現します。この統合により、アイデンティティー中心のセキュリティを施行し、ユーザーのステータスやグループの変更に応じて自動プロビジョニング解除や適応型ポリシー管理が可能になります。
Zscaler PRAは、ISO 27001、ISO 27701、SOC 2、FedRAMP、GovRAMPなど、さまざまなコンプライアンス要件に対応しています。また、CISAゼロトラスト成熟度モデルにも準拠しており、規制された環境や政府機関の環境に最適です。このプラットフォームには、きめ細かなセッション監査と記録、Vault、職務の分離などの機能が含まれており、いずれも重要インフラ、OT、ITの必須コンプライアンス対応に役立ちます。
Zscaler PRAは、OTネットワーク向けにゼロトラスト制御を実装し、OTとインダストリアルIoT (IIoT)の資産を脅威から不可視化します。これは、オープン ポートを排除し、ユーザーとOT資産間でネットワークに直接接続する必要性をなくすことによって実現します。このソリューションは、きめ細かなロールベースのアクセス、セッション監視、改ざん防止監査ログ、そしてRDP、SSH、VNC向けの安全な資格情報のインジェクション機能を備えています。さらに、ITとOTのセグメント間の厳格な分離も確保します。