/ Cos'è la gestione del profilo di sicurezza dell'AI (AI Security Posture Management, o AI-SPM)?
Cos'è la gestione del profilo di sicurezza dell'AI (AI Security Posture Management, o AI-SPM)?
La gestione del profilo di sicurezza dell'AI (AI Security Posture Management, o AI-SPM) è un framework di sicurezza che protegge le risorse AI aziendali. Protegge i modelli AI, le pipeline di dati, le applicazioni e l'infrastruttura dalle minacce specifiche per i sistemi AI che gli strumenti di gestione del profilo di sicurezza cloud (Cloud Security Posture Management, o CSPM) e di gestione del profilo di sicurezza dei dati (Data Security Posture Management, o DSPM) non riescono a rilevare. L'AI-SPM valuta continuamente gli ecosistemi di intelligenza artificiale per identificare e correggere minacce, violazioni delle policy e mancanza di conformità.
Punti chiave da ricordare
La gestione del profilo di sicurezza dell'AI individua, monitora e protegge continuamente modelli, transazioni e dataset AI.
• L'AI-SPM protegge dai percorsi di attacco che prendono di mira i sistemi AI, come il jailbreaking, l'iniezione di prompt e lo sfruttamento di identità non umane (NHI) con privilegi eccessivi.
• È essenziale adottare il modello zero trust insieme all'AI-SPM. I proxy zero trust inline verificano continuamente le identità degli utenti e sanificano gli output dei modelli di AI. Questo processo migliora l'AI-SPM e crea difese proattive per le risorse AI.
• L'AI-SPM semplifica gli audit di conformità. Confronta le configurazioni e i flussi di dati dei modelli AI con i requisiti di conformità previsti da framework e normative come il NIST AI Risk Management Framework, l'AI Act dell'UE e l'RGPD.
"l'attività AI/ML è aumentata dell'83% su base annua, raggiungendo quasi mille miliardi di transazioni in un ecosistema di più di 3400 applicazioni.Le aziende hanno bloccato il 39% delle transazioni AI/ML complessive, a conferma delle persistenti preoccupazioni relative all'esposizione dei dati, alla privacy e alla conformità alle policy, in un contesto di crescente utilizzo dell'AI."– Leggi il Report di ThreatLabz del 2026 sulla sicurezza dell'AI |
Tuttavia, gli strumenti di sicurezza tradizionali, come quelli per la gestione del profilo di sicurezza dei dati (DSPM) e del cloud (CSPM), non riescono a tenere il passo, perché non offrono la visibilità e il controllo sulle risorse AI necessari per garantire la sicurezza dell'AI.
Quali rischi per la sicurezza introduce l'intelligenza artificiale?
Come dimostrato da una recente ricerca sulla sicurezza delle VPN di ThreatLabz, gli autori delle minacce utilizzano l'AI per condurre attacchi alla massima velocità.
Gli strumenti di GenAI e altri sistemi AI introducono anche rischi per la sicurezza specifici dell'AI, tra cui:
- L'utilizzo della shadow AI e l'uso improprio di modelli LLM non autorizzati causano fughe di dati. Se un dipendente condivide dati aziendali sensibili con un'applicazione di GenAI pubblica, il fornitore del modello può conservare i dati e utilizzarli per il training di modelli futuri.
- Gli attacchi di jailbreaking si verificano quando gli autori delle minacce aggirano i meccanismi di sicurezza di un modello di intelligenza artificiale. Gli autori delle minacce manipolano i modelli di AI per condividere dati sensibili, come le informazioni personali dei clienti.
- Gli attacchi di prompt injection si verificano quando gli autori delle minacce nascondono istruzioni dannose in risorse come file e database. Quando i modelli di intelligenza artificiale accedono a tali risorse per rispondere alle query degli utenti, eseguono le istruzioni.
- Gli autori delle minacce utilizzano identità non umane, come quelle assegnate agli agenti di intelligenza artificiale, per violare i sistemi aziendali.
Da cosa è composta una soluzione AI-SPM? Componenti e funzionalità principali
Un'architettura completa per la gestione del profilo di sicurezza dell'AI include cinque componenti principali per la protezione dei sistemi di intelligenza artificiale:
Distinte base base dell'AI (AI-BOM) e inventari centralizzati delle risorse AI
Gli strumenti di gestione delle risorse AI offrono visibilità sugli ecosistemi AI. Essi generano una AI-BOM per ogni modello, dataset, libreria e plugin. Le AI-BOM includono informazioni sulla provenienza del modello, il versioning, le fonti dei dati di training e le licenze.
I registri delle risorse AI agiscono come database centralizzati che catalogano e monitorano ogni risorsa di intelligenza artificiale nell'intera azienda. Questi registri catalogano risorse come strumenti di AI integrati, LLM commerciali e modelli ospitati su infrastrutture proprie.
Motore di valutazione della vulnerabilità e del rischio
La threat intelligence comporta la definizione di baseline comportamentali e la valutazione dinamica del rischio per ispezionare le risorse AI aziendali tramite l'integrazione di:
- OWASP Top 10 per le applicazioni LLM, che identifica le vulnerabilità più comuni nelle applicazioni di AI generativa.
- La matrice MITRE ATLAS per i sistemi AI, che mappa le tattiche, tecniche e procedure (TTP) note degli aggressori che prendono di mira le risorse AI.
- Valutazione dinamica del rischio, che assegna e aggiorna i punteggi di rischio in base a segnali in tempo reale. Questi segnali includono qualsiasi elemento, dalle modifiche alla configurazione ai modelli di comportamento insoliti.
Prevenzione della perdita di dati (DLP) per l'AI
La prevenzione della perdita di dati (DLP) nell'AI viene generalmente implementata come proxy inline che si colloca tra gli utenti e le applicazioni AI.
- L'ispezione dei prompt inline e il mascheramento dinamico oscurano o bloccano automaticamente le informazioni prima che raggiungano le API del modello. Le informazioni bloccate includono dati sensibili come record finanziari, codice proprietario, informazioni personali (PII) e informazioni sanitarie protette (PHI).
- La classificazione dei dati basata sul contesto utilizza il machine learning anziché le espressioni regolari statiche per analizzare le sfumature conversazionali e l'intento che si cela dietro i messaggi.
- Il filtraggio delle risposte sanifica gli output degli LLM per prevenire tentativi di jailbreaking e la fuga di dati di training sensibili.
Applicazione automatizzata delle policy
L'AI-SPM si integra con le infrastrutture esistenti di gestione delle identità e degli accessi (IAM) e di SecOps per applicare le policy di accesso alle risorse AI.
- I controlli di accesso granulari e basati sull'identità concedono le autorizzazioni in base ai ruoli. Queste autorizzazioni determinano gli utenti o account di servizio che possono interrogare i modelli di intelligenza artificiale.
- La limitazione dinamica della frequenza delle richieste API blocca volumi sospetti di richieste API, che possono indicare attacchi di negazione del servizio ai modelli (MDoS) o tentativi di esfiltrazione di dati.
- L'isolamento delle entità può revocare l'accesso dell'utente alle risorse di intelligenza artificiale se il sistema rileva comportamenti sospetti.
Mappatura e reporting della conformità
L'AI-SPM semplifica la governance dell'AI tramite:
- Il confronto dell'inventario delle risorse AI e delle relative configurazioni aziendali con gli standard internazionali, tra cui il NIST AI Risk Management Framework (RMF) 1.0 e il NIST AI 600-1, l'AI Act dell'UEe ISO/IEC 42001.
- La generazione di report pronti per gli audit, per dimostrare la conformità alle normative sulla privacy dei dati, come RGPD, CCPA e HIPAA.
Come l'AI-SPM protegge il ciclo di vita dell'AI
Le piattaforme AI-SPM gestiscono la sicurezza lungo l'intero ciclo di vita dell'AI:
Passaggio 1: individuare e mappare la superficie di attacco dell'AI
Le piattaforme AI-SPM analizzano continuamente ambienti come:
- Modelli di intelligenza artificiale forniti da provider come OpenAI (ChatGPT), Google (Gemini), Anthropic (Claude) e Meta (Llama)
- Piattaforme cloud di AI aziendale, tra cui Amazon Bedrock, Azure AI Foundry e Google Vertex AI
- Piattaforme di hosting di modelli AI di terze parti, tra cui Hugging Face e Replicate
- Implementazioni private di LLM destinate esclusivamente all'uso interno dei dipendenti
Passaggio 2: valutare il livello di sicurezza e attribuire la priorità ai rischi
Le scansioni delle vulnerabilità esaminano il codice, i modelli e le dipendenze. Rilevano le deviazioni dalle configurazioni previste nelle integrazioni API e segnalano altre vulnerabilità di runtime.
L'AI-SPM valuta la vulnerabilità di ciascun modello a diversi tipi di attacchi AI, inclusi gli attacchi di negazione del servizio ai modelli (MDoS). Crea inoltre un grafico di rischio dinamico che assegna automaticamente punteggi di priorità ai rischi in base alle informazioni contestuali.
Passaggio 3: proteggere i dati in movimento
L'AI-SPM intercetta tutti i prompt inviati ai sistemi AI e li analizza per individuare comportamenti sospetti.
Il mascheramento dinamico dei dati oscura o maschera automaticamente qualsiasi informazione sensibile inserita dagli utenti in un prompt di GenAI. La piattaforma analizza anche gli output degli LLM alla ricerca di dati sensibili, segreti e payload dannosi prima che raggiungano gli utenti.
Passaggio 4: automatizzare la bonifica e il contenimento delle minacce
L'AI-SPM utilizza flussi di lavoro SecOps agentici e attiva procedure di risposta automatizzate tramite l'integrazione con i sistemi SOAR. Segnala inoltre eventuali deviazioni dalla configurazione dell'AI.
Passaggio 5: garantire la conformità
L'AI-SPM esegue audit continui sulle risorse di intelligenza artificiale per garantire la conformità ai requisiti normativi, come l'AI Act dell'UE, il NIST AI RMF 1.0, il NIST AI 600-1 e i framework di sicurezza dei dati specifici di ciascun settore, come l'HIPAA.
Inoltre, l'AI-SPM monitora nel tempo gli scostamenti dalle configurazioni previste e le variazioni del profilo di sicurezza.
Architettura AI-SPM: come si integrano AI-SPM, DSPM e CSPM
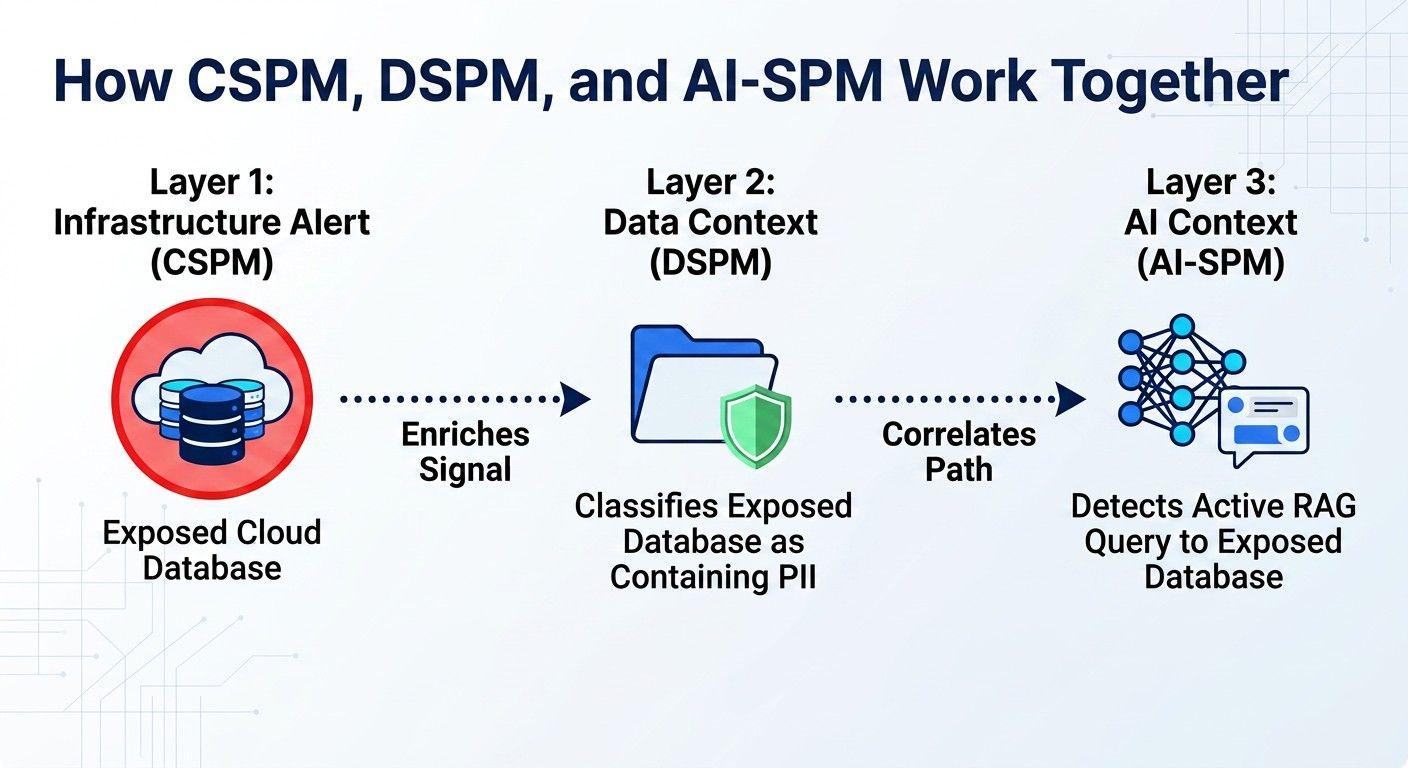
L'AI-SPM opera insieme al DSPM e al CSPM per creare un'infrastruttura di sicurezza unificata che monitora i rischi associati alle risorse AI, all'infrastruttura cloud e ai dati.
La gestione del profilo di sicurezza dei dati (DSPM) monitora i flussi di dati, la loro posizione e i controlli degli accessi. Individua i dati sensibili all'interno dell'organizzazione e segnala le configurazioni errate e le policy di accesso eccessivamente permissive ad altri strumenti, che possono applicare tali policy.
La gestione del profilo di sicurezza del cloud (CSPM) monitora e segnala le configurazioni errate delle risorse cloud, come macchine virtuali, registri di container e autorizzazioni di gestione delle identità e degli accessi (IAM).
Condividendo i dati di telemetria, l'AI-SPM, il DSPM e il CSPM possono mappare i percorsi di attacco che attraversano i tradizionali confini di sicurezza. Queste soluzioni correlano i segnali per generare un avviso relativo a un singolo incidente, fornendo ai team di sicurezza un quadro contestuale unificato che consente di comprendere meglio le tattiche, le tecniche e le procedure (TTP) utilizzate dagli aggressori.
Come utilizzano l'AI-SPM le aziende? Casi d'uso principali
Rilevare e gestire la shadow AI
Le aziende utilizzano l'AI-SPM per gestire la shadow AI. La shadow AI comprende le applicazioni di AI generativa e altri strumenti AI adottati dai dipendenti senza l'approvazione dei team di sicurezza o IT. Senza l'AI-SPM, il reparto IT non è in grado di mappare l'intera superficie di attacco dell'AI.
Proteggere i dati soggetti a normative nelle pipeline di machine learning
Le aziende utilizzano l'AI-SPM per proteggere i modelli di machine learning personalizzati. La piattaforma analizza i database di training alla ricerca di dati regolamentati, come informazioni personali e informazioni sanitarie, e segnala la necessità di rimuoverli.
La gestione della profilo di sicurezza dell'AI traccia e convalida anche la fonte, o la provenienza, dei dataset di training.
Conformità alle normative
L'AI-SPM automatizza le attività di verifica previste dal NIST AI Risk Management Framework. Aiuta inoltre le organizzazioni a garantire la conformità a una serie di requisiti normativi, come:
- L'articolo 17 dell'RGPD, noto anche come diritto alla cancellazione o "diritto all'oblio". Tuttavia, eliminare i dati personali dagli LLM rappresenta una sfida. L'AI-SPM contribuisce a garantire la conformità all'RGPD segnalando i dati personali da rimuovere prima che vengano immessi in qualsiasi LLM.
- La sezione 164.308 del titolo 45 del Codice dei regolamenti federali degli Stati Uniti (45 CFR), relativa alla normativa HIPAA, che richiede un'analisi periodica dei rischi di tutti i sistemi che trattano informazioni sanitarie protette.
Gestire i rischi per la sicurezza dell'AI specifici di ogni settore
Perché le architetture zero trust sono importanti nella sicurezza AI
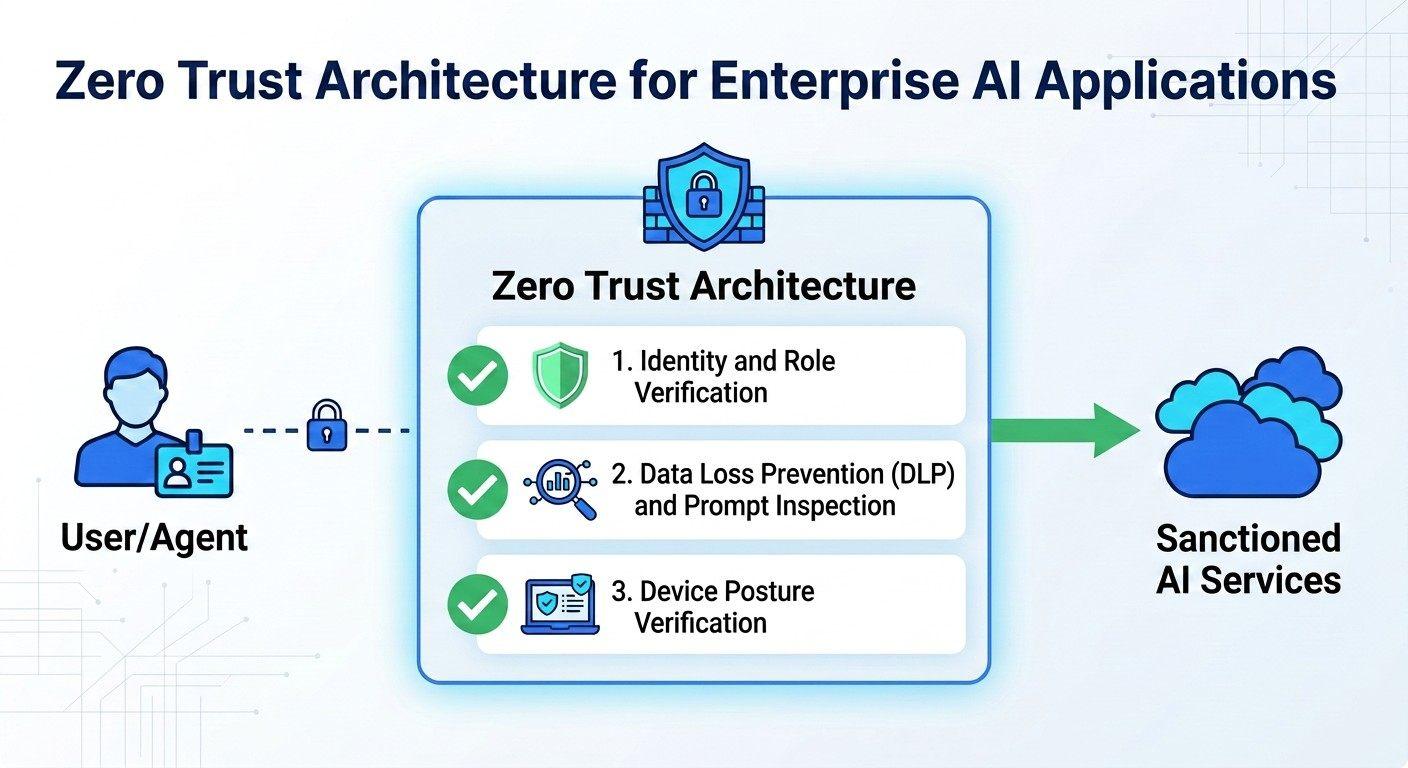
Dato che le interazioni con l'AI sono decentralizzate ed effimere, le tradizionali difese di rete incentrate sul perimetro non sono in grado di proteggerle. Ad esempio, un firewall non può impedire a un dipendente di condividere codice sorgente proprietario con uno strumento pubblico di GenAI.
Le architetture zero trust rappresentano l'approccio più efficace per proteggere questo tipo di interazioni. Con il modello zero trust, le aziende verificano continuamente ogni utente, flusso di dati e richiesta di modello a livello di transazione.
Come creare un programma AI-SPM
La creazione di un programma AI-SPM aiuta le organizzazioni a passare dal rilevamento reattivo delle minacce a un modello di sicurezza proattivo e basato sulla governance. Per iniziare, le imprese dovrebbero seguire questi passaggi e adottare le seguenti best practice:
Passaggio 1: definire i parametri di riferimento per la governance e la gestione del rischio
- Crea un comitato interfunzionale per la sicurezza dell'AI che riunisca rappresentanti dei team di sicurezza, legale e machine learning. Questo consente di stabilire fin da subito la responsabilità del programma AI-SPM.
- Definisci policy di classificazione dei dati che stabiliscano i tipi di dati a cui gli LLM possono accedere, come ad esempio i dati personali o la proprietà intellettuale.
- Classifica i rischi dei modelli AI in base alla loro tipologia, ad esempio modelli addestrati internamente e API pubbliche.
Passaggio 2: definire i flussi di lavoro per l'adozione e l'approvazione dei modelli AI
- Crea un elenco di tutti i modelli AI, le app di GenAI e gli altri strumenti AI approvati. Condividi l'elenco con ogni dipendente e collaboratore esterno dell'organizzazione.
- Semplifica la procedura con cui gli sviluppatori possono sottoporre nuovi modelli o applicazioni AI a verifiche di sicurezza e approvazione.
Per avere visibilità sull'utilizzo attuale dell'AI in questa fase, crea registri delle risorse AI ed AI-BOM dinamiche.
Passaggio 3: applicare controlli degli accessi basati sullo zero trust e sul principio del privilegio minimo
- Definisci e applica il controllo degli accessi basato sui ruoli (RBAC) per i modelli AI e le applicazioni GenAI.
- Implementa controlli degli accessi per le identità non umane. Questi controlli impediscono all'AI agentica di eseguire azioni ad alto rischio senza l'approvazione umana.
Durante l'implementazione dello zero trust, è buona prassi definire policy di accesso per la RAG che rispettino le autorizzazioni degli utenti. Queste policy impediscono ai modelli di AI di condividere file sensibili con utenti non autorizzati.
Passaggio 4: implementare il rilevamento delle minacce che prendono di mira l'AI
- Integra gli avvisi dell'AI-SPM nelle tue piattaforme SIEM e SOAR.
- Aggiorna le procedure di risposta agli incidenti per affrontare le vulnerabilità di sicurezza e le tipologie di attacco che prendono di mira i sistemi AI.
- Forma il team del SOC sulla sicurezza dell'AI.
In questa fase, le best practice per l'AI-SPM includono l'implementazione di proxy di ispezione inline negli ambienti di runtime. Questi proxy rilevano e bloccano minacce come i prompt dannosi e i volumi sospetti di transazioni.
Passaggio 5: simulare le minacce informatiche
- Conduci esercitazioni teoriche che simulino scenari di attacco comuni ai sistemi di AI, come le violazioni dei dati nei sistemi RAG.
- Verifica i risultati delle simulazioni per assicurarti che le regole di conformità normativa funzionino come previsto.
- Perfeziona i controlli degli accessi, le regole di classificazione dei dati e le soglie di rilevamento delle minacce durante il runtime in base ai risultati degli attacchi simulati.
Zscaler AI Security Posture Management
Zscaler AI-SPM è un componente fondamentale di Zscaler AI Data Security. Insieme, Zscaler AI-SPM e Data Security Posture Management (DSPM) offrono una visibilità completa sui modelli di AI, sui dati sensibili utilizzati durante l'inferenza, sulle implementazioni dei modelli e sulla correlazione dei rischi.
Zscaler identifica rischi per la sicurezza e la conformità che spesso sfuggono agli strumenti tradizionali. La piattaforma protegge le risorse di intelligenza artificiale aziendali attraverso:
- AI Asset Management rileva e cataloga automaticamente tutte le risorse AI. Mappa le risorse cloud e le pipeline di dati associate per fornire ai team di sicurezza una AI-BOM completa per ogni risorsa.
- La protezione granulare dei dati si avvale di classificatori dei dati potenziati dall'AI per proteggere i dataset non strutturati utilizzati per il training, il fine-tuning e il grounding dei modelli di AI.
- La gestione avanzata dei rischi analizza le implementazioni aziendali dell'AI alla ricerca di vulnerabilità e correla i dati relativi alle minacce per individuare configurazioni errate, analizzare le autorizzazioni degli utenti e generare flussi di lavoro guidati per la risoluzione dei problemi.
Richiedi una dimostrazione per vedere Zscaler AI-SPM in azione.
Risorse suggerite
L'AI-SPM aiuta le organizzazioni a gestire e proteggere i propri modelli AI e le risorse associate, monitorando costantemente vulnerabilità, esposizioni di dati ed errori di configurazione per ridurre i rischi e supportare la conformità di ambienti AI sempre più complessi.
L'AI-SPM gestisce rischi come l'accesso non autorizzato ai dati, la manipolazione dei modelli, le distribuzioni non sicure, la fuga dei dati e la mancanza di conformità alle normative, contribuendo a garantire sia la sicurezza che l'integrità delle risorse AI durante tutto il loro ciclo di vita.
L'AI-SPM si concentra specificamente sulla protezione dei sistemi AI, dei modelli e delle pipeline di dati, mentre una soluzione di CSPM è progettata per gestire il profilo di sicurezza sul cloud in senso più ampio, coprendo varie risorse ma, in genere, non i rischi o flussi di lavoro specifici dell'AI.
L'AI-SPM è una soluzione di sicurezza che protegge le risorse AI aziendali monitorando e segnalando vettori di minaccia, fughe di dati e attacchi di prompt injection. Il monitoraggio degli LLM è uno strumento ingegneristico che tiene traccia delle prestazioni dei modelli AI, della latenza e della qualità degli output. Il monitoraggio degli LLM si concentra sulle MLOps, mentre l'AI-SPM si concentra sulla sicurezza dell'AI.
Sì, l'AI-SPM è in grado di rilevare e mitigare gli attacchi di prompt injection. Quando l'AI-SPM viene abbinata allo zero trust, la piattaforma utilizza proxy di ispezione inline per analizzare le richieste degli utenti alla ricerca di prompt dannosi e sanificare o bloccare i payload avversari prima che raggiungano l'API del modello di AI. L'AI-SPM analizza anche gli output dell'AI agentica e segnala le azioni ad alto rischio affinché vengano esaminate da un operatore umano prima di essere eseguite.
L'AI autorizzata comprende strumenti di AI approvati e verificati dall'azienda, conformi alle policy di sicurezza aziendali. Il termine shadow AI si riferisce ai modelli di intelligenza artificiale, i plugin per browser e altri strumenti di intelligenza artificiale generativa non autorizzati che i dipendenti utilizzano senza l'approvazione del reparto IT. La shadow AI comporta rischi di esposizione dei dati e di mancata conformità alle normative.
Sì, gli strumenti di AI-SPM sono in grado di individuare modelli e workload di AI non autorizzati o non gestiti (la cosiddetta shadow AI) all'interno dell'ambiente di un'organizzazione, aiutando così i team di sicurezza a valutarli, monitorarli e gestirli.
Sì, l'AI-SPM funziona con i modelli di intelligenza artificiale ospitati privatamente e open source. L'AI-SPM analizza e protegge i modelli open source ospitati internamente ed eseguiti su cloud privati virtuali (VPC) o cluster di container. Monitora le configurazioni di runtime, le connessioni RAG e i prompt degli utenti per i modelli ospitati privatamente, applicando gli stessi controlli di sicurezza previsti per le API pubbliche e commerciali.
Sì, l'AI-SPM può governare e proteggere i flussi di lavoro basati sull'AI agentica. Identifica gli agenti autonomi attivi e mappa le credenziali delle relative identità non umane (NHI). L'AI-SPM applica controlli degli accessi basati sul principio del privilegio minimo, monitora le comunicazioni con i server Model Context Protocol (MCP) e segnala i comandi di scrittura non autorizzati nei sistemi per impedire l'escalation dei privilegi degli agenti AI.
L'AI-SPM automatizza le verifiche di conformità al NIST AI Risk Management Framework, associando costantemente le autorizzazioni degli utenti, le configurazioni dei modelli e i flussi di dati alle funzioni fondamentali del framework. Scansiona continuamente le implementazioni dell'AI alla ricerca di vulnerabilità e configurazioni errate. L'AI-SPM riduce la necessità di ricorrere a checklist di audit manuali e fornisce valutazioni dinamiche dell'affidabilità, della trasparenza e della sicurezza dei modelli di AI.
Sì, l'AI-SPM può eseguire l'audit dei modelli addestrati su dataset esterni, raccolti tramite scraping. L'AI-SPM collabora con il DSPM per verificare la provenienza dei dati e analizzare i dataset di training alla ricerca di proprietà intellettuale, dati personali e altri dati rischiosi. Segnala eventuali dati sensibili presenti nel set di dati e aiuta a identificare i rischi per la conformità e la sicurezza.