
Elimina il movimento laterale delle minacce con Zero Trust SD-WAN
Offri un'esperienza ottima nelle filiali, eliminando la superficie di attacco e le complessità nel routing.

Collega in modo sicuro filiali e stabilimenti produttivi senza la complessità di firewall e VPN
L'architettura legacy delle filiali espone la tua organizzazione ad attacchi ransomware, movimento laterale delle minacce e complessità in ambito operativo. Zero Trust SD-WAN offre un'architettura semplice, conveniente e sicura per connettere campus, stabilimenti produttivi e filiali, segmentando al contempo i dispositivi OT e IoT.

Accelera le distribuzioni e riduci la complessità

Migliora le prestazioni, l'agilità e l'esperienza utente

Abbatti i costi e mitiga i rischi aziendali
Il problema
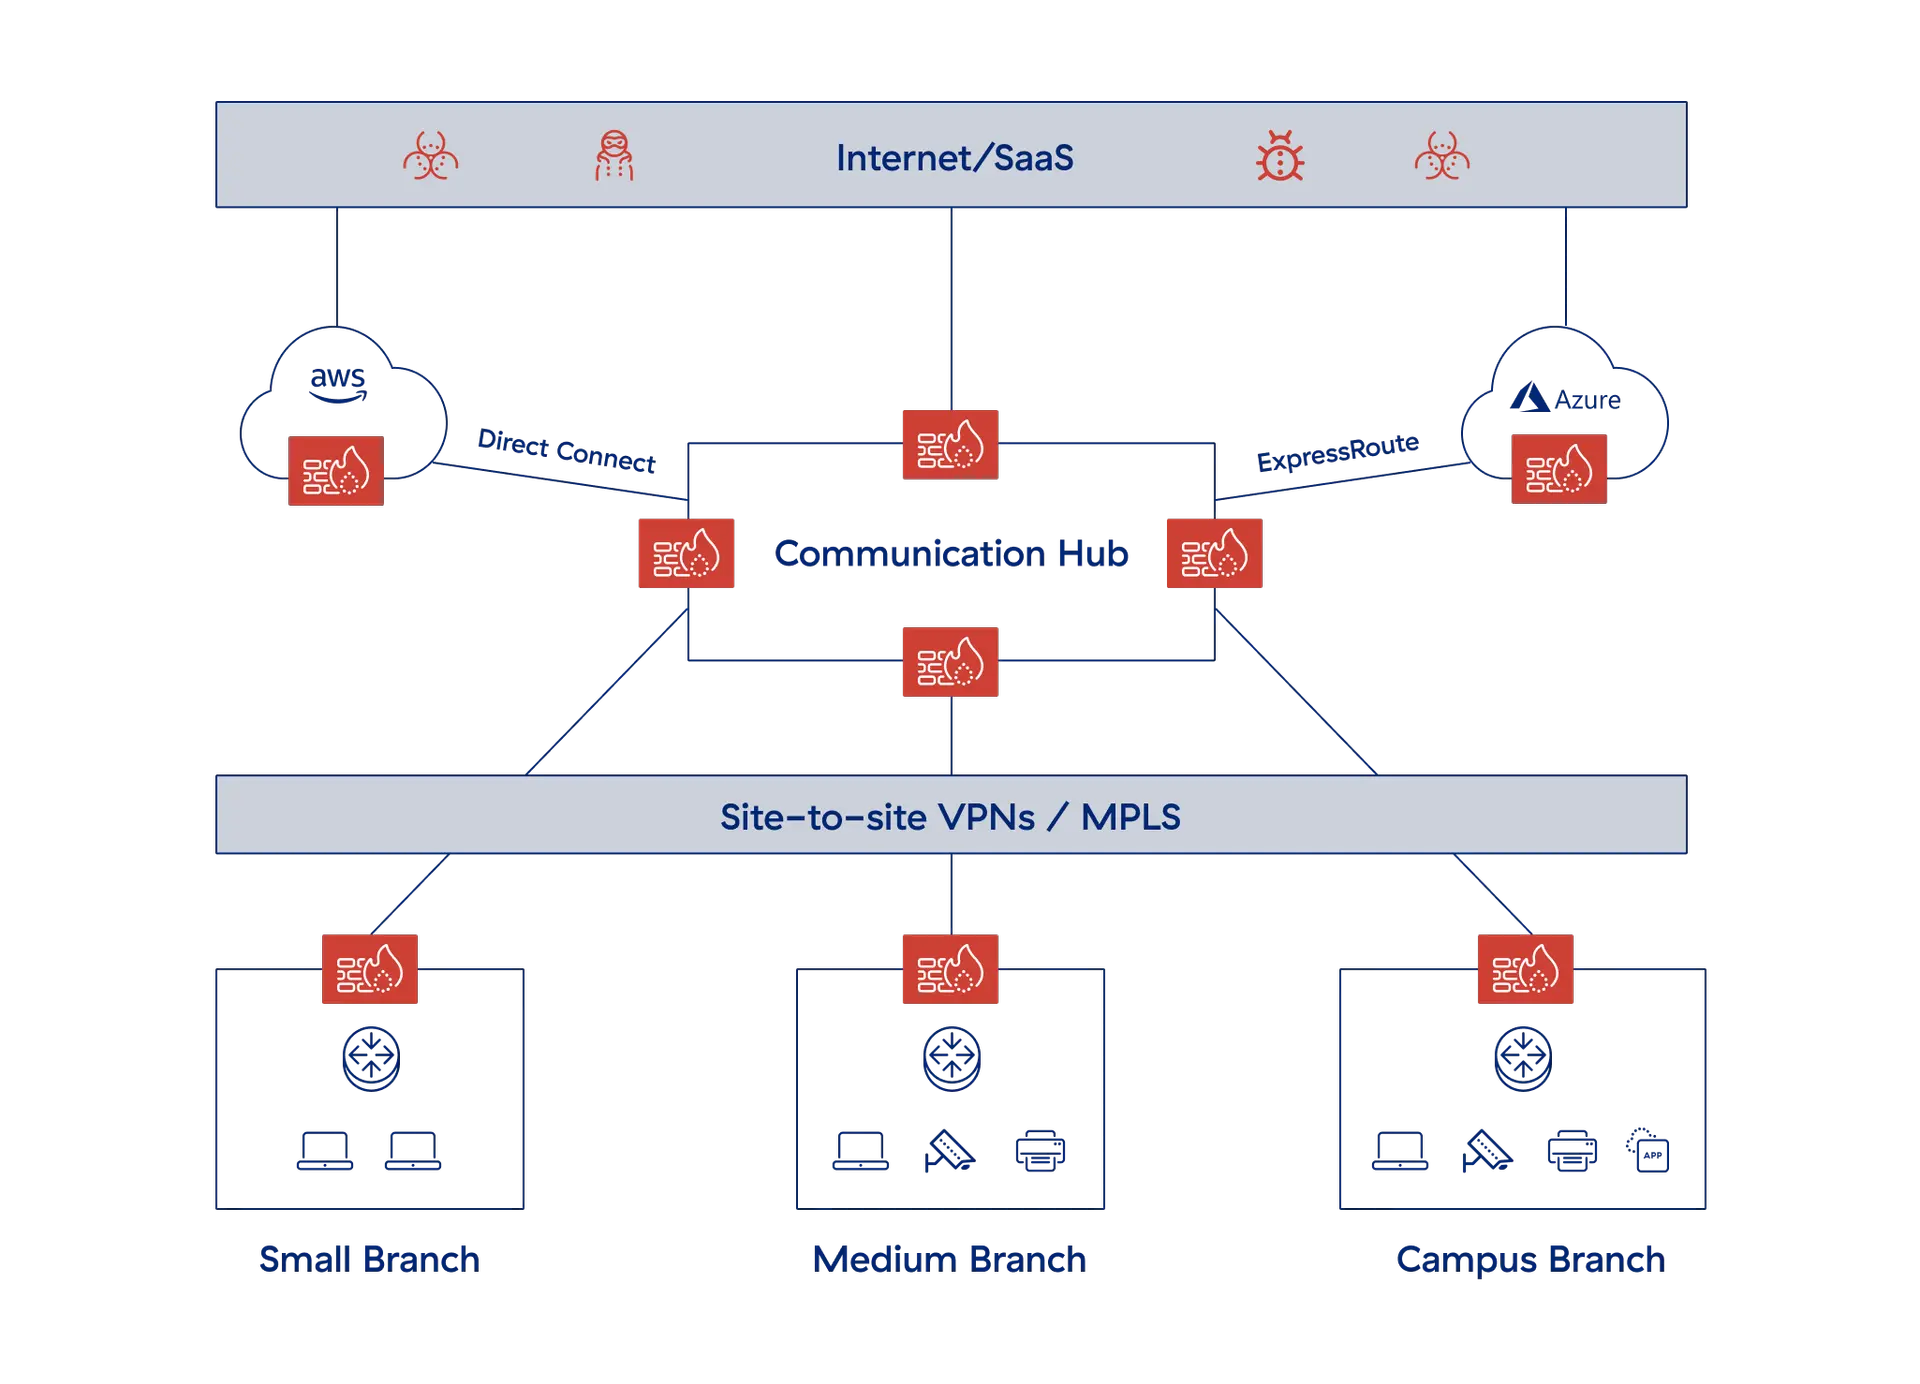
La tradizionale SD-WAN facilita la diffusione dei ransomware
Utenti e dispositivi necessitano di un accesso sicuro alle applicazioni critiche sul web, nei cloud pubblici e nei data center privati. Le soluzioni SD-WAN tradizionali raggiungono questo obiettivo estendendo la tua rete ovunque. Purtroppo, in questo processo, consentono anche agli aggressori di infiltrarsi e muoversi liberamente all'interno della rete.

Superficie di attacco ampliata
Le filiali in remoto aumentano i punti di accesso, trasformando firewall e gateway VPN in potenziali vettori per minacce 0-day.

Rischio di movimento laterale
I dispositivi infetti delle filiali possono diffondere ransomware nella rete, causando interruzioni gravi in meno di un'ora.

Costi ingenti ed elevata complessità
La gestione di firewall, proxy e policy basate su IP incrementa i costi operativi e riduce l'agilità.

Esperienza utente scadente
Il backhauling del traffico e i controlli di sicurezza ridondanti riducono le prestazioni delle applicazioni e generano frustrazione negli utenti.
Panoramica sul prodotto
Zscaler Zero Trust SD-WAN connette in modo sicuro utenti, dispositivi e workload tra filiali, data center e cloud. A differenza delle architetture tradizionali, le filiali vengono segmentate e protette, e il relativo traffico viene inoltrato in modo sicuro alla piattaforma Zscaler tramite qualsiasi connessione a banda larga, eliminando le VPN e la complessità del routing in overlay.
Basato sulla piattaforma leader del settore Zscaler Zero Trust Exchange™, il servizio Zero Trust SD-WAN applica policy granulari e sensibili al contesto per garantire un accesso sicuro, proteggere dalle minacce informatiche e prevenire la perdita di dati. Il traffico delle filiali è ispezionato in tempo reale, garantendo una sicurezza di alto livello e un'esperienza utente impeccabile.

Vantaggi
Connetti e proteggi l'intero ecosistema

Accelera la distribuzione delle filiali
Distribuisci rapidamente le filiali con una segmentazione integrata per impedire il movimento laterale e proteggere i sistemi OT legacy, e offri una connettività rapida e sicura.

Segmenta senza ricorrere a firewall legacy
Elimina la necessità di ricorrere a firewall est-ovest e semplifica l'infrastruttura IT rimuovendo VPN, proxy, switch NAC e le inutili complessità del routing.

Impedisci il movimento laterale delle minacce
Fornisci un accesso diretto alle applicazioni, non alla tua rete, a differenza di quanto accade con la superficie di attacco aperta che caratterizza le architetture VPN site-to-site.

Migliora l'esperienza utente e la produttività
Sostituisci le complesse VPN site-to-site con un'architettura direct-to-cloud che migliora le prestazioni delle applicazioni e il flusso del traffico dati.
Dettagli sul prodotto
Accelera la connettività alle filiali, agli stabilimenti e ai data center senza la complessità delle VPN o del routing in overlay. Con un dispositivo Zscaler Edge fisico o virtuale distribuito come gateway o in modalità one-armed, puoi gestire le connessioni ISP e inoltrare il traffico a Zero Trust Exchange.
- Provisioning zero touch con modelli predefiniti
- Policy di inoltro del traffico e criteri di selezione flessibili
- Policy zero trust unificata per le comunicazioni utente-app, app-dispositivo IoT e tra server
- Selezione dinamica del percorso in base alle applicazioni
- Segmentazione agentless e zero trust dei dispositivi

Casi d'uso
Zero Trust SD-WAN in azione

Elimina le complesse VPN site-to-site o le reti hub-and-spoke con un'architettura direct-to-cloud che migliora le prestazioni.

Consenti alle filiali di un ambiente IT di connettersi rapidamente alle app private di un altro senza dover integrare le reti e con provisioning zero-touch.

Offri alle terze parti un accesso clientless basato su browser alle porte SSH/RDP sulle risorse OT, rimuovendo le porte o gli endpoint VPN esposti ed eliminando di conseguenza la superficie di attacco.

Ottieni una maggiore visibilità e informazioni utili sui dispositivi IoT della filiale. Classifica in modo automatico i dispositivi in base ai profili di traffico e gestisci facilmente i controlli delle policy per il traffico IoT.
LA PIATTAFORMA ZSCALER
La piattaforma di sicurezza informatica pensata per l'era dell'IA e basata sullo zero trust, che ti consente di proteggere utenti, workload, filiali e dispositivi attraverso il security cloud inline più grande del mondo.

Storie di successo dei clienti


Cushman & Wakefield riduce i costi e integra fusioni e integrazioni sin dal primo giorno
Graphic Packaging elimina il movimento laterale con lo zero trust
Siemens implementa la connettività zero trust per le filiali e gli stabilimenti produttivi
Gray Television semplifica la connettività delle filiali con Zero Trust SD-WAN


Domande frequenti
Domande frequenti
Nella maggior parte dei casi, la SD-WAN può sostituire l'MPLS, ma le organizzazioni con determinati requisiti di conformità o privacy potrebbero necessitare di entrambi i modelli. Quando necessario, i circuiti MPLS possono inoltre agire come percorsi SD-WAN. Di conseguenza, essi possono rimanere attivi durante la migrazione ed essere eliminati gradualmente in una fase successiva, in base alle singole esigenze.
La SD-WAN zero trust colma le lacune critiche nella sicurezza della rete lasciate dalla tradizionale SD-WAN. Questa soluzione estende lo zero trust in tutto l'ambiente, consentendo l'applicazione coerente delle policy per utenti, dispositivi IoT/OT e applicazioni. Connettendo utenti e dispositivi alle app tramite una rete zero trust, si riduce la complessità della gestione della rete e si elimina il movimento laterale delle minacce.
Sì, la SD-WAN è adatta per le organizzazioni con filiali temporanee o in continua evoluzione. Consente una configurazione rapida, una gestione semplice e una connettività conveniente utilizzando la rete Internet pubblica, aspetto che la rende più flessibile rispetto alle opzioni tradizionali come l'MPLS.
Richiedi una dimostrazione
Scopri il modo in cui Zero Trust Branch può aiutarti a eliminare il movimento laterale e a estendere l'accesso zero trust a tutti gli utenti, i dispositivi e i server, ovunque si trovino.