銀行/金融サービスにおけるサイバーセキュリティの変革


最新のクラウド インフラのメリットを活用しながら妥協のないセキュリティを実現

データ保護とコンプライアンスの強化

スケーラブルなセキュア リモート アクセスの提供

データ侵害やランサムウェア攻撃などの阻止
課題
従来のテクノロジーがデジタル トランスフォーメーションの停滞の原因に
銀行/金融サービス機関は、デジタル化と変革を進め、分散した従業員に対応できる柔軟で効率的な働き方を実現することを迫られています。同時に、革新的なカスタマー エクスペリエンスを提供しながら、機密データを保護し、サイバー リスクを軽減することも求められています。
- 従来のインフラは、クラウドやその他の最新テクノロジー導入の妨げになる
- 従来のシステムが業務に不可欠なために、安定性と俊敏性の間で妥協を余儀なくされる
- GDPR、PCI DSS、SOXなどのコンプライアンス要件とイノベーションとの間で摩擦が生じる
ソリューションの概要
クラウド ネイティブなZscaler Zero Trust Exchange™プラットフォームは、あらゆるネットワークを通じてユーザー、デバイス、アプリ、ワークロードを安全に接続します。組織のポリシーをどこでも瞬時に施行し、従来のテクノロジーや重要な金融システムを中断することなく、クラウドを安全に導入できます。

メリット
クラウド ネイティブのセキュリティでデジタル トランスフォーメーションを支援

安全なイノベーションの実現
ユーザー、ワークロード、デバイスにおける通信のセキュリティを確保し、進化する規制やセキュリティ要件に容易に適応できるよう組織を支援します。

コストと複雑さの軽減
複雑で管理が難しい従来のネットワーク アーキテクチャーを、シンプルかつ安全でコスト効率の高いブロードバンド接続でリプレースします。

ポリシー管理の簡素化
一元管理されたシンプルかつ一貫した組織ポリシーによって、すべての拠点やパブリック クラウドでユーザーとワークロードを保護します。

ユーザーの支援
パフォーマンスの問題を、影響が発生する前に特定して解決し、あらゆる場所のユーザーがトラブルシューティングではなく本来の業務に集中できるようにします。
金融サービスの保護:ゼロトラストの実践
アプリのクラウド移行を進める金融機関では、サイバー脅威の増加、厳しい規制、管理の複雑さが課題となっています。これらの課題に従来のセキュリティ モデルで対応しようとすると、侵害やコンプライアンス違反のリスクが高まります。
ActualTechとZscalerとは、以下の内容に関するウェビナーを開催しました。ぜひご覧ください。
- 金融システムを保護するためのゼロトラストと最小特権アクセスの重要概念
- ゼロトラストがハイブリッド環境とマルチクラウド環境にとって優れたアプローチである理由
- アクセスの制限、ネットワークのセグメント化、アクティビティーの監視によってリスクを軽減する方法
- ゼロトラストで金融業界のコンプライアンスに対応する方法
ユース ケース
金融サービスにおけるセキュリティとITを変革

従来のセキュリティから最新のゼロトラスト アーキテクチャーに移行することで、高度なサイバー攻撃を防止し、SaaSやパブリック クラウドのデータを保護するとともに、データ流出を阻止します。

従業員、パートナー、顧客が場所やデバイスを問わず、アプリケーションに安全にアクセスできる環境を確保し、優れたデジタル エクスペリエンスを実現します。

高速かつ安全なクラウドへの直接接続およびクラウド間接続により、拠点とクラウドの接続を簡素化し、高額で煩雑なネットワークの必要性を排除します。

ゼロ タッチ プロビジョニングを活用し、ネットワークを統合することなく、異なるIT環境の拠点をプライベート アプリにシームレスに接続します。
Zscalerプラットフォーム
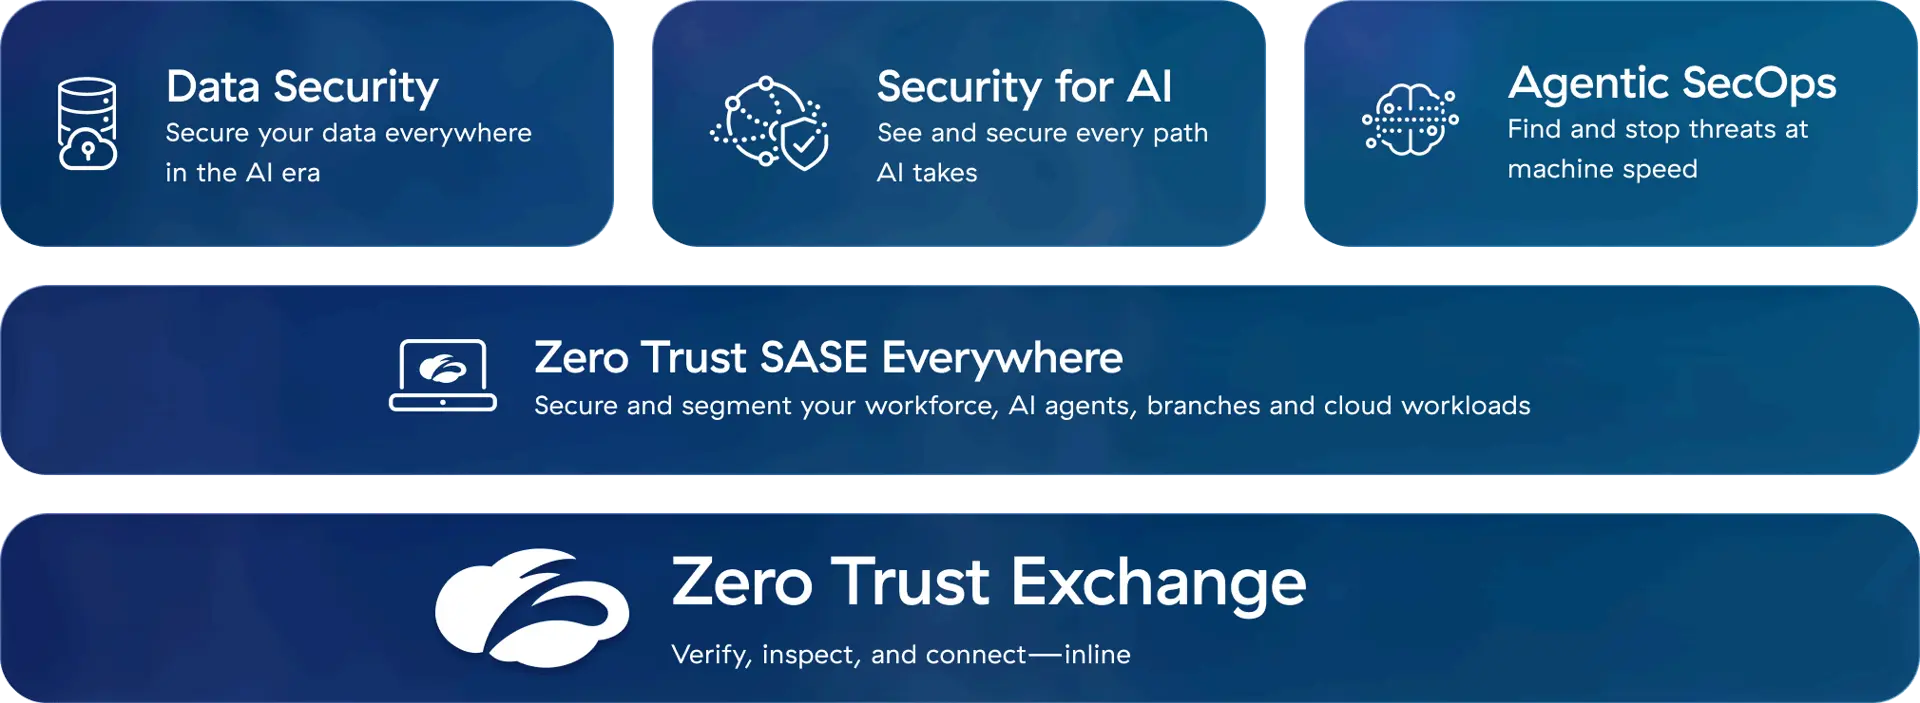
AI時代のサイバーセキュリティ プラットフォームは、ゼロトラストに基づいて構築されており、世界最大のインライン セキュリティ クラウドを通じてユーザー、ワークロード、拠点、デバイスを保護します。
お客様の成功事例
クラウド化とデジタル トランスフォーメーションを確実に推進するFannie Mae
セキュリティとユーザー エクスペリエンスをシームレスに強化したHastings Direct
デジタル トランスフォーメーションの加速と金融データの保護を実現したCapitec
複雑さを最小化し、オーバーヘッド コストを大幅に削減したL&T Financial


よくある質問
サイバーセキュリティは、機密性の高い顧客データ、大規模な金融取引、重要インフラを管理する金融機関にとって不可欠です。サイバー攻撃が成功した場合、深刻な財務損失、信用の失墜、規制による罰則が発生する可能性があります。サイバーセキュリティを強化することで、侵害を防止し、顧客との信頼を確保するとともに、GDPRやPCI DSSなどの業界規制を順守できます。
金融機関は、フィッシング キャンペーン、ランサムウェア攻撃、内部脅威、高度な標的型攻撃(APT)などのサイバー脅威に頻繁に遭遇します。これらの脅威は、機密データの窃取、運用の中断、ネットワークの脆弱性の悪用を目的として設計されています。進化する脅威によってもたらされるリスクを軽減するには、予防的な監視と堅牢なセキュリティ対策が不可欠です。詳細は最新のThreatLabz暗号化された攻撃の現状レポートをご確認ください。
金融機関は、リスク評価やレッド チーム演習の実施、NIST CSFやISO 27001などのフレームワークの導入によって、サイバーセキュリティ態勢を評価できます。データ セキュリティ ポスチャー管理(DSPM)ツールを活用することで、機密データの漏洩やアクセスのリスクを特定できます。定期的な監査とイベントのシミュレーションを行うことで、脅威に対する回復力を確保し、業界標準を順守できます。