

ワークロード セキュリティをファイアウォールからゼロトラストに移行

一貫した脅威対策およびデータ セキュリティの提供

脅威のラテラル ムーブメントの排除

従来型のアーキテクチャーのコストと複雑さの低減
問題
マルチクラウド環境の複雑なセキュリティ管理
最新のワークロードを保護するのは簡単なことではありません。
- アプリケーションは複数のクラウド、リージョン、アベイラビリティー ゾーンにわたって実行されます。
- 多様なトラフィック経路により、ワークロードがインターネット、プライベート アプリ、パブリック アプリに接続されます。
- ミッションクリティカルなアプリケーションはマイクロセグメント化され、攻撃者から保護される必要があります。

インターネットに接続するファイアウォールはすべて攻撃対象領域となる
プライベート ネットワークによってラテラル ムーブメントが可能に
複数のクラウド プロバイダーにわたるセキュリティ管理は非常に複雑
ソリューションの概要
ゼロトラスト クラウドで実現する優れたクラウド ワークロード セキュリティ
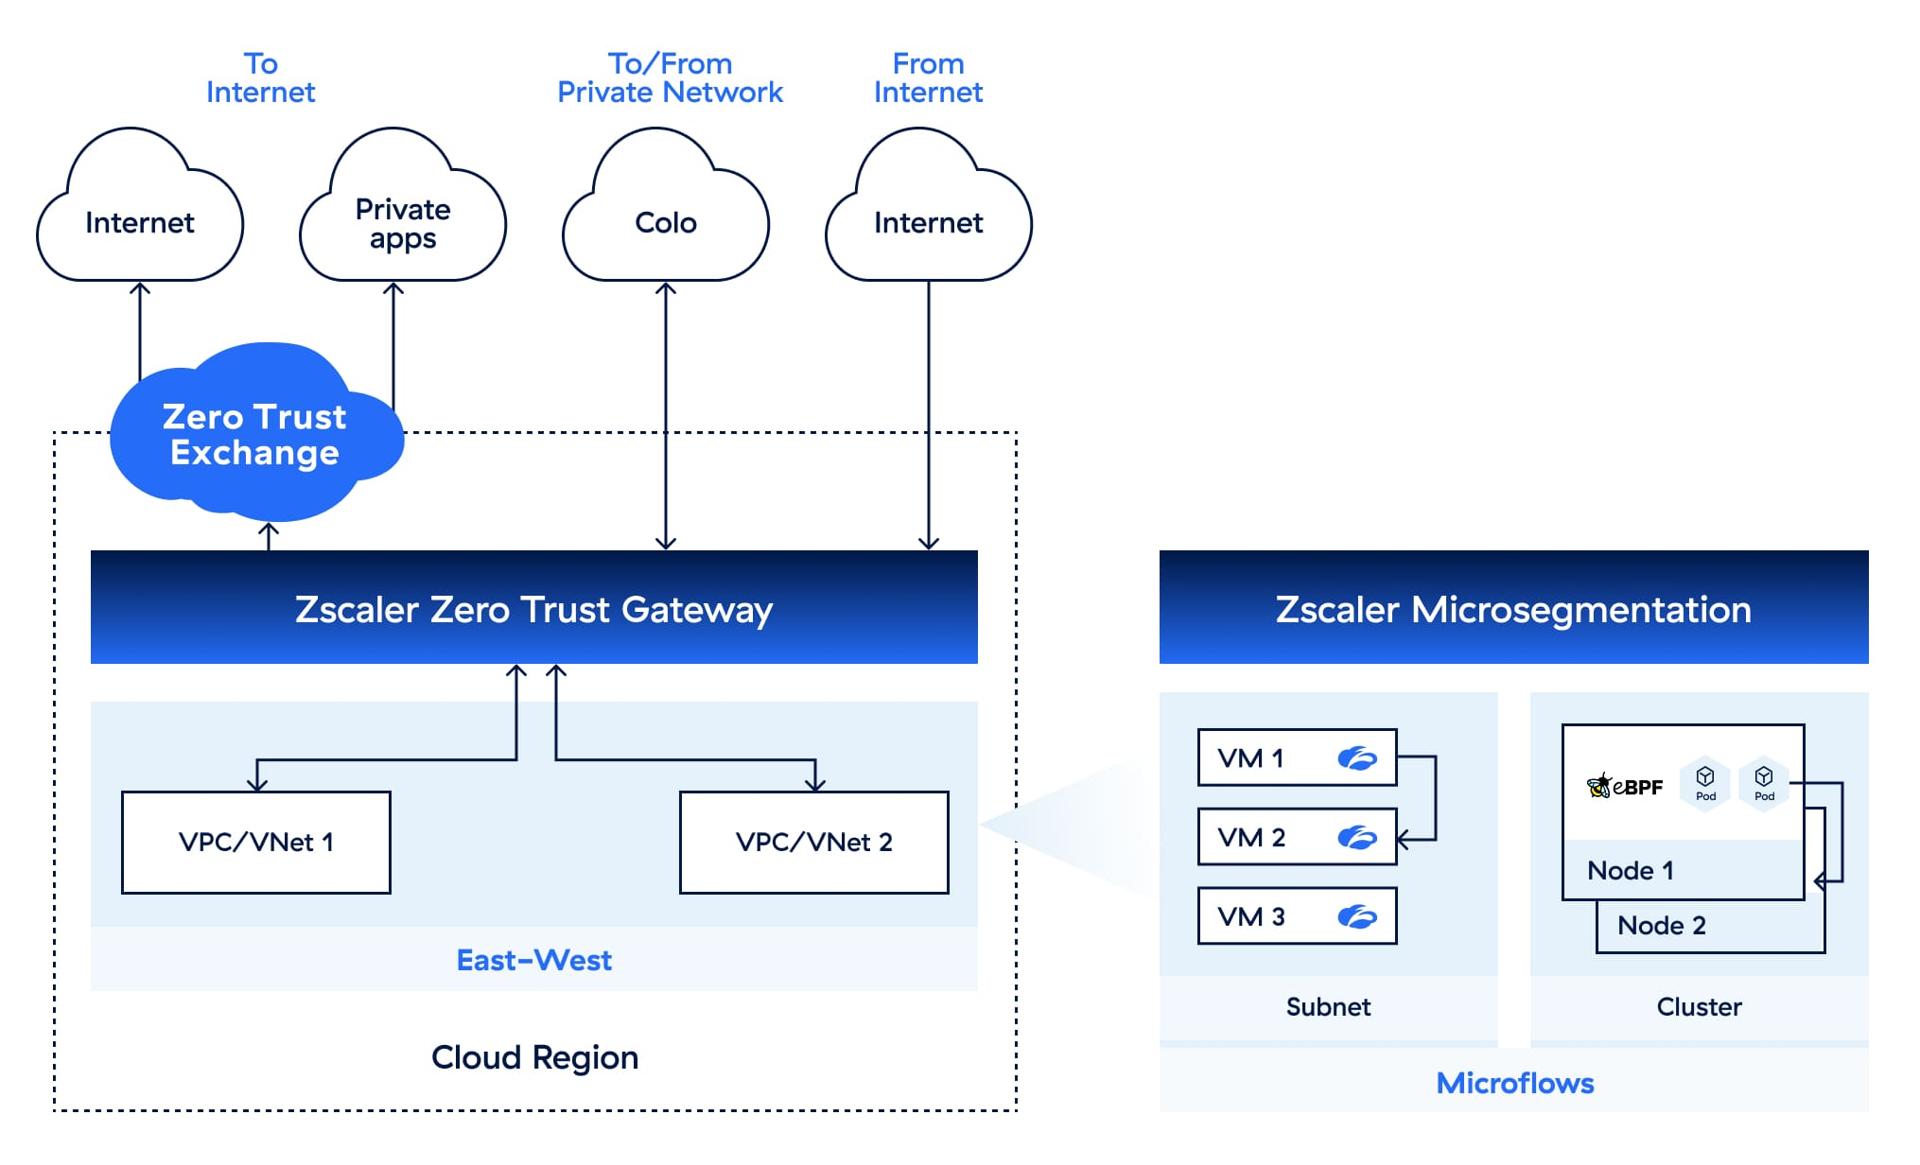
クラウド ネイティブのゼロトラスト プラットフォームにより、すべてのワークロード トラフィックを1か所で保護します。送受信や東西接続からあらゆるクラウドにわたるきめ細かなマイクロフローまで、すべてを一貫したセキュリティ モデルで保護します。
メリット
マルチクラウド環境のセキュリティを統合

一貫性のある包括的な脅威対策とデータ保護
マルチクラウド環境全体でセキュリティ制御を標準化

ラテラル ムーブメントと攻撃対象領域の排除
クラウド、VPC、VM間およびその内部でセグメント化

高リスク アプリケーションの分離と保護
きめ細かなマイクロセグメンテーションで実現
ユース ケース
ハイブリッド クラウドのワークロードを包括的に保護
ワークロードからの送受信トラフィックを保護
拡張性と信頼性に優れたセキュリティ ソリューションですべてのトラフィックを検査し、ワークロードとインターネットまたはSaaSの宛先間の安全な接続を実現します。

ワークロード間トラフィックの保護
ワークロードが別のクラウド リージョン、パブリック クラウド、またはオンプレミスのデータ センターにある他のワークロードと安全に通信できるようにします。

ワークロード マイクロセグメンテーション
AIを活用した推奨とローカルの施行により、ミッションクリティカルなアプリケーションを保護します。

展開オプション
柔軟な展開オプション
Zero Trust Cloudは、組織の運用方法に合わせて最適な形で導入できます。クラウド インフラをお客様の組織で完全に制御することも、ゲートウェイ サービスとして利用することも可能です。

AWSテナントでゼロトラスト クラウドをテストできます。
Zscalerプラットフォーム
AI時代のサイバーセキュリティ プラットフォームは、ゼロトラストに基づいて構築されており、世界最大のインライン セキュリティ クラウドを通じてユーザー、ワークロード、拠点、デバイスを保護します。

お客様の成功事例
マルチクラウド環境におけるワークロード セキュリティを簡素化したSoFi
マルチクラウドのワークロードに対して優れた制御とセキュリティを実現したInter
確実な方法で将来の成長に向けたクラウド導入を推進したFICO
ゼロトラスト アーキテクチャーであらゆる場所のワークロードを保護するSiemens


よくある質問
ゼロトラスト アーキテクチャーは、ファイアウォールやVPNを含むすべてのエンティティーは本質的に信頼できないという考えに基づいて構築されています。発信元によらず、すべてのワークロードやトラフィックを常に検証し保護することで、攻撃対象領域を最小化し、環境内の脅威のラテラル ムーブメントを防ぎます。また、ワークロード セキュリティを効率化しながら、より強力な保護を実現します。
Zscaler Zero Trust Cloudによるワークロードの保護は、従来のファイアウォールの制約を克服します。Zero Trust Cloudは、クラウドならではの規模のTLSインスペクションを通じて高度な脅威とデータ保護を提供します。まず、プロキシベースのアーキテクチャーにより、すべてのワークロードをインターネットから不可視化することで、攻撃対象領域を効果的に削減します。次に、ユーザー定義のタグを使用してきめ細かく制御し、ワークロードへの最小特権アクセスを施行することで、脅威のラテラル ムーブメントを防止します。最後に、セキュリティを単一の包括的なプラットフォームに統合することで、複数のファイアウォールを不要にし、運用の複雑さとコストを大幅に削減します。
Zero Trust Cloudは、単一の一貫したフレームワークを通じてすべてのクラウドにわたるワークロード セキュリティ管理を一元化および標準化します。リアルタイムのトラフィック検査を提供し、ポリシーの施行を簡素化し、複雑なファイアウォール管理を排除します。これにより、運用の複雑さとコストを軽減するとともに、拡張性、柔軟性、適応性に優れたセキュリティを可能にします。Zero Trust Cloudは、マルチクラウド環境内のすべての経路を保護し、1つのプラットフォームを使用してワークロードをマイクロセグメント化します。