

Firewalls statt Zero Trust: Transformieren Sie Ihre Workload-Sicherheit

Konsistente Bedrohungsabwehr und Datensicherheit

Eliminieren Sie die laterale Ausbreitung von Bedrohungen

Reduzieren Sie Kosten und Komplexität im Vergleich zu Legacy-Architekturen
Das Problem
Effektive Sicherheit in einer Multi-Cloud-Umgebung ist komplex
Der Schutz heutiger Workloads ist kompliziert.
- Anwendungen laufen über mehrere Clouds, Regionen und Verfügbarkeitszonen hinweg.
- Diverse Datenpfade verbinden Workloads mit dem Internet sowie mit privaten und öffentlichen Anwendungen.
- Geschäftskritische Anwendungen müssen mikrosegmentiert und vor Angreifern geschützt sein.

Jede im Internet sichtbare Firewall ist eine Angriffsfläche
Private Netzwerke ermöglichen laterale Bewegungen
Die Verwaltung der Sicherheit in Multi-Cloud-Umgeebungen ist komplex
Lösungsüberblick
Ermöglichen Sie optimale Sicherheit für Cloud-Workloads mit Zero Trust Cloud
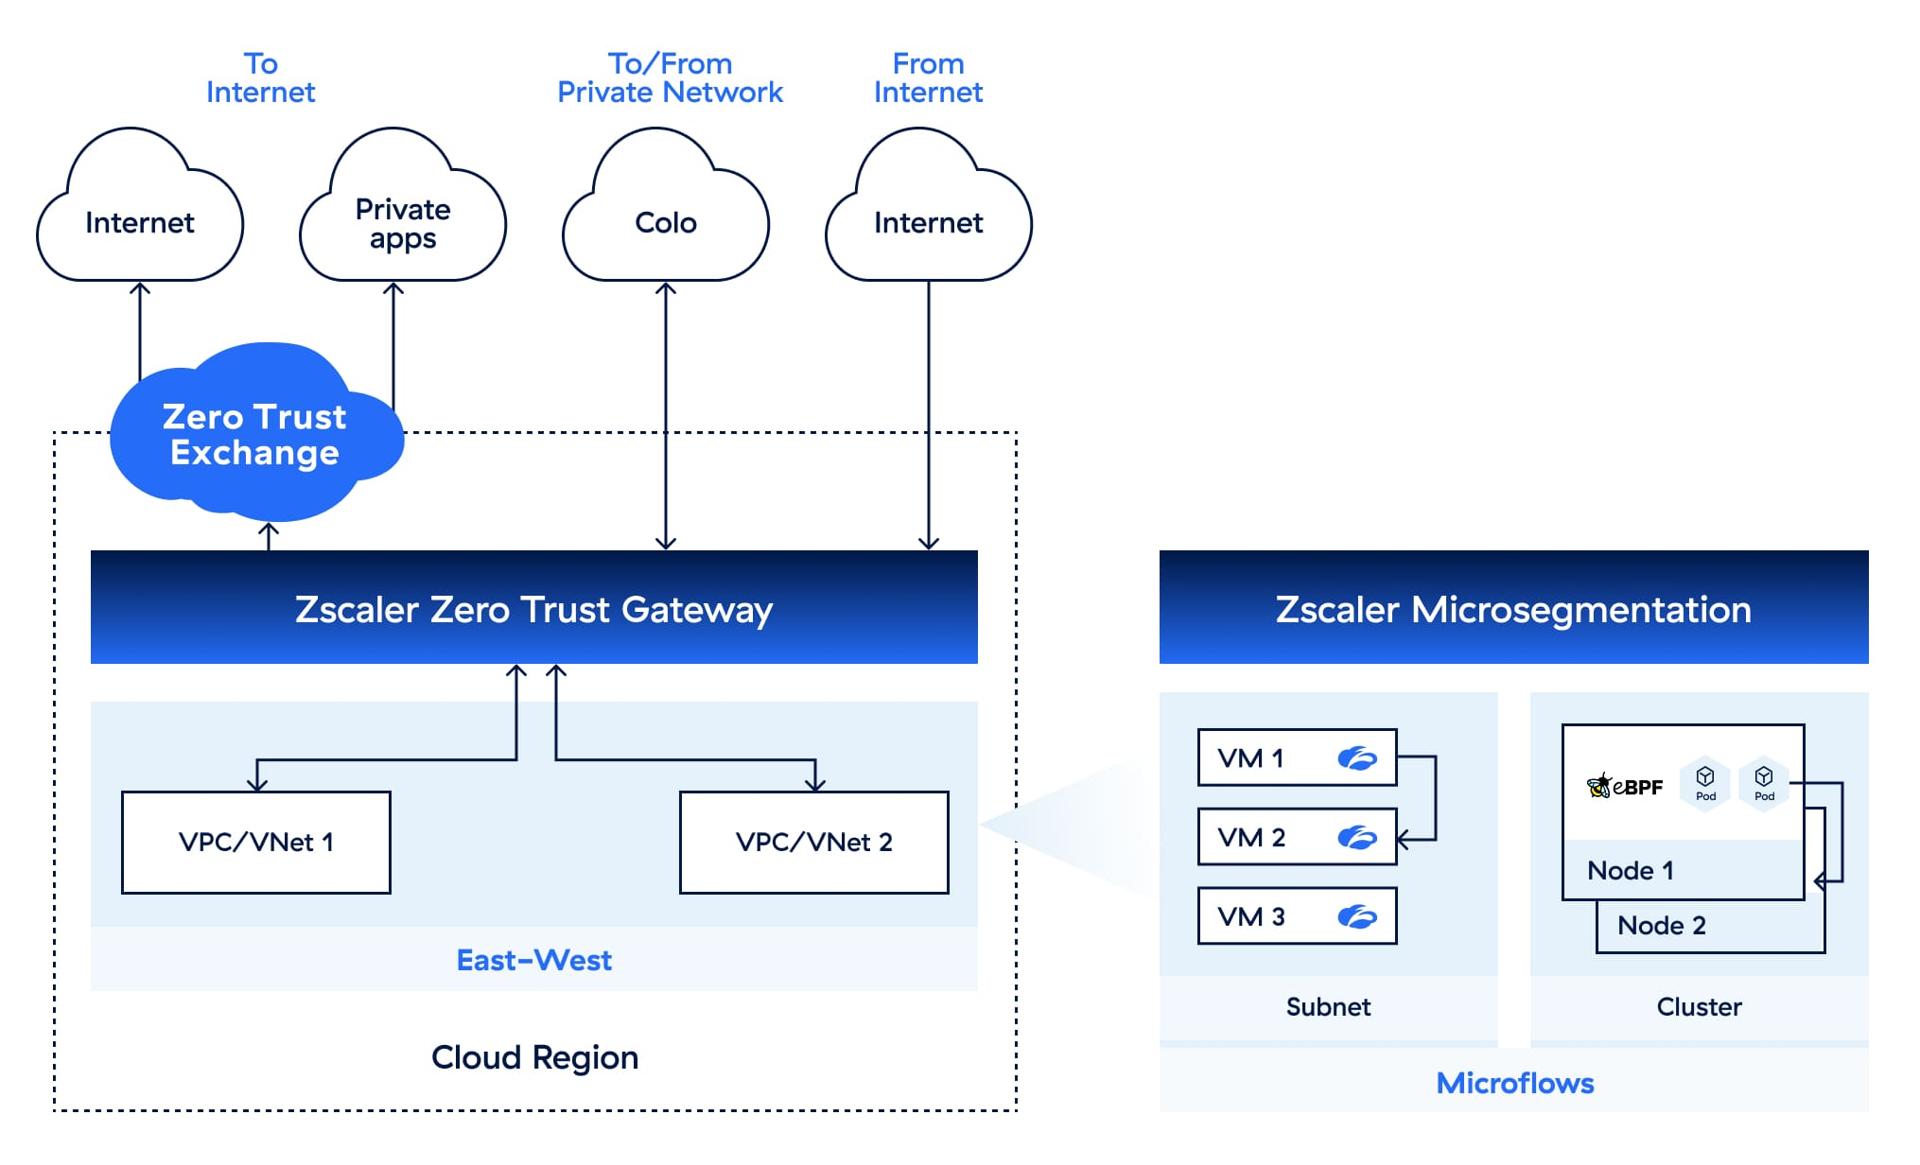
Sichern Sie den gesamten Workload-Traffic an einem Ort mit unserer Cloud-nativen Zero-Trust-Plattform. Schützen Sie sämtliche Verbindungen in allen Cloud-Umgebungen mit einem einheitlichen Sicherheitsmodell.
Vorteile
Vereinheitlichen Sie die Sicherheit für Multi-Cloud-Umgebungen

Setzen Sie umfassenden Bedrohungsschutz und Data Protection durch
mit standardisierter Sicherheitskontrolle.

Reduzierung der Angriffsfläche und Unterbindung lateraler Bewegung
mit Segmentierung zwischen und innerhalb von Clouds, VPCs und VMs.

Isolieren und schützen Sie gefährdete Anwendungen
mit granularer Mikrosegmentierung.
Anwendungsfälle
Erreichen Sie umfassende Sicherheit für Workloads in Hybrid-Clouds
Schützen Sie ein- und ausgehenden Traffic von Workloads
Ermöglichen Sie eine sichere Verbindung zwischen Workloads und Internet- oder SaaS-Zielen mit einer skalierbaren, zuverlässigen Sicherheitslösung, die den gesamten Traffic überprüft.

Schützen Sie Traffic zwischen Workloads
Ermöglichen Sie Workloads eine sichere Kommunikation mit anderen Workloads in anderen Cloud-Regionen, öffentlichen Clouds oder lokalen Rechenzentren.

Workloads mikrosegmentieren
Schützen Sie unternehmenskritische Anwendungen mit KI-gestützten Empfehlungen und lokaler Durchsetzung.

Bereitstellungsoptionen
Nutzen Sie flexible Bereitstellungsoptionen
Stellen Sie Zero Trust Cloud so bereit, wie es am besten zu Ihren Abläufen passt: Übernehmen Sie die vollständige Kontrolle über Ihre Cloud-Infrastruktur oder nutzen Sie die Funktionen als Gateway-Service.

Möchten Sie Zero Trust Cloud in einer AWS-Instanz testen?
Die Zscaler Plattform
Die Cybersicherheitsplattform für das KI-Zeitalter – auf der Grundlage von Zero Trust zum Schutz von Usern, Workloads, Zweigstellen und Geräten durch die weltweit größte Inline-Sicherheits-Cloud.

Erfolgsgeschichten unserer Kunden
SoFi vereinfacht die Workload-Sicherheit in einer Multi-Cloud-Umgebung
Inter erzielt unübertroffene Kontrolle und Sicherheit für Workloads in Multi-Cloud-Umgebungen.
Schutz für zukunftsfähiges Wachstum: Wie FICO auf die Cloud setzt
Siemens schützt Workloads überall mit einer Zero-Trust-Architektur


FAQ
In einer Zero-Trust-Architektur wird kein Bestandteil der IT-Infrastruktur – selbst Firewalls und VPNs nicht – automatisch als sicher eingestuft. Sie überprüft und schützt jeden Workload und den gesamten Traffic unabhängig von seiner Herkunft kontinuierlich. Dadurch wird die Angriffsfläche minimiert, die laterale Bewegung von Bedrohungen im Netzwerk unterbunden und die Workload-Sicherheit effizienter und wirksamer gestaltet.
Mit Zscaler Zero Trust Cloud sichern Sie Ihre Workloads ab und überwinden zugleich die Grenzen herkömmlicher Firewalls. Zero Trust Cloud bietet modernen Bedrohungs- und Datenschutz durch TLS-Überprüfung im Cloud-Maßstab. Die proxybasierte Architektur minimiert die Angriffsfläche, da sämtliche Workloads vor direktem Internetzugriff geschützt und nicht sichtbar sind. Darüber hinaus unterbindet sie die laterale Ausbreitung von Bedrohungen, indem Zugriff mit minimaler Rechtevergabe auf Workloads durchgesetzt und benutzerdefinierte Tags zur granularen Zugriffskontrolle eingesetzt werden. Außerdem entfällt durch die Konsolidierung aller Sicherheitsmaßnahmen in einer zentralen Plattform die Notwendigkeit mehrerer Firewalls – das reduziert die betriebliche Komplexität und senkt die Kosten signifikant.
Zero Trust Cloud zentralisiert und standardisiert das Sicherheitsmanagement von Workloads cloudübergreifend durch ein einziges, konsistentes Framework. Die Lösung ermöglicht die Echtzeit-Überprüfung des Traffics, vereinfacht die Durchsetzung von Richtlinien und macht eine komplexe Firewall-Verwaltung überflüssig. Dadurch werden die operative Komplexität und die Kosten reduziert. Das Ergebnis ist skalierbare, flexible und anpassungsfähige Sicherheit. Mit Zero Trust Cloud sichern Sie alle Datenpfade in Multi-Cloud-Umgebungen ab und segmentieren Workloads präzise und effizient über eine einheitliche Plattform.