/ AIセキュリティ ポスチャー管理(AI-SPM)とは
AIセキュリティ ポスチャー管理(AI-SPM)とは
AIセキュリティ ポスチャー管理(AI-SPM)は、組織のAI資産を保護するためのセキュリティ フレームワークです。クラウド セキュリティ ポスチャー管理(CSPM)やデータ セキュリティ ポスチャー管理(DSPM)のツールでは見逃される、AI特有の脅威からAIモデル、データ パイプライン、アプリケーション、インフラを保護します。AI-SPMは、AIエコシステムを継続的に評価し、脅威、ポリシー違反、規制違反を特定したうえで修正します。
重要なポイント
AIセキュリティ ポスチャー管理(AI-SPM)は、AIモデル、トランザクション、データセットを継続的に検出、監視、保護します。
• AI-SPMは、AI特有の攻撃経路から保護します。こうした攻撃経路には、ジェイルブレイク、プロンプト インジェクション、過剰な権限を持つ非人間アイデンティティー(NHI)の悪用などが挙げられます。
• AI-SPMと併せてゼロトラストを導入することが不可欠です。インラインのゼロトラスト プロキシは、ユーザー アイデンティティーを継続的に検証し、AIモデルの出力をサニタイズします。このプロセスによってAI-SPMが強化され、AI資産を予防的に防御できるようになります。
• AI-SPMはコンプライアンス監査を効率化します。NIST AIリスク管理フレームワーク、EU AI法、GDPRなどのコンプライアンス フレームワークに照らし、AIモデルの設定やデータ フローを評価します。
「AI/MLのアクティビティーは前年比で83%増加し、3,400を超えるアプリケーションのエコシステム全体で1兆件近くのトランザクションに達しました。組織はAI/MLトランザクション全体の39%をブロックしており、AIの利用拡大に伴うデータ漏洩、プライバシー、ポリシーの調整に関する懸念が依然として続いていることを示しています」— 2026年版 ThreatLabz AIセキュリティ レポートをご覧ください |
しかし、データ セキュリティ ポスチャー管理(DSPM)やクラウド セキュリティ ポスチャー管理(CSPM)などの従来のセキュリティ ツールでは、こうした状況に対応しきれません。AIセキュリティに必要な、AI資産に対する可視性や制御を提供できないためです。
AIがもたらすセキュリティ リスク
ThreatLabzの最新のVPNセキュリティに関する調査が示すように、脅威アクターはAIを悪用し、これまで以上の速さで攻撃を仕掛けています。
生成AIツールやその他のAIシステムは、以下のような固有のAIセキュリティ リスクももたらします。
- シャドーAIの利用や許可されていないLLMの不適切な利用は、データ漏洩につながります。従業員が機密性の高い業務データを公開された生成AIアプリケーションに共有すると、そのモデルのプロバイダーがデータを保持し、将来のモデルのトレーニングに使用する可能性があります。
- ジェイルブレイク攻撃は、脅威アクターがAIモデルの安全対策を回避することで発生します。脅威アクターはAIモデルを操作し、顧客の個人識別情報(PII)などの機密データを共有させます。
- プロンプトインジェクション攻撃は、脅威アクターがファイルやデータベースなどの資産に悪意のある指示を隠すことで発生します。AIモデルがユーザーの問い合わせに回答するためにこれらの資産を参照すると、その指示を実行してしまいます。
- 非人間のアイデンティティーの悪用により、企業システムを侵害します。AIエージェントに付与されたアイデンティティーなどが悪用されます。
AI-SPMソリューションの構成要素と主な機能
包括的なAIセキュリティ ポスチャー管理アーキテクチャーは、AIシステムを保護するための5つの主要な構成要素で成り立っています。
AI-BOMと一元化されたAI資産インベントリー
AI資産管理ツールは、AIエコシステムの可視性を提供します。モデル、データセット、ライブラリー、プラグインごとに、AI部品表(AI-BOM)を作成します。AI-BOMには、モデルの来歴、バージョン情報、トレーニング データのソース、ライセンスに関する情報が記録されます。
AI資産レジストリーは、組織全体のすべてのAI資産をカタログ化して監視する一元化されたデータベースとして機能します。組み込み型のAIツール、商用LLM、自社ホスト型モデルなどの資産を記録します。
脆弱性とリスク評価エンジン
脅威インテリジェンスを振る舞いのベースライン分析や動的なリスク スコアリングと組み合わせ、以下の要素を統合して組織のAI資産を検査します。
- 大規模言語モデル アプリケーション向けOWASP Top 10は、生成AIアプリケーションに共通する脆弱性を特定します。
- AIシステム向けMITRE ATLASマトリクスは、AI資産を標的とする、攻撃者の既知のTTPをマッピングします。
- 動的なリスク スコアリングは、リアルタイムのシグナルに基づいてリスク スコアを付与し、更新します。シグナルには、設定変更から通常とは異なる振る舞いのパターンまで、さまざまな情報が含まれます。
AI情報漏洩防止(DLP)
AI情報漏洩防止(DLP)は通常、ユーザーとAIアプリケーションの間に配置されるインライン プロキシとして導入されます。
- インラインでのプロンプト検査と動的マスキングは、モデルのAPIに情報が送信される前に、情報を自動的にマスキングまたはブロックします。対象となる情報には、財務記録、独自のコード、PII、保護対象医療情報(PHI)などの機密データが含まれます。
- コンテキスト認識型のデータ分類は、静的な正規表現ではなく機械学習を活用し、プロンプトの会話上のニュアンスや意図を分析します。
- 応答のフィルタリングは、LLMの出力をサニタイズし、ジェイルブレイクの試みや機密性の高いトレーニング データの漏洩を防止します。
ポリシー施行の自動化
AI-SPMは、既存のアイデンティティーとアクセス管理(IAM)やSecOpsインフラと統合し、AI資産へのアクセスに関するポリシーを施行します。
- きめ細かなアイデンティティー認識型のアクセス制御は、ロールベースの権限を施行します。これらの権限によって、どのユーザーやサービス アカウントがAIモデルにクエリーを送信できるかを制御します。
- 動的なAPIレート制限は、モデルのサービス拒否(MDoS)攻撃やデータ窃取の試みを示唆する、不審な量のAPIリクエストをブロックします。
- エンティティーの隔離は、不審な振る舞いが検出された場合、ユーザーによるAI資産へのアクセスを取り消すことができます。
コンプライアンスへのマッピングとレポート作成
AI-SPMは、以下の方法でAIガバナンスを簡素化します。
- 組織のAI資産インベントリーや設定状態をNIST AIリスク管理フレームワーク(RMF) 1.0、NIST AI 600-1、EU AI法、ISO/IEC 42001など世界各国の標準と照合します。
- GDPR、CCPA、HIPAAなどのデータ プライバシー法への準拠を示す、監査に対応したレポートを作成します。
AI-SPMによるAIライフサイクルの保護
AI-SPMプラットフォームは、AIライフサイクル全体にわたるセキュリティ対策を提供します。
ステップ1: AIの攻撃対象領域を検出してマッピングする
AI-SPMプラットフォームは、以下のような環境を継続的にスキャンします。
- OpenAI (ChatGPT)、Google (Gemini)、Anthropic (Claude)、Meta (Llama)などのモデル プロバイダーが提供するAIモデル
- Amazon Bedrock、Azure AI Foundry、Google Vertex AIなどの組織向けAIクラウド プラットフォーム
- Hugging FaceやReplicateなどのサードパーティー製AIモデル ホスティング プラットフォーム
- 社内従業員のみが利用するプライベートLLMの展開
ステップ2:セキュリティ態勢を評価してリスクの優先順位付けを行う
脆弱性スキャンでは、コード、モデル、依存関係を検査します。API統合における設定のドリフトを検出し、その他の実行時の脆弱性を特定します。
AI-SPMは、モデルのサービス拒否(MDoS)攻撃など、さまざまな種類のAI攻撃に対する各モデルの脆弱性を評価します。コンテキスト情報に基づいてリスクに自動的に優先度スコアを付与する、動的なリスク グラフを作成します。
ステップ3:転送中データを保護する
AI-SPMは、AIシステムに送信されるすべてのプロンプトを傍受し、不審な振る舞いがないか分析します。
動的データ マスキングにより、ユーザーが生成AIのプロンプトに入力した機密情報を自動的に編集またはマスキングします。また、プラットフォームはLLMの出力もスキャンし、機密データ、秘密情報、悪意のあるペイロードがユーザーに届く前に検出します。
ステップ4:修正と脅威の封じ込めを自動化する
AI-SPMは、エージェント型SecOpsのワークフローを活用し、SOARとの統合を通じて対応策を自動的に実行します。また、AIの構成ドリフトも検出します。
ステップ5:コンプライアンスを維持する
AI-SPMは、EU AI法、NIST AI RMF 1.0、NIST AI 600-1、HIPAAなどの業界固有のデータ セキュリティ フレームワークを含む規制要件への準拠を維持するため、AI資産を継続的に監査します。
また、設定やセキュリティ態勢のドリフトも経時的に追跡します。
AI-SPMのアーキテクチャー:AI-SPM、DSPM、CSPMの統合
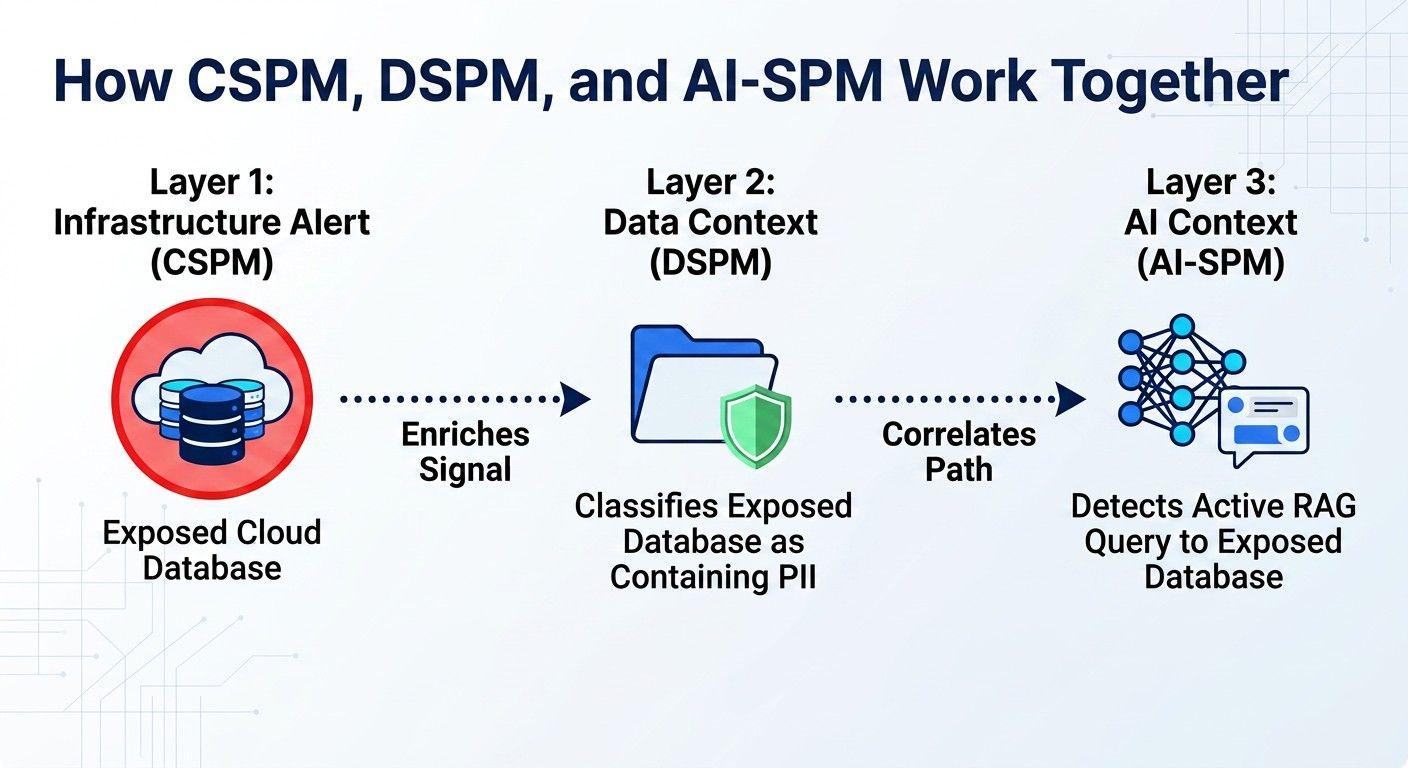
AI-SPMはDSPMやCSPMと統合し、AI資産、クラウド インフラ、データ全体のリスクを監視する統合されたセキュリティ スタックとして機能します。
データ セキュリティ ポスチャー管理(DSPM)は、データの移動、場所、アクセス制御を監視します。組織内の機密データを検出するとともに、設定ミスや過度に緩いアクセス ポリシーを特定し、これらのポリシーを施行できる他のツールに情報を提供します。
クラウド セキュリティ ポスチャー管理(CSPM)は、仮想マシン、コンテナー レジストリー、アイデンティティーとアクセス管理(IAM)の権限など、クラウド リソースの設定ミスを監視して検出します。
AI-SPM、DSPM、CSPMはテレメトリーを共有することで、従来のセキュリティの境界をまたぐ攻撃経路をマッピングできます。これらのツールは各種シグナルを関連付け、単一のインシデントに対するアラートを生成します。こうして統合されたコンテキストにより、セキュリティ部門はそのインシデントにおける攻撃者のTTPをより深く理解できるようになります。
組織におけるAI-SPMの活用方法:主なユース ケース
シャドーAIの検出と管理
組織はシャドーAIを管理するためにAI-SPMを活用します。シャドーAIとは、セキュリティ部門やIT部門の承認を得ずに従業員が導入する生成AIアプリやその他のAIツールを指します。AI-SPMがなければ、IT部門はAIの攻撃対象領域全体を把握できません。
機械学習パイプラインにおける規制対象データの保護
組織は、カスタムの機械学習モデルを保護するためにAI-SPMを活用します。このプラットフォームは、PIIやPHIなどの規制対象データが含まれていないか、トレーニング用データベースをスキャンし、該当するデータを削除対象として特定します。
AIセキュリティ ポスチャー管理は、トレーニング用データセットのソース、つまり来歴も追跡し、検証します。
各種規制の順守
AI-SPMは、NIST AIリスク管理フレームワークで定められた監査要件への対応を自動化します。また、以下のようなさまざまな規制要件への準拠も支援します。
- GDPR第17条は、消去権または「忘れられる権利」とも呼ばれます。しかし、LLMから個人データを削除することは容易ではありません。AI-SPMは、LLMにデータが入力される前にPIIを削除対象として特定することで、GDPRへの準拠を維持します。
- HIPAAの45 CFR第164.308条では、保護対象の医療情報を扱うすべてのシステムについて、定期的なリスク分析を実施することが求められています。
業界固有のAIセキュリティ上の懸念の管理
AIセキュリティにゼロトラスト アーキテクチャーが重要な理由
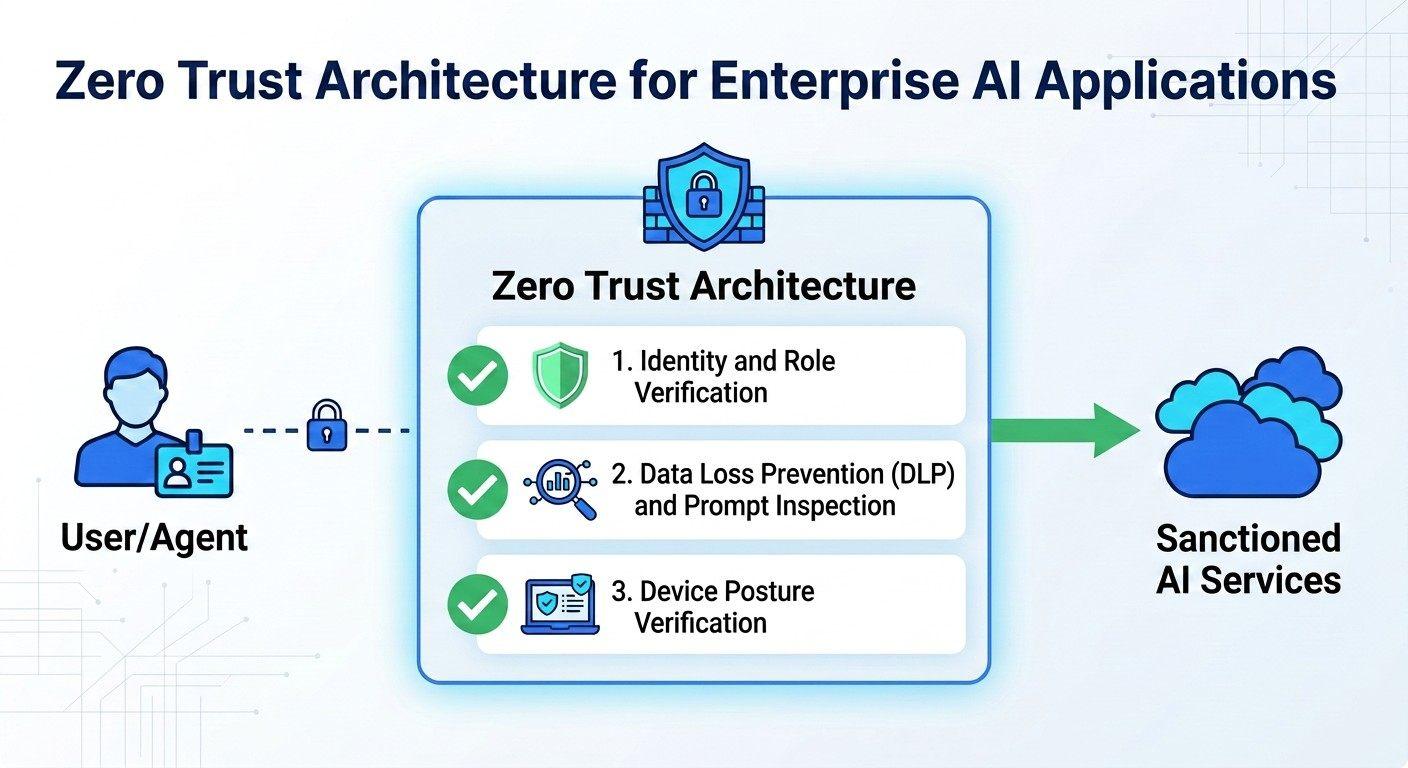
AIとのやり取りは分散型かつ一時的な性質を持つため、従来の境界型ネットワーク防御では保護できません。たとえば、ファイアウォールでは、従業員が独自のソース コードを公開された生成AIツールに共有することを防止できません。
ゼロトラスト アーキテクチャーは、こうしたやり取りを保護するうえで最も効果的なアプローチです。ゼロトラストでは、組織はトランザクション単位で各ユーザー、データ フロー、モデルへのリクエストを継続的に検証します。
AI-SPMプログラムの構築方法
AI-SPMプログラムを構築することで、組織は事後対応型の脅威検出から、予防的なガバナンス主導型のセキュリティ モデルに移行できます。導入にあたっては、以下の手順とベスト プラクティスに従ってください。
ステップ1:ガバナンスとリスクのベースラインを確立する
- セキュリティ、法務、機械学習の各担当部門からメンバーを集め、部門横断型のAIセキュリティ委員会を設置します。これにより、AI-SPMプログラムの責任体制を早期に確立できます。
- LLMがアクセスできるデータの種類(PIIや知的財産など)を定めるデータ分類ポリシーを策定します。
- 社内で独自にトレーニングしたモデルや公開APIなど、モデルの種類に応じてAIモデルのリスクを分類します。
ステップ2: AIモデルの導入と承認ワークフローを定義する
- 承認したすべてのAIモデル、生成AIアプリ、その他のAIツールの一覧を作成し、組織内のすべての従業員と請負業者に共有します。
- 開発者が新しいAIモデルやAIアプリをセキュリティ審査に提出し、承認を得るための手続きを簡素化します。
この段階で現在のAI利用状況を可視化するために、AI資産レジストリーと動的なAI-BOMを作成します。
ステップ3:ゼロトラストと最小特権アクセスを施行する
- AIモデルや生成AIアプリに対して、ロールベースのアクセス制御(RBAC)を定義し、施行します。
- 非人間のアイデンティティーのアクセス制御を確立します。こうした制御により、エージェント型AIが人間の承認なしにリスクの高い操作を実行することを防止します。
ゼロトラストを実装する際のベスト プラクティスとして、ユーザーのアクセス権限を継承するRAGアクセス ポリシーを確立します。これらのポリシーにより、AIモデルが機密ファイルを許可されていないユーザーと共有することを防止します。
ステップ4: AIの脅威検出を導入する
- AI-SPMのアラートをSIEMとSOARプラットフォームに統合します。
- AI特有のセキュリティ上の弱点や攻撃の種類に対応できるよう、インシデント対応策を更新します。
- SOCにAIセキュリティのトレーニングを実施します。
この段階でのAI-SPMのベスト プラクティスには、実行環境へのインライン検査プロキシの導入も含まれます。これらのプロキシは、悪意のあるプロンプトや不審な量のトランザクションなどの脅威を検出してブロックします。
ステップ5:脅威シミュレーションを実施する
- RAG経由のデータ侵害など、一般的なAIの攻撃経路を想定した机上演習を実施します。
- シミュレーションを監査し、規制順守に関するルールが想定どおりに機能することを確認します。
- 攻撃シミュレーションから得られたフィードバックに基づいて、アクセス制御、データ分類ルール、実行時の脅威検出のしきい値を改善します。
Zscaler AI Security Posture Management
Zscaler AI-SPMはZscaler AI Data Securityの中核を担う要素です。Zscaler AI-SPMとデータ セキュリティ ポスチャー管理(DSPM)を組み合わせることで、AIモデル、推論時に扱われる機密データ、モデルの展開、リスクの相関関係をエンドツーエンドで可視化できます。
Zscalerは、従来のツールでは見逃されがちなセキュリティ リスクやコンプライアンス上のリスクを特定します。このプラットフォームは、以下の機能を通じて組織のAI資産を保護します。
- AI資産管理は、すべてのAI資産を自動的に検出し、インベントリー化します。関連するクラウド リソースやデータ パイプラインをマッピングし、各資産の包括的なAI-BOMを作成してセキュリティ部門に提供します。
- きめ細かなデータ セキュリティは、AIで強化されたデータ分類機能を活用し、AIモデルのトレーニング、ファインチューニング、グラウンディングに使用される非構造化データセットを保護します。
- 高度なリスク管理は、組織のAI導入をスキャンして脆弱性を検出し、脅威データを関連付けることで、設定ミスの特定、ユーザー権限の分析、ガイド付きの修正ワークフローの生成を行います。
デモを依頼して、Zscaler AI-SPMを体験してください。
おすすめのリソース
組織はAI-SPMを採用することで、脆弱性、データの漏洩、設定ミスを継続的に監視でき、AIモデルおよび関連するリソースの管理および保護が可能となります。これにより、複雑さが増すAI環境においてリスクを軽減し、コンプライアンスをサポートできます。
AI-SPMは、不正なデータ アクセス、モデルの改ざん、危険な展開、データ漏洩、規制違反などのリスクに対処し、AI資産のライフサイクル全体を通じてセキュリティと整合性を確保できます。
AI-SPMは特にAIシステム、モデル、データ パイプラインの保護に重点を置いています。一方、クラウド セキュリティ ポスチャー管理(CSPM)は、クラウドのセキュリティ態勢を幅広く管理するために設計されており、さまざまなクラウド リソースを保護していますが、AI固有のリスクやワークフローは通常対象外です。
AI-SPMは、脅威ベクトル、データ漏洩、プロンプト インジェクション攻撃を監視および検出することで、組織のAI資産を保護するセキュリティ ソリューションです。LLMモニタリングは、AIモデルのパフォーマンス、レイテンシー、出力品質を追跡するエンジニアリング ツールです。LLMモニタリングがMLOpsに重点を置くのに対し、AI-SPMはAIセキュリティに特化しています。
はい。AI-SPMはプロンプト インジェクション攻撃を検知して軽減できます。AI-SPMをゼロトラストと組み合わせると、インライン検査プロキシを使用してユーザーのクエリーをスキャンし、悪意のあるプロンプトを検出するとともに、敵対的なペイロードがAIモデルのAPIに到達する前にサニタイズまたはブロックします。また、AI-SPMはエージェント型AIの出力もスキャンし、リスクの高い操作を実行前に検出して人間による確認の対象とします。
承認されたAIとは、組織が使用を承認し、審査を行ったうえで社内のセキュリティ ポリシーに準拠しているAIツールを指します。シャドーAIとは、IT部門の承認を得ずに従業員が使用する、未承認のAIモデル、ブラウザー プラグイン、その他の生成AIツールを指します。シャドーAIの使用は、データ漏洩や規制違反につながるリスクを招きます。
はい、AI-SPMツールは、組織の環境内で許可または管理されていないAIモデルとワークロード(「シャドーAI」)を検出し、セキュリティ部門がそれらを評価、監視し、ガバナンスの対象とすることをサポートします。
はい。AI-SPMは、プライベートホスト型とオープンソースのAIモデルに対応しています。AI-SPMは、仮想プライベート クラウド(VPC)やコンテナー クラスター上で稼働する、セルフホスト型のオープンソース モデルをスキャンして保護します。プライベート環境でホストされているモデルの実行時の設定、RAG接続、ユーザーのプロンプトを監視し、公開APIや商用APIに適用するものと同じセキュリティ制御を適用します。
はい。AI-SPMは、エージェント型AIのワークフローを管理して保護できます。稼働中の自律型エージェントを特定し、それらに付与された非人間のアイデンティティー(NHI)の認証情報をマッピングします。最小特権アクセスを施行し、モデル コンテキスト プロトコル(MCP)サーバー間の通信を監視するとともに、許可されていないシステムへの書き込みコマンドを検出してAIエージェントの権限昇格を防止します。
AI-SPMは、ユーザー権限、モデルの設定、データ フローをNIST AIリスク管理フレームワークの中核機能に継続的にマッピングすることで、同フレームワークに基づくコンプライアンス監査を自動化します。AIの導入環境を継続的にスキャンし、脆弱性や設定ミスを検出します。AI-SPMは、手作業による監査チェックリストへの依存を減らすとともに、AIモデルの信頼性、透明性、安全性を動的に評価します。
はい。AI-SPMは、外部から取得したスクレイピング済みデータセットでトレーニングされたモデルを監査できます。AI-SPMはDSPMと統合し、データの来歴を検証するとともに、トレーニング用データセットをスキャンし、知的財産、PII、その他のリスクのあるデータを検出します。データセット内の機密データにフラグを立て、コンプライアンス上とセキュリティ上のリスクの特定を支援します。