/ AIセキュリティとは
AIセキュリティとは
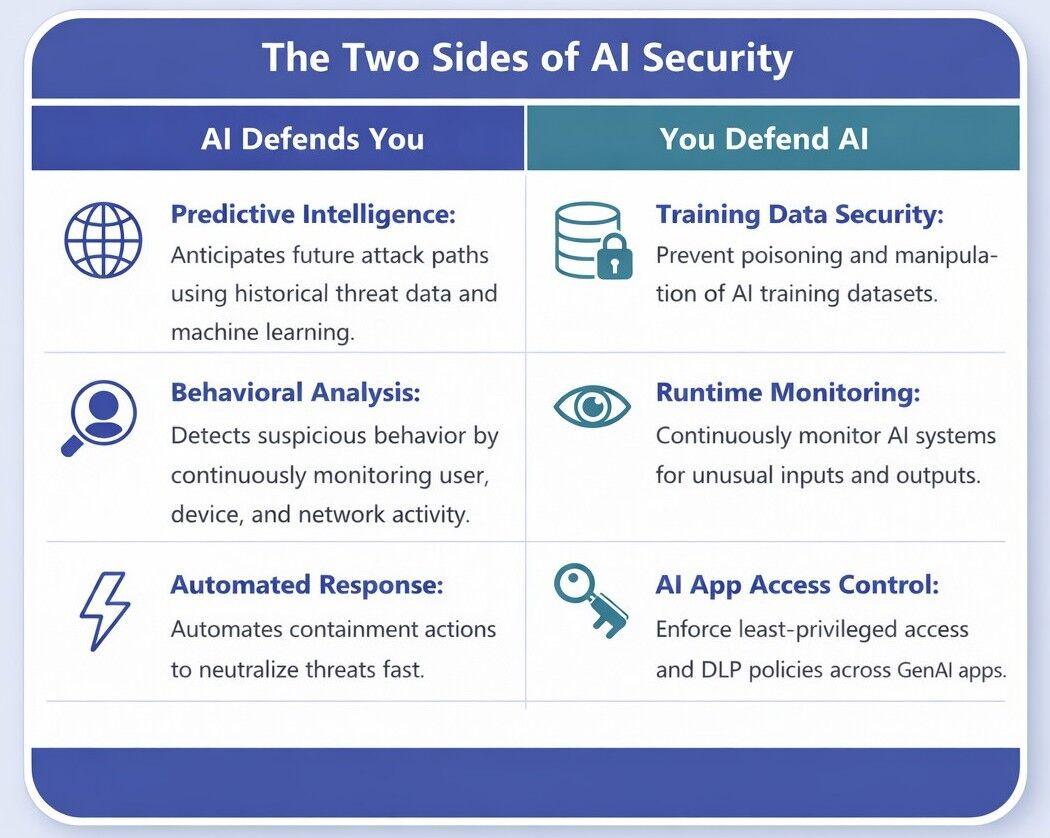
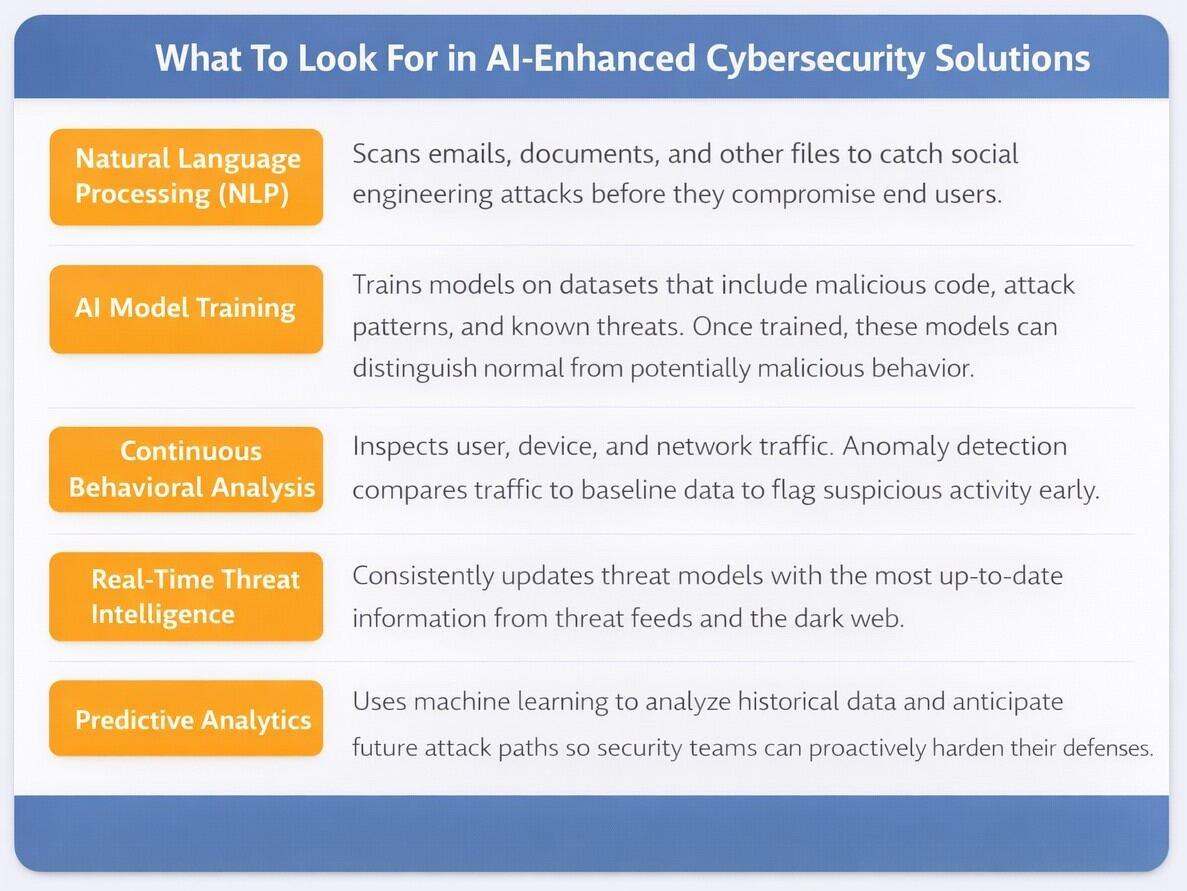
AIセキュリティには、AIシステムを攻撃から保護することと、AIを活用して組織を防御することの2つの側面があります。生成AIシステムは、プロンプト インジェクションやモデル ポイズニングなどAI特有の攻撃に対して脆弱です。同時に、AIは予測分析や継続的な振る舞い分析などの機能によって、従来のサイバーセキュリティ制御を強化します。
概要
• AIシステムの保護:AIセキュリティは、データ、モデル、AIインフラを保護します。データ侵害のリスクを軽減するとともに、完全性、安全性、信頼性を維持します。
• 生成AIによる攻撃対象領域の拡大:生成AIは生産性を高める一方、プロンプト、プラグイン、APIを通じて攻撃対象領域を拡大します。シャドーAI、データ漏洩、脆弱なガバナンスはいずれも、AIセキュリティ上のリスクです。
• AIライフサイクルの保護:組織はデータのトレーニング、導入、ランタイムの各段階に多層的な制御を適用し、AIライフサイクル全体を保護する必要があります。
• ガバナンス フレームワークの適用:NIST AI RMFなどのAIガバナンス フレームワークは、組織が生成AIの使用を制御し、データ漏洩を防止するとともに、コンプライアンスを維持するうえで役立ちます。
AIセキュリティが組織にとって重要である理由
AIセキュリティの定義
AIセキュリティとは、1)人工知能(AI)と機械学習(ML)システムを攻撃から保護すること、2) AIを活用して組織全体のセキュリティ態勢を強化することという2つを主な目的とするサイバーセキュリティの分野です。
- プロンプト インジェクション攻撃やデータ ポイズニングなどの脅威から、AIモデル、トレーニング データ、インフラを保護します。
- 予測分析や振る舞い分析などのAIを活用した機能によって、脅威の検知と対応も強化します。
AIシステムは組織の攻撃対象領域を拡大するため、AIセキュリティは極めて重要です。2026年版 ThreatLabz AIセキュリティ レポートによると、2025年には組織におけるAI/MLアクティビティーが前年比で83.3%増加しました。同期間のデータ転送量も92.6%増加しました。
しかし、多くの組織では、AIセキュリティの複雑な性質を管理するために必要な可視性と制御が不足しています。組織のAIシステムに対して敵対的なスキャンを実施した際、Zscalerのレッド チーム演習の専門家は、最初の重大なシステム障害を約16分で発見しました。また、1つのプロンプトによって重大度の高い問題が引き起こされるケースも確認しました(2026年版 ThreatLabz AIセキュリティ レポート)。
「(組織のAI導入が)この規模になると、AIは個別のツールの集合というよりも、常時稼働するインフラのように振る舞い、組織のデータを絶えず移動させ、変換し続けます。しかし、アクセスは依然として無制限とは程遠い状態です。組織はAI/MLトランザクションの39%をブロックしており、これはデータ漏洩、プライバシー、ポリシーの施行に関する懸念が根強いことを反映しています」
Zscaler ThreatLabz 2026 AI セキュリティレポートをお読みください。 |
主なセキュリティの脅威
AIセキュリティ ツールやベスト プラクティスを導入していない組織は、以下のような重大なAIリスクに直面します。
- シャドーAIとデータ漏洩:従業員は生産性向上のために新しい生成AIを導入していますが、その多くは未承認であったり、セキュリティ レビューを受けていなかったりします。生成AIツールの使用は、コンプライアンス違反や独自開発のコードなどの機密データの漏洩につながる恐れがあります。
- プロンプト インジェクション:攻撃者はAIエージェントが読み取るコンテンツに悪意のある指示を隠すことができます。こうした指示によって、攻撃者は組織環境への足場を築き、それをさらに大規模なサイバー攻撃に悪用できます。
- 安全でない統合とサードパーティーAPI:多くのAIツールは統合やプラグインを使用していますが、これらの接続ポイントはセキュリティが不十分なことが多く、攻撃対象領域の拡大につながります。
2026年版Zscaler ThreatLabz AIセキュリティ レポート
組織における最新のAI導入状況、リスク、セキュリティ戦略に関する知見をご確認ください。
AIセキュリティにより組織のAIシステムを保護する仕組み
組織はAIライフサイクルの各段階でセキュリティ制御を適用することで、AIシステムを保護します。
ステップ1: AIのトレーニング データを保護する。モデルのトレーニング データは、効果的なAIモデルの基盤です。安全で包括的なデータがなければ、AIモデルは効果を発揮できないだけでなく最悪の場合、セキュリティ上の懸念となります。
組織は導入前にトレーニング データのリネージと移動を追跡し、そのセキュリティを検証します。
ステップ2:導入済みのAIモデルを保護する。AIライフサイクルにおけるこの段階では、セキュリティ部門はクエリーベースの攻撃からAIシステムを保護するための強化に重点を置きます。
AI導入時に実施すべきセキュリティ対策には、以下のようなものがあります。
- 顧客のPIIなどの機密データセットにAPI経由でアクセスするチャットボットに対し、最小特権アクセス制御を施行します。
- モデルがユーザーに機密情報を開示しないよう、モデル出力をフィルタリングします。
ステップ3:ランタイム防御によって、プロンプトに関連する脅威から保護する。生成AIのランタイムとは、AIモデルがクエリーを処理する段階を指します。ユーザーが生成AIモデルに入力するプロンプトは、いずれもリスクを招く可能性があります。組織は、以下のような方法でプロンプトに伴うリスクに対処します。
- モデルが外部コンテンツを処理しないようにするガードレールを確立します。外部コンテンツには、モデルが認証済みユーザーからの正規のプロンプトとして解釈してしまう、悪意のある隠れたプロンプトが含まれている可能性があります。
- セマンティックレベルのプロンプト フィルタリングを有効にします。このフィルタリングでは、クエリーの意図を理解し、攻撃者による悪意のあるプロンプトの送信を防止します。
ステップ4: AIモデルとセキュリティを継続的に監視する。AIモデルの振る舞いのドリフトに対処するため、AI-SPMを採用します。
AIセキュリティとは?
エージェント型AIセキュリティとは、プロンプト インジェクションやデータ漏洩などの攻撃から自律型AIエージェントを保護するための取り組みです。AIエージェントは、人間の介入なしに複数段階からなるタスクを独立して計画および実行できるシステムです。
AIエージェントは通常、ユーザーの認証情報や内部データベースなどの機密情報にアクセスできます。他のエージェント、外部Webサイト、外部データとやり取りするため、特有の侵害リスクにさらされています。
エージェント型AIのリスク
エージェント型AIは、ユーザーの目標を達成するために一連の意思決定を連鎖的に行うため、以下のようなリスクが発生します。
- 権限昇格:AIエージェントに、割り当てられたタスクの完了に必須の範囲を超えるリソースへのアクセス権が付与されます。
- メモリー ポイズニング:攻撃者が悪意のある指示をエージェントの永続メモリーに混入させます。正規のユーザーがエージェントとやり取りする際に、意図せずこれらの指示を実行してしまう可能性があります。
- ゴール ハイジャック:攻撃者がユーザーの指示を乗っ取り、エージェントに機密データを持ち出させます。
エージェント型AIセキュリティのベスト プラクティス
- AI資産の把握:エージェント、モデル、プロンプト、ツール、データ ソース、データ フローをインベントリー化します。
- アクセス権限の制御:最小特権に基づくRBAC、強固な認証、アクセス範囲を限定した有効期間の短い認証情報、厳格に制限されたツールの権限、監査ログを施行します。
- 継続的かつ自動化されたレッド チーム演習の実施:ジェイルブレイク、プロンプト インジェクション、データ漏洩、安全でないツール操作についてテストを繰り返します。
- 厳格なガードレールの施行:ツールの許可リスト、検証、サンドボックス化、送信の制限、PIIのマスキング、ポリシー フィルターを活用し、リスクの高い操作には承認を必須とします。データ ポイズニング攻撃から保護するため、データの完全性を確保し、ガバナンス制御を施行します。
エージェント型AIにゼロトラストを施行することも、ベスト プラクティスの1つです。リアルタイム監視と組み合わせることで、ゼロトラストは、一般的なAI攻撃経路から組織を保護できるようにします。
AIセキュリティの主なリスク
AIセキュリティ リスクは、以下の3つのカテゴリーに分類されます。
- トレーニング パイプラインやエージェントなど組織のAIシステムに対するリスク
- AIを悪用したサイバー攻撃のリスク
- 規制上のリスク
1) 組織のAIシステムに対するリスク
組織のAIシステムは、機密性の高い業務情報や業務プロセスにアクセスするため、攻撃者にとって価値の高い標的となります。組織のAIシステムには、以下のようなリスクがあります。
- プロンプト インジェクション:攻撃者がAIへの入力やエージェントを操作し、データを外部に持ち出します。
- トレーニング データのポイズニング:組織は顧客との契約書、コール センターの通話記録、人事記録などの内部データを使用してAIモデルを微調整します。攻撃者は悪意のあるデータを混入させてモデルを汚染したり、AIシステムにバックドアを仕掛けたりする可能性があります。
- AIサプライ チェーン攻撃:攻撃者は、組織が事前トレーニング済みAIモデルに活用する公開リポジトリーにマルウェアやバックドアを仕込みます。
2) AIを悪用したサイバー攻撃のリスク
AIは攻撃を増幅させます。ThreatLabzの調査によると、攻撃者はAIを悪用し、既存のTTPを迅速化しています。
攻撃者が活動でAIを悪用している主な手口は以下のとおりです。
- AIを悪用したフィッシングとソーシャル エンジニアリング:攻撃者はAIサイト ビルダーを使用し、精巧なフィッシング サイト、アプリ、誘導用コンテンツを作成します。ThreatLabzが40万件を超えるAI生成サイトの事例を調査したところ、その9%はソーシャル エンジニアリング攻撃に使用された可能性が高いことが判明しました。
- 脆弱性の悪用の高速化:攻撃者はAIスキャン ツールを駆使し、パッチが適用されていない脆弱性を迅速に発見し、悪用します。
- シャドーAI:組織は、従業員がどの生成AIツールを使用しているかを必ずしも把握できているわけではありません。セキュリティ部門は、可視化できていないアプリに制御を施行できません。
3) 規制上のリスク
組織がAIをコンプライアンスに準拠し、倫理的に活用するには、一貫したAIセキュリティのガードレールを適用する必要があります。こうしたガードレールがなければ、組織は以下のようなリスクにさらされます。
- データ プライバシー違反:GDPRやカリフォルニア州消費者プライバシー法などの規制フレームワークでは、AIシステムが機密データをどのように管理すべきかが定められています。AIデータ ガバナンスを施行できていない組織は、こうしたコンプライアンス フレームワークに違反し、高額な罰金を科される恐れがあります。
- 透明性の欠如:多くのAIシステムは、判断基準や判断プロセスを明確に示さずに意思決定を行うため、偏った判断が生じやすく、信頼を損なう恐れがあります。
- 知的財産権の侵害:著作権で保護されたデータを知らずにAIモデルのトレーニングに使用している組織は、知的財産権侵害を理由に訴えられるリスクがあります。
組織はNIST AI RMFなどのフレームワークを活用することで、AIに関する規制やコンプライアンスのリスクを管理できます。このフレームワークは、セキュリティ部門がAIのライフサイクル全体にわたってリスクを特定、測定、管理することを支援します。
AIセキュリティ フレームワークとは
AIセキュリティ フレームワークは、人材、プロセス、テクノロジーを整合させ、組織が部門間やベンダー間で一貫した方法でリスクを管理できるようにします。AIガバナンスとセキュリティを実用化するための体系的な手段を提供します。
フレームワークがなければ、AIセキュリティは場当たり的になりがちです。組織内の各部門が異なる基準でリスクを評価し、責任の所在が明確に定義されず、ガバナンスのギャップが発生します。正式なフレームワークを導入することで、責任の所在や共通の目標、AIリスクを特定して対応するための標準化されたプロセスを確立できます。
NIST AI RMF
NISTは2023年にAIリスク管理フレームワーク(AI RMF 1.0)を公開しました。NISTによると、AI RMFは、AIライフサイクル全体にわたってリスクを特定、測定、対応するためのフレームワークです。
NIST AI RMFは、以下の4つの機能を中心に構成されています。
- ガバナンス:AIリスクに関する組織のポリシーと責任体制を確立します。組織のリスク文化を明確にし、リスク許容度を設定します。
- マッピング:組織のAIシステムの用途、ユーザー、潜在的な影響を文書化します。
- 評価:精度、堅牢性、セキュリティ、出力の公平性など、信頼性を示す指標に基づいてAIシステムを評価します。
- 管理:脅威に優先順位を付け、リスクを軽減します。インシデント対応計画と復旧計画を実行します。
このフレームワークでは、定期的な更新が求められます。AIシステムの更新時や新規導入時には、マッピング、評価、管理の各段階を再度実施します。ガバナンスの段階では、新たな脅威を反映するため、継続的に見直します。
組織におけるAIセキュリティのベスト プラクティス
組織におけるAIセキュリティ対策は、日常業務で実践できる現実的なものであると同時に、AIセキュリティのリスクを実質的に軽減できるだけの厳格さを備えています。
- 自社環境で使用されているすべての生成AIツールと、AIを活用したSaaSアプリのリストを作成します。シャドーAIの拡大を防ぐため、このリストを継続的に更新してください。
- 大規模言語モデル アプリケーション向けOWASP Top 10に対応するための計画を策定します。
- MITRE ATLASフレームワークを活用することで、一般的な攻撃のTTPを特定し、脅威モデルを更新します。
- SaaSアプリでAIを活用した機能が自動的に使用されないようにします。これにより、セキュリティ部門は、自社のセキュリティ態勢に合わせてこれらの機能を調整できます。
- AIモデルを使用できるすべてのユーザーとシステムに対して、最小特権アクセスを適用します。
- すべてのAI/MLトラフィックに対して、インライン検査を施行します。
- AIモデルを採用する前に、すべてのAIモデルのリネージとサプライ チェーン上の依存関係を評価します。
- 敵対的テストやレッド チーム演習を実施し、脆弱性を予防的に特定します。
- NIST AI RMFなどのAIリスク管理フレームワークを導入します。
- 最新のリスクやコンプライアンスの傾向に対応できるよう、AIガバナンスを頻繁に更新します。
Zscalerが組織のAIを保護する仕組み
Zscalerは、ゼロトラストの原則をAIセキュリティにも適用します。Zscalerを活用することで、組織はシャドーAIを検出し、AIへのアクセスを管理できます。
このプラットフォームは、プロンプト、応答、AIと連携するワークフローなど、機密データが最も漏洩しやすい場面でデータを保護します。
ZscalerはAIガバナンスの運用も支援するとともに、コンプライアンスの運用もサポートします。このプラットフォームは、変化するフレームワークやポリシーにリスクを対応付けることで、担当部門が修復の優先順位を決定し、監査に対応できる状態を維持できるようにします。
ZscalerがAIを保護する方法の詳細は、製品概要をご覧ください。
デモを依頼する
スピード、使いやすさ、コンプライアンスを犠牲にすることなく、ZscalerがAIの安全な導入をどのように支援できるかご確認ください。
関連コンテンツ
よくある質問
AIモデル セキュリティとは、AIモデルのトレーニング プロセス、成果物、ランタイムの動作を侵害から保護するための取り組みです。これには、データセットやチェックポイントへのアクセス制御、トレーニング、ホスティング、インフラの強化、データとコードの検証、リリースのバージョン管理と署名、ポイズニング、窃取、ジェイルブレイク、異常なクエリーの監視などが含まれます。
プロンプト インジェクションとは、細工された入力によって、AIシステムに本来の指示を無視させたり、アクセスが制限された情報を開示させたりする攻撃です。多くの場合、モデルが信頼できる情報として扱う文書、Webページ、ツールの出力などのコンテンツを悪用します。軽減策には、データと指示を分離すること、ツールを制限すること、入力をフィルタリングまたは検証することなどが挙げられます。
AIにおける機密データの漏洩は、機密情報がモデルに入力されたり、会話履歴やテレメトリーに保存されたり、トレーニング データに組み込まれたり、出力にそのまま含まれたりすることで発生します。漏洩は偶発的に発生する場合もあれば、敵対的なプロンプトや推論技術によって引き起こされる場合もあります。対策としては、データの最小化、厳格なアクセス制御ポリシー、マスキングやDLP、データ保持期間の制限、AIとのやり取りの監視などが挙げられます。
組織のAIガバナンスとは、AIの選定、構築、導入、監視の方法を定めるポリシー、役割、審査プロセスの総称です。許容される使用方法、データの取り扱い、モデルやベンダーに関するリスク、文書化とテストの要件、監査証跡、変更や結果に対する責任などを対象とします。ガバナンスを確立することで、AIが組織全体に拡大しても標準化された状態で意思決定を行えるようになります。
AI向けのゼロトラストでは「決して信頼せず、常に検証する」という原則をモデルへのアクセス、データ接続、ツールの実行に適用します。各リクエストについて、認証と承認を行い、ユーザーの役割、デバイスのセキュリティ態勢、データの機密性などのコンテキストに基づいて評価します。最小特権の許可と継続的な監視により、アカウントやワークフローが悪用された場合の影響範囲を抑制します。
AIエージェントとは、環境を認識し、意思決定を行い、目標を達成するために複数のステップからなるアクションを実行できる自律型ソフトウェア システムです。人間の介入をほとんど、またはまったく必要としません。たとえば、コーディング アシスタント、リサーチ エージェント、ワークフロー自動化ボットなどが挙げられます。
AIセキュリティは、プロンプト インジェクション、データ ポイズニング、モデルの窃取、不正アクセスなどの攻撃からAIシステムを防御します。AIの安全性は、AIが正常に動作している場合でも、倫理的で偏りがなく、安全な出力を生成できるようにします。セキュリティは攻撃者を阻止し、安全性はAIによる有害な結果を防止します。
AIは、自動化とパターン認識の機能によってクラウド セキュリティ ソリューションを強化します。AIを活用することで、クラウド セキュリティ ソリューションはアラートのコンテキストを自動的に把握し、優先順位を付け、トリアージを行うセキュリティ アナリストに関連情報を提示できます。機械学習により、振る舞いのベースライン分析も可能になります。これは、クラウド セキュリティ ソリューションがユーザーやデバイスの通常の振る舞いを確立し、そのベースラインから逸脱した動きを検知する仕組みです。
脅威検知におけるAIにより、ソリューションは新たな攻撃手法を学習し、人手を介さずにセキュリティ防御を自動的に更新できます。脅威検知における機械学習では、大量のデータを分析し、ベースラインから逸脱するパターンや不審な挙動を見つけ出します。脅威検知にディープ ラーニングを併用することで、マルウェアのサンプルを分析し、組織環境内で同様のパターンを認識できます。
はい。AIは、セキュリティ ポリシーの自動更新、コンテキスト情報によるアラートの拡充、コンプライアンス監査用レポートの生成を通じて、サイバーセキュリティを強化します。パターンを認識し、攻撃事例から学習することで、セキュリティ部門が攻撃者のTTPを予測し、新たな脅威に先回りして対応できるよう支援します。AIによってサイバーセキュリティを強化することで、セキュリティ部門は手作業によるセキュリティ プロセスを迅速化し、脅威にすばやく対応できるようになります。
AIデータ セキュリティとは、AIモデルのトレーニング データ、LLM API、プロンプト入力、生成AIアプリなどのAIリソースを保護するサイバーセキュリティ ソリューションのカテゴリーです。プロンプト インジェクション、モデル ポイズニング、データ漏洩といった脅威からの保護を支援します。AIデータ セキュリティ ソリューションは、組織のAIデータを保護するために必要なアクセス制御、データ分類、ガバナンス、ランタイム監視の機能を提供します。
クラウドにおいてAIが重要なのは、従来のルールベースのセキュリティを超える機能を提供するためです。AIを活用したサイバーセキュリティは、不審なアクティビティーを検知し、振る舞いのベースライン分析や予測分析などの機能によって、脅威をリアルタイムで阻止できます。クラウドにおけるAIは、環境を継続的に監視し、脆弱性にパッチを適用するとともに、クラウドの支出を最適化します。