


保障 AI 模型和資料的安全
快速普及 AI 的關鍵在於保障您的資料和 AI 模型的安全。Zscaler AI 安全態勢管理 (AI-SPM) 可深入瞭解您的 AI 環境,同時主動降低資料和 AI 風險。


問題
AI 安全性風險和疑慮
全球各地的組織都在迅速採用 AI,但許多組織缺乏安全採用 AI 的控制和治理。管理資料及 AI 模型並保障安全可能面臨重大挑戰。雲端服務供應商負責保障其平台的安全,而企業則負責保障其 AI 資源和訓練資料的安全,這導致企業在採用 AI 時存在巨大的安全漏洞。
80%
65%
40%

全面 AI 安全時代已經來臨,搶佔先機!
探索 Zscaler 為 AI 探索、紅隊演練自動化和 Runtime 保護而打造的全新創新技術,專為治理和合規性而建構。
立即評估您的資料風險
我們的資料風險評估快速簡單。即時瞭解您的資料、風險和暴險,並獲得有關安全問題的專家指導。
解決方案詳情
保障多樣性 AI 和資料情勢的安全
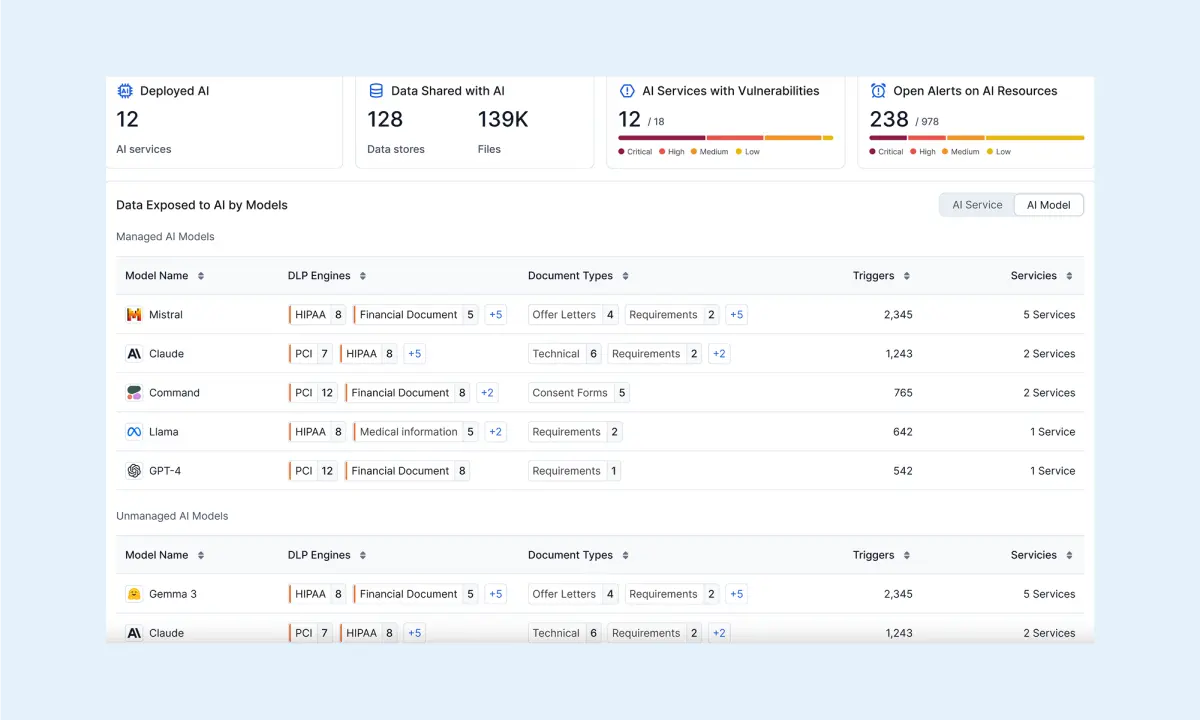
探索您的整個 AI 情勢
透過簡化的監管以及對 AI 部署、資源和組件的強大可見性和控制,輕鬆管理您不斷成長的 AI 生態系統。
主要特色
瞭解跨組織使用的 AI 模型、代理和服務,以及部署位置和所依賴的資源。
發現可能未經正式批准或您的 IT 或資安團隊未知的 AI 部署。
取得更多有關 AI 技術的資訊和背景,例如發佈者、原產國、授權條款和風險因素。
確保涵蓋主要雲提供商的 AI 服務,例如 Microsoft Azure Foundry AI、Amazon Bedrock 和 Google Vertex AI。
評估您的 AI 風險和態勢
利用 AI 分析風險並確定風險優先排序。識別 AI 代理、部署和 RAG 框架中的錯誤組態、存取風險和漏洞。

主要特色
測繪整個 AI 供應鏈圖,以發現 AI 服務及相關資產的錯誤組態、過度權限和漏洞。
透過深入分析,篩除雜訊,並根據風險可能性和影響確定事件的優先排序。
藉助全球最大的安全雲平台,使用 AI/ML 技術建立威脅關聯性,確定隱藏的攻擊路徑,從而最大幅度地降低風險。
全面瞭解對關鍵任務資料資產及其組態的所有存取路徑,並從風險角度出發,以使用者為中心進行精細分析。
確保負責任使用 AI
透過基於語境的引導式補救措施來補救 AI/LLM 風險並簡化風險管理,使資安團隊能夠輕鬆地從源頭解決問題和違規事件。

主要特色
實施安全最佳做法和護欄,以保障 AI 部署的安全。
利用提供完整語境的分步引導式修復方法,修復資料暴險、組態錯誤和安全風險。
設定即時警報,以跟上 AI 環境的快速變化,從而縮短調查和回應時間。
透過修復特權過高的存取權和存取敏感資料的有風險 AI 存取路徑,使攻擊面降至最低。
與 DSPM/DLP 解決方案或 ITSM 工具整合,以提高營運效率。
保障 AI 模型和訓練資料的安全
監控和保護 AI 模型的資料使用情況,以保護訓練資料集中使用的敏感或受監管資料免於意外洩漏或對抗性攻擊。

主要特色
利用自動資料探索和 AI 驅動的分類來建置精確的訓練資料集,防止過度共享,同時減少攻擊面並改善風險態勢。
監控資料流、敏感資料存取,對 AI 訓練中使用的關鍵和受監管資料發出警報,並降低資料濫用或暴險的風險。
利用預建置的政策來監控資料合規性和安全風險,自動標記關鍵問題。
查看提示詞和輸出日誌,以偵測模型誤用情況並緩解潛在的資料暴險風險。
探索、分析和緩解 AI 訓練模型中使用的過度暴險資料。撤銷特權過高的使用者(無論是內部使用者還是外部使用者)的存取權,以降低內部風險。
與 AI 治理框架保持一致
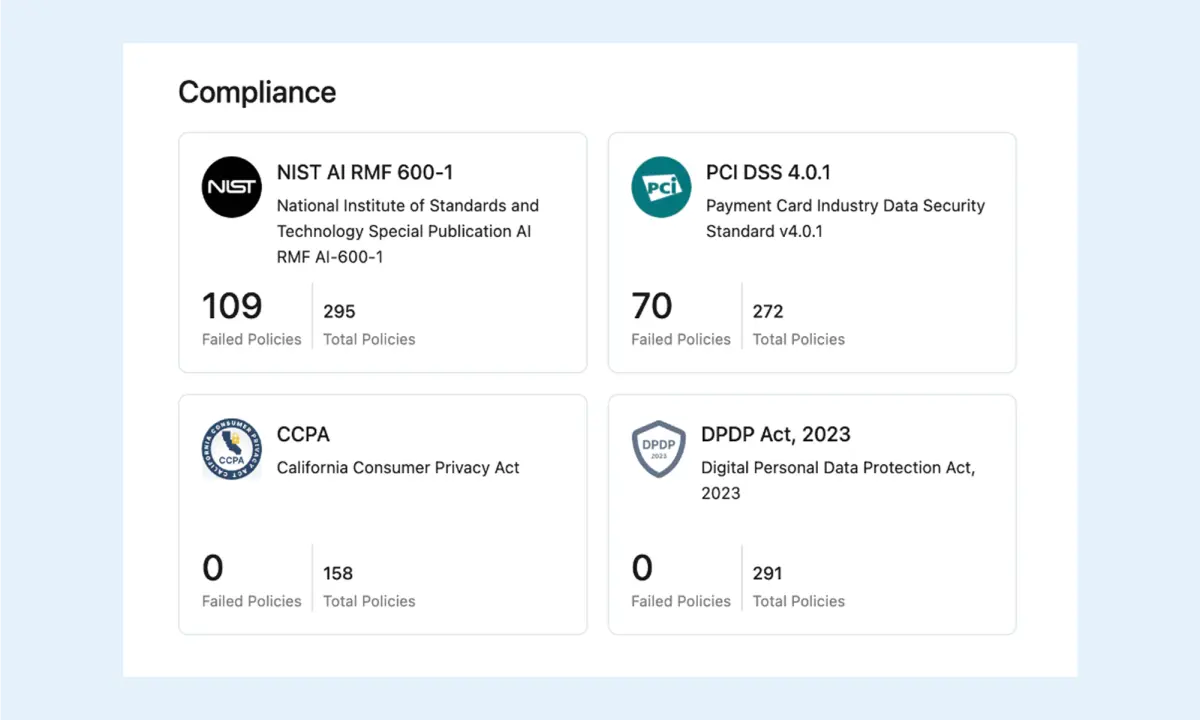
無論資料儲存在何處,都要透過強大的即時資料合規性和治理,確保 AI 和資料的使用不受地理或法規差異的影響。
主要特點
透過動態查看合規狀況、組態偏差和政策違規情況,全面瞭解您的 AI 和資料合規態勢。
自動對照 GDPR 或 HIPAA 等法規以及 NIST AI RMF 600-1 等 AI 特定標準進行基準測試。
深入分析違規行為,優先採取補救措施,最大幅度地降低資料入侵和相關法律責任的風險。
利用全面的合規性資料、分析和自動化報告進行技術合規性稽核。