Overview
為所有使用者、應用程式和場所提供安全的網站和非網站流量
為了保護使用者、應用程式和資料在任何地方的安全,您需要能夠適應分散式環境的動態需求和獨特風險的安全措施。使用零信任雲端防火牆實現資安現代化,該防火牆可讓您:

阻止威脅並對所有流量進行 100% 檢查。
甚至加密流量

集中化政策管理
適用於所有使用者和流量

無縫連線到 SaaS 應用程式
例如 Microsoft 365 和 Zoom

降低成本和複雜性
不影響效能
問題
傳統防火牆並非為保障現代流量安全而設計
70%
95%
85.9%
傳統防火牆無法實現零信任
傳統基於網路的防火牆採用以 IP 為中心的區域架構,這增加攻擊面,並允許威脅橫向移動。無法根據使用者情境、風險和裝置態勢來調整和執行動態政策。無論是內部部署還是雲端部署,新世代防火牆(NGFW)都難以在不降低效能的前提下檢查 100% 網路流量,這迫使網路管理員在效能與安全性之間做出選擇。
簡言之,傳統防火牆和新世代防火牆都無法提供零信任機制來保護遠端辦公使用者、雲端應用程式和辦公地點。
解決方案概述
利用零信任防火牆超越舊型架構
基於雲端原生平台建置的零信任防火牆可保護所有使用者、應用程式、位置和雲端的網站和非網站流量。
無限擴展能力和雲端原生 TLS/SSL 解密功能可確保對所有流量進行 100% 檢查,且效能零損耗。隨時隨地保護使用者、裝置和應用程式免受網路威脅,保護資料,並確保符合法規要求。
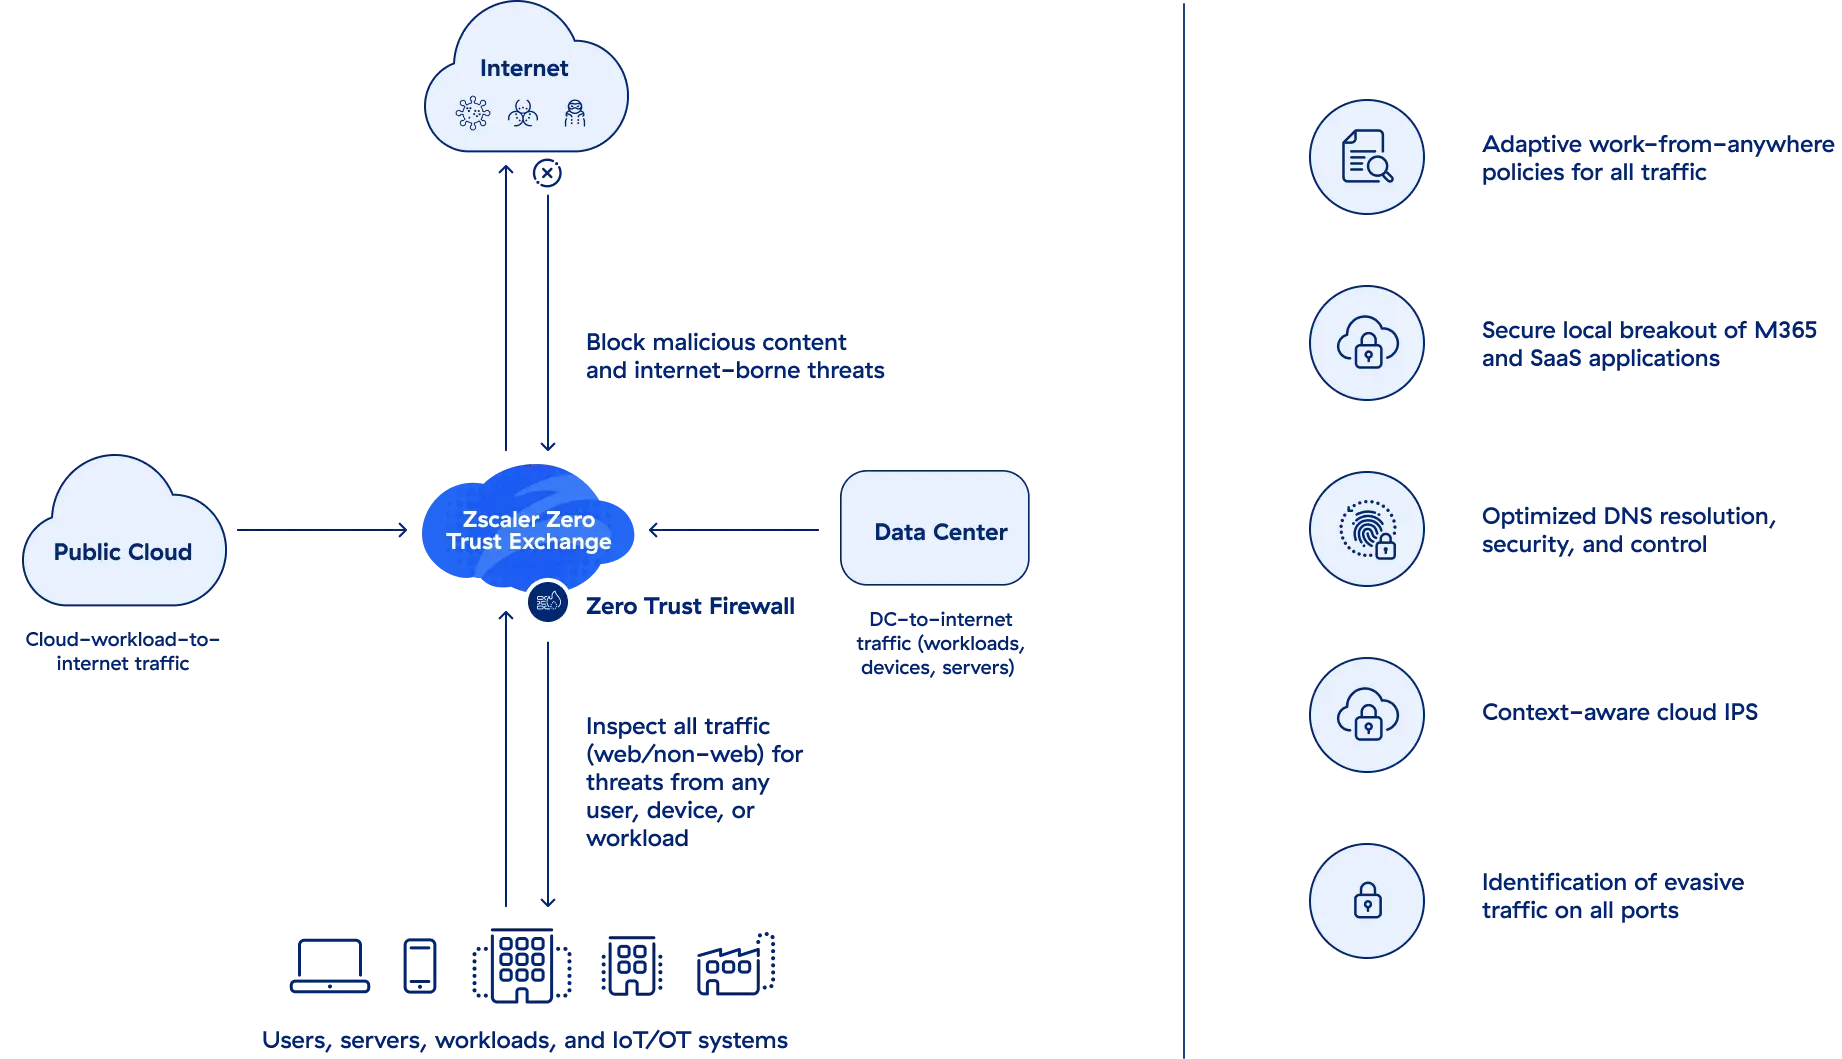
好處
在基於雲端的防火牆中獲得無限擴展性和無與倫比的效能

遠離威脅,保護安全
透過對流量(包括 TLS/SSL)進行全面且無限制的檢查,發現隱藏攻擊,並主動阻止所有使用者的惡意網域,同時偵測和阻止 DNS 隧道攻擊。

集中管理所有使用者、位置和雲端平台的政策
透過單一控制台,即可統一組態、管理和實施使用者感知和應用程式感知的威脅防護和基於風險的政策。

安全連線到您喜愛的 SaaS 應用程式
為使用者提供透過雲端交付、頻寬優先的本地網際網路存取,以存取 Microsoft 365、Zoom 和其他商業應用程式。

大幅降低成本和複雜性
以雲端原生零信任平台取代昂貴且低效率的安全設備,可彈性擴展以處理大量長時間連接,而不會影響效能。



客戶成功案例


以零信任保障雲端轉型安全
常見問題集
常見問題集
零信任是一種安全策略,根據語境和安全態勢授予實體存取權,而不是基於假設的信任。精心設計的零信任架構能夠簡化網路基礎設施,帶來更好的使用者體驗,並增強網路威脅防禦能力。瞭解更多。
NGFW 提供內嵌式應用程式控制、IPS、威脅防禦、進階反惡意軟體等功能。與傳統防火牆相比,NGFW 對網路流量的存取控制也更為嚴格。然而,NGFW 並非設計用於支援雲端應用程式和基礎設施。瞭解更多。
NGFW 超越傳統防火牆,增加內嵌式應用程式控制、入侵防禦系統 (IPS)、威脅防禦、進階惡意軟體防護等功能。然而,NGFW 並非設計用於支援雲端應用程式和基礎設施。瞭解更多。
SSE 將網路安全服務融合在一起,並透過專門建構的雲端平台提供這些服務。SSE 的核心服務包括安全 Web 閘道 (SWG)、零信任網路存取 (ZTNA)、雲端存取安全代理 ( CASB ) 和防火牆即服務 (FWaaS)。瞭解更多。