概述

給您的團隊配備所需的所有 AI 工具。

使用唯一旨在查看 AI 路徑上的每項資產並保障每個連線安全的平台來保護您的組織。
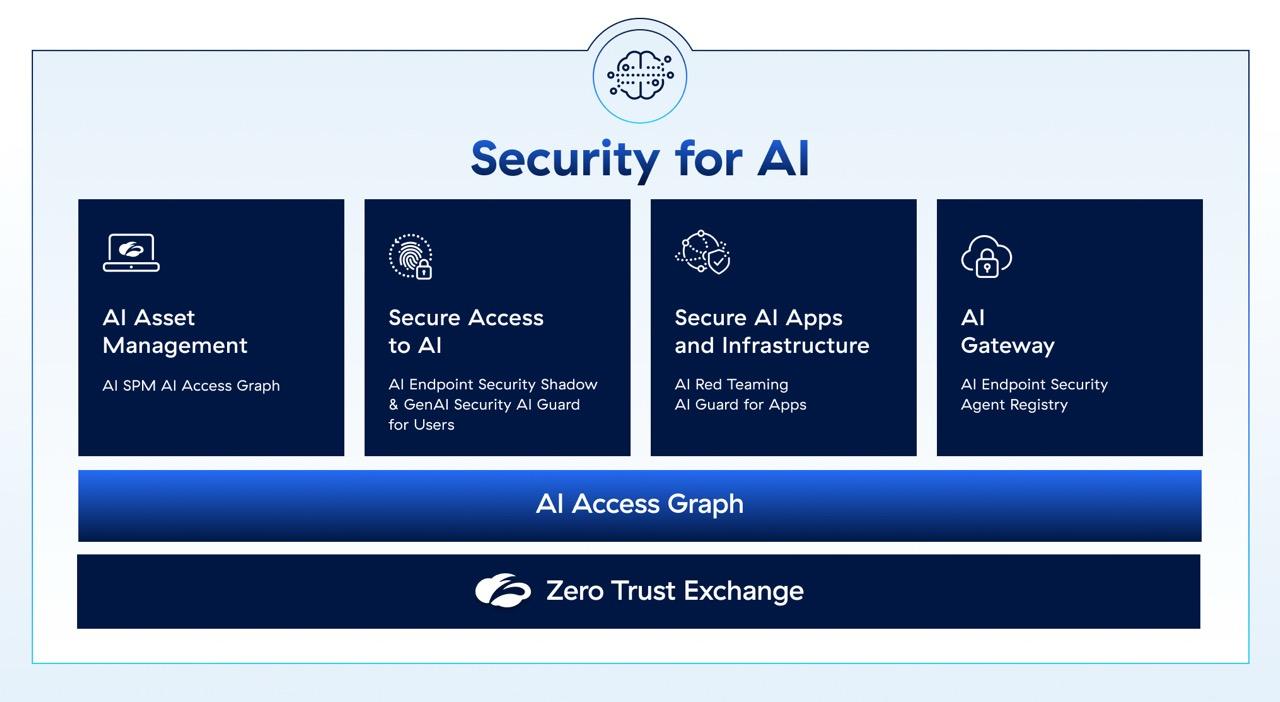
zscaler-security-for-ai-large
ENLARGE

為什麼選擇 Zscaler

一開始就為 AI 而建置

Zscaler 貫穿整個 AI 工作流程,以內嵌方式保護使用者、裝置和 API。這是內建的安全性,而不是後期加裝。

無人能及的可視性

我們每天處理超過 7500 億筆交易,將規模轉化為即時威脅情報。在 AI 安全性領域,資料就是護城河,而我們的護城河還在持續成長。

全球最大的安全雲

Zscaler 在 185 個國家擁有 160 多個資料中心、5,000 萬名使用者,以及 45% 的《財富》500 強企業,已經具備全球規模的 AI 安全性需求。

深受最苛求團隊信賴

Zscaler 讓我們能夠安全快速行動。

Lucas Bernardes

, Inter 首席資訊安全長
Zscaler 縮短我們共同作業時間,從而加快產品上市速度。

Mark Williams

, 博格華納 IT 總監
我們自信且安全地使用 GenAI 工具,更完善保護我們的環境。

Mark Williams

, 博格華納 IT 總監
得益於 Zscaler,我們可以充分發揮 GenAI 的潛力。

Javier García Quintela

, 西班牙國家石油公司首席資訊安全長
Zscaler 使我們能夠使用創新工具。

Shane Devlin

, EML 資訊長

01 / 05

AI 資產管理

自動探索每個 AI 資產(模型、代理、MCP 伺服器、影子 AI),並在統一的視圖中追蹤 2900 多個應用程式中的資料到 AI 溯源。

AI 資產管理
ENLARGE
Secure Access to AI

控制誰使用 AI 以及如何使用:即時按角色阻止入侵,篩選 LLM 中的敏感資料,並控管代理之間的流量。

secure-access-to-ai-large
ENLARGE
保障 AI 應用程式和基礎設施的安全

測試 5000 多個針對文字、影像、語音和文件的攻擊場景,然後直接修復缺口,符合 MITRE ATLAS、NIST 和歐盟 AI 法案等法規。

secure-ai-apps-and-infrastructure
ENLARGE
AI 閘道

透過單一中央控制平面路由和管理每一項 AI 交易並保障安全,即時將內嵌式 DLP 和零信任應用於每個模型、代理和 API 呼叫。

ai-gateway
ENLARGE

最新公告

Zscaler 推出新世代 AI 安全性解決方案

AI 閘道

透過 MCP 和 A2A 代理程式保障代理程式通訊安全,並在每個企業 AI 代理程式中實施精細的存取政策。

Endpoint AI Security

尋找並阻止員工裝置上瀏覽器、擴充功能和外掛程式中的 AI 威脅,傳統 EDR 從未設計用於發現這些威脅。

AI Access Graph

即時了解 AI 代理如何使用資料和身分,減少不必要的存取,並追蹤每個管道的資料溯源。

客戶成功案例

了解研究組織 CNA 如何用安全、受監管的存取權取代「全部拒絕」AI 限制,使研究人員能夠在不危及敏感資料的情況下自由創新。

閱讀客戶案例

博格華納提供對 AI 使用情況更清晰的瞭解和控制

閱讀客戶案例

透過完整的內嵌式資料安全平台,簡化使用生成式 AI 的合規流程

閱讀客戶案例

跨 GenAI 流量的影子 AI 偵測和完整的內嵌式資料外洩防護

閱讀客戶案例
zscaler-customer-cna
cna-logo
zscaler-csutomer-borgwarner
borgwarner-logo
zscaler-csutomer-bioivt
bioivt-logo
zscaler-customer-zuora
zuora-logo
NaN/04

常見問題集

AI 紅隊演練透過模擬真實世界的攻擊和漏洞(如提示詞注入或資料投毒)來測試和保障 AI 系統的安全,特別是大型語言模型 (LLM)。這種方法確保 AI 模型穩健、安全且符合法規。隨著 AI 對商業和創新變得至關重要,各組織利用 AI 來降低風險、提高模型可靠性並抵禦威脅。瞭解更多

Zscaler AI Security 透過結合自動化紅隊演練、動態風險評估和進階護欄,保護整個 AI 生命週期。Zscaler AI Security 能辨識漏洞,透過即時修復來消除風險,並加強提示以防止資料外洩等攻擊。Policy Generator 等工具使 AI 系統符合合規性標準,確保在企業環境中安全開發、部署和運作。

AI Security 透過攔截未經授權的工具、監控有風險的互動以及執行嚴格的資料外洩防護 (DLP) 政策來防止生成式 AI 資料外洩。將 AI 工具私有化並採用零信任措施控制存取權,可以保護敏感資料免遭共享或外洩。運用這些控制措施,組織就可以在保持合規和防止缺口的同時安全地使用 AI。

AI 安全態勢管理 (AI-SPM) 透過識別錯誤組態、資料外洩或對抗性攻擊等風險來保護 AI 模型、資料和基礎設施。AI-SPM 能夠提供人工智慧資產的可見性,強制執行法規合規性,並降低 AI 生命週期中的漏洞風險。AI-SPM 透過保護敏感資料、管理風險和維護安全妥善控管 AI 操作,確保更安全地採用 AI。