>Zscaler Zero Trust SASE 無所不在

連接一切。絕不預設信任。

Zscaler Zero Trust SASE 將網路和安全性整合到統一雲端原生平台中,因此您可以將使用者、分支機構和工作負載直接連線至應用程式和 AI 服務,而不會擴大攻擊面或允許橫向威脅移動。

improve-cyberthreat-protection
卓越安全

全面保障安全,絕不妥協。全面檢查所有流量,絕不妥協。

reduce-cost-and-complexity
降低成本和複雜性

透過單一整合平台保障任何連線安全。

improve-user-experiences
更佳的使用者體驗

利用 AI 技術,實現對設備、Zscaler、網路和應用程式的即時可視性和補救能力。

問題

昔日 SD-WAN 架構就是現今的風險。

傳統的網路和資安模型是為使用者坐在辦公室、應用程式位於資料中心、網路邊界定義信任的時代而建構。在這傳統世界裡,回傳流量、擴展 VPN 存取以及疊加設備都是連接使用者和保護業務的公認方式。但將同樣的模式套用於 SASE 會增加風險。舊型 SD-WAN 架構存在過多的隱式信任,擴大攻擊面,並導致攻擊線索橫向移動、入侵和勒索軟體傳播。

解決方案概述

AI 時代的 Zero Trust SASE

Zscaler Zero Trust SASE™ 是雲端原生平台,可將使用者和分支機構安全地連線至雲端應用程式。Zscaler 透過消除攻擊面和防止橫向移動,提供市場上唯一真正的 Zero Trust SASE 解決方案,取代傳統基於防火牆的方法。

AI 時代的 Zero Trust SASE

好處

簡化 IT 和安全性

zero-trust-architecture
將零信任擴展到員工以外的環境

對分支機構中的 IoT/OT 裝置、伺服器和訪客強制執行零信任安全。

comprehensive-security.
統一安全性和網路存取

使用更簡單的基於代理伺服器 (proxy-based) 架構來實現單一供應商 SASE 框架。

unparalleled-performance
改善使用者體驗

盡可能在使用者附近強制執行資安措施,消除不必要的回傳,並最佳化延遲和頻寬使用。

lower-cost
降低成本和複雜性

透過零信任實現資安統一,消除對多種資安點產品的需求。

Zscaler Zero Trust SASE 的獨特之處

Zscaler Zero Trust SASE 使用雲端原生平台將使用者、分支機構和工作負載直接連線至應用程式,從而消除隱式信任,最大幅度地減少攻擊面,並防止橫向移動。

零信任架構

透過 Zero Trust Exchange (而非路由網路)將使用者、分支機構和裝置連線至應用程式。

全面安全性

確保對網際網路、SaaS 和私人應用程式流量進行一致的檢查和政策落實。

效能無與倫比

實現快速、可靠的使用者體驗,無需透過資料中心或大量設備回傳流量,避免延遲。

解決方案詳情

透過 Zero Trust SASE,讓您的組織為 AI 時代做好準備。

Zscaler Zero Trust SASE 為跨受管辦公室的員工、裝置、工作負載和業務合作夥伴提供最小特權存取。Zero Trust SASE 由六項核心技術組成,消除對複雜且昂貴卻無法防止缺口的基於網路的安全性的需求。

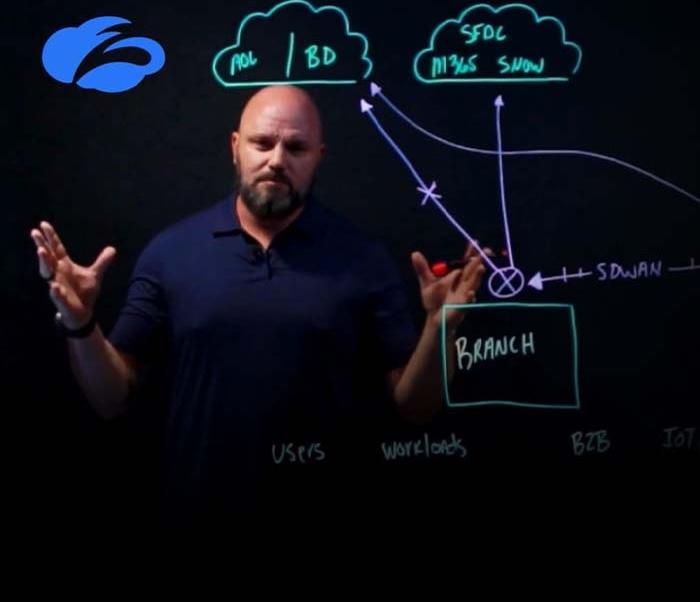
Zero Trust Branch(零信任分支)

無需路由疊加即可進行分支機構、園區、工廠和診所連線和分段,並縮小攻擊面。

Secure Web Gateway (ZIA)

阻止不安全的網際網路流量進入您的網路,保護使用者和員工免受網路威脅、惡意流量等的侵害。

Cloud Access Security Broker(資料安全)

透過確保安全使用雲端應用程式和服務,防止資料外洩、法規合規性問題和惡意軟體感染。提高可視性,幫助您的團隊發現違反政策的行為。

防火牆即服務(防火牆)

用基於雲端的 FWaaS 取代實體防火牆設備,基於雲端的 FWaaS 提供先進的新世代防火牆 (NGFW) 功能,包括存取控制。

零信任網路存取 (ZTNA)

切勿想當然地認為信任理所當然。透過基於精細政策授予最小特權存取權限,使遠端使用者能夠在不將使用您的網路的情況下獲得安全的連線。

數位體驗(ZDX)

監控端對端效能,為您的 IT 支援團隊提供智慧 AI 支援的故障排除工具,以協助維持卓越的線上體驗。

使用案例

擴充安全、動態的連線性

secure-your-hybrid-workforce

將雲端交付的安全性擴展到員工、應用程式、網路和端點,無論位於何處。

簡化連線

無需將流量回傳到資料中心,即可在邊緣提供安全保障,從而實現無縫的使用者體驗。由代理伺服器處理全球 160 多個服務點的連線。

提高威脅防範能力

無論威脅演變多麼迅速,都要時時刻刻掌握威脅動態。Zscaler 維運全球最大的安全雲,每天提供超過 25 萬個獨特的安全更新。

降低風險

檢查並確保所有連線的安全。Zero Trust SASE 將安全性(包括威脅防護和資料外洩防護 (DLP))定義為連線模型的組成部分。
embracing-ai-powered-policy-with-zscaler-zero-trust-sd-wan

運用 Zscaler Zero Trust SD-WAN 實現 AI 支援的政策

Zscaler 的統一網路安全平台

統一平台圖

客戶成功案例

Zscaler 的零信任平台為員工提供最小特權、無縫直接存取網際網路和企業資源的途徑,無論員工身在何處。

Kurt De Ruwe,阿克蘇諾貝爾資訊長

Zscaler 消除與實體網路整合和併購相關的新網路設備部署的所有繁重工作。

Brian Morris,,Gray Media 資訊長

閱讀客戶案例

部署 Zero Trust Branch 有益於每個人,可謂雙贏。Zero Trust Branch 縮小攻擊面,提高我們的獲利能力,並為使用者提供不間斷服務。

Chad Pallett,BioIVT 代理首席資訊安全長

zscaler-customer-akzonobel
akzonobel-logo
zscaler-customer-gray-media
grey-media-logo
zscaler-csutomer-bioivt
bioivt-logo
NaN/03

常見問題集

Zero Trust SASE 透過整合 AI 驅動的安全服務邊緣(SSE)功能與零信任 SD-WAN,重新定義網路安全性。與依賴複雜路由和額外設備的傳統 SD-WAN 不同,零信任 SD-WAN 專注於連線和保障使用者和位置的安全,而無需疊加路由或政策不一致。零信任 SD-WAN 確保簡化分支機構管理、增強安全性和實現跨分散式基礎架構的無縫保護。

SASE 在在雲端交付的框架中結合連網和安全技術,包括用於連線的軟體定義廣域網路(SD-WAN) 、用於網路安全性的 Secure Web Gateway(SWG)、用於雲端保護的 Cloud Access Security Broker ( CASB )、用於存取控制的零信任網路存取(ZTNA)以及用於保護敏感資料的資料外洩防護(DLP)。

在評估 SASE 供應商時,請專注於整合強大的安全性服務邊緣 (SSE) 功能(如 SWG、 CASB 和 ZTNA)與強大的 SD-WAN 功能的解決方案。尋找可擴展性、易於部署以及與雲端服務和零信任框架無縫整合的產品。理想的供應商應提供經過驗證的有效性、AI 驅動的威脅偵測以及集中式管理,以實現對分散式網路的一致可見性和控制。