
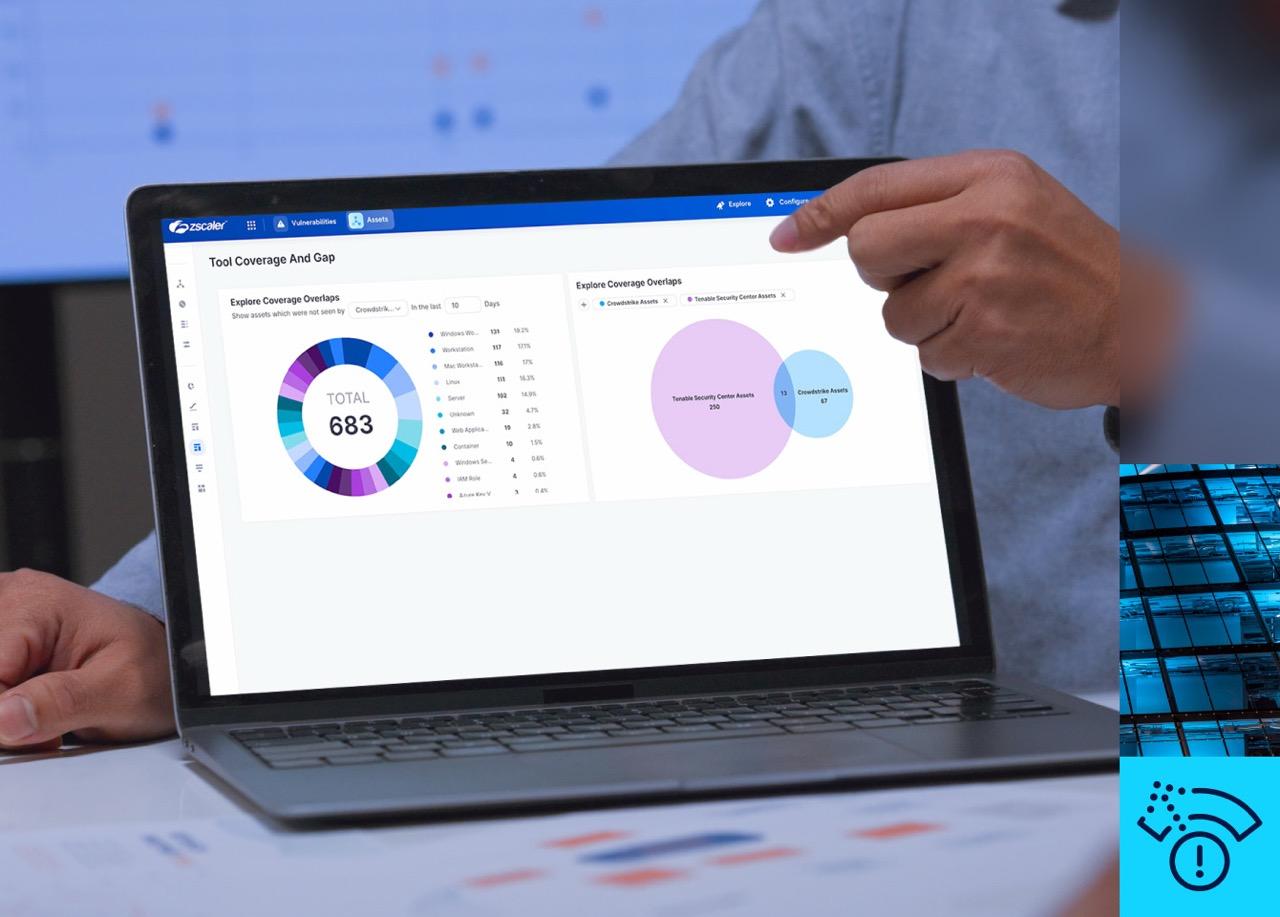


透過與 CAASM 截然不同的方法,實現完整、準確且包含豐富資訊的資產清查,使您能夠以前所未有的方式降低資產風險。

問題
不準確的資產清查會削弱有效率的風險管理。
資安團隊費時費力,試圖從多個不同的系統中整合資料,從而建立準確的資產清單。儘管資安團隊全力而為,資產清查仍然不完整、不準確,嚴重影響風險評估。
傳統工具使得更新缺失或錯誤訊息變得極為困難。而新增資產以及雲端原生開發中資產的短暫性等複雜性,更讓這項問題雪上加霜。
若你的團隊難以回答以下關鍵問題:
- 我們實際上有多少資產?
- 每個資產的使用者、地理位置、部門等詳細資料?
- 我們的 CMDB 有多準確?
- 應該向誰分配一項任務來修復給定的資產?
- 哪些資產缺少諸如 EDR 等保護軟體?
……是時候採取新的方法了。
133%
60 至 75
20-30%
產品概述
Zscaler Asset Exposure Management(資產暴險管理)提供豐富的組織資產可見性,使您能夠了解覆蓋範圍和衛生等級。資安、IT 等部門可以利用這個單一的資產「真相」來源來幫助改善安全性和合規性結果。

好處
減少資產攻擊面

取得值得信賴的資產盤點
實現跨數十個來源系統的資產解析,以建立全面、準確的資產清查。

發現並彌補資產覆蓋差距
使組織資產詳細資訊互相關以查明組態錯誤和缺失的控制。

最大幅度地降低組織風險
啟動風險緩解政策,指派和追蹤工作流程,並自動更新您的 CMDB。
產品詳情
維護統一、重複資料刪除的資產盤點
全面瞭解您的所有資產,包括端點、雲端資源、網路設備等。透過持續執行跨來源重複資料刪除、互相關和資產詳細資料解析,取得資產攻擊面的完整表述。

主要特點
利用 Data Fabric for Security 中的 150 多個連接器。
合成多個不同工具報告的資產資訊。
以視覺化的方式展示資產之間的關係。
建立所有資料的關聯性,從而建立完整的資產視圖。
識別並追蹤合規性問題和錯誤組態
輕鬆查明潛在的合規性問題和組態錯誤(例如,缺少 EDR 的資產、過時的代理版本),並將其轉化為可採取行動的任務,以增強您的安全態勢。

主要特點
瞭解何時適當的資產安全控制措施不足以應對風險。
醒目顯示同一資產在不同工具中出現的相互矛盾的值。
定義識別非使用中或已退役資產的準則。
在稽核之前發現潛在的監管問題。
提高您對 CMDB 的信心
讓您的 CMDB 更加準確完整。識別未在 CMDB 中註冊的資產或缺少的所有者、位置資訊或其他詳細資訊。為您的資產管理團隊建立工作流程,以確保資產詳細資訊的完整性和準確性。

主要特點
確保 CMDB 記錄所有已知的組織資產。
識別網路流量中出現但之前未知的資產。
確保關鍵要素包含在 CMDB 中(網域、序號、擁有者、「珍貴」標識、業務部門等)。
建置工作流程以自動更新 CMDB。
推動有效率的風險緩解行動
啟動政策調整和其他控制以降低風險,啟動工作流程以將政策違規行為指派給擁有者並追蹤緩解進度,並自動更新您的 CMDB。

主要特點
自動更新 CMDB 中缺失的資產或元素。
觸發內建或自訂的風險資產存取政策。
透過工單系統啟動自動化修復工作流程。
將違規行為指派給正確的負責人,並提供可採取行動的資訊。
利用強大的報告和儀錶板改善跨團隊協作
利用預建和自訂指標庫產生 CMDB 健康狀況和合規性控制的儀表板和報告。

主要特點
利用功能強大、開箱即用的資產儀錶板和報表。
設計自己的儀錶板,用來衡量對您至關重要的指標。
報告任何資料點或更廣泛的政策,以追蹤關鍵績效指標。
依業務部門、團隊、產品、地理位置等追蹤政策執行態勢。
全面掌握風險,消除隱憂-親眼觀看成果
透過我們的自助導覽,瞭解如何建立單一資產真相視圖,並了解哪些資產對您的組織構成最大風險。
使用案例
利用更精確的資產資料提升您的風險管理計畫

確保您擁有全面、準確且包含豐富資訊的資產清查,以推動您的資安和 IT 計畫。

利用來自各個孤立工具的資產訊息,精確查明錯誤組態和缺失的控制措施。利用自動化工作流程來彌合差距。



常見問題集
網路資產攻擊面管理 (CAASM) 可識別、追蹤和管理所有 IT 資產,以確保持續的可見性和控制,從而降低安全風險和低效率。CAASM 透過整合來自各種來源的資料,提供統一、準確的攻擊面視圖,從而增強風險管理和合規性。
網路資產是指處理電子資料的任何系統或資源,例如伺服器、端點、行動裝置、虛擬機器、雲端服務或網路裝置。這些資產是攻擊者的主要目標,因此識別資產並實施適當的安全控制至關重要。
資產暴險管理有助於識別和確定組織整個攻擊面上的漏洞優先順序,所以對於有效率的 CTEM 至關重要。透過持續監控所有資產(包括雲端、內部部署和 IoT 等資產),可以更快地偵測和緩解安全風險。最終,使資安團隊能夠專注於最關鍵的威脅,從而降低網路攻擊成功的可能性。了瞭解有關 CTEM 的更多資訊。