

問題
在不斷演進的威脅中,傳統的 VM 程式往往無法涵蓋漏洞的廣度,也無法將緩解控制措施整合到風險分析中。為了彌補這些安全缺口,Gartner 建議組織採用 CTEM 進行結構化、迭代流程,以減少程式並增強安全態勢。

解決方案概述
推動資產清查,強化您的 CTEM 計畫
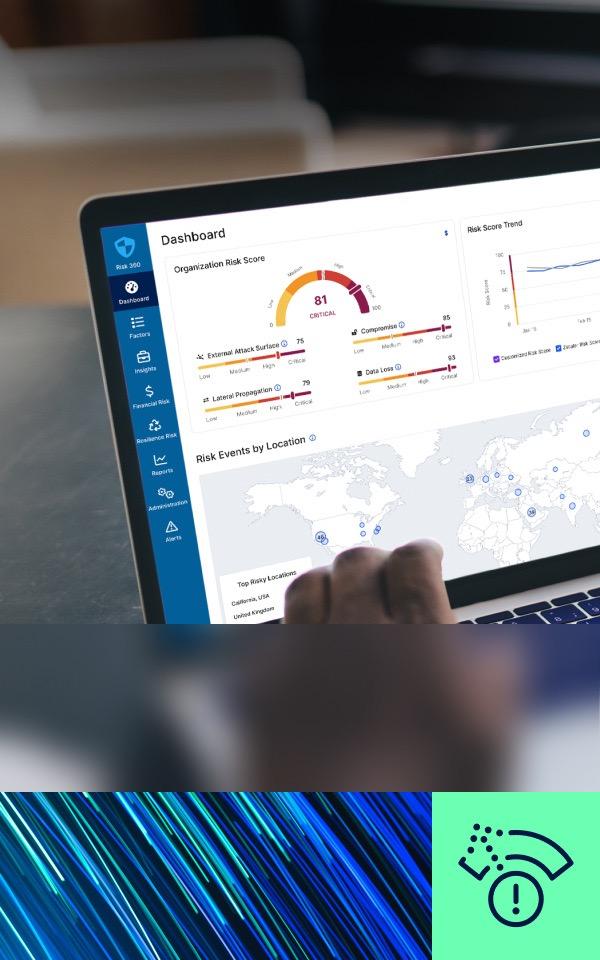
暴險管理是主動安全措施的基石,能夠在安全缺口變成攻擊途徑之前識別並消除這些安全缺口。Zscaler 暴險管理解決方案整合資產風險、漏洞優先排序、資料安全、SaaS 態勢、身分識別風險、威脅搜尋和風險量化,讓您清楚瞭解自身最大的安全缺口以及彌補這些安全缺口的最有效方法。

好處
全面、持續的威脅暴險管理

建立單一資產「真相」視圖
確保您擁有全面、準確且包含豐富資訊的資產清查,以推動您的 CTEM 計畫。

揭露你所有的暴險
將分散的安全工具中的暴險和發現整合到已刪除重複資料的關聯化視圖中。

優先考慮您的最大風險
透過對風險因素和緩解措施的語境化和可自訂的深入解析,識別您面臨的最大風險。
解決方案詳情
在不受資料限制的情況下,合理調整您的 CTEM 計畫範圍。
利用任何來源系統中的任何資料點來通知風險,確保資訊不會限制您的 CTEM 範圍。此外,快速評估您目前的安全態勢,找出差距並將其整合到 CTEM 計畫中。

關鍵能力
探索您的所有資產及其暴險
利用我們的 Data Fabric for Security,整合眾多孤立的安全性和 IT 工具的饋入。透過我們獨特的架構,協調、刪除重複資料、建立關聯性和豐富資料,從而建卜整個環境的統一風險視圖。

關鍵能力
以最小的努力實現最大的潛在風險降低。
全面瞭解您的資產和暴險有助於您優先採取最關鍵的措施來降低風險。我們整合您的業務情景和緩解控制措施,以根據您獨特的風險狀況量身定制結果。無需手動將多個工具的資料拼接在一起,即可自動產生關注重點、影響深遠的行動計畫。

關鍵能力
瞭解攻擊者如何利用暴露的漏洞
驗證透過模擬入侵攻擊路徑和滲透測試等方法,幫助安全和風險管理利害關係人更瞭解其漏洞。Zscaler Managed Threat Hunting 提供全天候專家獵手服務,能夠發現傳統工具可能遺漏的異常情況、複雜威脅和惡意活動跡象。

關鍵能力

使用案例
建構不受限制的有效 CTEM 計畫


客戶成功案例


LifeLabs 利用 CTEM 改造其降低網路風險計畫
1. Gartner, Implement a Continuous Threat Exposure Management (CTEM) Program, Jeremy D'Hoinne, Pete Shoard, Mitchell Schneider, 11 October 2023.
GARTNER 是 Gartner, Inc. 及/或其附屬公司在美國和國際上的註冊商標和服務標誌,經許可在此使用。保留所有權利。