

無需防火牆和 VPN 的複雜性,即可安全地連線您的分支機構和工廠。
傳統分支機構架構會使您的組織面臨勒索軟體攻擊、橫向威脅轉移和營運複雜性的風險。零信任 SD-WAN 提供簡單、具成本效益且安全的架構,用於連線園區、工廠和分支機構,同時對 OT 和 IoT 裝置進行隔離。

加快部署速度並降低複雜性

提升效能、敏捷性和使用者體驗

使成本和業務風險降至最低
問題
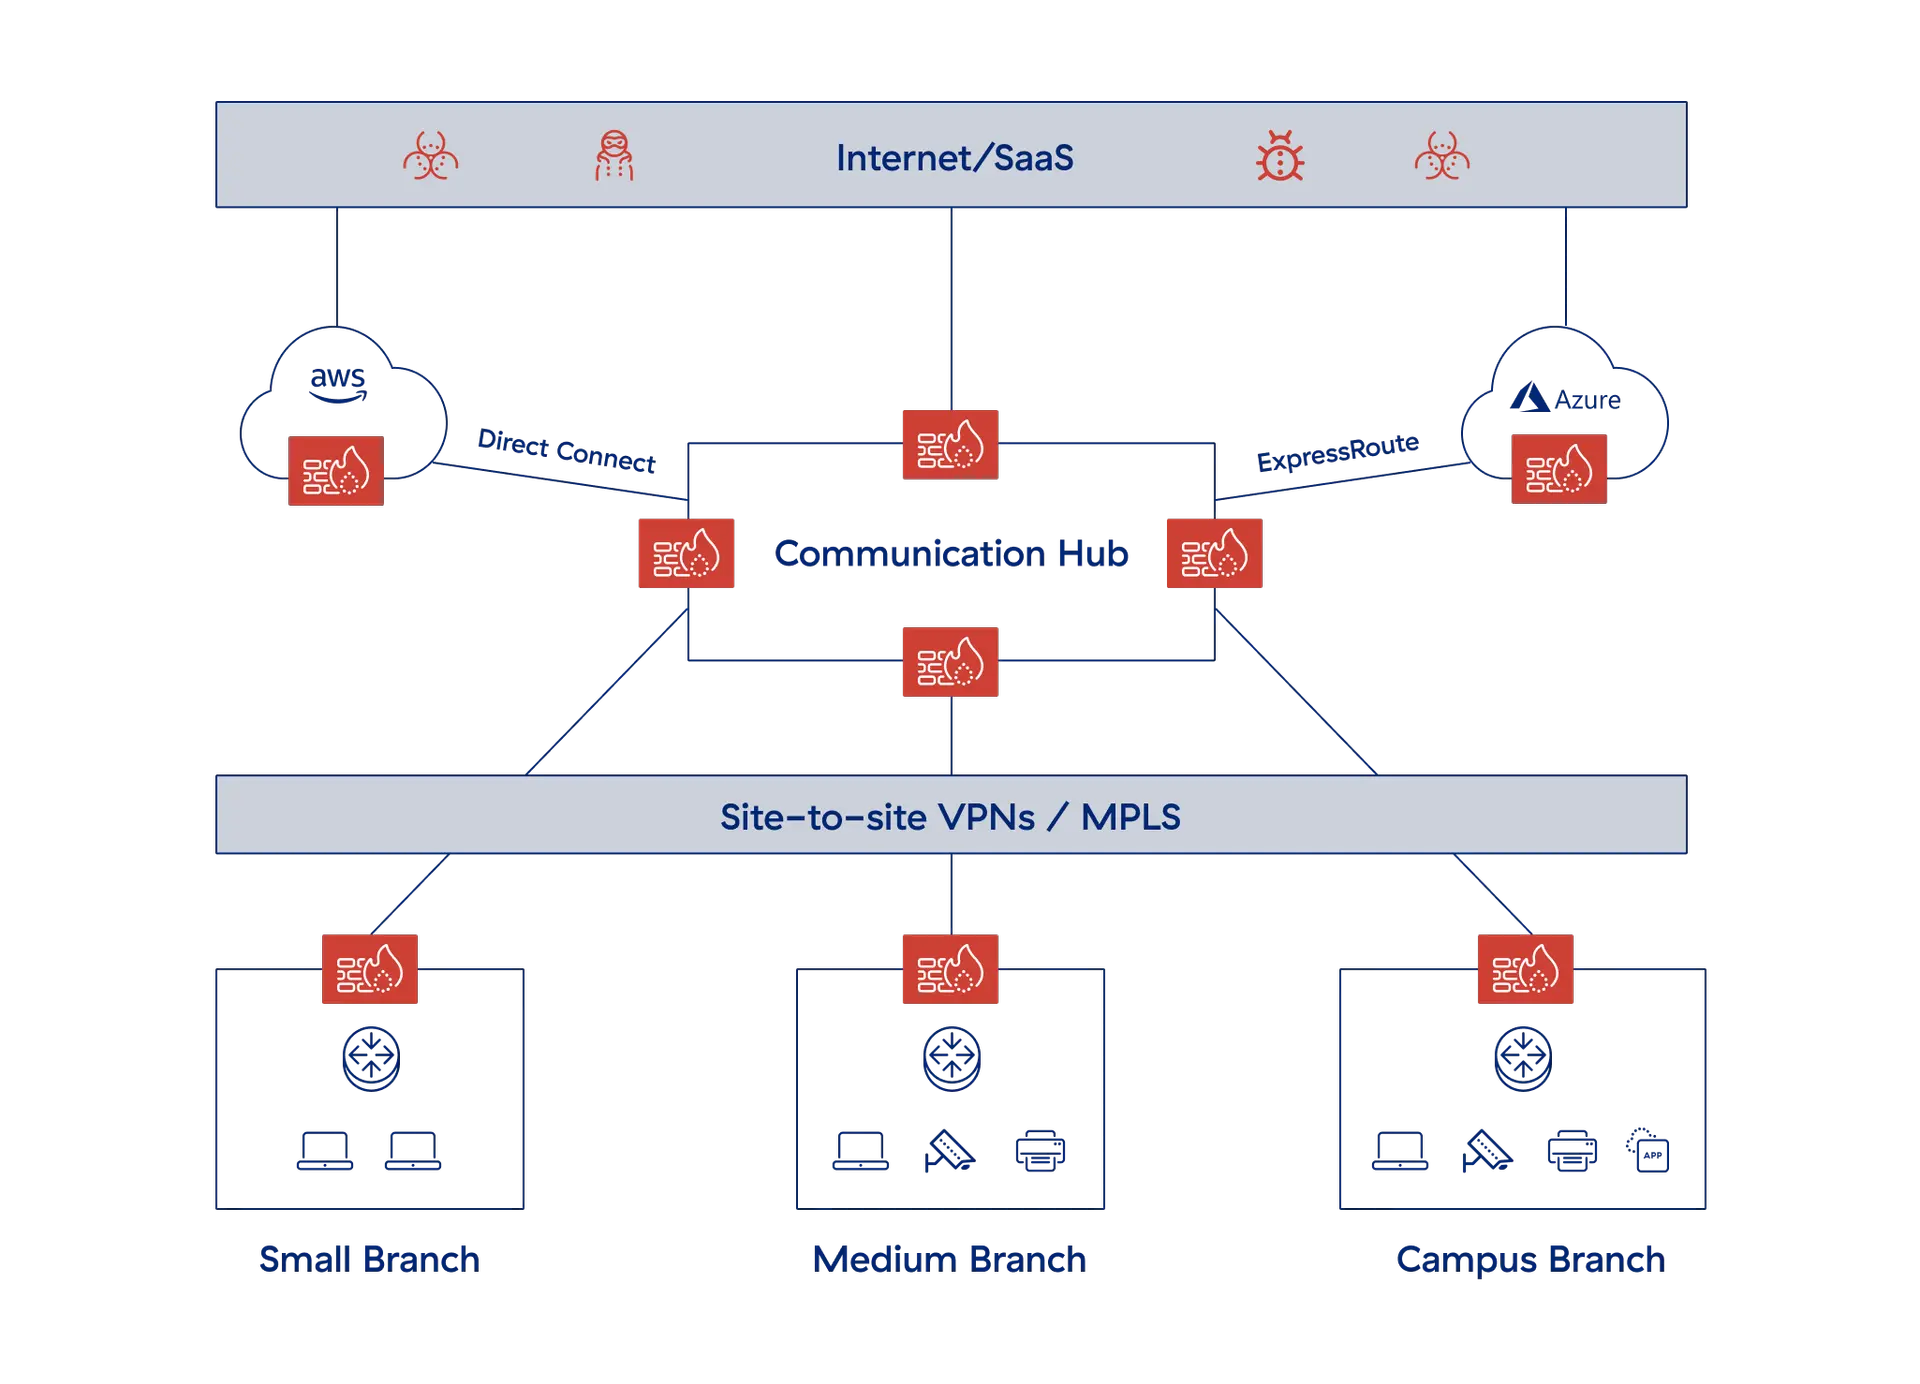
傳統 SD-WAN 助長勒索軟體的傳播
您的使用者和裝置需要安全地存取網路、公有雲和私有資料中心中的關鍵應用程式。傳統的軟體定義廣域網路 (SD-WAN) 解決方案透過將網路擴展到任何地方來實現風險降低。遺憾的是,SD-WAN 也使得攻擊者能夠進入您的網路並在其中自由移動。

擴大的攻擊面
遠端分支機構會創造更多入口點,使防火牆和 VPN 閘道成為零時差威脅的潛在促成因素。

橫向移動風險
受感染的分支機構裝置可以將勒索軟體傳播到整個網路,導致網路在一小時內中斷。

高成本和複雜性
管理防火牆、代理和基於 IP 的政策會增加營運成本並降低靈活性。

糟糕的使用者體驗
流量回傳和冗餘安全檢查會降低應用程式效能,令使用者感到沮喪。
產品概述
Zscaler Zero Trust SD-WAN 可安全地連線分公司、資料中心和雲端的使用者、裝置和工作負載。與傳統架構不同,分支機構的分段和保護方式類似於咖啡館,流量可透過任何寬頻連線安全地轉遞至 Zscaler 平台,因此無需 VPN 和複雜的路由配置。
Zero Trust SD-WAN 基於業界領先的 Zscaler Zero Trust Exchange™ 建構,可執行精細語境感知政策,確保安全存取、抵禦網路威脅並防止資料外洩。分支機構流量將接受即時檢查,從而提供強大的安全性和無縫的使用者體驗。

好處
連結並保護您的整個生態系統

加速分支機構部署
快速部署分支機構,內建分段功能可防止橫向移動並保護傳統 OT 系統,確保快速安全的連線。

沒有舊型防火牆的分段
消除對東西向防火牆的需求,並透過移除 VPN、代理伺服器、NAC 交換器和不必要的路由複雜性來簡化 IT 基礎架構。

可防止橫向威脅移動
與網站到網站 VPN 架構固有的開放攻擊面不同,它提供對應用程式的直接存取,而不是對網路的存取。

提升使用者體驗與生產力
用直接到雲端的架構取代複雜的網站到網站 VPN,從而改善應用程式流量和效能。
產品詳情
無需 VPN 或疊加路由的複雜性,即可加快與分支機構、工廠和資料中心的連線。透過部署實體或虛擬 Zscaler Edge 設備作為閘道或單臂模式,您可以管理 ISP 連線並將流量轉遞至 Zero Trust Exchange。
- 使用預定義範本實現零接觸佈建
- 靈活的流量轉遞政策和選擇準則
- 統一的零信任政策,適用於使用者到應用程式、IoT 裝置到應用程式以及伺服器到伺服器
- 動態應用程式感知路徑選擇
- 無代理零信任裝置分段

使用案例
親眼證實零信任 SD-WAN

採用直接到雲端架構,消除複雜的網站到網站 VPN 或軸輻式網路,從而提高效能。

使 IT 環境中的分支機構能夠快速連線至另一個 IT 環境中的私有應用程式,無需整合網路,實現零接觸佈建。

為第三方提供無需用戶端的基於瀏覽器的 OT 資產上的 SSH/RDP 連接埠存取,同時移除暴露的連接埠或 VPN 端點,從而消除攻擊面。

更深入瞭解分支機構的 IoT 裝置。根據流量設定檔自動對裝置進行分類,並輕鬆管理 IoT 流量的政策控制。

客戶成功案例


戴德梁行降低成本並整合併購。第一天
Graphic Packaging 透過零信任消除橫向移動
西門子實現分支機構和工廠零信任連線
Gray Television 利用零信任 SD-WAN 簡化分支機構連線。


常見問題集
常見問題集
在大多數情況下,SD-WAN 可以取代 MPLS,但有特定合規性或隱私要求的組織可能會同時使用兩者。必要時,MPLS 電路也可以用作 SD-WAN 路由。因此,MPLS 電路可以在遷移過程中保留,並在適當的時候逐步淘汰。
零信任 SD-WAN 彌補傳統 SD-WAN 留下的關鍵網路安全缺口。SD-WAN 將零信任擴展到整個環境,從而能夠對使用者、IoT/OT 裝置和應用程式執行一致的政策。透過零信任網路覆蓋將使用者和裝置連線至應用程式,可以降低網路管理的複雜性,並消除威脅橫向移動。
是的,SD-WAN 非常適合有不斷變化或臨時分支機構的組織。SD-WAN 利用公共網際網路實現快速設定、輕鬆管理以及具成本效益的連線,使其比 MPLS 等傳統選項更加靈活。